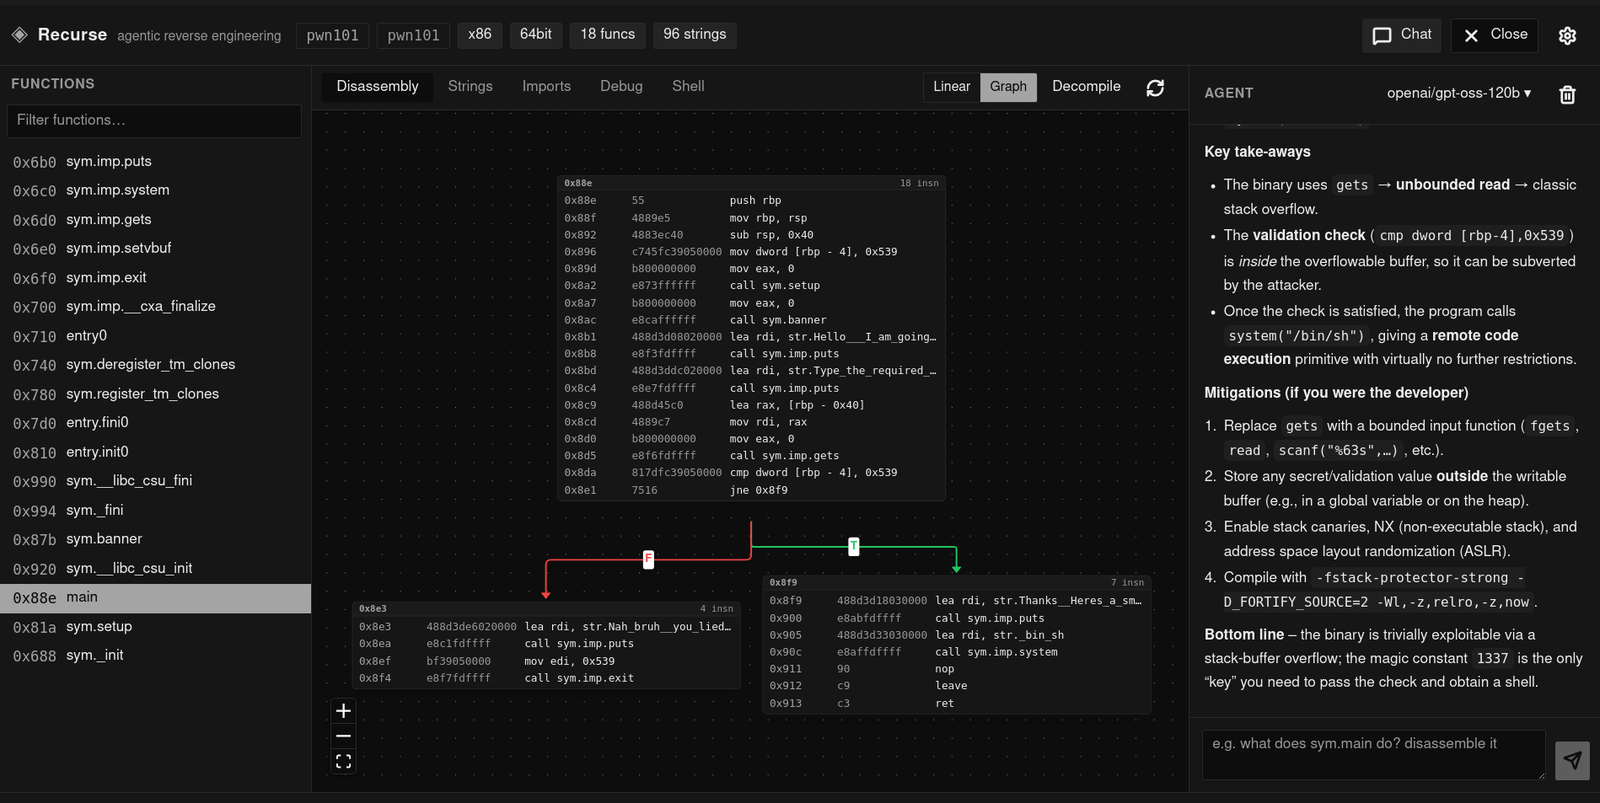
面向二进制分析与 CTF 工作的智能体逆向工程 IDE,配备纯 Rust 多架构反汇编器、原生反编译器、调试器和 LLM 智能体。
智能体逆向工程环境——一款 Ghidra 级桌面应用,秉承 “面向逆向工程的 Cursor”理念。基于 Tauri 2(React + TypeScript 前端)构建, 底层为可插拔的分析后端。默认使用纯 Rust 原生引擎——无 外部进程、无 copyleft 依赖、通过 Capstone 支持多架构。你也可以通过 r2(radare2)或 IDA Pro 运行分析:选择任一引擎,整个应用—— 智能体工具与 UI——都会转而驱动它。智能体工具与 UI 均与后端无关—— 参见 docs/backends.md。
根目录为 Cargo 工作区;桌面应用是其中的一个包。
tauri/                   desktop app (Tauri + React)
  src/                     React frontend
  src-tauri/               Tauri Rust backend (engine sessions, agent wiring)
  package.json             app scripts (Vite, Vitest, Tauri CLI)
crates/
  recurse-agent/              agent framework: LLM loop, tool runtime, SQLite memory
  recurse-static/          static analysis: ELF/PE/Mach-O parsing, multi-arch disassembly,
                           CFG and cross-reference recovery, the engine seam
  recurse-vtil/            VTIL-inspired de-obfuscation/de-virtualization IL, lifter, optimizer
  recurse-mcp/             standalone headless MCP server (stdio) over the engine — no Tauri, no IDA
  recurse-debug/           cross-platform debugger (ptrace/Mach/Win32, breakpoints, stepping)
  recurse-eval/            headless eval harness (YAML-configured tiers)
justfile                 single entry point for both halves
recurse-agent 只是代理;静态分析位于 recurse-static,调试器位于 recurse-debug,因此代理不会引入它用不到的系统代码。没有任何 crate 依赖 Tauri,每个 crate 都能独立构建/测试;recurse-eval 以无头方式驱动代理。它们都是工作区成员,因此一个 Cargo.lock 和一个 target/ 即可覆盖整个仓库。
Ctrl+L 切换)checksec),以及分析计数undefinedN 单元格为其指定类型。你设置的返回类型会显示在函数头的
签名行中。两者都按函数为键持久化在 SQLite 中,清空单元格会将其恢复为
指令所表示的内容/clear 和重新打开后依然保留,并为下一次会话提供种子recurse-agent),带每轮调试跟踪;相同的代理循环在
UI 和评估框架中运行lift 操作:将函数提升为 VTIL 风格的去混淆 IL,并对其运行
全例程传播/折叠/死代码消除/分支解析
遍历——当反汇编看起来像 VM 调度器或
不透明谓词链时很有用(参见 docs/vtil-lift.md)decompile 从相同的 recurse-vtil
流水线渲染类 C 伪代码(if/while 结构化、完整指令覆盖)——无需外部工具,无需 r2recurse-mcp 服务器:通过 MCP stdio 为任何
支持 MCP 的代理(Claude Code、Cursor、Claude Desktop 等)提供相同的 Engine——无需 Tauri,无需
IDA 席位,无需 Python 桥接(参见 docs/recurse-mcp.md)分析通过单一的 Engine trait(crates/recurse-static/src/engine.rs)进行,因此
引擎是一种选择,而不是硬依赖:
native(默认)——纯 Rust 的 ELF/PE/Mach-O 解析和多架构反汇编
(object + capstone):x86/x86-64、ARM、AArch64、MIPS、PowerPC、RISC-V、SPARC、SystemZ、
M68K、BPF。无子进程,无外部工具,构建中无 LGPL。包含反编译器
(recurse-vtil 的提升 → 优化 → 结构化流水线——参见
docs/vtil-lift.md)以及用于 VTIL 风格去混淆的 lift 操作。ida)——通过 idat 可选启用的无头分析和 Hex-Rays 反编译。通过设置菜单、RECURSE_BACKEND 环境变量或已存储的配置进行选择。智能体获得一个与后端无关的 analyze 工具(functions、disasm、graph、lift、decompile、xrefs、strings、imports、info,以及用于引擎控制台的 raw)——该工具会按当前活动引擎实际支持的操作进行过滤,因此 raw(原生引擎没有控制台)仅在可用时才会被提供。UI 使用规范化的结果类型,而非任何引擎的 JSON。有关 trait、crate 选择以及许可理由,请参阅 docs/backends.md。打开大型二进制文件之所以快速,是因为分析是惰性的——发现阶段以低成本建立函数索引,基本块仅在查看某个函数时才解码;请参阅 docs/lazy-analysis.md。
把 MCP 服务器硬接到 IDA/Ghidra 上,或者把反汇编粘贴到 CLI 智能体里,对于只有 5 个函数的 CTF 题目还行,但面对真实二进制文件就会崩溃。Recurse 是专门构建的环境,而不是聊天机器人的包装层:
pdF 转储重新解析进上下文,也不会凭空捏造 0x401023。npm test——验证是可视化的。智能体的重命名会立即同步到函数列表、调用图和反编译结果中,因此人类可以一键确认或拒绝。macOS / Linux:
curl -fsSL https://raw.githubusercontent.com/Recurse-Labs/recurse/master/scripts/install.sh | sh
Windows (PowerShell):
powershell -c "irm https://raw.githubusercontent.com/Recurse-Labs/recurse/master/scripts/install.ps1 | iex"
每个脚本会从最新发布版中获取适用于你的操作系统/架构的正确安装包,并以原生方式安装(Linux 上为 .deb/.rpm/.AppImage,macOS 上为 .dmg → /Applications,Windows 上为 .msi/.exe)。更倾向于手动下载?请改为从发布页面获取适用于你平台的资源文件。
安装完成后,Recurse 会自行更新——新版本无需重新安装。它会在启动时检查更新,并在设置菜单中提供一键 "Update to vX.Y.Z";参见 docs/updating.md。改为从源码构建?请跳到下方的先决条件。
| 工具 | 版本(已测试) | 安装 |
|---|---|---|
| Node.js | ≥ 20(使用 23.11) | https://nodejs.org 或 nvm |
| npm | ≥ 10 | 随 Node.js 一起提供 |
| Rust | ≥ 1.77(使用 1.97) | https://rustup.rs |
| cargo | — | 随 Rust(rustup)一起提供 |
验证:
node --version && npm --version && rustc --version && cargo --version
默认的 native 引擎是纯 Rust 实现——无需安装任何东西。若要改用 r2(radare2)作为分析引擎,请安装它并选择它(在设置菜单中,或设置 RECURSE_BACKEND=r2);Recurse 会驱动你 PATH 中的 r2 二进制文件。r2 是可选的,构建过程从不要求它,也从不随 Recurse 一起分发——请自行安装。
若要使用 IDA Pro(ida),请选择它或设置 RECURSE_BACKEND=ida(已在 Linux 上使用 IDA Pro 9.1 测试)。它会从标准安装路径或 PATH 中自动检测。对于自定义路径,请设置 RECURSE_IDA_PATH(Linux:export RECURSE_IDA_PATH=/opt/ida-pro-9.1,Windows:set RECURSE_IDA_PATH="C:\Program Files\IDA Pro 9.1")。
Debian/Ubuntu/Pop!_OS:
sudo apt update
sudo apt install -y libwebkit2gtk-4.1-dev build-essential \
  curl wget file libxdo-dev libssl-dev libayatana-appindicator3-dev librsvg2-dev
其他发行版:请遵循官方 Tauri 前置条件。
所有引擎都提供一个:native 通过 recurse-vtil 渲染伪代码
(提升 → 优化 → 结构化 —— 参见 docs/vtil-lift.md),
无需安装任何东西;r2 在其插件安装后可提供自己的反编译器;
IDA Pro 提供 Hex-Rays。
应用依赖位于 tauri/;Rust 来自工作区根目录。just 封装了
两者(参见 just --list),或直接驱动它们。
just dev
# equivalent: cd tauri && npm install && npm run tauri dev
这会启动 Vite 开发服务器并打开 Tauri 窗口。首次编译需要较长时间(Rust 构建);后续编译则很快。
just build
# equivalent: cd tauri && npm run tauri build
构建产物会落在 target/release/bundle/(工作区 target)中:
.deb / .rpm / .AppImagetarget/release/recurse在 Arch 及其他滚动发行版上,AppImage 步骤需要一次性本地修复
(上游 linuxdeploy 落后于发行版工具链)——参见
docs/linux-appimage-build.md。









