
team-teso
 hackerschoice/team-teso
TESO 的历史漏洞利用代码与工具存档,包含远程漏洞利用、DDoS 代理以及用于教育性安全研究的开发工具。
exploitationpenetration-testingcommand-and-control+4
6615天前
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 去暗桩 去流量特征 beacon仿造真实API服务 修补CVE-2022-39197补丁
 zjuicsr/deeptrap
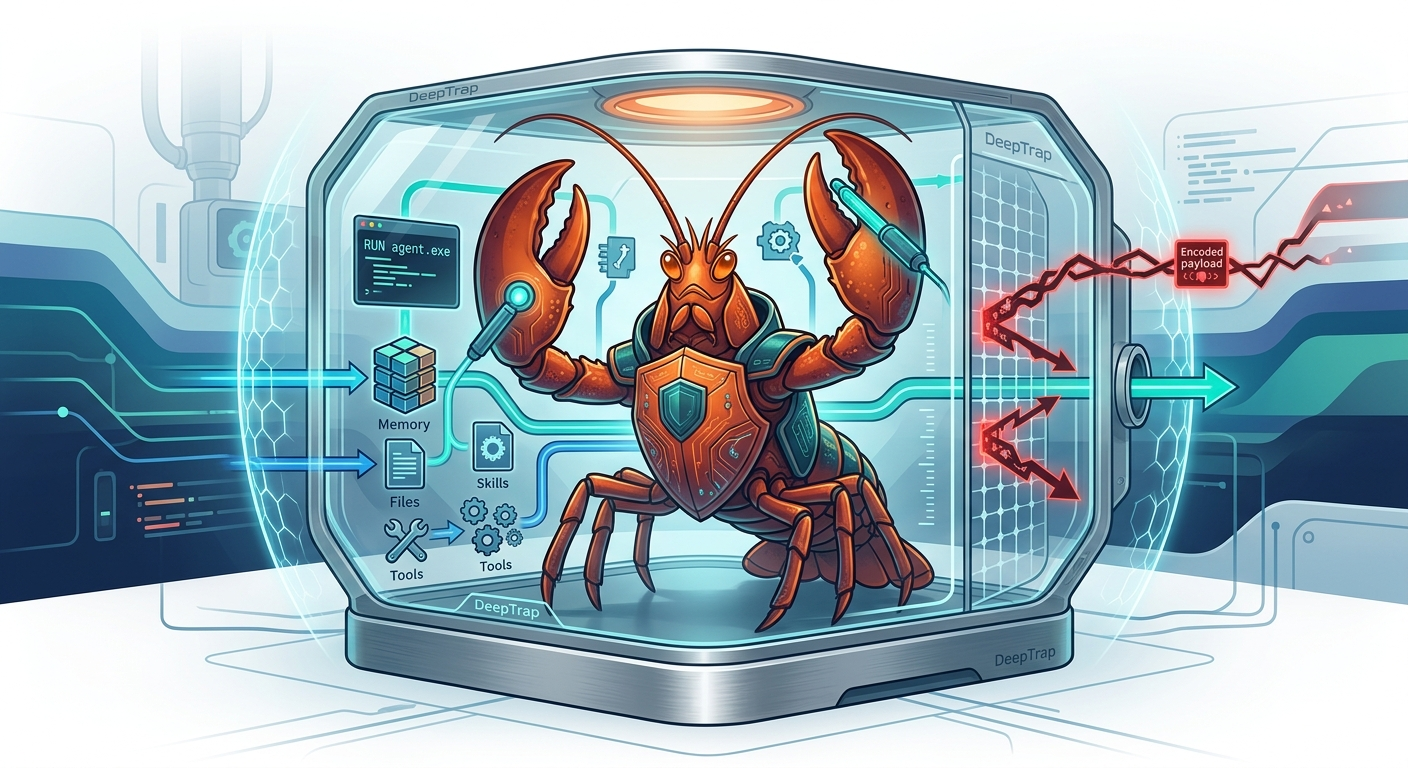
用于评估OpenClaw代理在对抗性执行环境(包括投毒文件、注入技能、误导性工具元数据和编码载荷)下的安全基准测试。包含42个可复现任务,分布于6个风险套件,并设有攻击与效用评分。
 lintstar/lstar
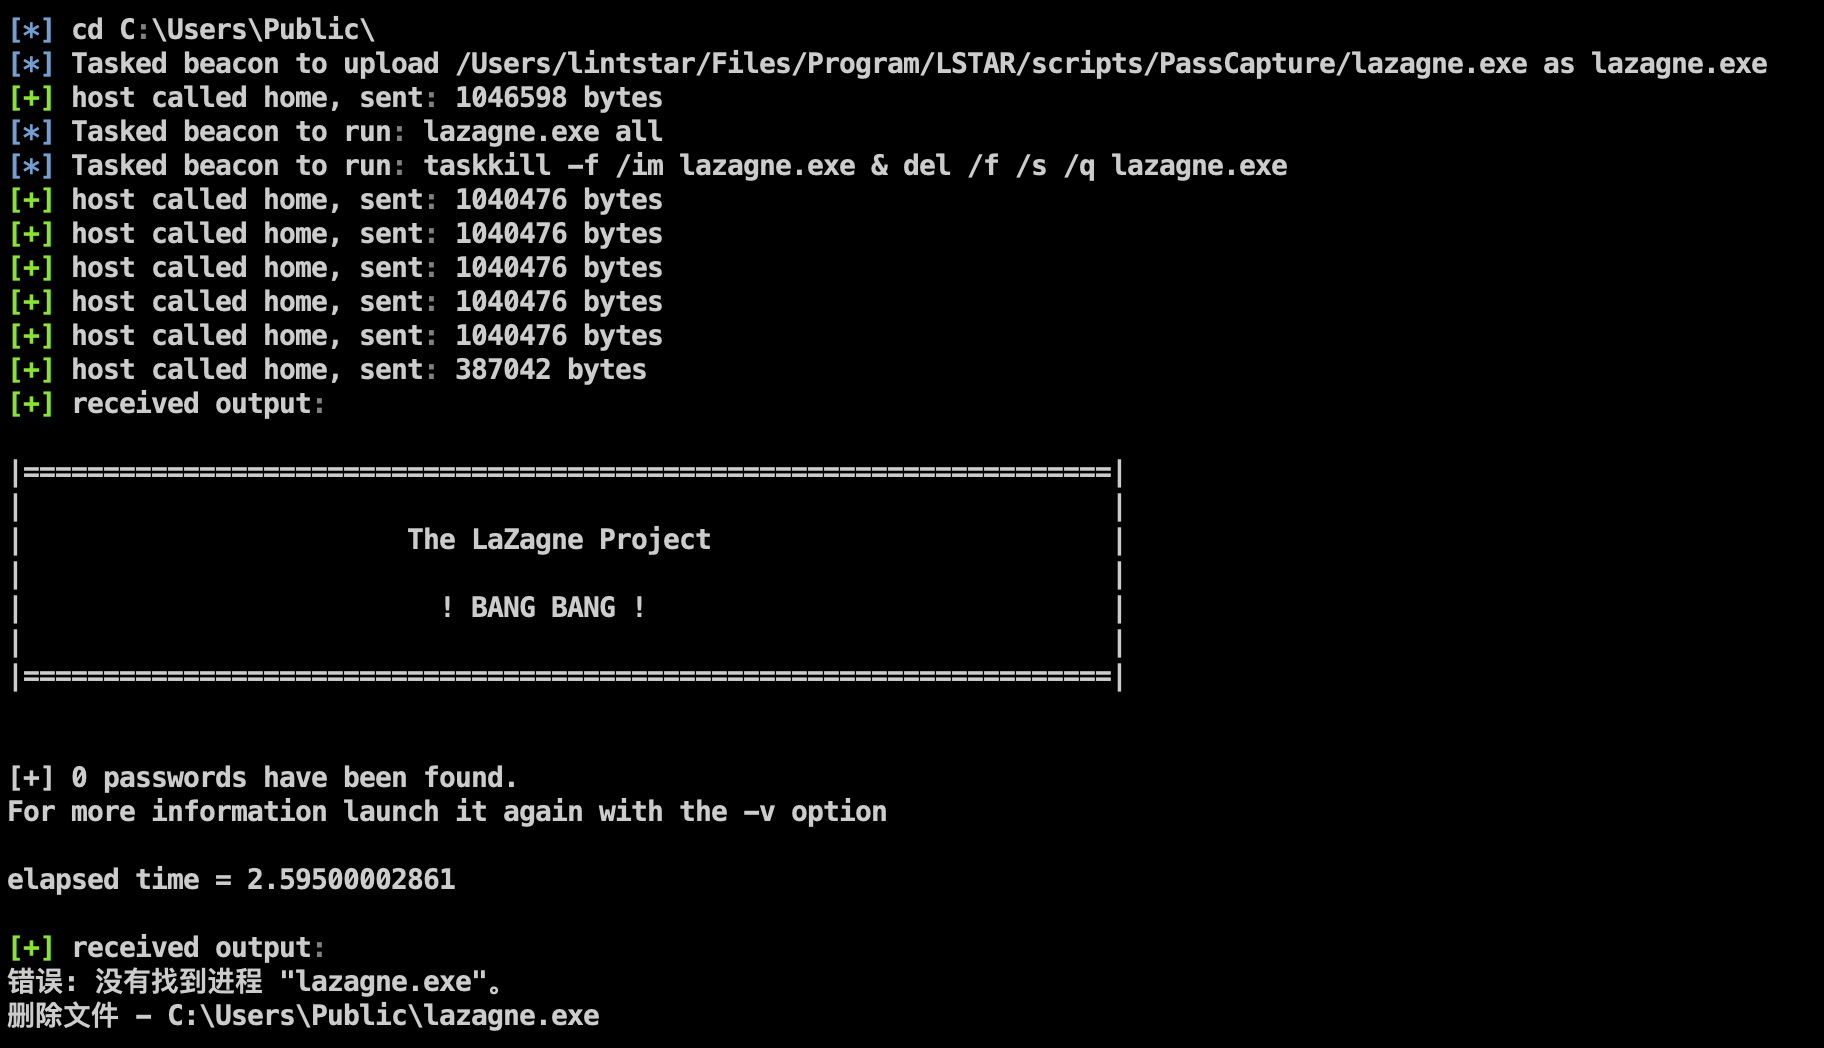
LSTAR - CobaltStrike 综合后渗透插件
 adminempire/meshdeck
MeshDeck 的 Arch Linux ARM 移植版 - Wilson
 brav0hax/smbexec
基于Samba的快速psexec式攻击工具,用于远程命令执行、凭据转储以及通过哈希传递和载荷生成在Windows网络中进行横向移动。
 lnxg33k/webhandler
使用PHP系统函数控制服务器的Bash模拟器。
 samyk/skyjack
一种自主搜索、入侵并无线完全控制无线或飞行距离内任何其他Parrot或3DR无人机,从而创建一支受你控制的僵尸无人机大军的无人机。
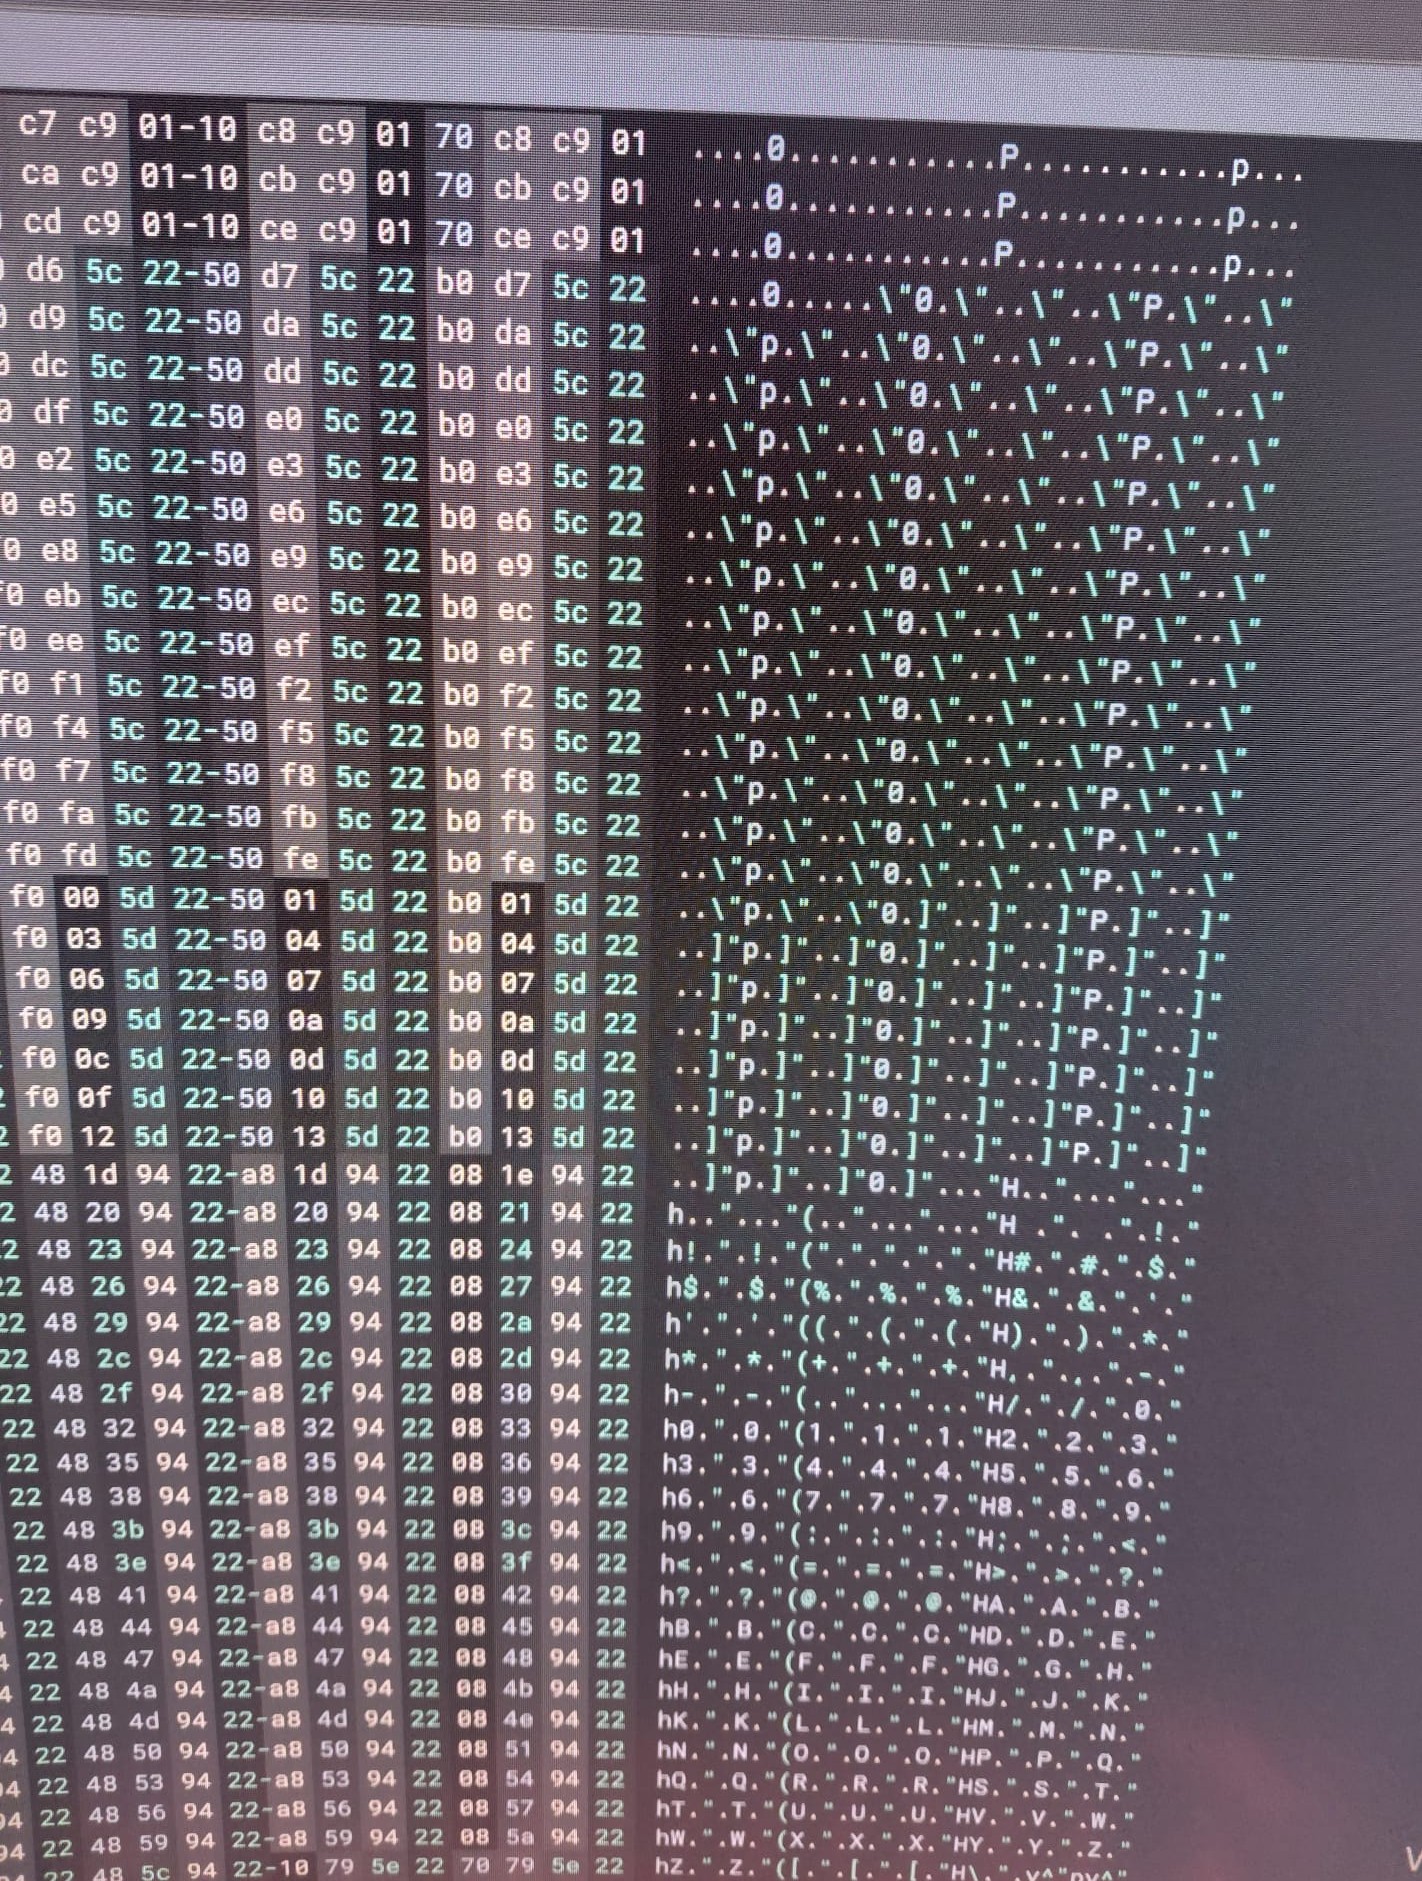 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
对 Salat Stealer 的逆向工程分析,这是一款基于 Go 的窃密木马,利用 Telegram 代理诱饵、C2 通信以及加密内存块。内容包括 C2 域名、Go 构建 ID 以及混淆载荷的提取。
 softdeadlock/voron-crypto
Voron 即时通讯加密/协议库(X3DH-lite + Double Ratchet、群组发送者密钥、洋葱传输)— 已请求外部审查
 csinexus/mcpshield
针对未修补的MCP STDIO命令注入漏洞(CVE-2026-30623系列)的即插即用修复方案
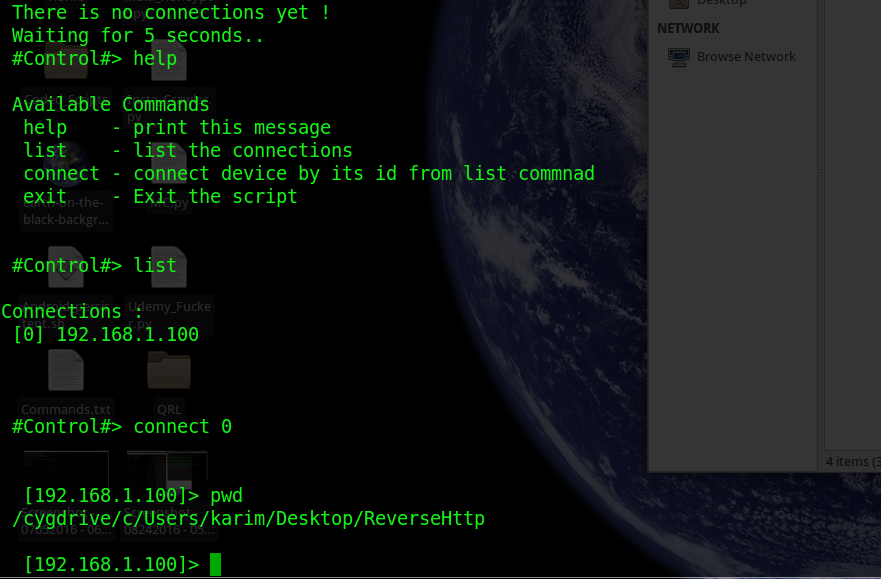 d4vinci/reversehttp
使用HTTP POST/GET请求进行通信的Python后门
 d4vinci/wormy
一些 Python3 函数,用于为任何 Python 后门添加传播功能。
 mythicagents/apfell
用于自动化的JavaScript (JXA) macOS代理
