直接从你喜欢的终端使用 faraday
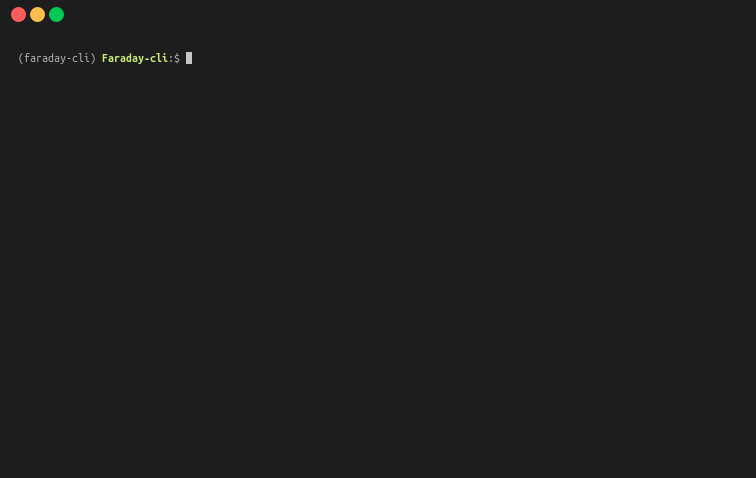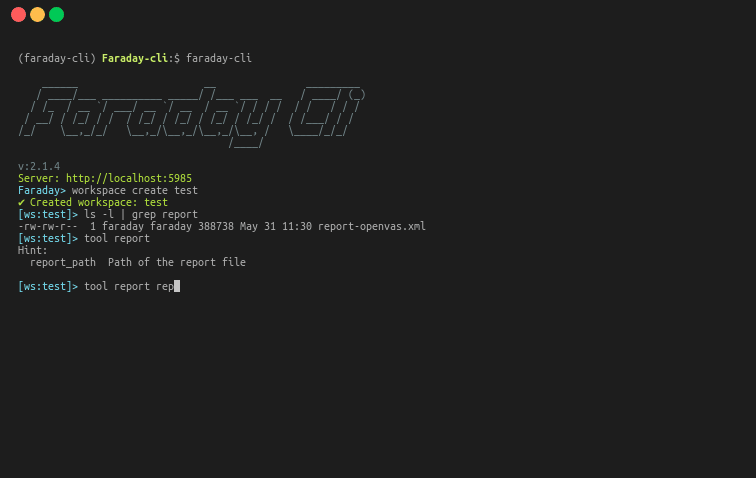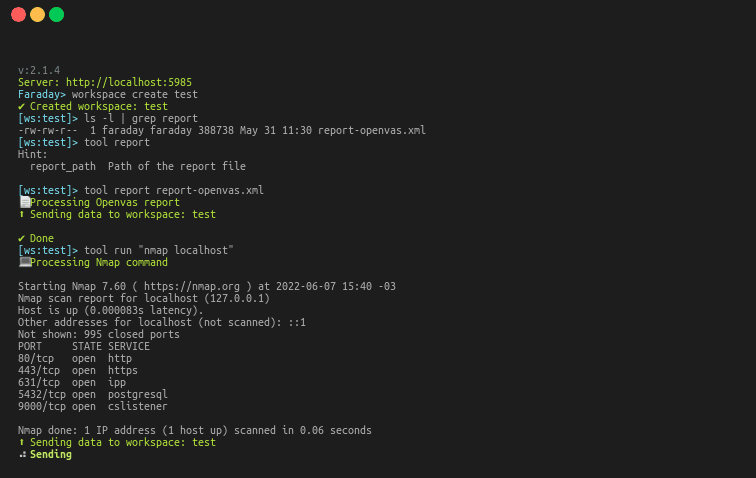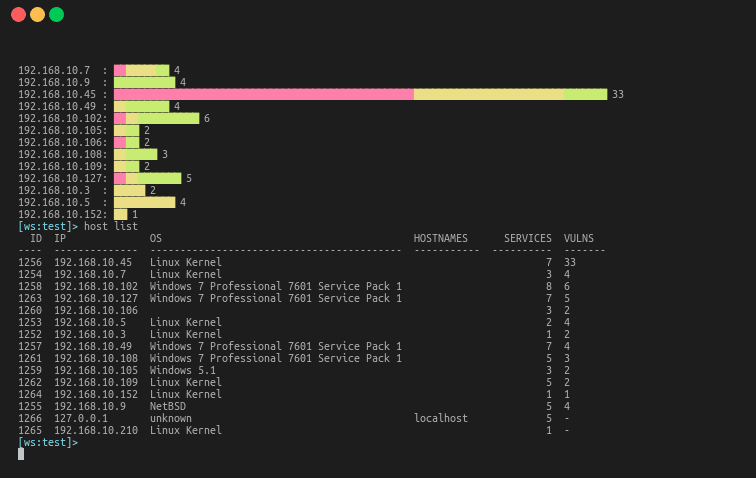
faraday-cli 是官方客户端,可让你更轻松地自动化安全工作流。
安装之前,我们建议创建并激活一个 Python 虚拟环境,以避免影响系统 Python 包。例如:
python3 -m venv .venv
source .venv/bin/activate
你也可以使用 virtualenv,如果你更倾向于这种方式。虚拟环境激活后,运行下面的安装命令。
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
如需了解更多信息,请查看我们的文档
为 farday-cli 配置认证
$ faraday-cli auth
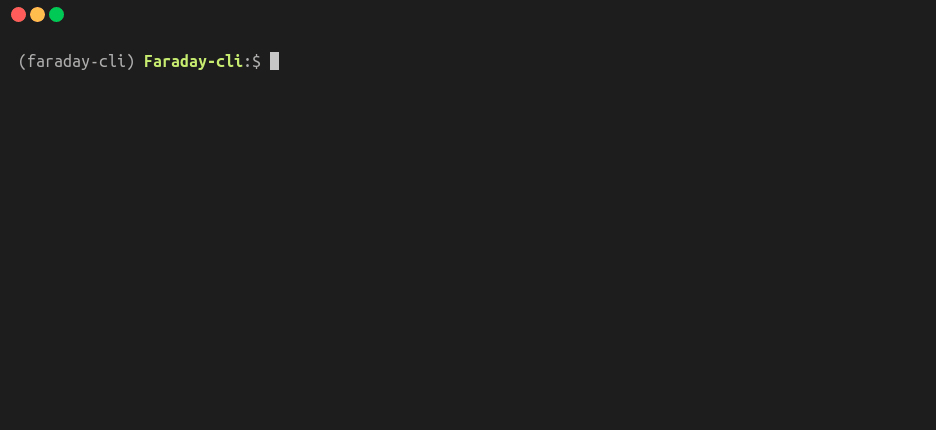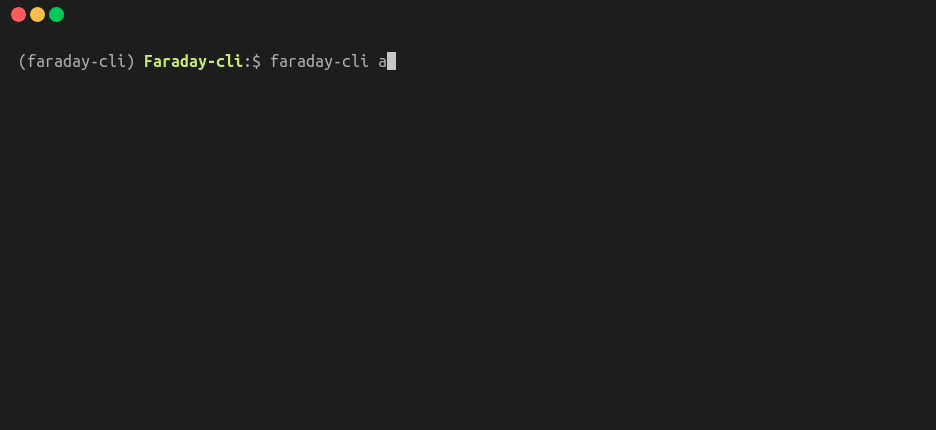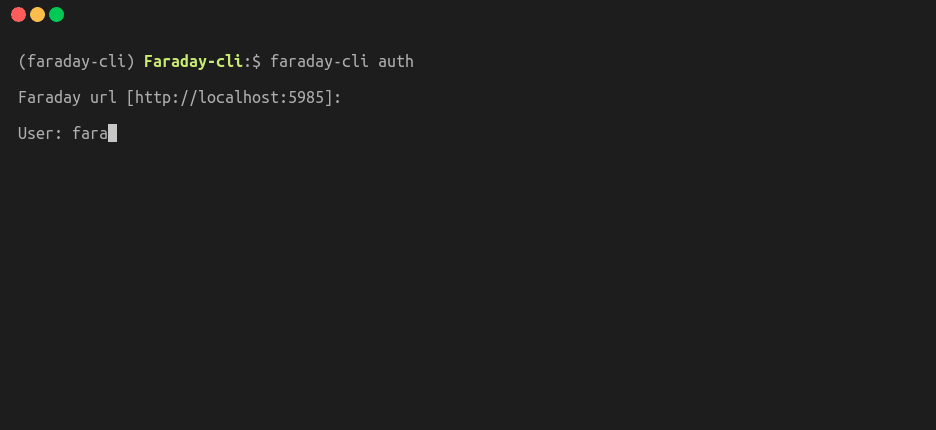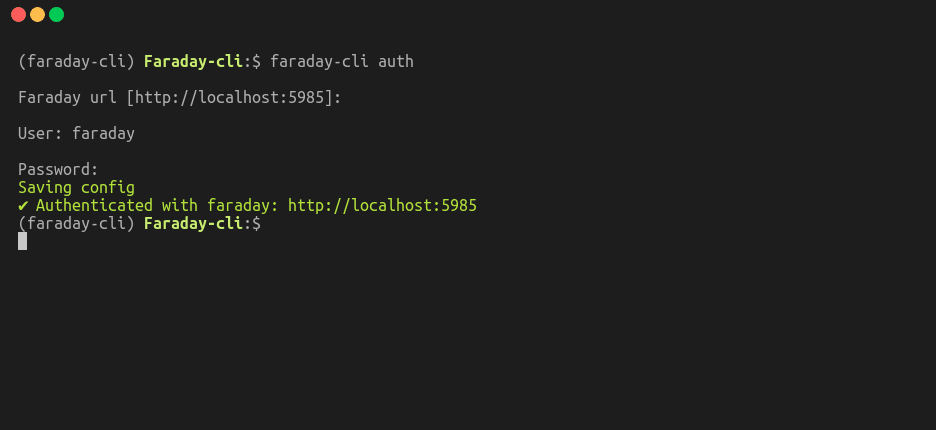
默认情况下,创建的工作区会被选为活动工作区,除非你使用 "-d" 标志
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
或者通过管道传入
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
单引号的转义(\')仅在使用其作为命令时才需要。 在 shell 中或使用管道时则不需要
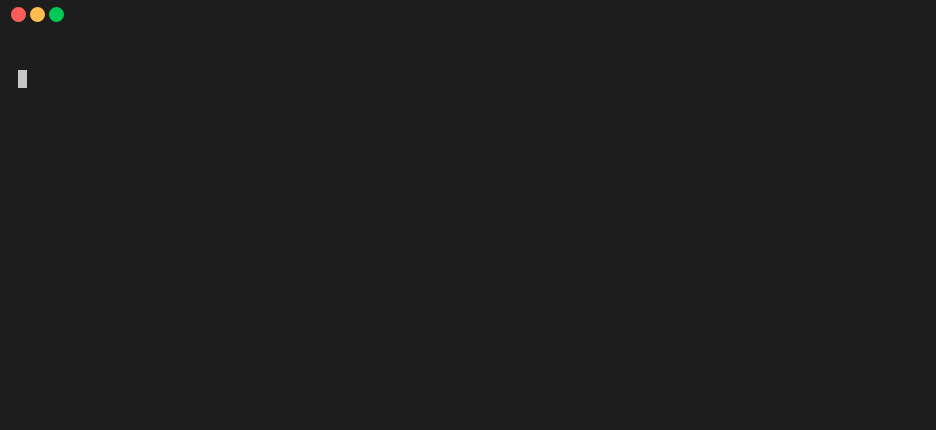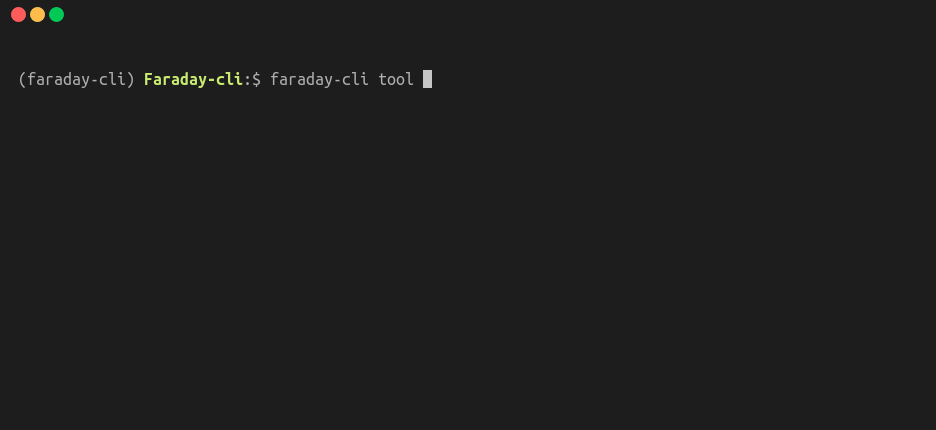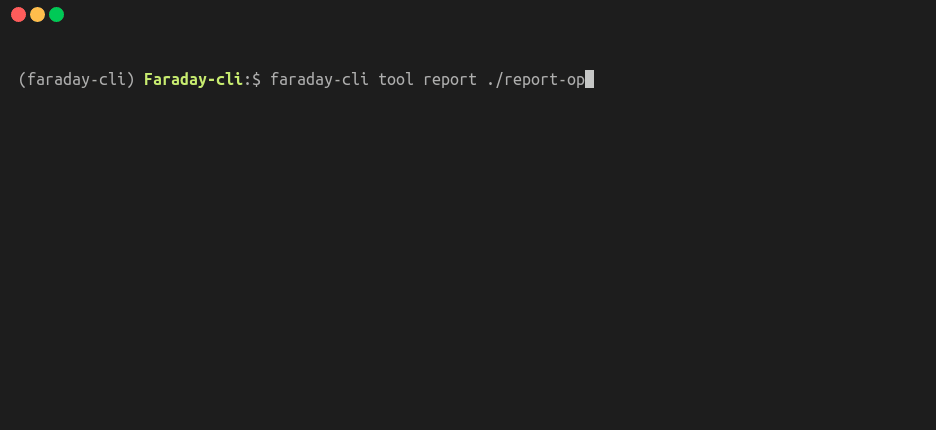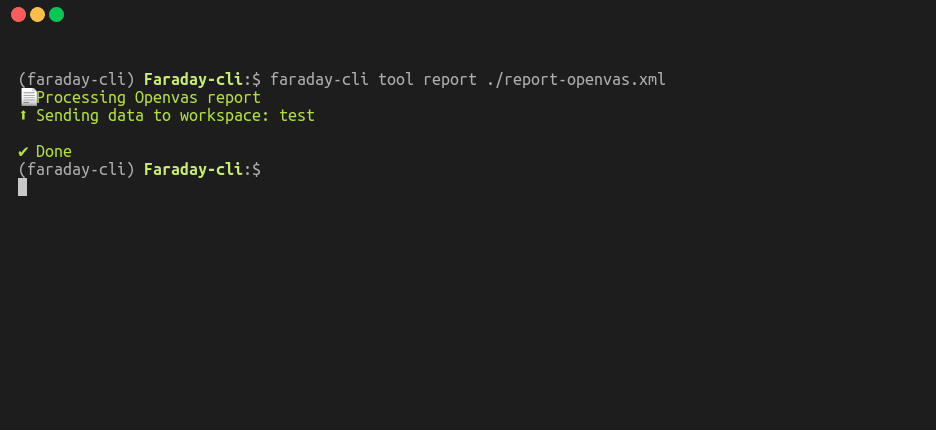
$ faraday-cli tool report "/path/to/report.xml"
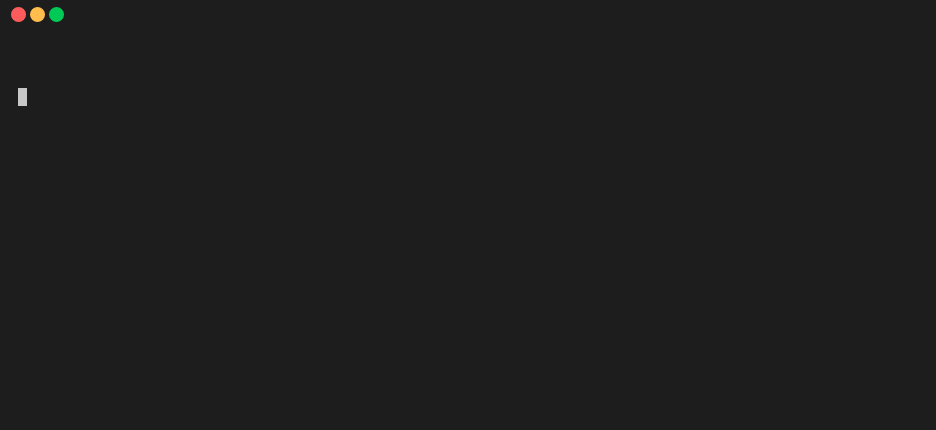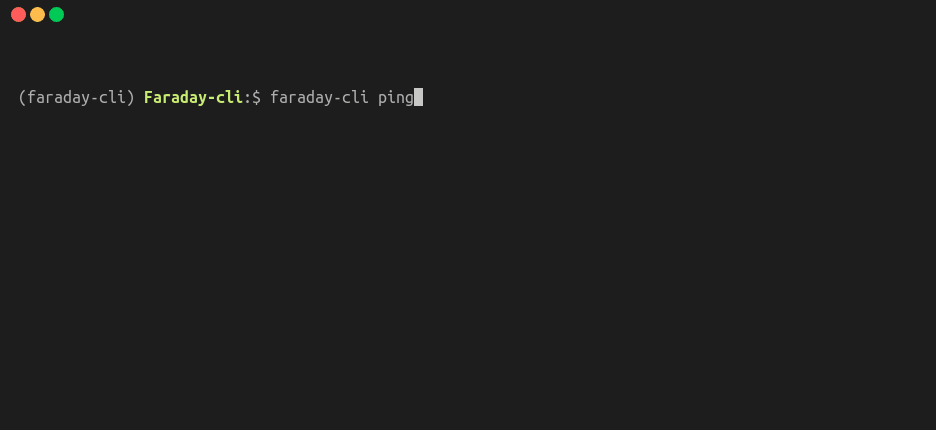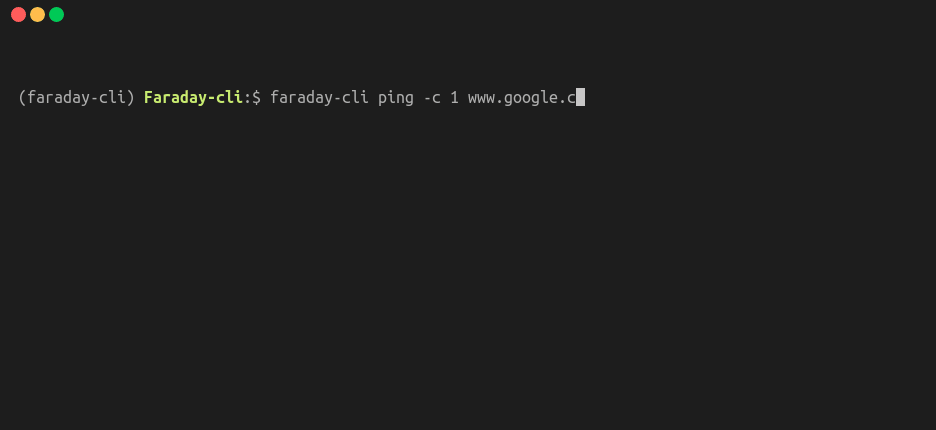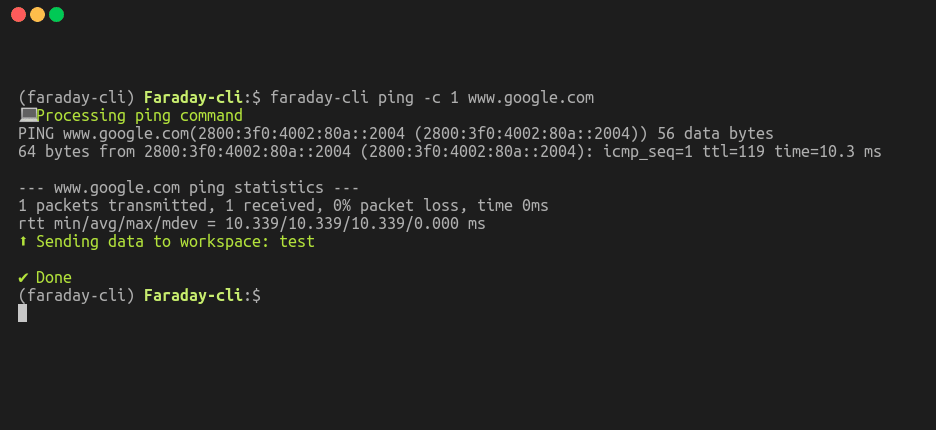
$ faraday-cli ping -c 1 www.google.com
本地 Faraday 代理(调度器 运行器)。可通过 agent、agents、
runner 或 runners 访问(均等效)。
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
云代理是服务端安全扫描器(v3/cloud_agents API),
与上述本地运行器不同。FaradAI 就是这样一个扫描器,拥有自己的
命令和顶层快捷方式。
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
通用地列出并运行任意云代理:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
没有连接 Faraday 服务器?
pentest/triage会回退到 FaradAI-scan SaaS,并在首次使用时引导你创建账户。 有关注册和--standalone的详细信息,请参阅 FaradAI 文档。
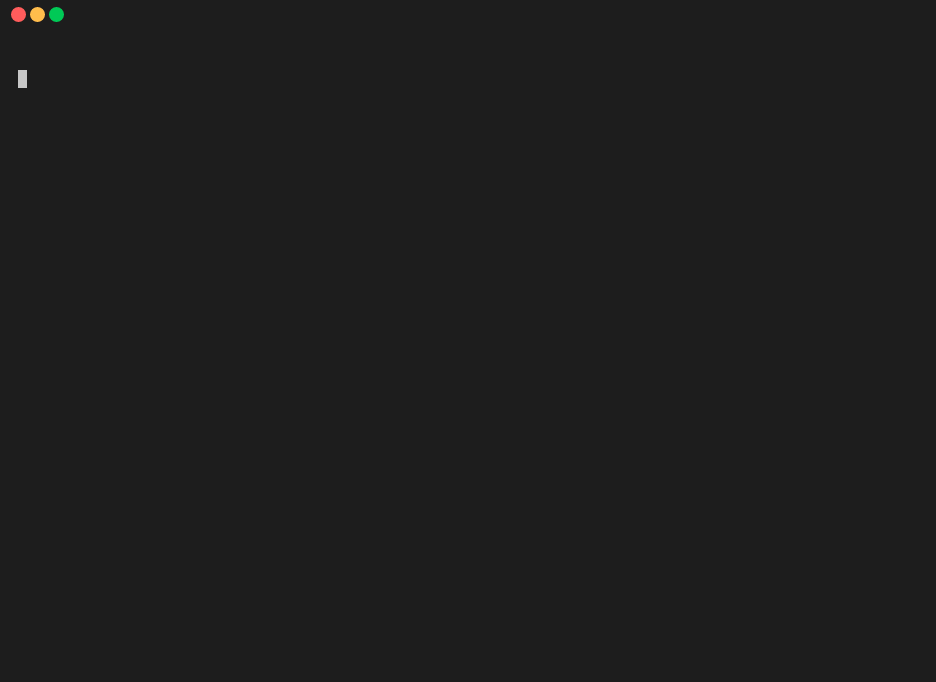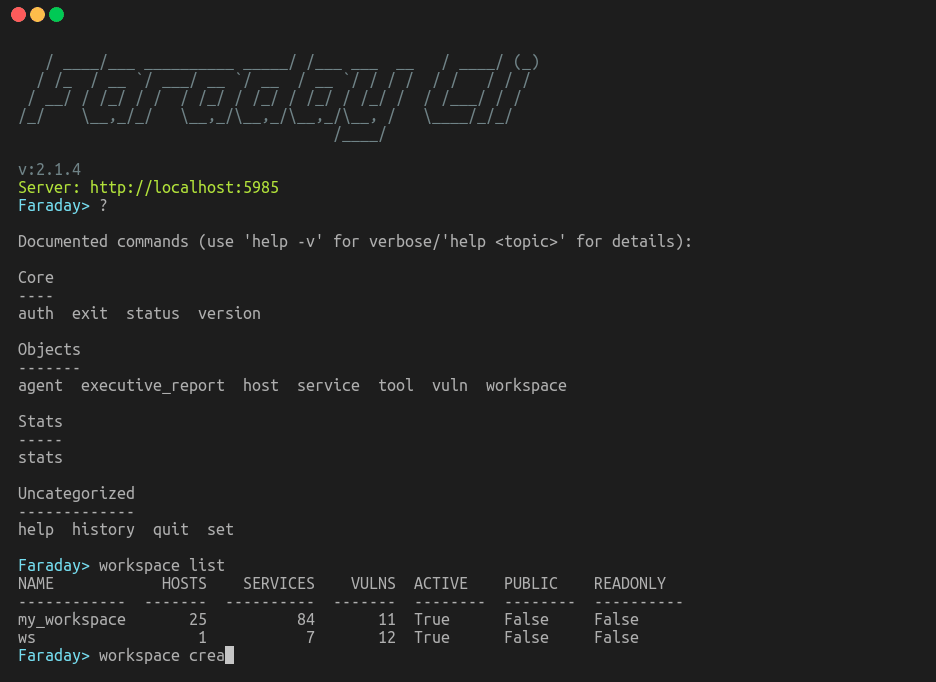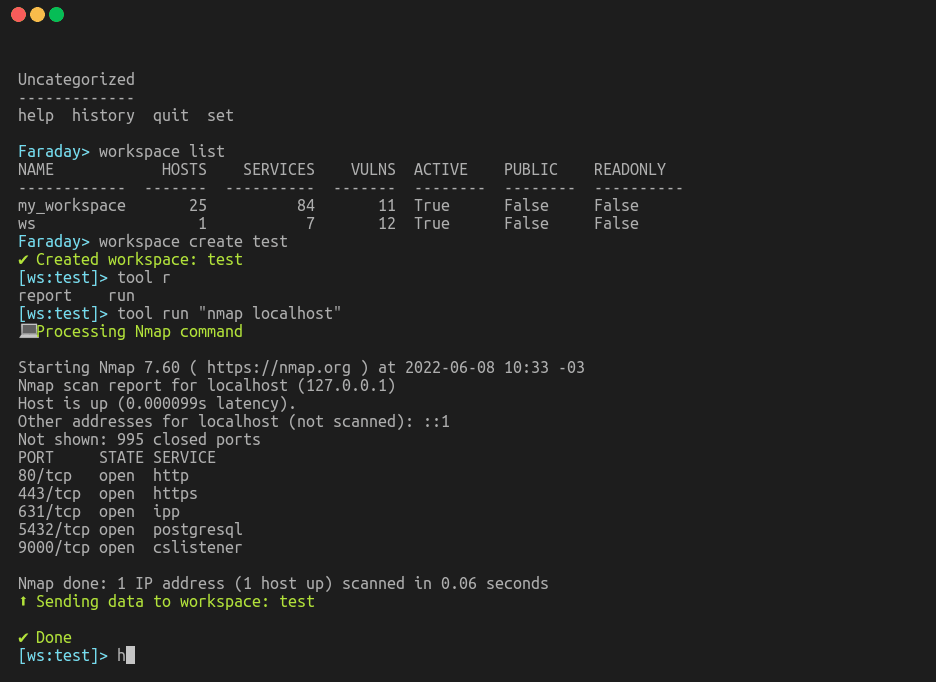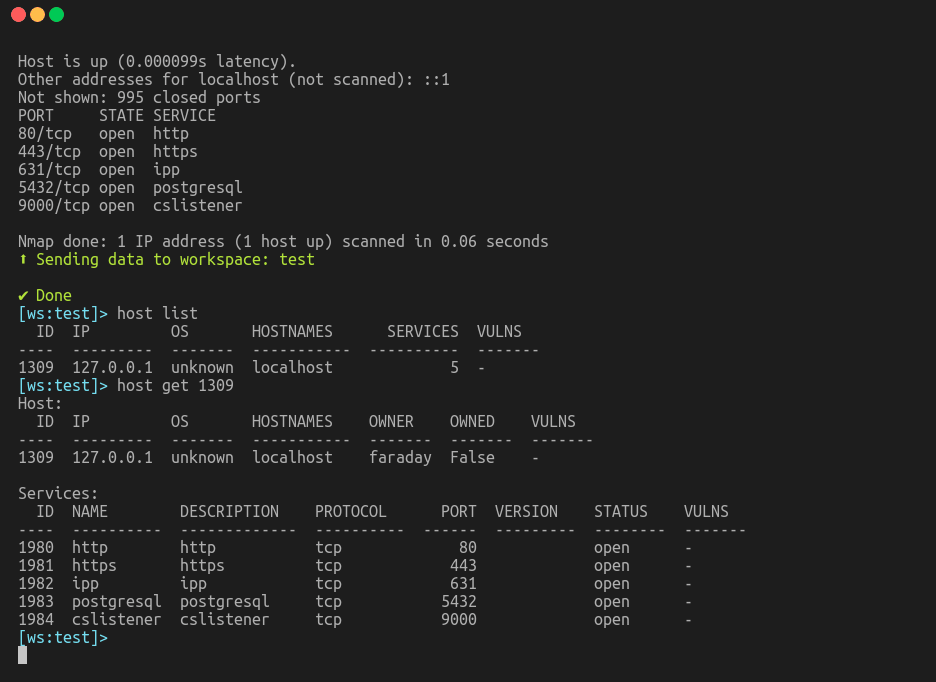
Faraday-cli 可以像 shell 一样使用,并拥有与 cli 相同的所有命令
例如,对 faraday 中所有监听 443 端口的主机运行 nmap,并将结果导回 faraday
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
使用类似 assetfinder 的工具进行域名查询,用 nmap 扫描它们,并将结果发送到 faraday
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin



