
libptrace
 immunityinc/libptrace
一个事件驱动的多核进程调试、跟踪和操作框架。
dynamic-analysis-sandboxingexploitationreverse-engineering+3
 keensecuritylab/binabsinspector
使用基于Ghidra Pcode的抽象解释的静态二进制漏洞扫描器。通过Z3的符号执行检测缓冲区溢出、释放后使用和命令注入等CWE类别。
 flopz-project/flopz
纯Python汇编工具包,用于创建shellcode、动态修补二进制文件以及插桩固件映像,以便在ARM、PPC、RISC-V和IA-32架构上进行调试和模糊测试。
 liamg/extrude
:detective: 分析二进制文件以发现缺失的安全特性、信息泄露等...
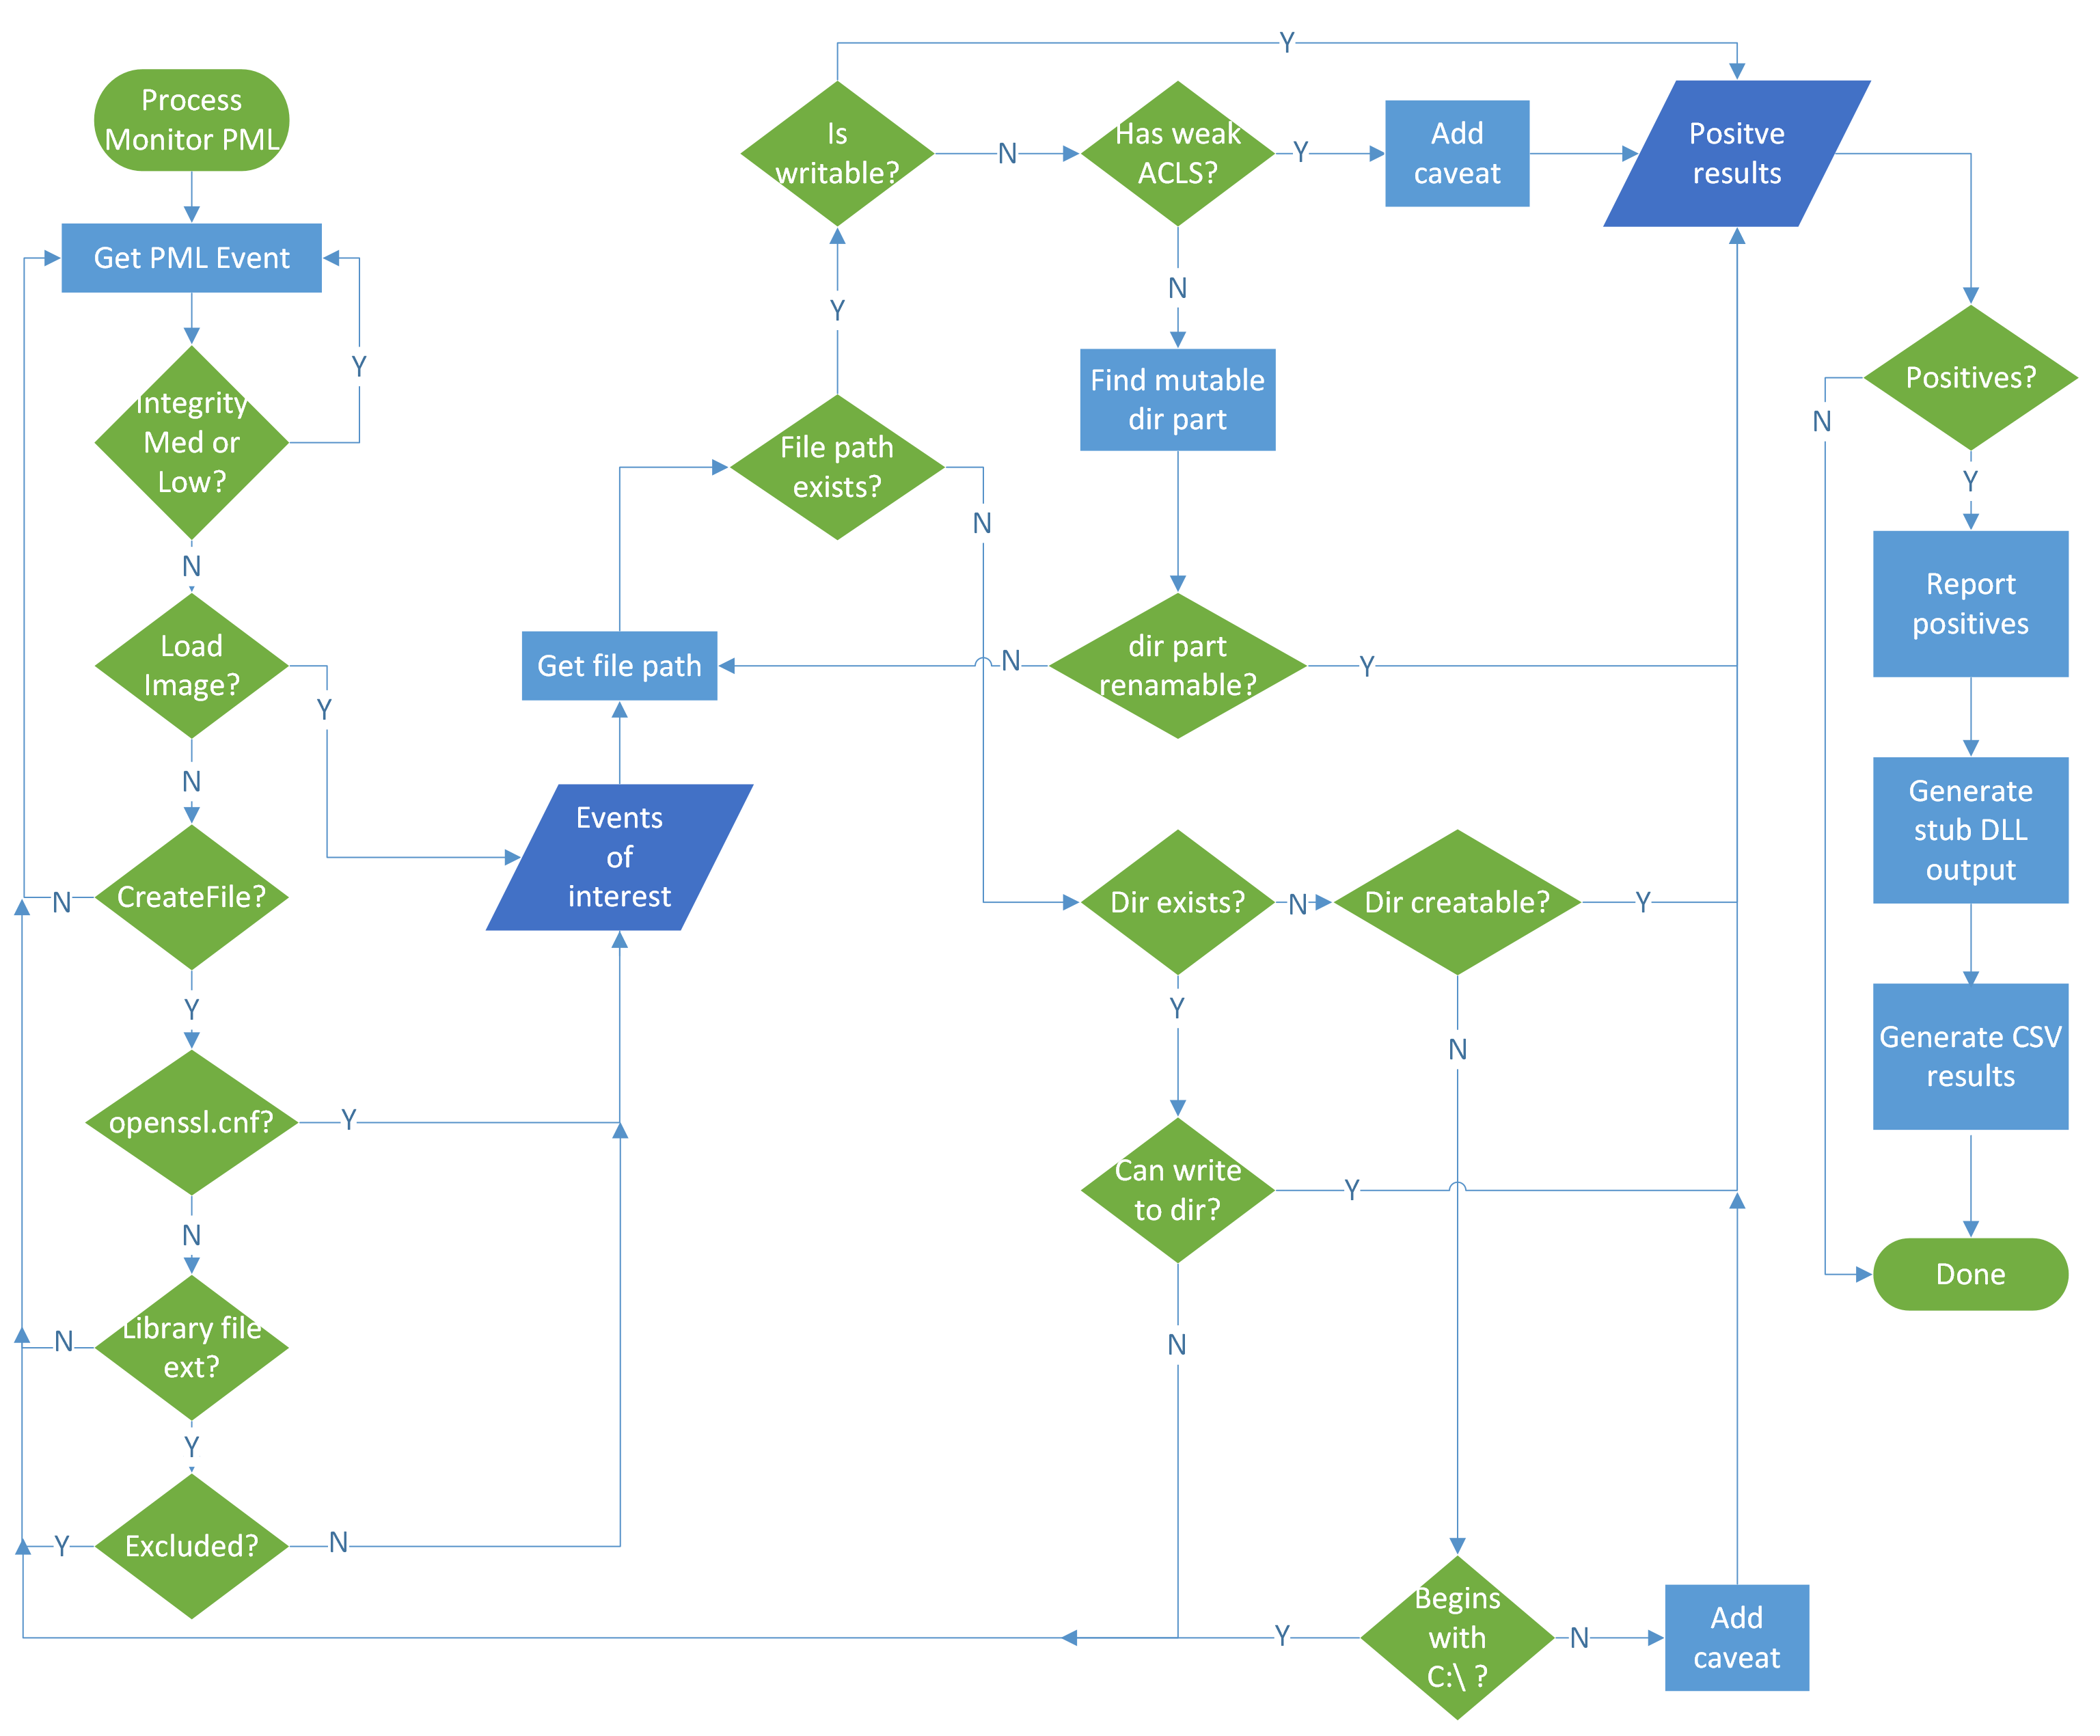 vu-ls/crassus
Windows权限提升发现工具,解析进程监视器启动日志以识别DLL劫持、弱ACL及其他提权路径,并自动生成代理DLL源代码。
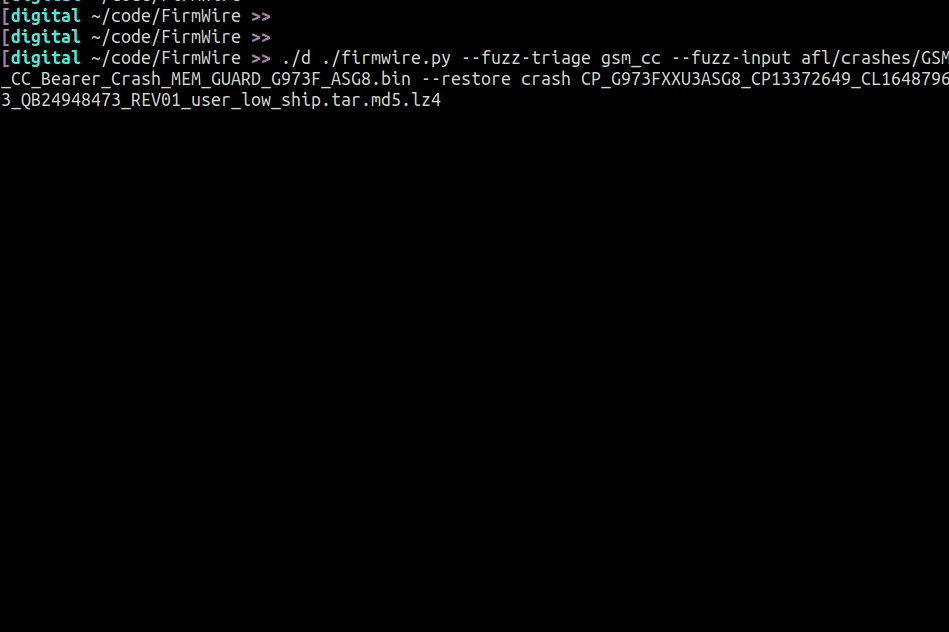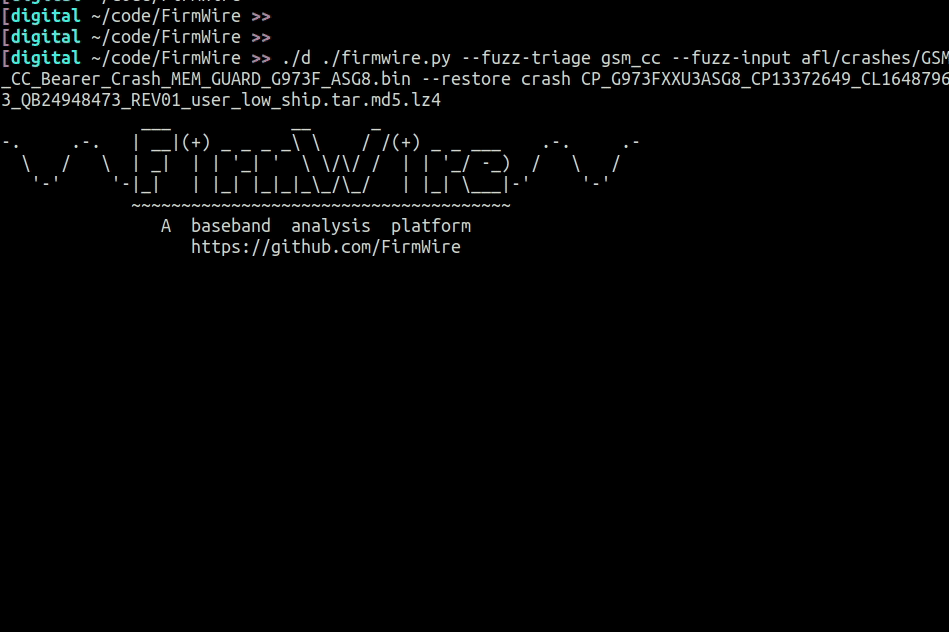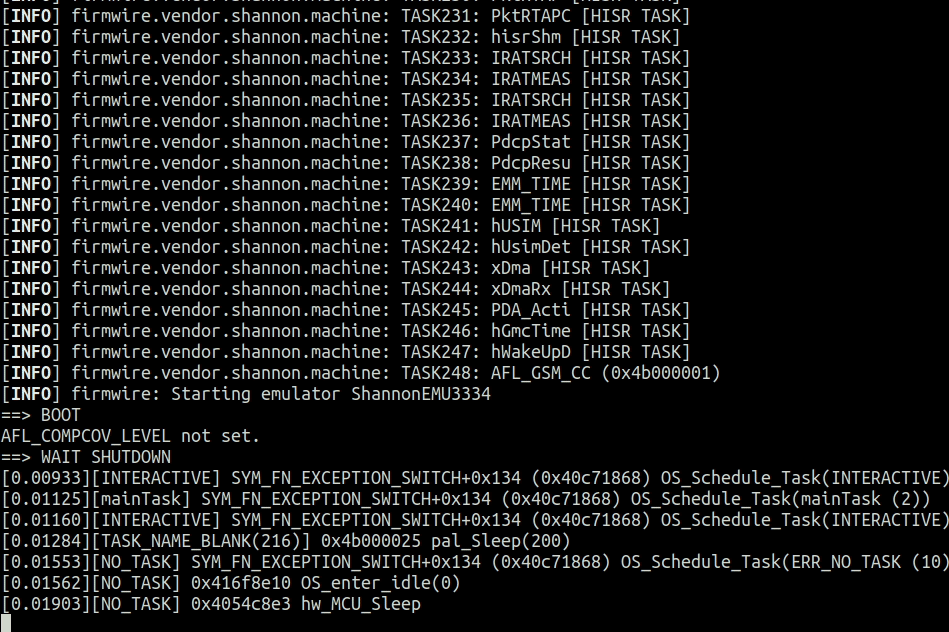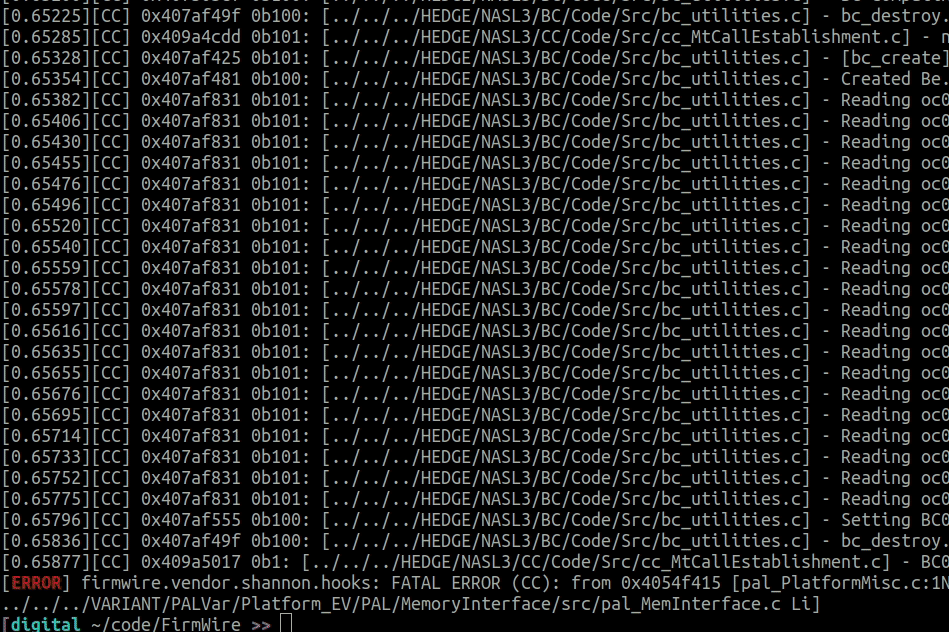 firmwire/firmwire
FirmWire 是一个用于智能手机基带固件的模糊测试、调试和根本原因分析的全系统基带固件仿真平台。
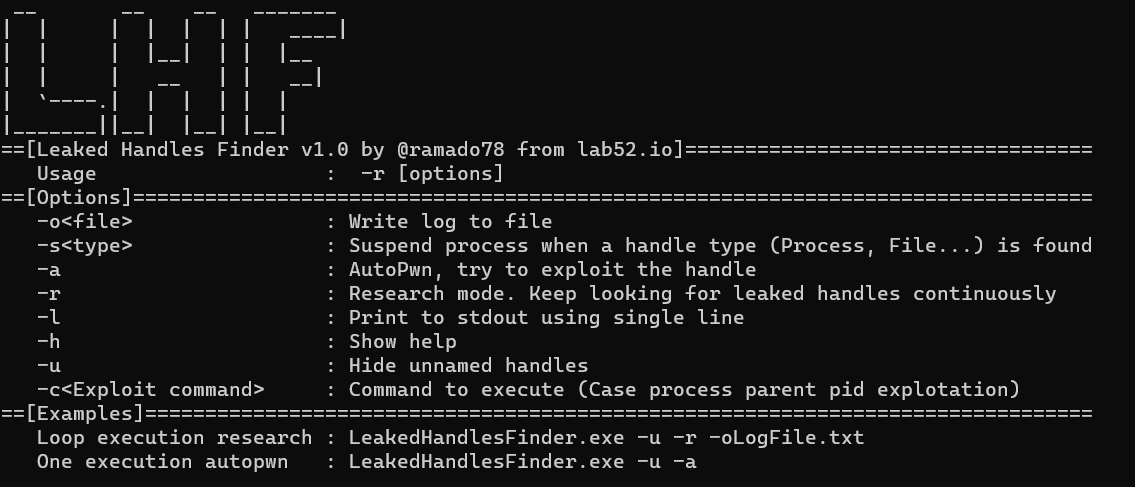 lab52io/leakedhandlesfinder
泄漏的Windows进程句柄识别工具
 mertdas/privkit
PrivKit 是一个简单的信标对象文件,用于检测 Windows 操作系统上因配置错误导致的权限提升漏洞。

 mfthomps/resim
使用全系统模拟器进行逆向工程软件
 phith0n/zkar
基于Go的Java序列化协议分析器,可解析、转储和生成反序列化载荷,支持ysoserial gadget,并提供用于数据操作的库。
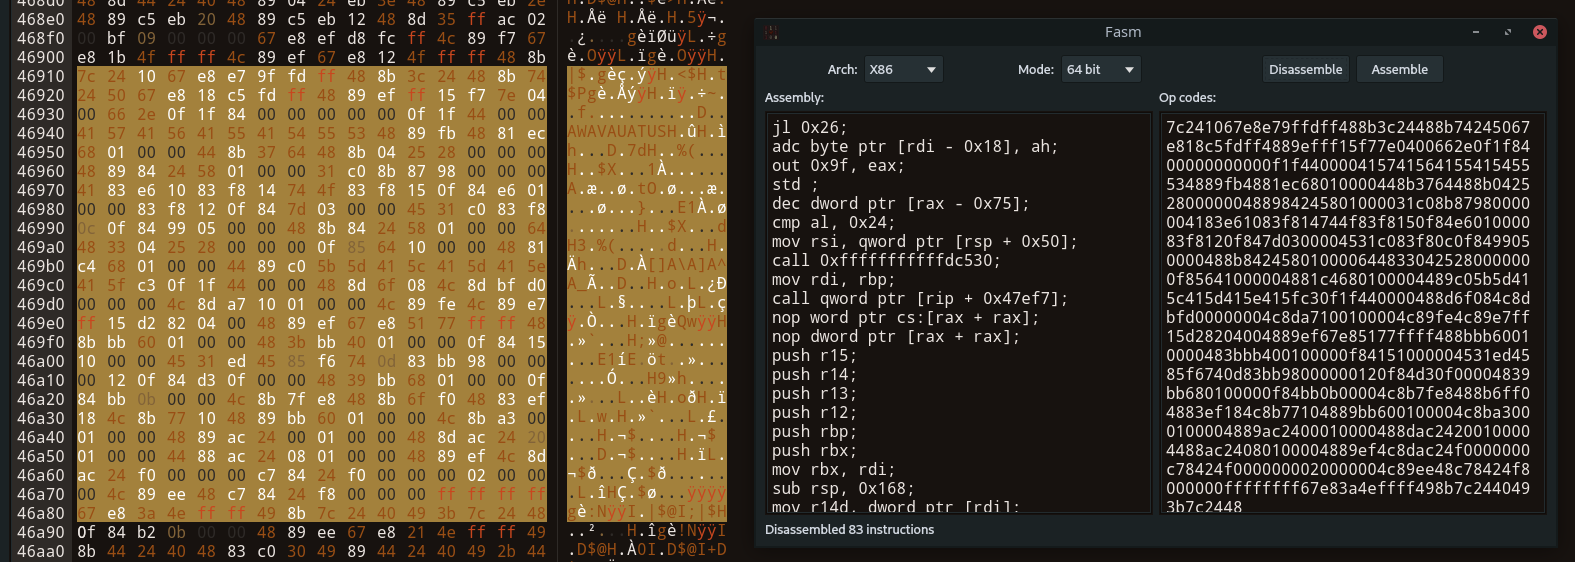 echo-devim/fhex
一个全功能十六进制编辑器,兼容 Linux/Windows/MacOS
 noobpk/frida-ios-hook
一个帮助你在iOS平台上轻松追踪类、函数以及修改方法返回值的工具。
 icyguider/nimcrypt
使用Nim编写的PE加密器
 oalabs/hashdb-ida
适用于IDA Pro的HashDB API哈希查询插件
 trailofbits/maat
动态符号执行与二进制分析框架,具备污点分析、约束求解、基于Ghidra Sleigh的多架构仿真以及Python绑定,用于自动化漏洞发现。
 gamozolabs/elfloader
一个与架构无关的 ELF 文件扁平化工具,用于 shellcode