


用于 IDA Pro 的恶意软件字符串哈希查找插件。该插件连接到 OALABS HashDB 查找服务。
哈希算法数据库是开源的,可以在 GitHub 上此处添加新算法。拉取请求大多是自动化的,只要我们的自动化测试通过,新算法就能在几分钟内在 HashDB 上使用。
HashDB 可用于查找恶意软件中经过哈希处理的字符串,方法是右键单击 IDA 反汇编视图中的哈希常量并启动 HashDB Lookup 客户端。
在插件可用于查找哈希之前,必须配置 HashDB 设置。设置窗口可以从插件菜单 Edit->Plugins->HashDB 启动。

单击 Refresh Algorithms 从 HashDB API 拉取支持的哈希算法列表,然后选择你正在分析的恶意软件中使用的算法。
还有一个选项可以启用对每个哈希值进行 XOR,这是恶意软件作者用来进一步混淆哈希的常见技术。
HashDB 查找服务的默认 API URL 是 https://hashdb.openanalysis.net/。如果你使用的是自己的内部服务器,可以将此 URL 更改为指向你的服务器。
当 HashDB 识别出新的哈希时,该哈希及其关联的字符串会被添加到 IDA 中的枚举中。然后可以使用该枚举将 IDA 中的哈希常量转换为其对应的枚举名称。枚举名称可在设置中配置,以防与现有枚举发生冲突。
配置好插件设置后,你可以右键单击 IDA 反汇编或伪代码窗口中的任何常量,并将其作为哈希进行查找。右键单击还提供了一种在需要时快速设置 XOR 值的方法。

如果某个哈希属于某个模块,系统会提示你是否要导入该模块中的所有哈希。这是一种快速批量拉取哈希的方法。例如,如果识别出的其中一个哈希是来自 kernel32 模块的 Sleep,那么 HashDB 就可以拉取 kernel32 中所有经过哈希处理的导出函数。
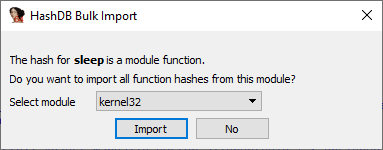
在哈希被解析(或模块被批量导入)后,HashDB 会扫描当前函数,并将每个匹配的常量转换为其枚举名称——涵盖操作数 0–2,并对符号扩展值使用 32 位掩码回退。反汇编和伪代码视图会自动刷新。你已导入的模块会在本次会话中缓存,因此你不会在每个新哈希上都被重新提示导入 kernel32(等)。
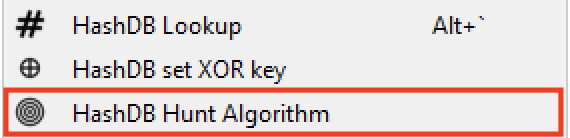
HashDB 还包含一个基本的算法搜索功能,会尝试根据哈希值识别哈希算法。搜索将返回所有包含该哈希值的算法,由分析人员决定哪个(如果有)算法是正确的。 要使用此功能,请右键单击哈希常量并选择 HashDB Hunt Algorithm。
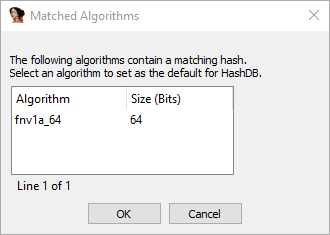
所有包含此哈希的算法都将显示在一个选择框中。可以使用该选择框直接选择 HashDB 要使用的算法。如果选择 Cancel,则不会选择任何算法。
有些恶意软件开发者不会在代码中逐个解析 API 哈希,而是在内存中创建一块导入哈希。随后,这些哈希会在单个函数内全部被解析,从而创建一个动态导入地址表,并在代码中稍后引用。在这些场景中,可以使用 HashDB Scan IAT 功能。
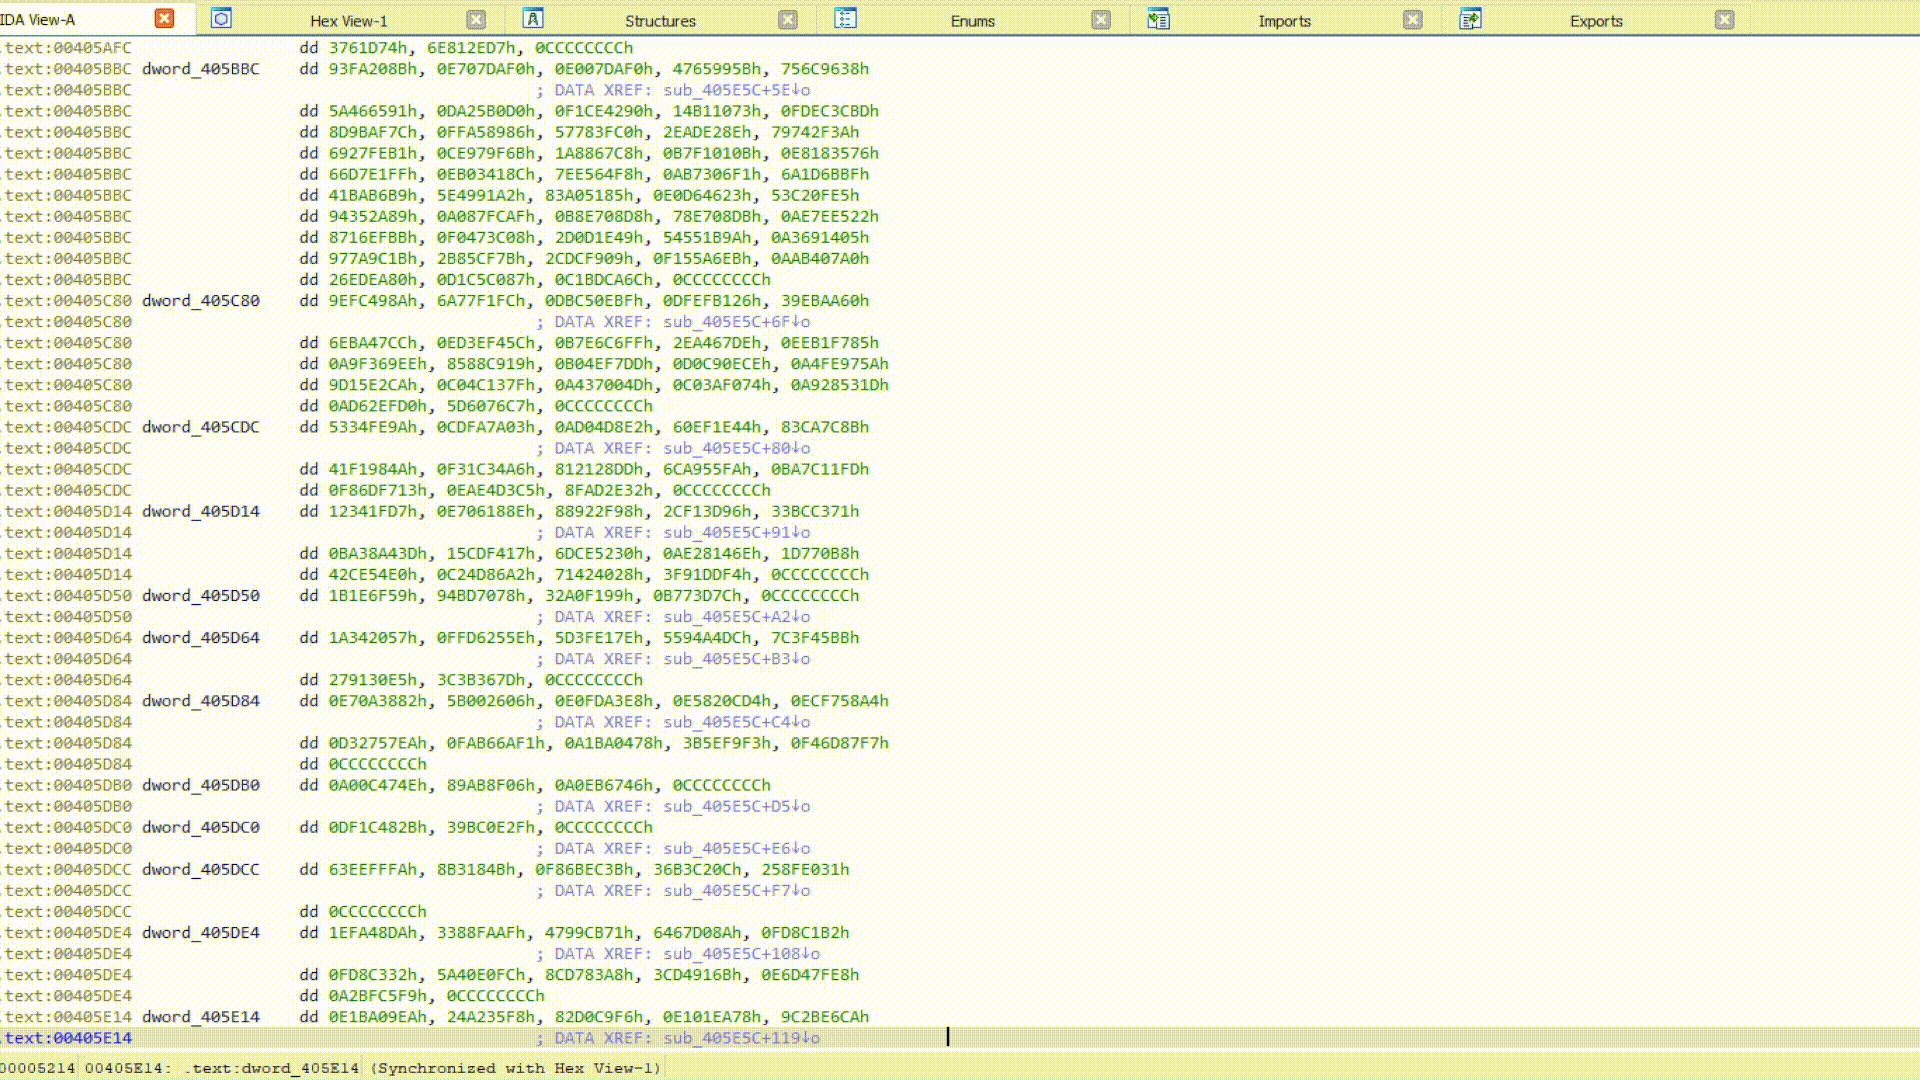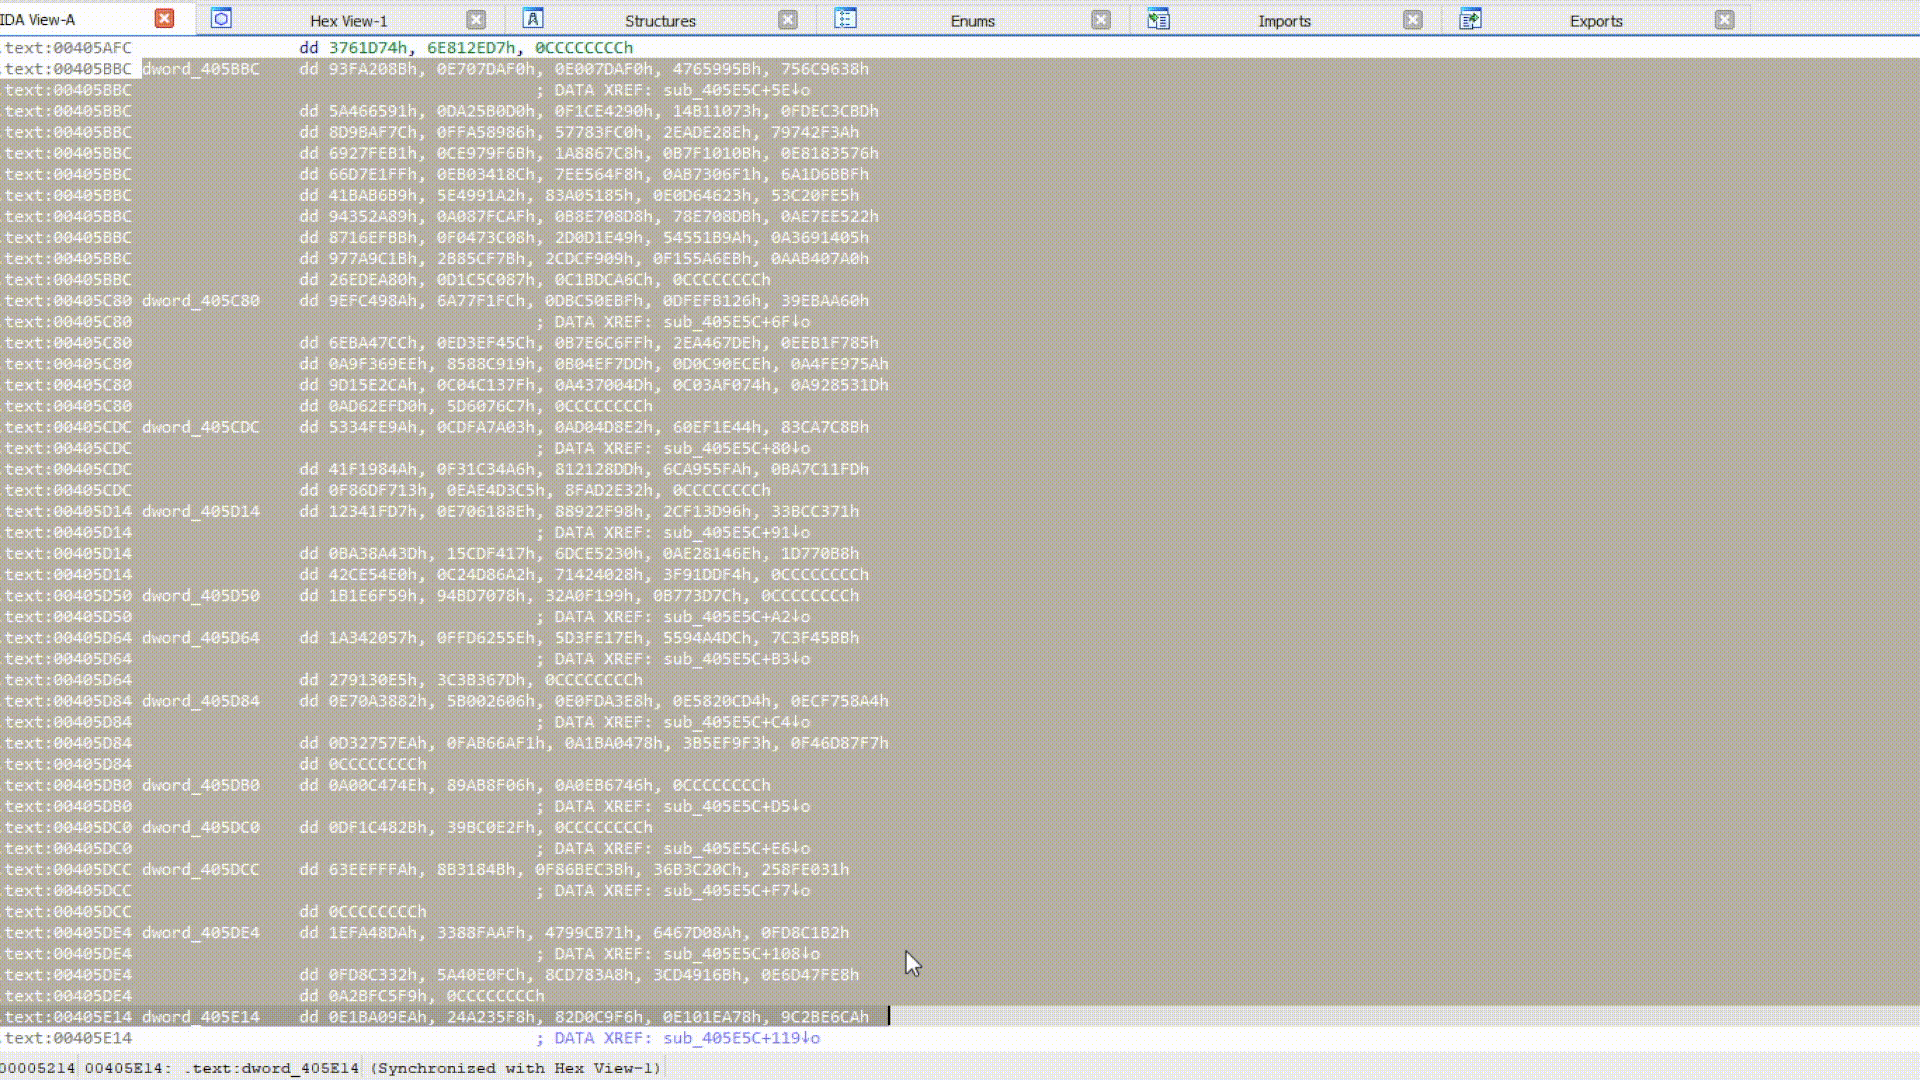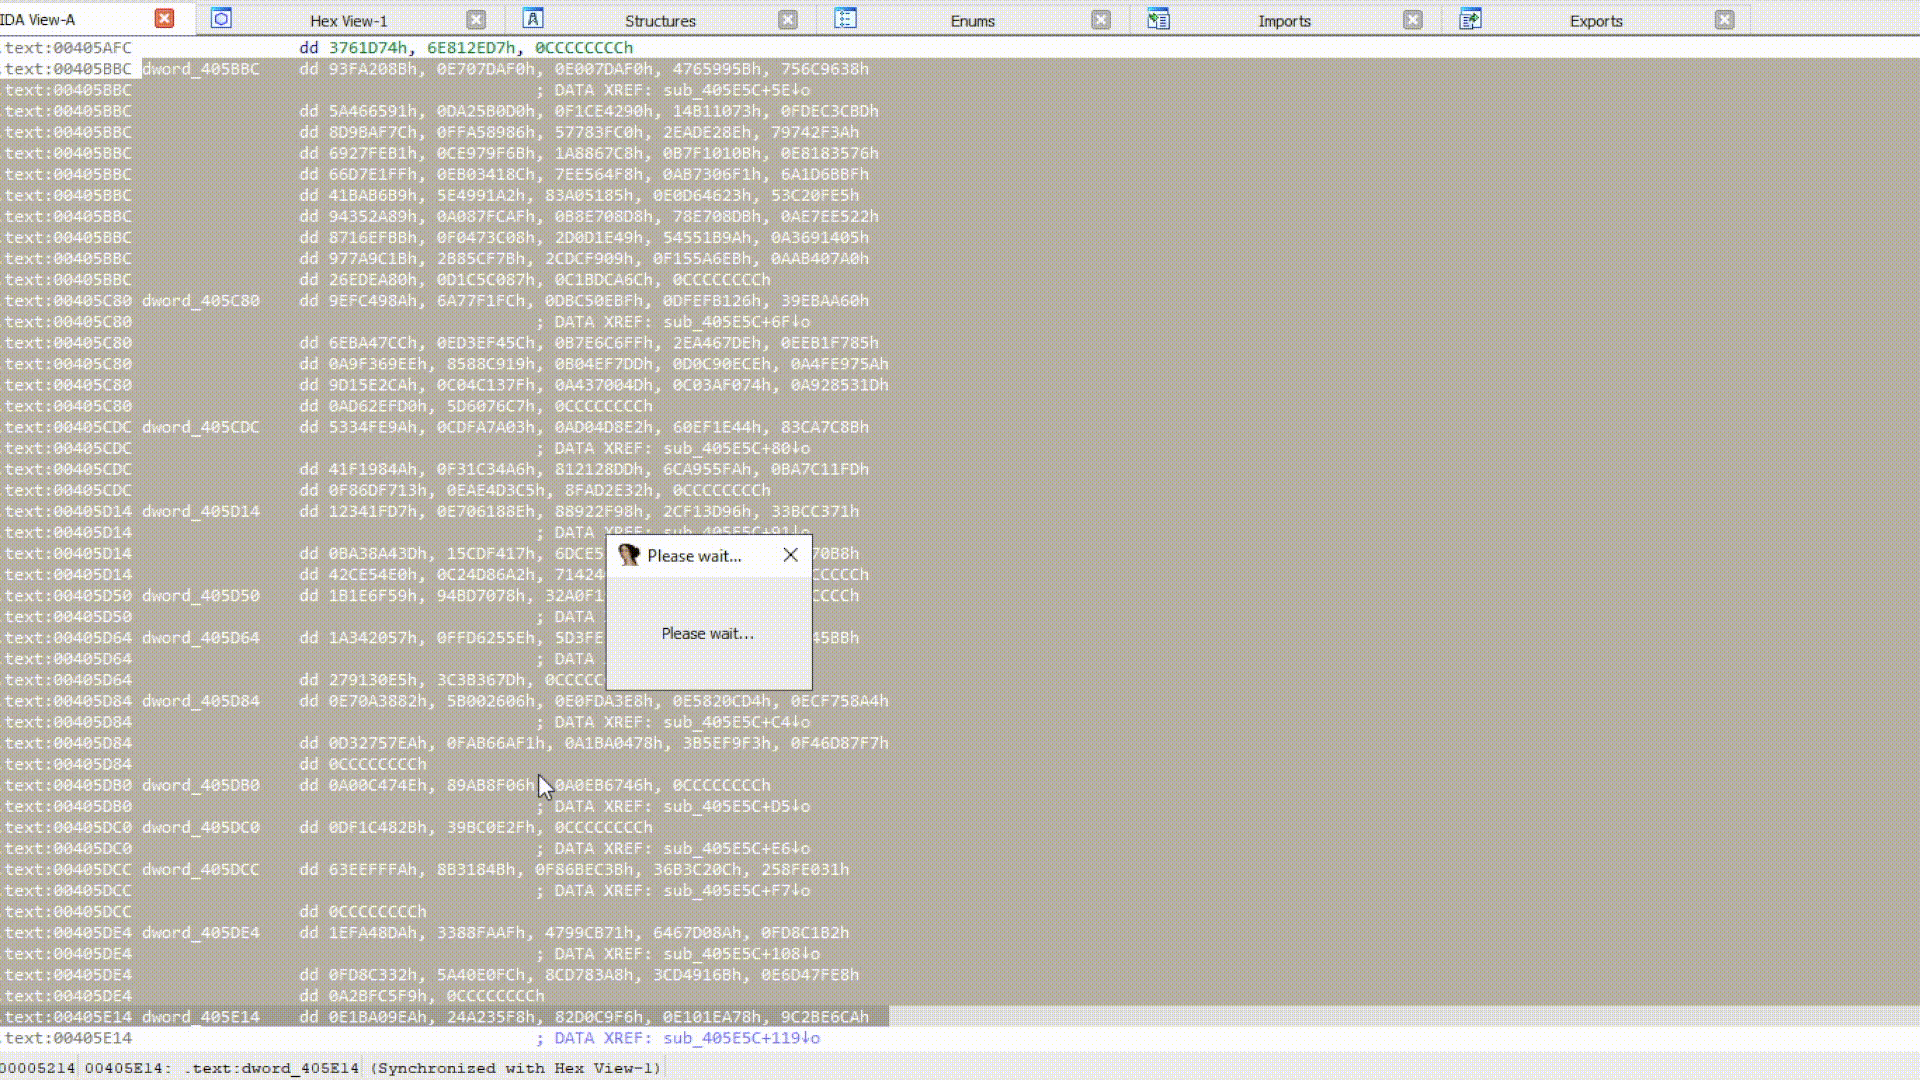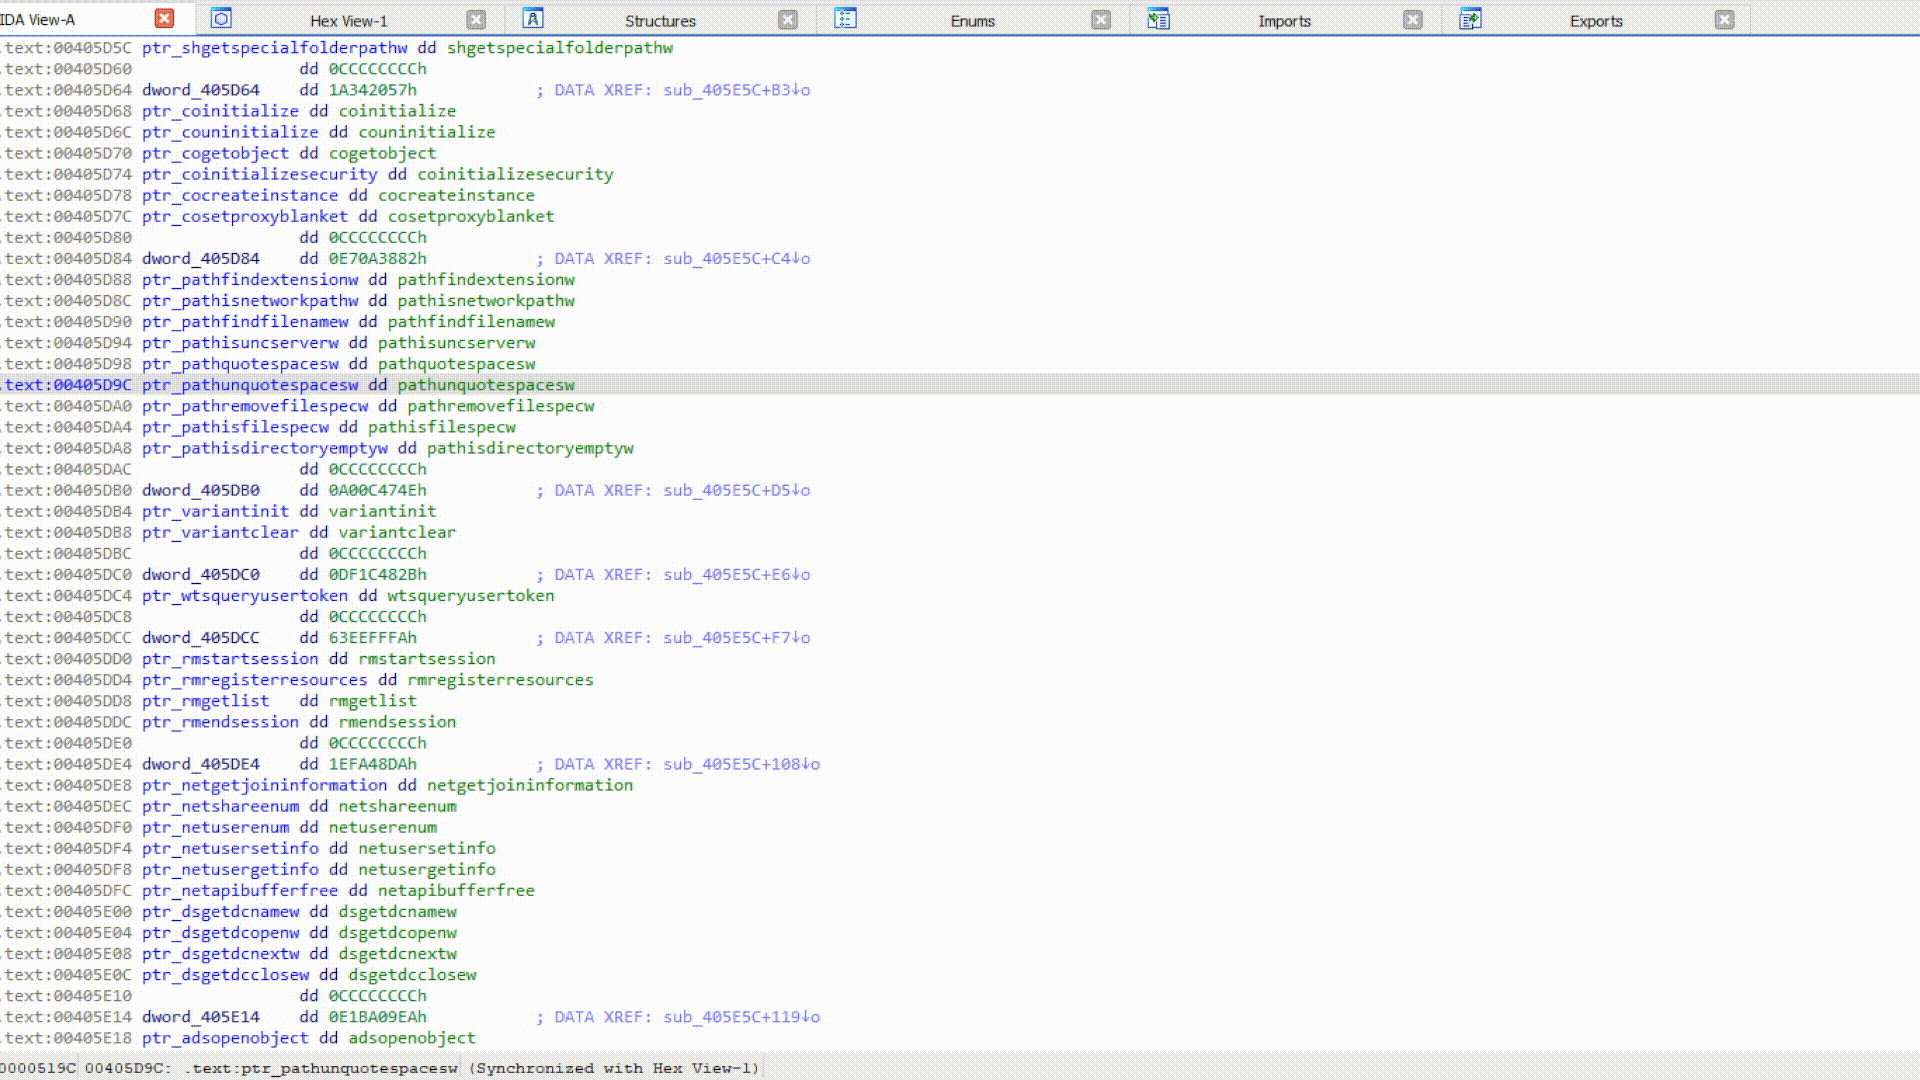
只需选中导入哈希块,右键单击并选择 HashDB Scan IAT。HashDB 将尝试解析所选范围内的每个整数类型(DWORD/QWORD)。
在伪代码中,选择一个数值哈希并运行 HashDB Hunt Algorithm。选择一个算法,然后点击 Resolve 扫描该函数。Apply inline hints 会在每个匹配的常量后添加一个弱化标签,例如 0x7C0DFCAA ror13_add: kernel32!GetProcAddress。使用 HashDB: Show/hide pseudocode hints 切换标签的显示。
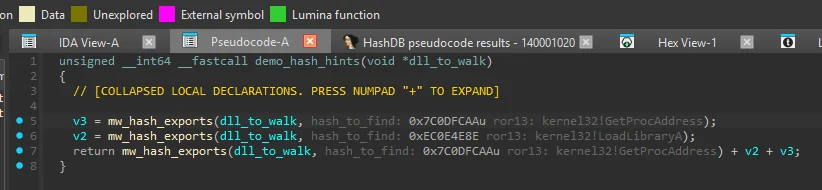
算法通过 Hunt 或 Refresh Algorithms 从服务器获取;没有内置算法。该功能在加载前会检查所需的 IDA API 和 Python 3.9+。参见简短指南。
HashDB 需要 Python 的 requests 模块。在 IDA 之外的 shell 中使用 pip install requests 安装它。
然后,你可以通过以下两种方式之一安装该插件:
hashdb.py 复制到你的 IDA plugins 目录中。HashDB 插件面向 IDA 7.5+(包括 IDA 9.0)和 Python 3,不向后兼容。










