

ntlmscout
 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
reconnaissancenetwork-mappingpassword-attacks+8
56
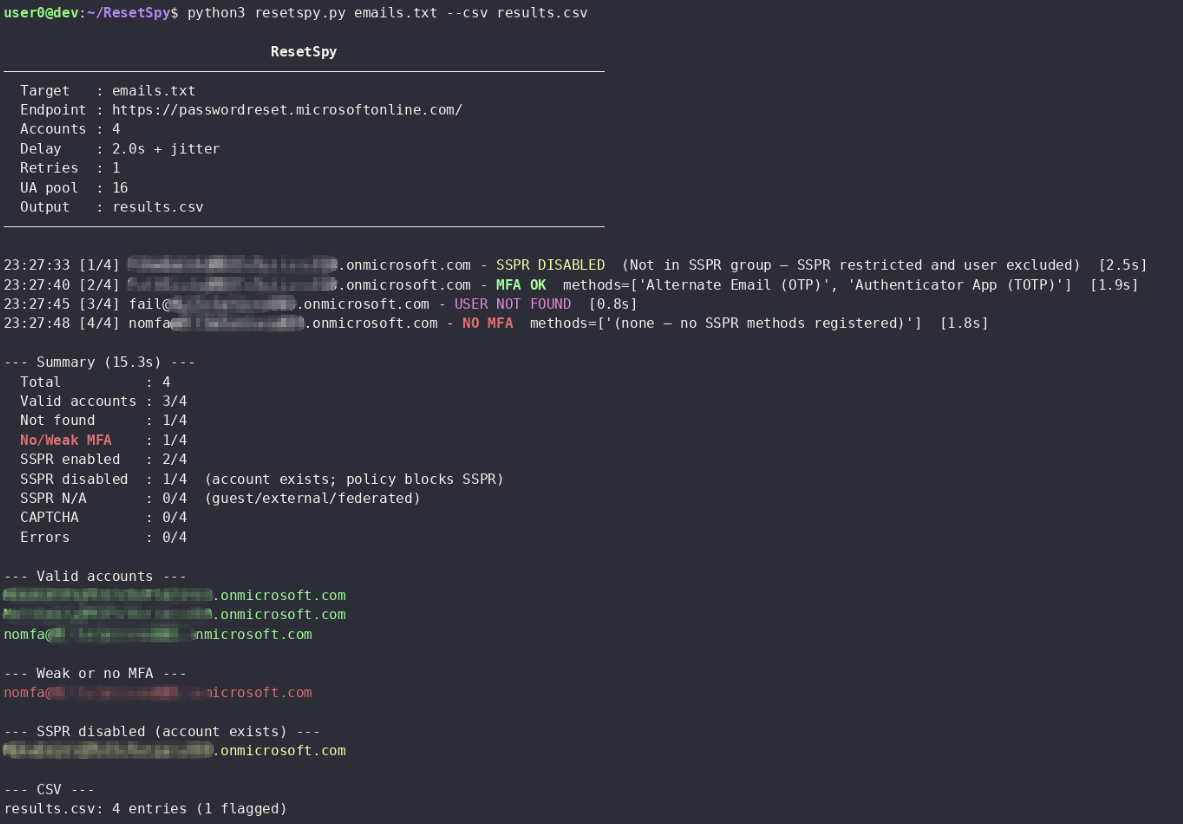 mlcsec/resetspy
通过 Microsoft 自助密码重置 (SSPR) 门户枚举用户账户和已注册的身份验证方法
 runzeroinc/sshamble
研究工具,用于扫描 SSH 服务中的身份验证绕过、时序泄露、弱密钥和会话后暴露,并支持 JSON 输出与分析。
 dirkjanm/askwam
向 Web 账户管理器 (WAM) 请求 Entra ID 令牌
 talha1112/fyp
基于桌面的漏洞评估工具,专为安全团队打造——扫描 Web 应用与网络、检测 CVE、映射漏洞利用、自动风险评分并生成详细报告。使用 Electron、React、Node.js 和 Python 构建。
 icemoonhsv/tats
分析并跟踪来自 Burp、mitmproxy 或 Chrome DevTools 捕获的 OAuth 2.0、OIDC 和 Microsoft Entra ID 令牌。可视化令牌生命周期,检测高风险作用域,并通过交互式仪表板导出令牌以供重放。
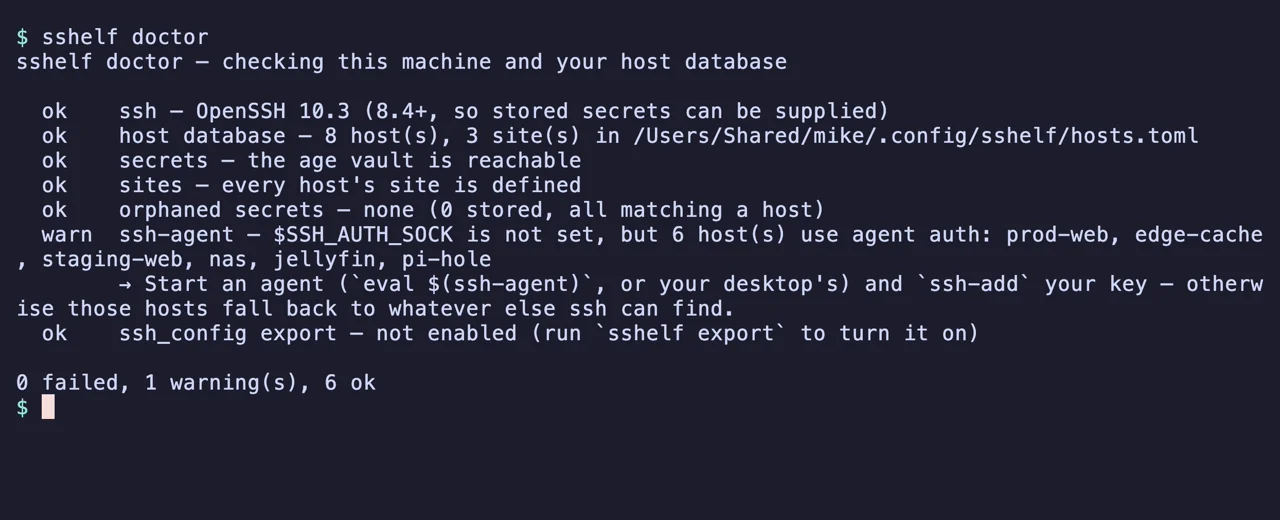 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 dev-sec/chef-os-hardening
这本 chef cookbook 提供了众多与安全相关的配置,实现全方位的基线防护。
 dev-sec/puppet-os-hardening
此Puppet模块提供了众多与安全相关的配置,提供全方位的基线防护。
 gmh5225/csrfbrute
专为红队行动设计的CSRF登录暴力破解工具,具备动态CSRF Token刷新、多线程并发和会话恢复功能,支持高并发操作和智能重试机制。
 dev-sec/chef-ssh-hardening
这本 chef cookbook 提供了安全的 ssh-client 和 ssh-server 配置。
 dev-sec/puppet-ssh-hardening
此 Puppet 模块提供安全的 ssh-client 和 ssh-server 配置。
 makarov05bm/wsgoat
这个易受攻击的应用程序将教你如何入侵WebSockets
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos RC4 弃用:检测、修复与指导(CVE-2026-20833)
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)结合 Keycloak OAuth2 认证,使用 Strimzi —— 绕过 CVE-2025-27817 URL 白名单限制
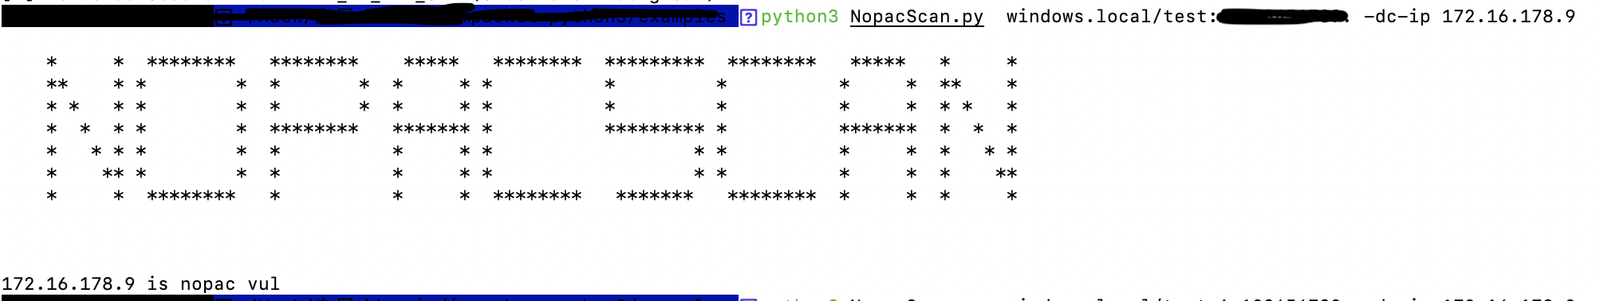 knightswd/nopacscan
扫描Active Directory域控制器,通过查询DNS获取所有DC并分析PAC结构中0x10类型,检测CVE-2021-42287和CVE-2021-42278,相比LDAP/SAMR方法提高了检测准确性。
 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 漏洞的审计与事件响应工具
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database