
llm-agent-testbed
 pie-script/llm-agent-testbed
一个实证安全测试平台,用于评估LLM智能体中的提示注入、混淆代理漏洞及工具调用防御机制。
vulnerability-analysispenetration-testingeducation+4
16
pie-script/llm-agent-testbed一个实证安全测试平台,用于评估LLM智能体中的提示注入、混淆代理漏洞及工具调用防御机制。
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 htrxuan/hdwebmobile-photo-video-reviews
WooCommerce 插件:照片与视频商品评论,从构造上封堵 CVE-2026-12684 的未认证上传漏洞类别
 leekanghyun/axios-security-guide
Axios CRLF注入(CVE-2026-40175)漏洞应对指南及基于fetch的迁移分析
 arian-gogani/enforcement-coverage
查找授权弱于其同级路由的 API 路由。从源代码中恢复出 CVE-2026-45316。包含负面结果。
 trailofbits/not-going-anywhere
故意存在漏洞的 Golang 程序,暴露 web、gRPC 和 database/sql 缺陷,用于安全培训、漏洞发现和修复实践。
 p0pr0ck5/lua-resty-waf
基于 OpenResty 技术栈构建的高性能 WAF
 ory/hydra
经 OpenID 认证的 OAuth 2.0 和 OpenID Connect 提供方,通过无头 API 为云原生应用提供令牌颁发、客户端管理、JWKS 及登录/同意流程编排。
 ory/oathkeeper
一个云原生身份与访问代理 / API(IAP)和访问控制决策 API,用于对传入的 HTTP(s) 请求进行认证、授权和修改。灵感源自 BeyondCorp / 零信任白皮书。使用 Go 编写。
 commando-x/vuln-bank
一个故意包含漏洞的银行平台,用于通过真实的实操实验室练习 Web 应用程序、API 和 AI/LLM 安全测试、安全代码审查以及 DevSecOps 集成。
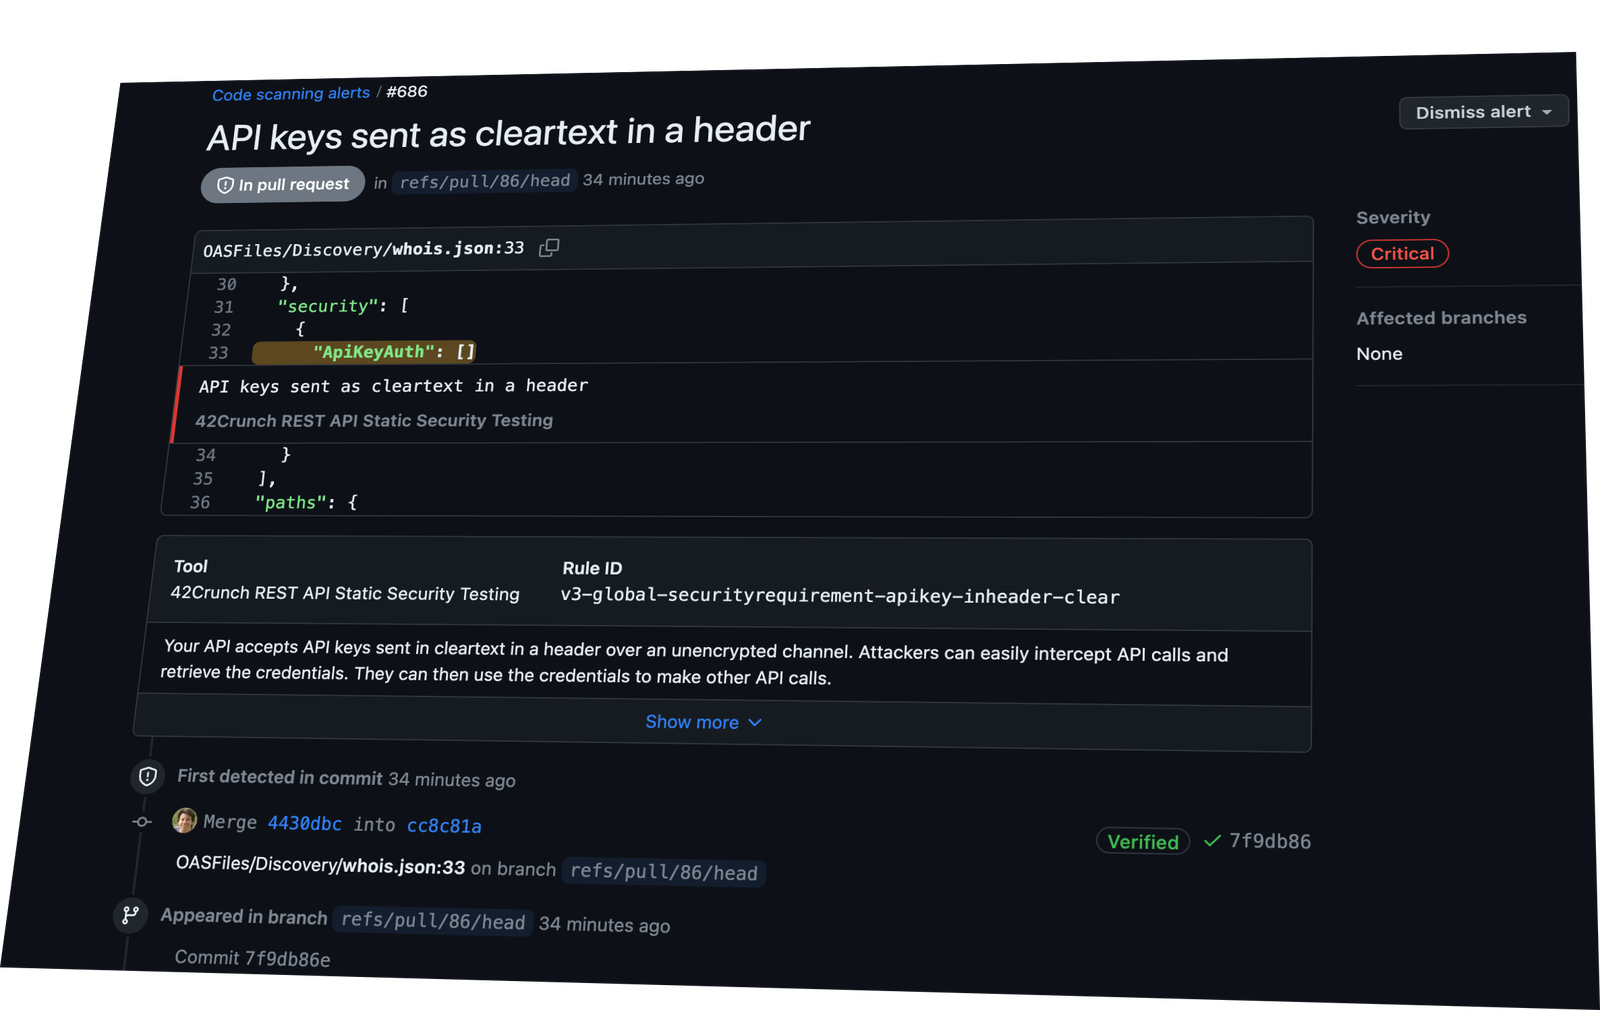 42crunch/api-security-audit-action
在 CI/CD 中自动化对 OpenAPI 契约执行静态 API 安全审计,运行 300+ 项针对身份验证、授权和数据约束的检查,支持最低评分门禁及 SARIF 输出。
 davidcarliez/cover
在不破坏工作流的前提下,将私有数据、内部基础设施和机密信息排除在云端编码代理之外。
 cerbos/cerbos
用于上下文感知访问控制的授权引擎,支持 YAML 策略、RBAC/ABAC、check/plan API 以及 GitOps 友好的部署。
 apache/casbin
Authorization library enforcing ACL, RBAC, ABAC, and custom access-control models with RESTful matching and policy management APIs for applications…
 keycloak/keycloak
开源身份与访问管理,适用于现代应用和服务
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 dozermx/argus
多阶段侦察与攻击面扫描器,将域名、IP、ASN、云资产和CVE映射到知识图谱中,并配备CVSS评分与合规性映射。
 ransomleak/training-application-security
Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…