
UnifiedThreatHunting
 sims718718/unifiedthreathunting
يوثّق منهجية منظمة وقابلة للتكرار لاصطياد التهديدات، تغطي المحفزات، وفرضيات SMART، وبوابات الجدوى، وتحديد النطاق، وخطط الاصطياد، وإعداد تقارير…
defensive-toolsforensicsthreat-intelligence+6
152
sims718718/unifiedthreathuntingيوثّق منهجية منظمة وقابلة للتكرار لاصطياد التهديدات، تغطي المحفزات، وفرضيات SMART، وبوابات الجدوى، وتحديد النطاق، وخطط الاصطياد، وإعداد تقارير…
 g13net/lockjaw
إطار عمل C2 معياري لنظام Windows مزوّد بـ teamserver مكتوب بلغة Rust، وimplant بلغة Zig، واستدعاءات نظام غير مباشرة، وتجاوز AMSI، وحقن…
 thomaspoppelgaard/netscaler-ctx697096-checker
مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
 ivancabrera02/srhollow
يستخرج أسرار LSA ومفاتيح DPAPI من خلايا سجل Windows عبر نسخ VSS الظلية الموجودة أو المنشأة حديثًا، مع محلل regf مضمّن وفك تشفير AES-256.
 vqkro/higernes
مجموعة أدوات OSINT سلبية بلغتي python و c++ لأسماء المستخدمين، وعناوين البريد الإلكتروني، والنطاقات، وعناوين IP، وأرقام الهواتف، والتجزئات (hashes).…
 cyb3rmik3/prompt-injection-email-samples
مجموعة اختبار .eml مفتوحة لتقييم كيفية تعامل ضوابط أمن البريد الإلكتروني ومساعدي صندوق البريد بالذكاء الاصطناعي مع حقن الأوامر غير المباشر عبر نوايا…
 kyle41111/ai-file
ملف تعريف المستمع لإطار عمل Mythic C2 يستخدم واجهات برمجة تطبيقات ملفات موردي الذكاء الاصطناعي
 ankhcorp/nuke.sh
سكربت استطلاع سلبي قائم على Bash + رسم خرائط سطح الهجوم باستخدام واجهات برمجة التطبيقات العامة فقط + أدوات Linux الجاهزة (curl، dig، openssl، nmap،…
 radkawar/aws-firmware-dump
يحصل على أقراص EBS الخاصة بـ AWS AMI يمكنك تشغيلها، ويبث اللقطات عبر واجهات EBS المباشرة إلى دلو S3 خاص مع بيانات sha256 الوصفية وفك تغليف الصورة…
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 diprajpatra/selenium-stealth
طبقة تمويه لـ Selenium Chrome تعمل على تغيير بصمة المتصفح وإشارات الأتمتة لتجاوز اكتشاف البوتات والحفاظ على درجات reCAPTCHA v3.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
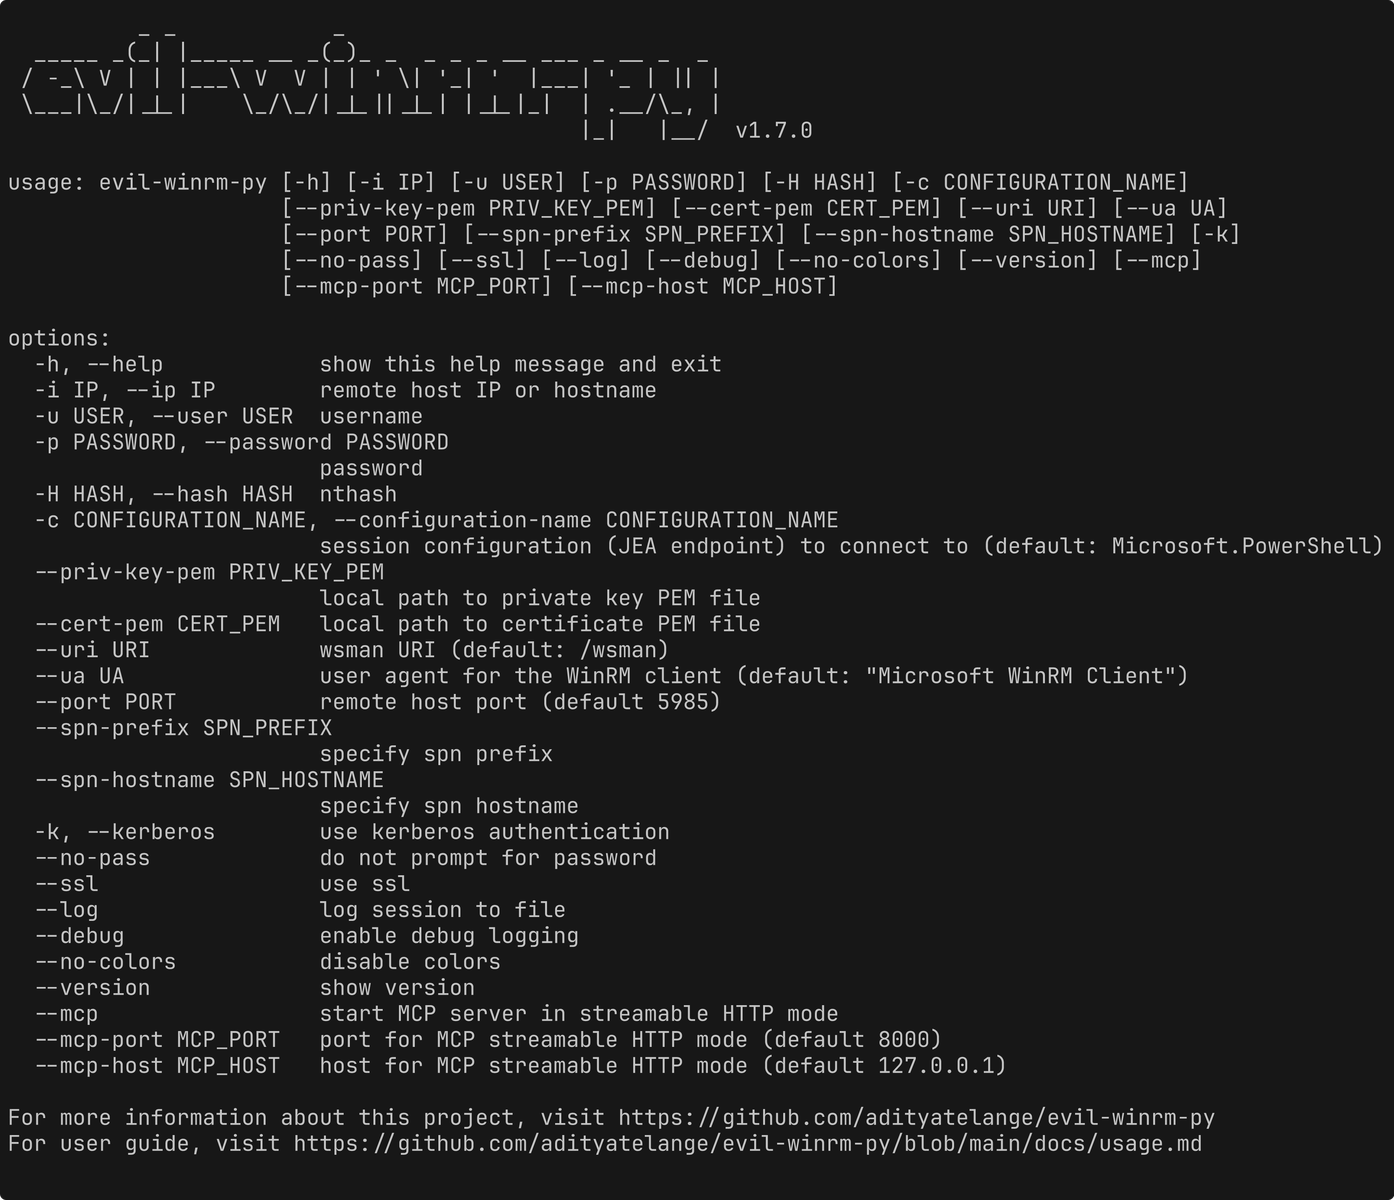 adityatelange/evil-winrm-py
تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)
 monad-developers/ultrafuzz
التشويش الذكي الشامل على العقود الذكية واصطياد التهديدات
 nu11secur1ty/cisco
مجموعة أدوات تدقيق أمني لأجهزة شبكات Cisco، تركز على مراجعة التكوين، اكتشاف الثغرات، واختبار الاختراق للبنية التحتية للشبكات المؤسسية.
 viralmaniar/vulnvault
قاعدة معرفية موجهة للمطورين حول ثغرات أمن التطبيقات، تتضمن أمثلة على الشيفرة غير الآمنة مقابل الآمنة، وإرشادات الوقاية، وربطها بمعايير OWASP/CWE عبر…
 habanada/nativepe
مكتبة Object Pascal (Delphi) لتحليل وربط وتحميل وتفريغ ملفات Windows PE، مع عمليات النقل والاستيراد وTLS وقراءة ذاكرة العمليات عن بُعد.