

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Vulnvault — قاعدة معرفية موجهة للمطورين حول ثغرات أمن التطبيقات، تتضمن أمثلة على الشيفرة غير الآمنة مقابل الآمنة، وإرشادات الوقاية، وربطها بمعايير OWASP/CWE عبر مختلف اللغات وأطر العمل. | Kitploit
أدوات/GitHubGitHub/viralmaniar/vulnvault
تحليل الثغرات الأمنيةتحليل الكودأمن الويبDevSecOpsأمن سلسلة التوريدالتعلم والتعليمموارد منسقةمسارات ودورات التعلم
GitHubviralmaniar/vulnvault

Vulnvault

قاعدة معرفية موجهة للمطورين حول ثغرات أمن التطبيقات، تتضمن أمثلة على الشيفرة غير الآمنة مقابل الآمنة، وإرشادات الوقاية، وربطها بمعايير OWASP/CWE عبر مختلف اللغات وأطر العمل.

عرض المستودع
4120منذ 20 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

VulnVault 🔐

VulnVault هي قاعدة معرفية عملية موجهة للمطورين أولاً، تغطي الثغرات الأمنية الشائعة والحرجة في تطبيقات البرمجيات، وتشمل دورة الحياة الكاملة من الكود إلى البناء والبنية التحتية والنشر.

تقدم شروحات واضحة، وأمثلة واقعية على الكود غير الآمن مقابل الكود الآمن، وإرشادات قابلة للتنفيذ عبر لغات برمجة وأطر عمل متعددة لمساعدة الفرق على بناء تطبيقات آمنة افتراضياً.
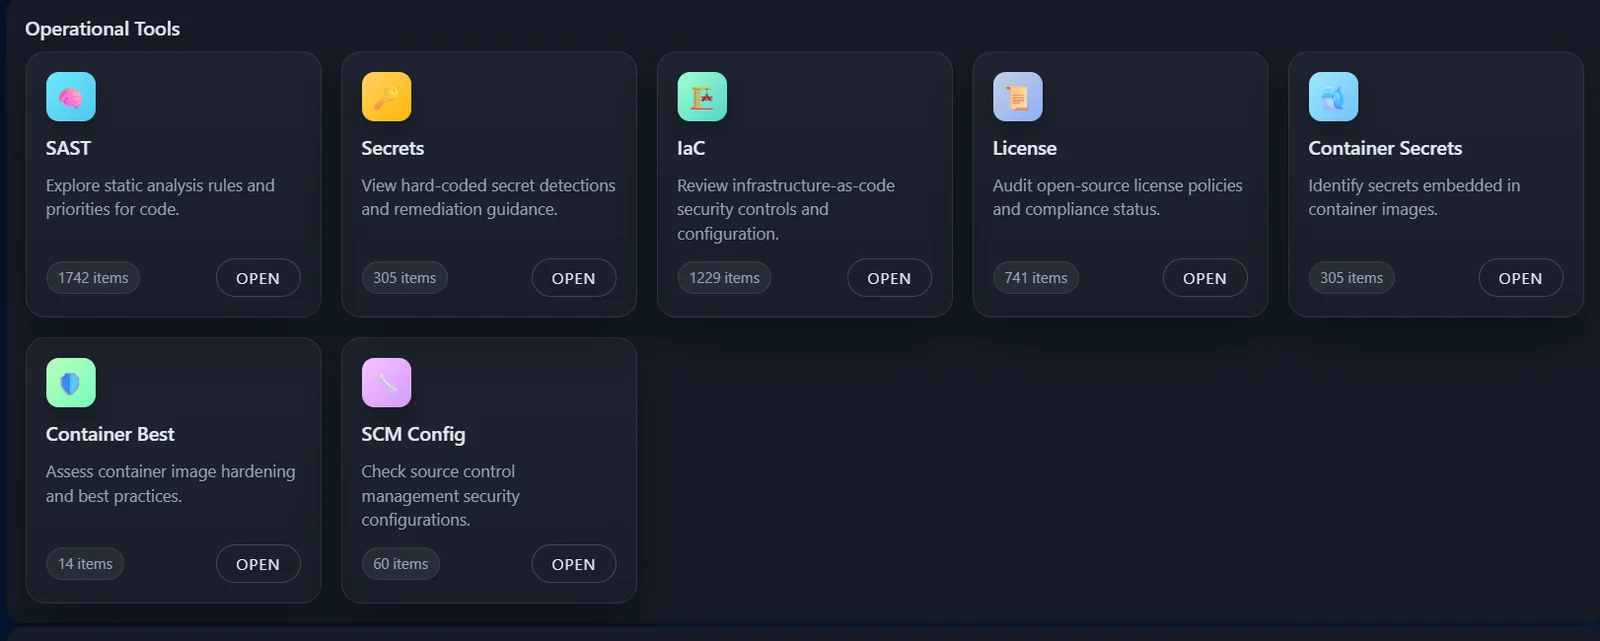
image

🎯 الهدف: رفع مستوى الأمان في تطبيقات المؤسسة من خلال جعل الترميز الآمن قابلاً للفهم وسهل الوصول وقابلاً للتكرار.

الوصول من هنا - https://viralmaniar.github.io/Vulnvault/site/vulnvault.html


لماذا VulnVault؟

معظم الإرشادات الأمنية إما:

  • مجردة جداً بحيث يصعب تطبيقها، أو
  • مركزة على الأمان بشكل مفرط بحيث لا تلقى صدى لدى المطورين

تسد VulnVault هذه الفجوة من خلال:

  • عرض كيف يبدو الكود غير الآمن فعلياً
  • شرح سبب كونه عرضة للثغرات
  • توضيح كيفية إصلاحه بشكل صحيح
  • ربط المشكلات بـالتأثير والضوابط في العالم الواقعي

صُمم هذا المستودع ليُستخدم من قبل:

  • المطورين
  • قادة التقنية والمعماريين
  • فرق AppSec وDevSecOps
  • برامج تأهيل المهندسين

ما الذي يحتويه

تُنظَّم VulnVault حسب فئة الثغرة، وليس حسب الأداة أو المعيار.

تتضمن كل ثغرة عادةً:

  • ✅ الوصف والمخاطر
  • ✅ كيفية حدوث الثغرة
  • ✅ أمثلة على الكود غير الآمن
  • ✅ أمثلة على الكود الآمن
  • ✅ الفروق الدقيقة الخاصة باللغة / إطار العمل
  • ✅ الوقاية وأفضل الممارسات
  • ✅ المعايير ذات الصلة (OWASP Top 10، CWE، ASVS)

تغطية الثغرات (أمثلة)

  • الحقن (SQL، NoSQL، أوامر نظام التشغيل)
  • البرمجة النصية عبر المواقع (XSS)
  • تزوير الطلبات عبر المواقع (CSRF)
  • المصادقة وإدارة الجلسات
  • التفويض والتحكم في الوصول
  • إلغاء التسلسل غير الآمن
  • سوء التكوين الأمني
  • كشف البيانات الحساسة
  • رفع الملفات واجتياز المسارات
  • تزوير الطلبات من جانب الخادم (SSRF)
  • مخاطر التبعيات وسلسلة التوريد
  • إدارة الأسرار
  • سوء تكوين السحابة والحاويات

اللغات وأطر العمل المدعومة

كُتبت الأمثلة باستخدام أنماط تطبيقات واقعية، وليس مقتطفات مصطنعة.

تشمل التغطية الحالية (وهي في توسع):

  • Java
    • Spring / Spring Boot
  • JavaScript / TypeScript
    • Node.js
    • Express
  • Python
    • Flask
    • Django
  • C#
    • ASP.NET / ASP.NET Core
  • Go
  • البنية التحتية والمنصة
    • Docker
    • Kubernetes
    • خطوط أنابيب CI/CD (أنماط عامة)

تقارن كل مثال بين تطبيقات ❌ غير آمنة و**✅ آمنة** جنباً إلى جنب.


مثال

حقن SQL (Java – Spring Boot)

❌ غير آمن

String query = "SELECT * FROM users WHERE username = '" + username + "'";

لماذا هذا مهم: يتم دمج المدخلات غير الموثوقة مباشرة في الاستعلام، مما يسمح للمهاجمين بالتلاعب بمنطق SQL.

✅ آمن

String query = "SELECT * FROM users WHERE username = ?";
PreparedStatement ps = connection.prepareStatement(query);
ps.setString(1, username);
ResultSet rs = ps.executeQuery();

كيفية استخدام VulnVault

📚 التعلّم والمرجعية استخدمه كدليل مرجعي للتشفير الآمن أثناء التطوير.

🔍 مراجعات الكود اربط صفحات VulnVault ذات الصلة مباشرةً في تعليقات طلبات السحب (PR).

🧪 اختبار الأمان تحقّق مما إذا كانت النتائج المستخلصة من SAST أو DAST أو اختبارات الاختراق قابلة للاستغلال.

🎓 التدريب والتأهيل استخدم الأمثلة لرفع مهارات الموظفين الجدد والمطورين المبتدئين.

🛡 تمكين برنامج أمان التطبيقات (AppSec) وحّد الإرشادات مع المعايير الداخلية ونماذج التهديدات ودرجة تحمّل المخاطر.


إرشادات المساهمة

المساهمات مرحّب بها ومشجّعة. يمكنك المساهمة من خلال:

  • إضافة ثغرات أمنية جديدة
  • توسيع التغطية اللغوية/الإطارية
  • تحسين الأمثلة غير الآمنة/الآمنة
  • تصحيح الأخطاء أو الحالات الحدّية

المبادئ التوجيهية للمساهمات:

  • اجعل الأمثلة واقعية ومختصرة
  • فضّل الوضوح على البراعة
  • افترض أن الجمهور من المطورين
  • تجنّب الارتباط بأدوات محددة حيثما أمكن

فلسفة الأمان

يركّز VulnVault عمدًا على:

  • الأسباب الجذرية، وليس الأعراض فقط
  • قرارات المطور، وليس الضوابط فقط
  • الأنماط الوقائية، وليس الإصلاحات التفاعلية

هذا ليس ماسحًا للثغرات—بل هو أصل لتمكين الأمان.


إخلاء المسؤولية

الأمثلة في هذا المستودع لأغراض تعليمية فقط. لا تنشر الأمثلة غير الآمنة على أنظمة الإنتاج.


الترخيص

هذا المشروع مرخّص بموجب ترخيص MIT. راجع ملف LICENSE للتفاصيل.


شكر وتقدير

مستوحى من مراجعات الأمان الواقعية واختبارات الاختراق والدروس المستفادة من بناء الأنظمة الإنتاجية وتأمينها.

🔐 ابنِ برمجيات آمنة. بالتصميم.

تنزيل الأداة