
 monad-developers/ultrafuzz
التشويش الذكي الشامل على العقود الذكية واصطياد التهديدات

Ultrafuzz هو منسّق وكيلي (agentic orchestrator) لاختبار التشويش (fuzzing) على العقود الذكية وصيد التهديدات
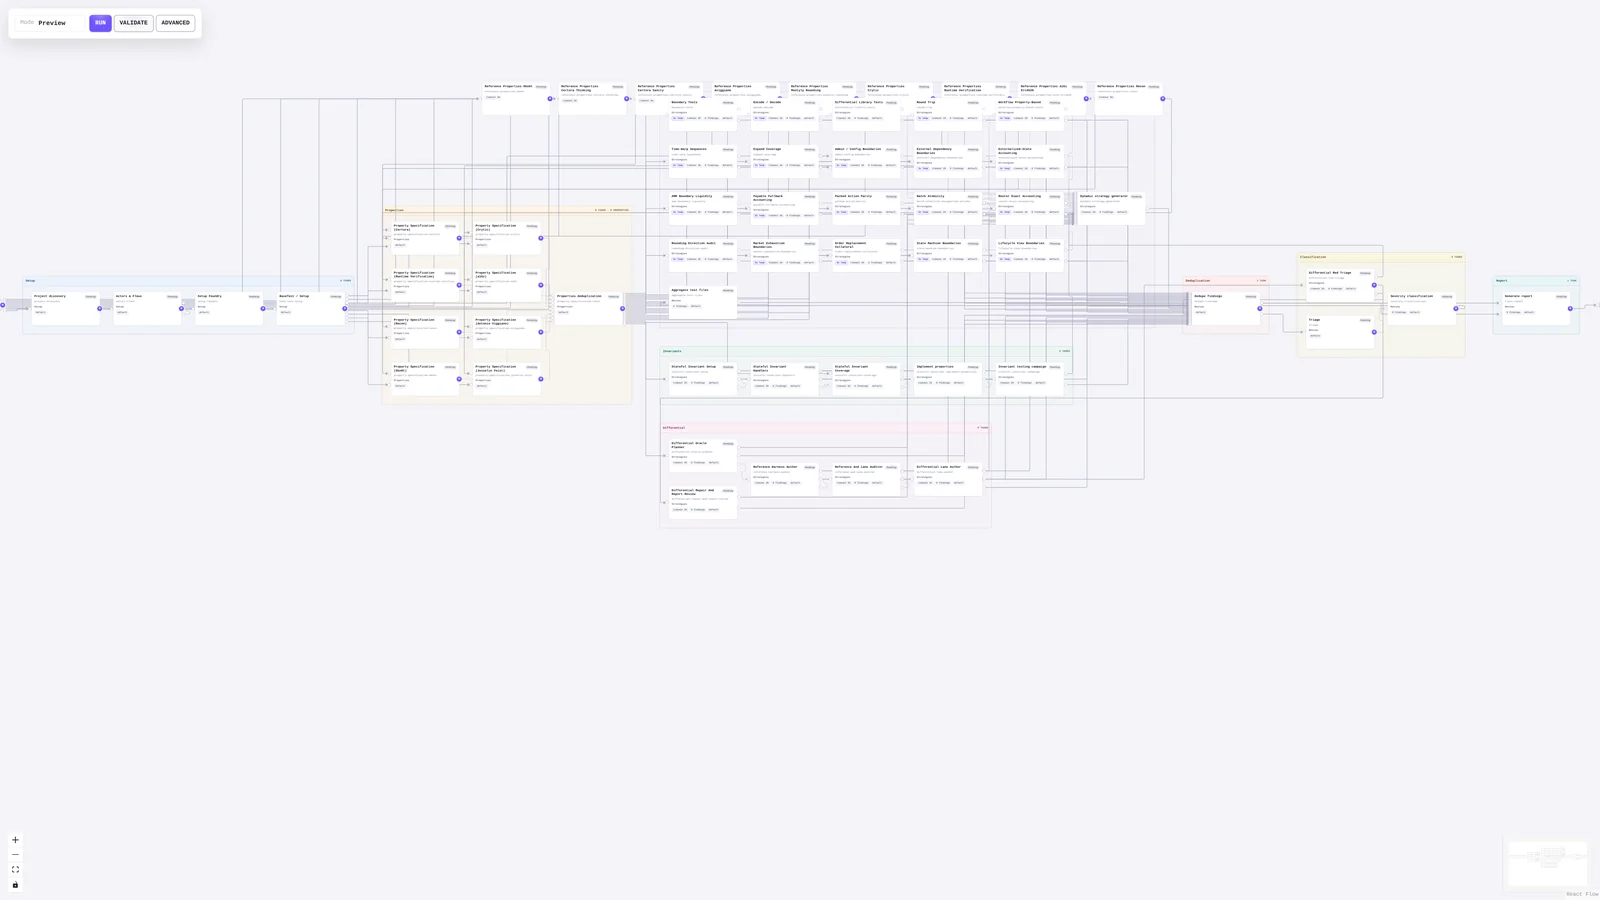
تقوم هذه الأداة بتهيئة مستودع بروتوكول مع مطالبات (prompts) وطوبولوجيا قابلة للتعديل، وتشغّل وكلاء متخصصين، وتجمع اختبارات التشويش المولّدة والنتائج، وتقدّم لوحة تحكم محلية بالإضافة إلى تقرير نهائي للمراجعة.
ملاحظة أمنية
نوصي بشدة بتشغيل Ultrafuzz فقط على أجهزة افتراضية مؤقتة ومعزولة يمكن التخلص منها بأمان بعد الاستخدام. يعمل الوكلاء في سير عمل غير مقيّد مع تخطي الأذونات، مما يعني أنهم قد يقومون عن غير قصد بتثبيت أو الوصول إلى أدوات خطرة أو بيانات اعتماد حساسة. يمكن للمطالبات واختيارات النماذج وسلوك الهدف أن تؤثر على الإجراءات التي يتخذها الوكلاء على المضيف وقد تؤدي إلى عواقب غير مقصودة أو مدمّرة. لا تشغّل Ultrafuzz على محطة عمل مطوّر أو بيئة دائمة أو أي جهاز يحتوي على بيانات أو بيانات اعتماد قيّمة. لا يزال Ultrafuzz قيد التطوير النشط ولم يخضع بالضرورة لتدقيق أمني كامل. قد يحتوي تنفيذه على ثغرات غير معروفة أو غير مكتشفة.
بالنسبة للحملات، نوصي باستخدام إصدار منشور كان متاحًا لبعض الوقت، على سبيل المثال سبعة أيام على الأقل، بدلاً من فرع
unstable. تحقّق من وسم الإصدار وراجع مصدره ومطالباته قبل تثبيت التبعيات أو تشغيل Ultrafuzz.راجع
.ultrafuzz/prompts/المضمّن في المستودع قبل إطلاق حملة. انظر الأمان للاطلاع على الوضع الأمني الكامل.
أخبر وكيلك:
Your task is to launch an Ultrafuzz campaign on this project and make sure it
succeeds from start to finish.
Use a published Ultrafuzz release that has been available for some time, for
example at least seven days, rather than the unstable branch. Check out its tag
and tell me which release you selected.
Show me the available audit profiles and explain the tradeoffs. Recommend the
best fit for this target.
Before installing any dependencies, ask for my confirmation.
After the campaign starts, use the CLI to monitor its progress. Keep monitoring
until it finishes. If a node fails, inspect its diagnostics and explain the
cause and the selected release's documented retry or reset options before
proceeding. An ordinary resume does not retry failed nodes.
Ultrafuzz مرخّص بموجب رخصة MIT. حقوق النشر (c) 2026 Monad Foundation.
