 thomaspoppelgaard/netscaler-ctx697096-checker
مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق العامة بحثًا عن أي اختراق.

أداة فحص للشروط المسبقة ومدى التعرّض للثغرات، للقراءة فقط، خاصة بنشرة أمان Citrix NetScaler ADC / NetScaler Gateway CTX697096، التي تغطي CVE-2026-88771 حتى CVE-2026-88778، ولنشرة CTX697174 التي تغطي CVE-2026-88779 (هجوم تعطّل SAML)، ولنشرة CTX697191 التي تغطي CVE-2026-107406 (SAML، تنفيذ شيفرة عن بُعد)، ولنشرة CTX697263 التي تغطي ثغرتي PHP CVE-2026-109618 / CVE-2026-109619 ("php2shell"، واجهة الإدارة الرسومية)، ولنشرة CTX697305 التي تغطي 28 ثغرة CVE نُشرت في 12 نوفمبر 2026.
الترخيص بكلمات بسيطة: مجاني للجميع - شغّله، عدّله، شاركه، استخدمه في شركتك أو في الاستجابة للحوادث لعملائك. الشيء الوحيد غير المسموح: استخدام الشيفرة لبناء أداة منافسة. للأسئلة أو الاحتياجات الأخرى: [email protected].
⚠️ الثغرتان CVE-2026-88771 وCVE-2026-88772 مُستغَلّتان فعليًا في البرّية ومُدرجتان في كتالوج CISA KEV. قم بالترقية الآن، وافترض حدوث اختراق على الأجهزة المتصلة بالإنترنت.
🚨 جديد – CTX697305 (12 نوفمبر): 28 ثغرة CVE، حرجة، تؤثر على كل إصدارات NetScaler. ثبّت 14.1-73.58 أو 13.1-64.39 أو 14.1-73.58 FIPS أو 13.1-37.293 FIPS/NDcPP. تُصلح CTX697305 ثمانيًا وعشرين عيبًا في سلامة الذاكرة (حتى CVSS 9.5). تنطبق CVE-2026-120868 (معالجة الحزم، 9.3) على كل عملية نشر في التهيئة الافتراضية، وتنطبق CVE-2026-107412 (9.5) على كل Gateway وAAA vserver. لا تذكر النشرة أي حل بديل ولا أي استغلال حتى الآن. تحتوي الإصدارات المُصلحة أيضًا على كل الإصلاحات السابقة (CTX697096 وCVE-2026-88779 وCVE-2026-107406 وphp2shell)، لذا فهي الإصدار الوحيد الذي يجب تثبيته. تتحقق الأداة v1.19 من إصدارك مقابلها، وتُظهر أي الشروط المسبقة للثغرات الـ28 تنطبق على تهيئتك، وتُعيد VULNERABLE (رمز الخروج 2) على أي إصدار أدنى من الإصلاح.
تم إصلاح php2shell (27 أكتوبر): ثبّت 14.1-73.49 أو 13.1-64.32 أو 14.1-73.49 FIPS أو 13.1-37.286 FIPS/NDcPP. حدّثت Citrix نشرة CTX697263 بالإصدارات المُصلحة. وهي تحتوي أيضًا على إصلاحات CTX697096 وCVE-2026-88779 وCVE-2026-107406. تتحقق الأداة v1.18 من إصدارك مقابلها؛ وعلى إصدار يفتقر إلى الإصلاح، تُعدّ واجهة الإدارة الرسومية المفتوحة لأي مصدر (أو المُمرَّرة عبر vserver لموازنة الأحمال) الآن VULNERABLE (رمز الخروج 2)، بينما تُعدّ الواجهة المقيّدة
[CHECK].
php2shell (21 أكتوبر): ثغرتا PHP CVE-2026-109618 وCVE-2026-109619 تصلان إلى واجهة إدارة NetScaler. عيبان في تنفيذ الشيفرة عن بُعد قبل المصادقة في PHP نفسه (CVSS 9.2 لكل منهما)، يُستغَلّان منذ 17 أكتوبر. تشغّل واجهة إدارة NetScaler لغة PHP على NSIP، وعلى كل SNIP لديه صلاحية إدارية، وعلى عنوان الكتلة (cluster IP)؛ أما Gateway وAAA فغير متأثرين. وفقًا لـ Citrix: كل الإصدارات المدعومة الأدنى من الإصدارات المُصلحة أعلاه متأثرة؛ أما NetScaler Console وSVM فغير متأثرين. إلى أن تُكمل الترقية، قيّد الوصول إلى الواجهة الرسومية وواجهة API على مضيفي الإدارة باستخدام قوائم التحكم بالوصول ACLs (CTX228148). تُظهر الأداة v1.17 ما إذا كانت لغة PHP على الجهاز تحتوي على الإصلاح، وما إذا كانت واجهة الإدارة الرسومية مقيّدة، إضافةً إلى مؤشرات للبحث في السجلات. للخلفية: تحليل Remko Weijnen للبرنامج الثابت.
CVE-2026-107406 (8 أكتوبر): ثغرة SAML حرجة، تنفيذ تعليمات برمجية عن بُعد، الترقية مرة أخرى. CTX697191، CVSS 9.5: تجاوز سعة الذاكرة في SAML يؤدي إلى تنفيذ تعليمات برمجية عن بُعد أو حجب الخدمة. على الإصدارات التي تم إصلاحها بالفعل لـ CTX697096 وCVE-2026-88779 (14.1-73.37 إلى 73.41، 13.1-64.23 إلى 64.28، 14.1-FIPS 73.37 إلى 73.41، 13.1-FIPS/NDcPP 37.279 إلى 37.282) تكون متأثرًا عندما يكون الجهاز SAML IdP (
add authentication samlIdPProfile)؛ وعلى الإصدارات الأقدم عندما يكون SAML SP أو IdP. تم الإصلاح في 14.1-73.46، 13.1-64.29، 14.1-73.46 FIPS و13.1-37.283 FIPS/NDcPP. لا يذكر النشرة أي حل بديل. عمليات نشر Secure Private Access الهجينة التي تستخدم NetScaler متأثرة أيضًا. يتحقق أداة الفحص v1.16 من إصدارك وإعداد SAML مقابل هذه الإصدارات.
CVE-2026-88779 (3 أكتوبر): هجوم SAML أصبح له إصلاح الآن، ويجب على أجهزة SAML الترقية مرة أخرى. طلبات SAML المصممة خصيصًا التي تُسقط أجهزة NetScaler المُرَقّعة منذ 2 أكتوبر هي CVE-2026-88779 (CTX697174، CVSS 8.7، هجمات مستهدفة؛ على قائمة الثغرات المستغلة المعروفة لدى CISA منذ 4 أكتوبر، الموعد النهائي الفيدرالي الأمريكي 7 أكتوبر). أنت متأثر إذا كان إعدادك يحتوي على
add authentication samlActionأوadd authentication samlIdPProfile. تم الإصلاح في 14.1-73.41، 13.1-64.28، 14.1-73.41 FIPS و13.1-37.282 FIPS/NDcPP، لذا يجب ترقية الجهاز الذي تمت ترقيته بالفعل لـ CTX697096 مرة أخرى. حتى ذلك الحين، تقدم Citrix توقيعات Global Deny List عبر NetScaler Console، أو سياسة responder من دعم Citrix. تتحقق أداة الفحص v1.15 من إصدارك مقابل هذه الإصدارات، وتُظهر ما إذا كانت سياسة تخفيف SAML تغطي كل Gateway/AAA vserver، وتُبلّغ عن محاولات الحقن من 2 أكتوبر حتى إصلاح CVE-2026-88779 بأنها "قد تكون نُفّذت".
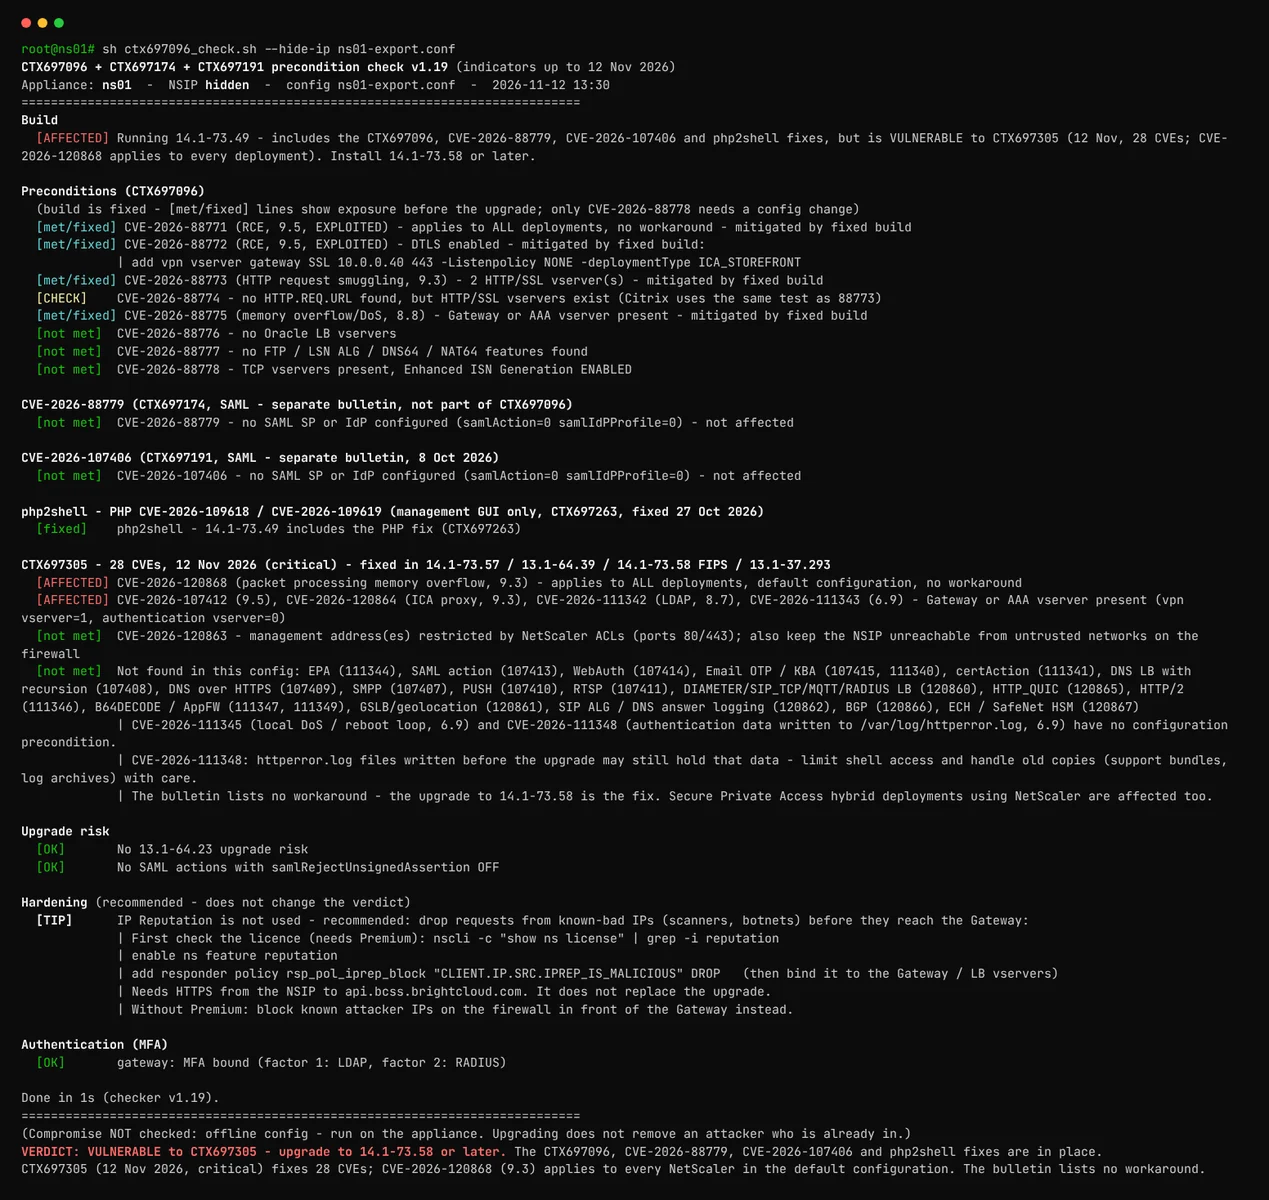
تشغيل نظيف على جهاز مختبري مُصلَّح، مختصر ("..."). الأوامر موجودة تحت الاستخدام؛ مخرجات نموذجية لنتائج أخرى موجودة تحت مخرجات نموذجية.
❤️ جديد: يمكنك الآن دعم هذا المشروع. أداة الفحص مجانية وتبقى مجانية – إذا وفّرت عليك الوقت، فإن مساهمة تطوعية محل تقدير.
تجيب على أربعة أسئلة لكل NetScaler:
للحصول على الخلفية والجدول الزمني والمعالجة خطوة بخطوة، راجع منشور المدونة المرافق: CVE-2026-88771 through CVE-2026-88778 – what you should know and how to fix your NetScaler.
إنه سكربت POSIX shell واحد بدون أي تبعيات. يعمل على الجهاز نفسه أو مقابل ملف ns.conf مُصدَّر على أي جهاز Linux أو macOS أو WSL.
يقوم السكربت بأمرين، وكلاهما يعمل افتراضيًا على الجهاز (منذ الإصدار v1.15): فحص الإصلاح (حالة التعرّض والإصلاح: البناء، الشروط المسبقة لـ CVE، الأقسام، مخاطر الترقية؛ ويعمل أيضًا على إعدادات مُصدَّرة) ومسح مؤشرات الاختراق (الاختراق، على الجهاز فقط). يشغّل --no-ioc فحص الإصلاح فقط. يفحص مسح مؤشرات الاختراق كل مؤشر اختراق عام لـ CVE-2026-88771 وCVE-2026-88772 نُشر حتى الآن، من Mandiant/GTIG وUnit 42 وArctic Wolf وwatchTowr وCERT-EU وGreyNoise وBeazley Security وElastic وPitScaler.com ومصادره وغيرها (انظر الشكر أدناه).







