

LazZzy_Dump
 trustedsec/lazzzy_dump
يستخرج ويفك تشفير shellcode المشفّر بـ AES-CBC/XOR بشكل ثابت من ملفات PE الثنائية المغلفة بـ laZzzy عبر مطابقة التوقيعات وتحليل العناوين النسبية لـ…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpيستخرج ويفك تشفير shellcode المشفّر بـ AES-CBC/XOR بشكل ثابت من ملفات PE الثنائية المغلفة بـ laZzzy عبر مطابقة التوقيعات وتحليل العناوين النسبية لـ…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 usebruno/bruno
بيئة تطوير متكاملة مفتوحة المصدر لاستكشاف واختبار واجهات برمجة التطبيقات (بديل خفيف الوزن لـ Postman/Insomnia)
 innotecsystem/device-reversing
يحتوي هذا المستودع على كتابات تحليل عكسي للأجهزة.
 bsysop/servicenow
يقوم بفحص مثيلات ServiceNow بحثًا عن أخطاء تكوين إضافة widget-simple-list التي تكشف البيانات عبر API، ويدعم عناوين URL فردية وقوائم عناوين URL والفحص…
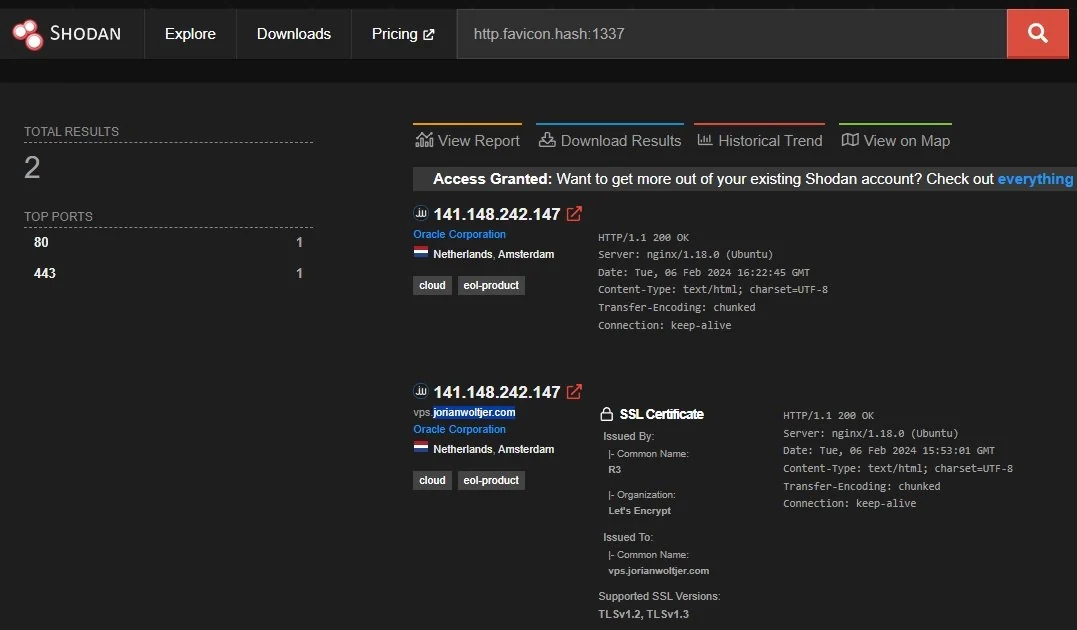 jorianwoltjer/shodan-favicon-preimage
أنشئ favicon ينتج أي hash مستهدف على Shodan
 superkhung/luadec-tplink
نسخة luadec معدلة لفك تجميع البرامج الثابتة LUA لجهاز TP-Link Archer C7.
 viruscamp/luadec
مفكك Lua لـ Lua 5.1 و5.2 و5.3
 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
هندسة عكسية لوحدة رأس BYD Dolphin — ناقل CAN، وAVAS، ومفاتيح NFC، وOTA، والمزيد. DiLink 3 / Android 10.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
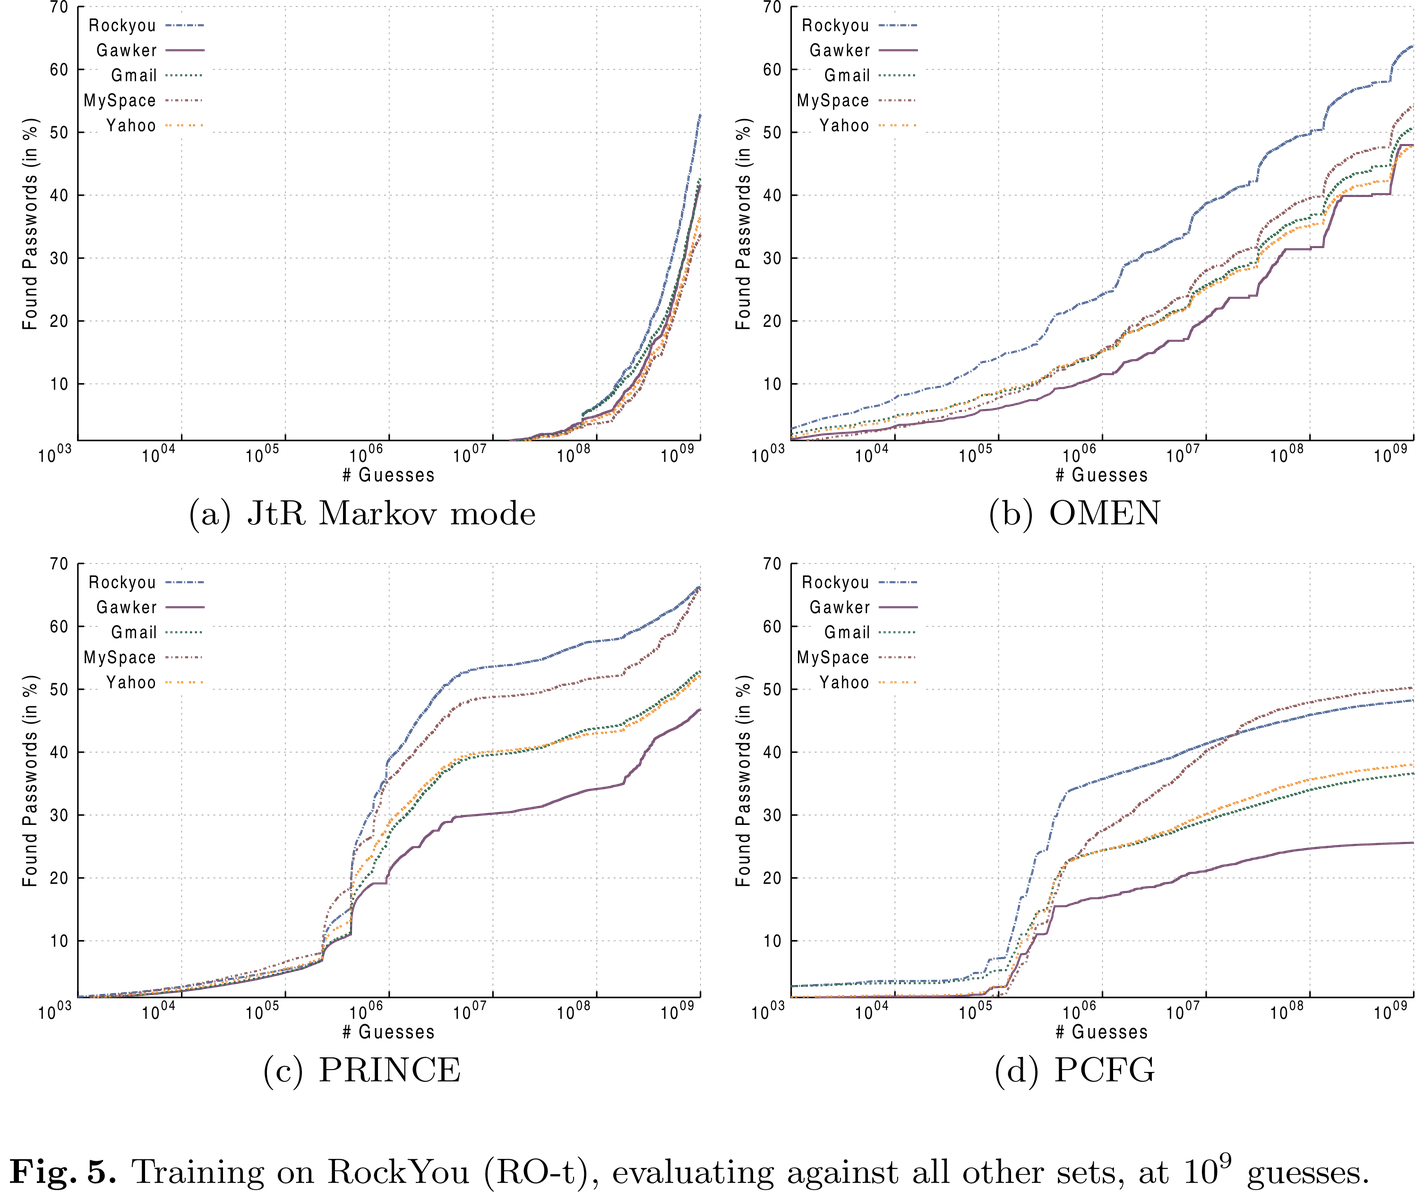 rub-syssec/omen
مُخمِّن كلمات المرور القائم على نموذج Markov بلغة C الذي يُعدِّد المرشحين حسب الاحتمالية، مُولِّدًا كلمات المرور الأكثر ترجيحًا أولاً لكسر التجزئة…
 99designs/aws-vault
خزنة لتخزين بيانات اعتماد AWS والوصول إليها بشكل آمن في بيئات التطوير
 karaaslanlabs/kl-security-key
مصادقة RP2040 FIDO2/WebAuthn تجريبية مع إثبات معبأ وتوافق موثق مع Windows/Entra
 mrechofi/greedos_v2
أداة DoS متعددة المتجهات لفِرَق الأمن السيبراني الهجومية.
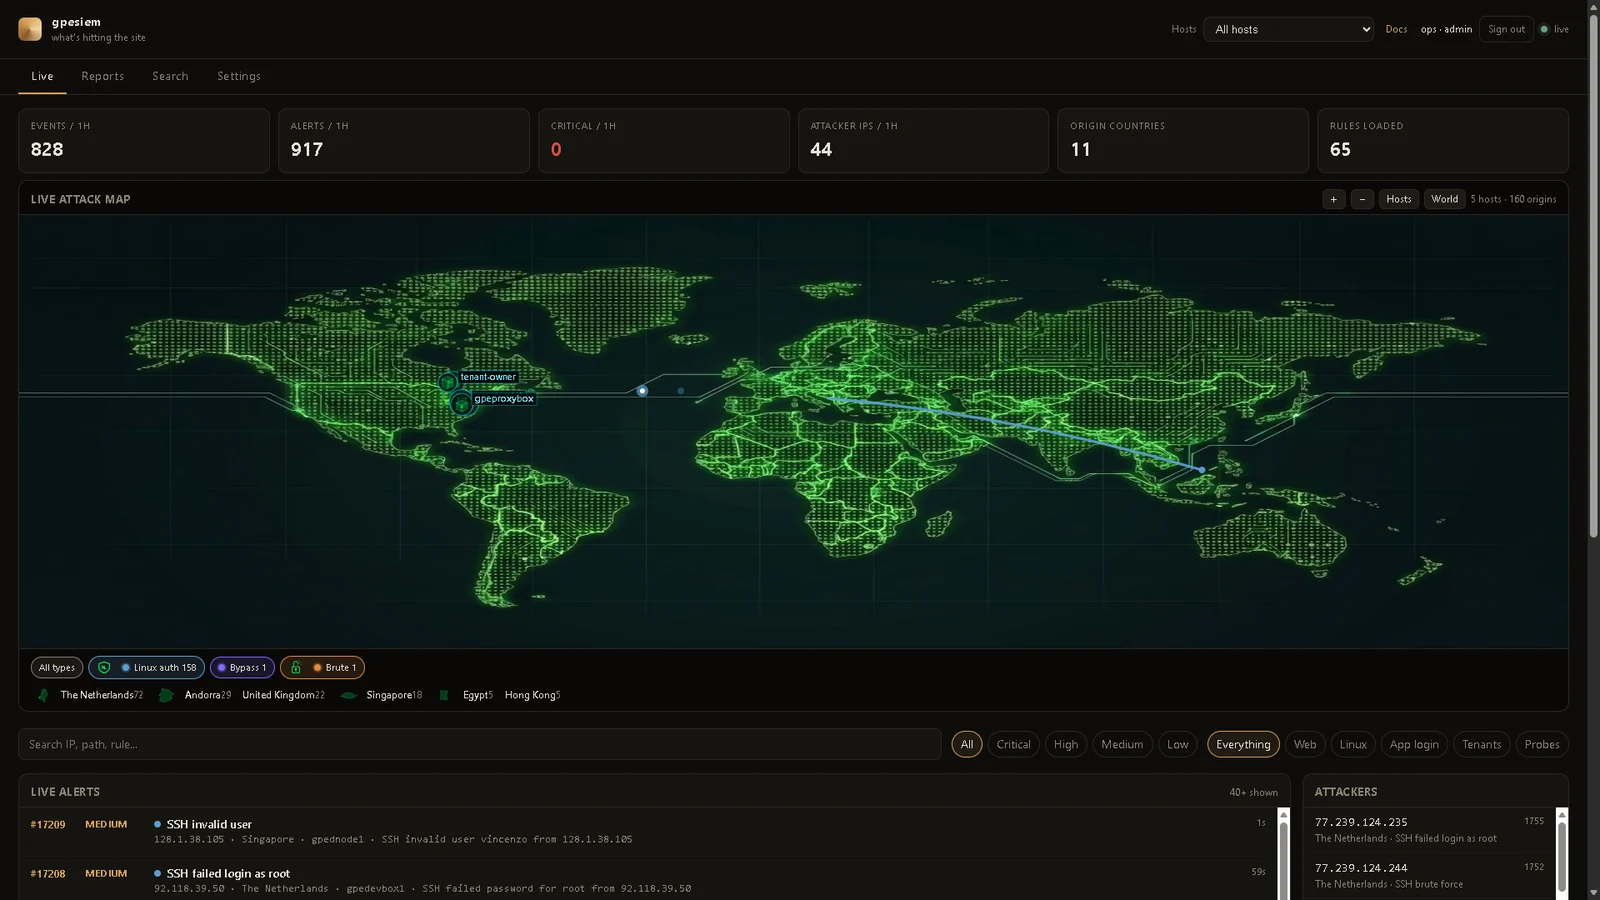 gopasteverything/gpewebdefender
مراقب خفيف لهجمات الويب. ملف Go ثنائي واحد + SQLite. ليس OSSEC، وليس WAF.
 soufianecyber/quantum-safe-migration
مجموعة أدوات بمستوى المؤسسات لتدقيق وترحيل البنية التحتية القديمة إلى التشفير الهجين لما بعد الكم (PQC).
 st0rn/siglens
Windows artifact analysis toolkit that maps AV detections to PE offsets, sections, RVA/VA and strings, with YARA, AMSI, capa and multi-engine…