ebpf-container-escape-framework

تدقيق فقط eBPF EDR لنواة Linux 5.15+ LTS: 14 خطافًا في النواة، 15 إجراءً (13 تقنية MITRE)، تتبّع سلالة العمليات، تصدير إلى SIEM، جاهز لـ K8s/Docker.

تدقيق فقط eBPF EDR لنواة Linux 5.15+ LTS: 14 خطافًا في النواة، 15 إجراءً (13 تقنية MITRE)، تتبّع سلالة العمليات، تصدير إلى SIEM، جاهز لـ K8s/Docker.

Ring -4 إلى Ring 0: منصة بحث في البرمجيات الثابتة (firmware) من منظور الهجوم والدفاع. نبني الـ bootkits، ثم نكتشفها. حلقة مغلقة. انعدام الثقة في…

أداة تحقيق في الهوية ضمن OSINT. انتقل من بريد إلكتروني أو اسم مستخدم أو رقم هاتف أو محفظة عبر 46 مصدرًا إلى ملف تعريف واحد ورسم بياني للعلاقات.

ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…

Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

مُدقّق نظافة Active Directory وMicrosoft Entra ID للقراءة فقط بلغة PowerShell خالصة. اجمع مرة واحدة، وحلّل دون اتصال: نتائج حتمية، ومسارات هجوم، وربط…

منصة الكشف عن الثغرات الأمنية ومعالجتها بمساعدة الذكاء الاصطناعي، تتضمن وكيلًا طرفيًا مكتوبًا بلغة Go، ولوحة تحكم مركزية، ومحرك استخبارات للثغرات…

وكيل اختبار اختراق بالذكاء الاصطناعي مستقل ذاتي التشغيل بحلقة تخطيط→تنفيذ→حكم، ومهارات عامة، وبوابة للإجراءات التدميرية، ومزوّدو LLM قابلون للتبديل،…

استخراج وتصنيف حتمي عبر PyGhidra، وخط أنابيب خلفية مترجم بنموذج لغوي محلي لإعادة التنفيذ بلغة C.

استخبارات أمنية محلية لفرز CVE - 40 مصدر بيانات و41 أداة، ودرجات مخاطر وخادم MCP لوكلاء الذكاء الاصطناعي، كل ذلك بلغة Rust الأصلية. خاص افتراضيًا.

توليد بصمات دلالية حتمية لدوال Go. اكتشاف الأبواب الخلفية على نمط xz والتحقق من التكافؤ الدلالي باستخدام تحليل الإسناد الأحادي الثابت (SSA) والتطور…

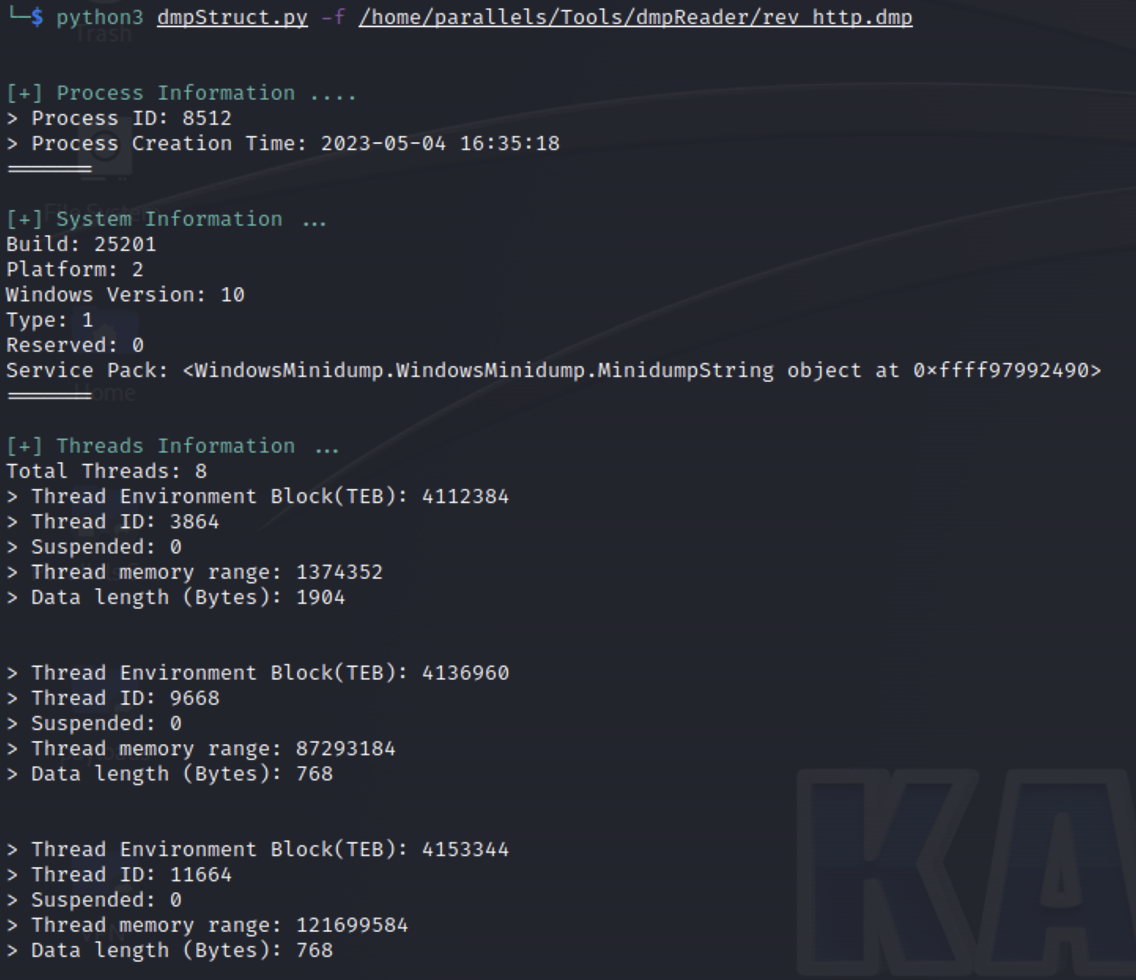
يحلّل ملفات Windows MiniDump (MDMP) باستخدام Kaitai Struct، ويستخرج سلاسل الذاكرة ويفحصها مقابل قواعد YARA لأغراض التحليل الجنائي وفرز البرمجيات…

منصة OSINT قائمة على الخدمات المصغرة (Microservices) مكتوبة بلغة Rust، تعمل على أتمتة جمع المعلومات الاستخباراتية وربطها وتصورها لأغراض استخبارات…

مجموعة أدوات لإزالة العلامات المائية الصوتية بالذكاء الاصطناعي ومكافحة الإسناد الجنائي. تُبطل بصمات Suno وUdio والبصمات العصبية باستخدام الإخفاء…

ابحث في آثار التحقيق الجنائي لنظام Windows، واطّلع على مكان وجود كل أثر منها على القرص، وانسخ أمر KAPE لجمعها. كما يبني سكربتات الجمع ويحوّل قواعد…

مجموعة أدوات أمنية خلوية GTK4 وCLI تضم 57 وحدة لواجهة الهواء لشبكات 2G GSM و3G UMTS و4G LTE و5G NR، والشبكة الأساسية، وهوية SIM، والتتبع الترددي،…

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

وكيل أمني لنقاط النهاية مكتوب بلغة Rust ومستقل، يجمع بين برنامج تشغيل Windows من الحلقة Ring-0 والحجب قبل التنفيذ عبر eBPF في Linux، وكشف YARA، وربط…