

 fazmin/cve-intel
استخبارات أمنية محلية لفرز CVE — 31 أداة، و25 مصدرًا، ودرجات مخاطر، وخادم MCP لوكلاء الذكاء الاصطناعي، كل ذلك بلغة Rust الأصلية. خاص افتراضيًا.
استخبارات أمنية محلية بلغة Rust الأصلية — تطبيق سطح مكتب Tauri، ونموذج ذكاء اصطناعي صغير مدمج بنقرة واحدة (llama.cpp)، وخادم MCP لأي أداة، وواجهة REST API، وواجهة سطر أوامر بسيطة. 31 أداة، و25 مصدر بيانات. ذكاء اصطناعي خاص على الجهاز افتراضيًا؛ أما OpenAI أو Anthropic أو Gemini فهي إعداد اختياري.


تتلقى فرق الأمن تدفقًا مستمرًا من الثغرات الأمنية الجديدة (CVEs) وعليها الإجابة على سؤال واحد مرارًا وتكرارًا: "هل نحتاج إلى إصلاح هذا الآن، أم يمكن أن ينتظر؟" الإجابة عليه تعني عادةً فتح NVD وEPSS وCISA KEV وGitHub وShodan وعشرات علامات التبويب الأخرى وتجميع القصة يدويًا.
يقوم CVE Intel بذلك نيابةً عنك. أعطه ثغرة CVE أو عنوان IP أو تجزئة ملف أو نطاقًا أو قائمة من التبعيات. يسأل كل مصدر عام ذي صلة في الوقت نفسه ويعيد إجابة واحدة مرتبة حسب الأولوية ومدعومة بالأدلة: ما هو، وما مدى خطورته، وما إذا كان ينبغي التصرف الآن. تُحسب درجة الخطورة (0–100) من مستوى الشدة واحتمالية الاستغلال وما إذا كان المهاجمون يستخدمونه بالفعل — أي شيء في قائمة CISA KEV يكون دائمًا حرجًا.
يمكنك استخدامه كتطبيق سطح مكتب، أو من سطر الأوامر، أو عبر REST API، أو توصيله بأداة برمجة بالذكاء الاصطناعي عبر MCP. يمكنك أيضًا أن تسأل بلغة إنجليزية بسيطة ("هل ينبغي أن نرقّع CVE-2021-44228 هذا الأسبوع؟")، ويشرح نموذج ذكاء اصطناعي صغير النتائج. افتراضيًا يعمل ذلك النموذج على جهازك أنت؛ وإذا كنت تفضل نموذجًا أقوى يمكنك التبديل إلى OpenAI أو Anthropic (Claude) أو Google Gemini في الإعدادات.
يساعدك على تحديد ما يجب ترقيعه. لا يفحص شبكتك ولا يصلح أي شيء نيابةً عنك، والنتائج تكون محدثة بقدر ما تكون المصادر العامة محدثة.
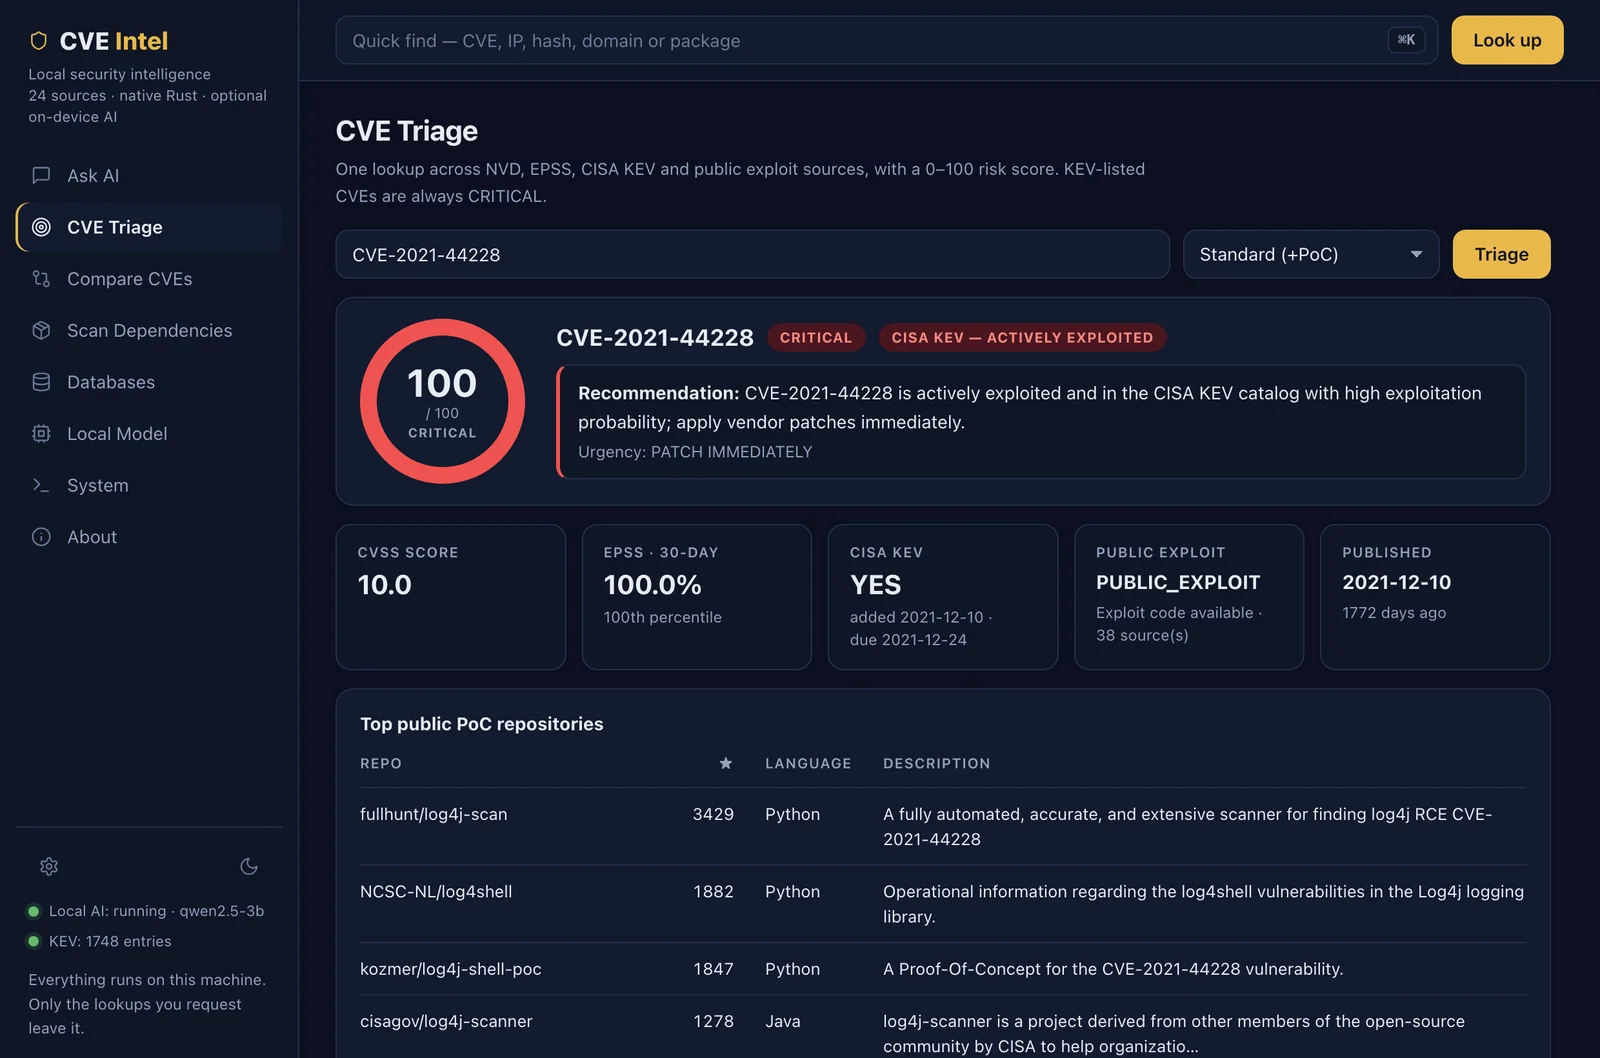
تطبيق سطح المكتب، يعرض نتائج مباشرة من مصادر البيانات الحقيقية (log4j، وCISA KEV، وEPSS، وOSV.dev). تتبع السمات الداكنة والفاتحة إعداد نظامك.
فرز CVE (أعلاه): بحث واحد، ودرجة خطورة واحدة من 0 إلى 100، والأدلة الكامنة وراءها.
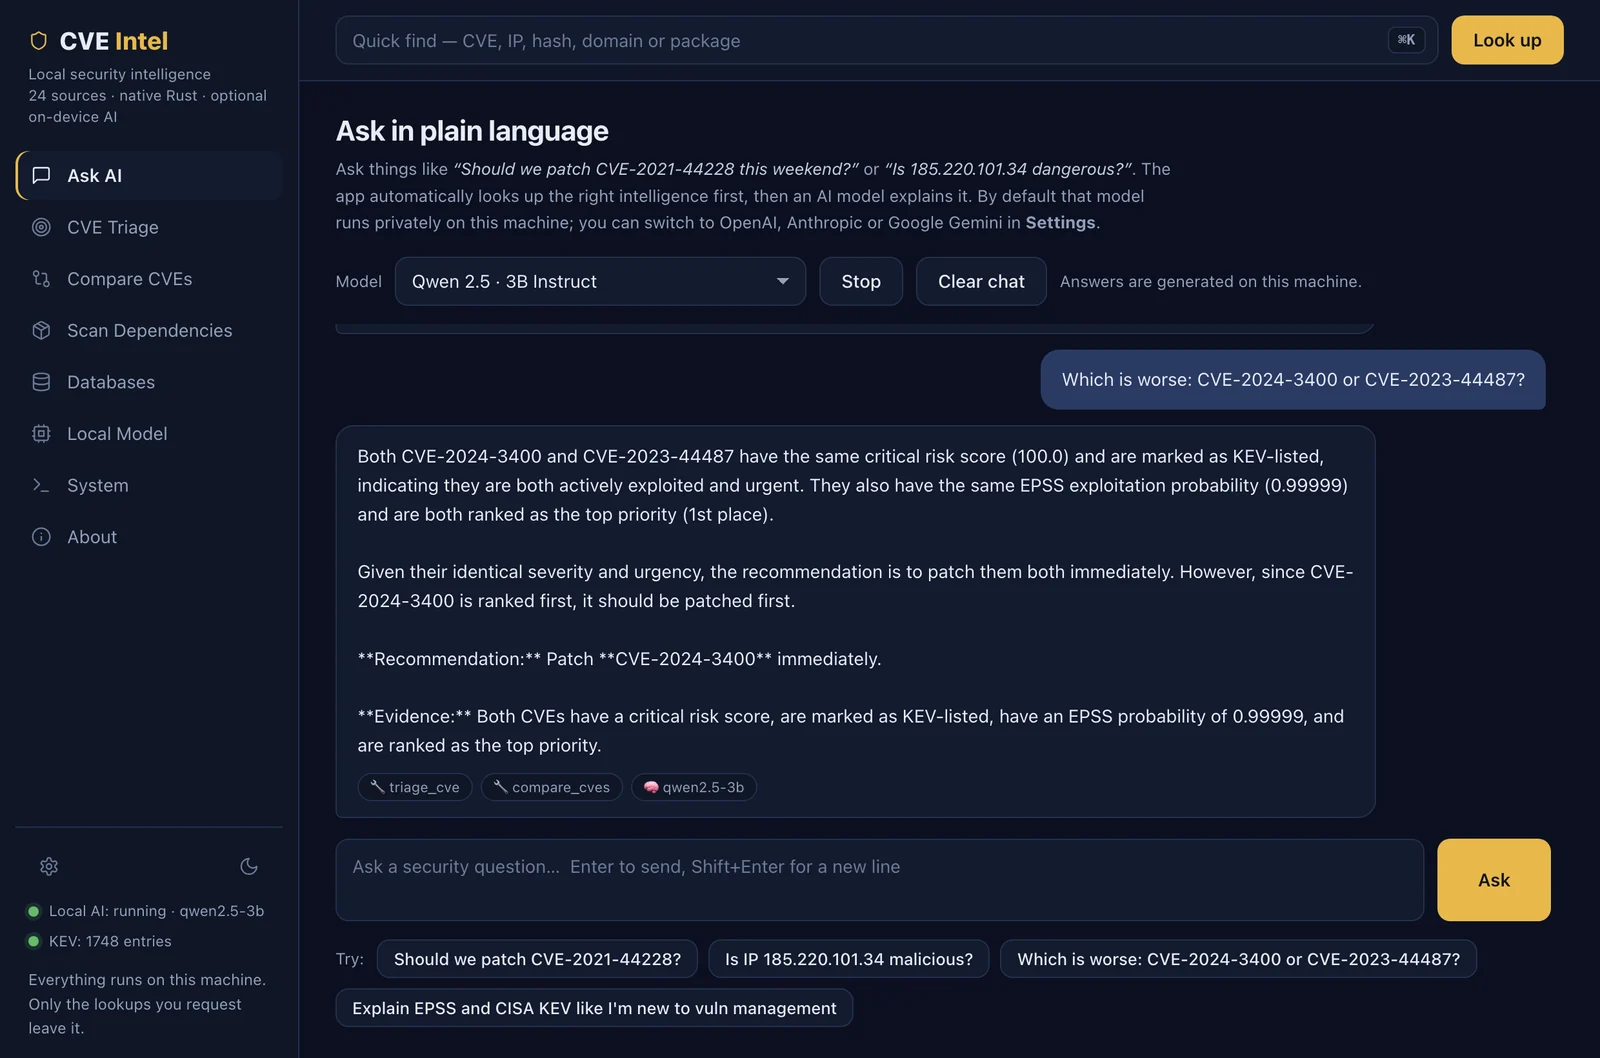
اسأل الذكاء الاصطناعي: اسأل بلغة إنجليزية بسيطة. يتم البحث عن الحقائق أولًا، ثم يشرحها نموذج صغير يعمل على جهازك.
مقارنة CVEs — ترتيب حسب أولوية الترقيع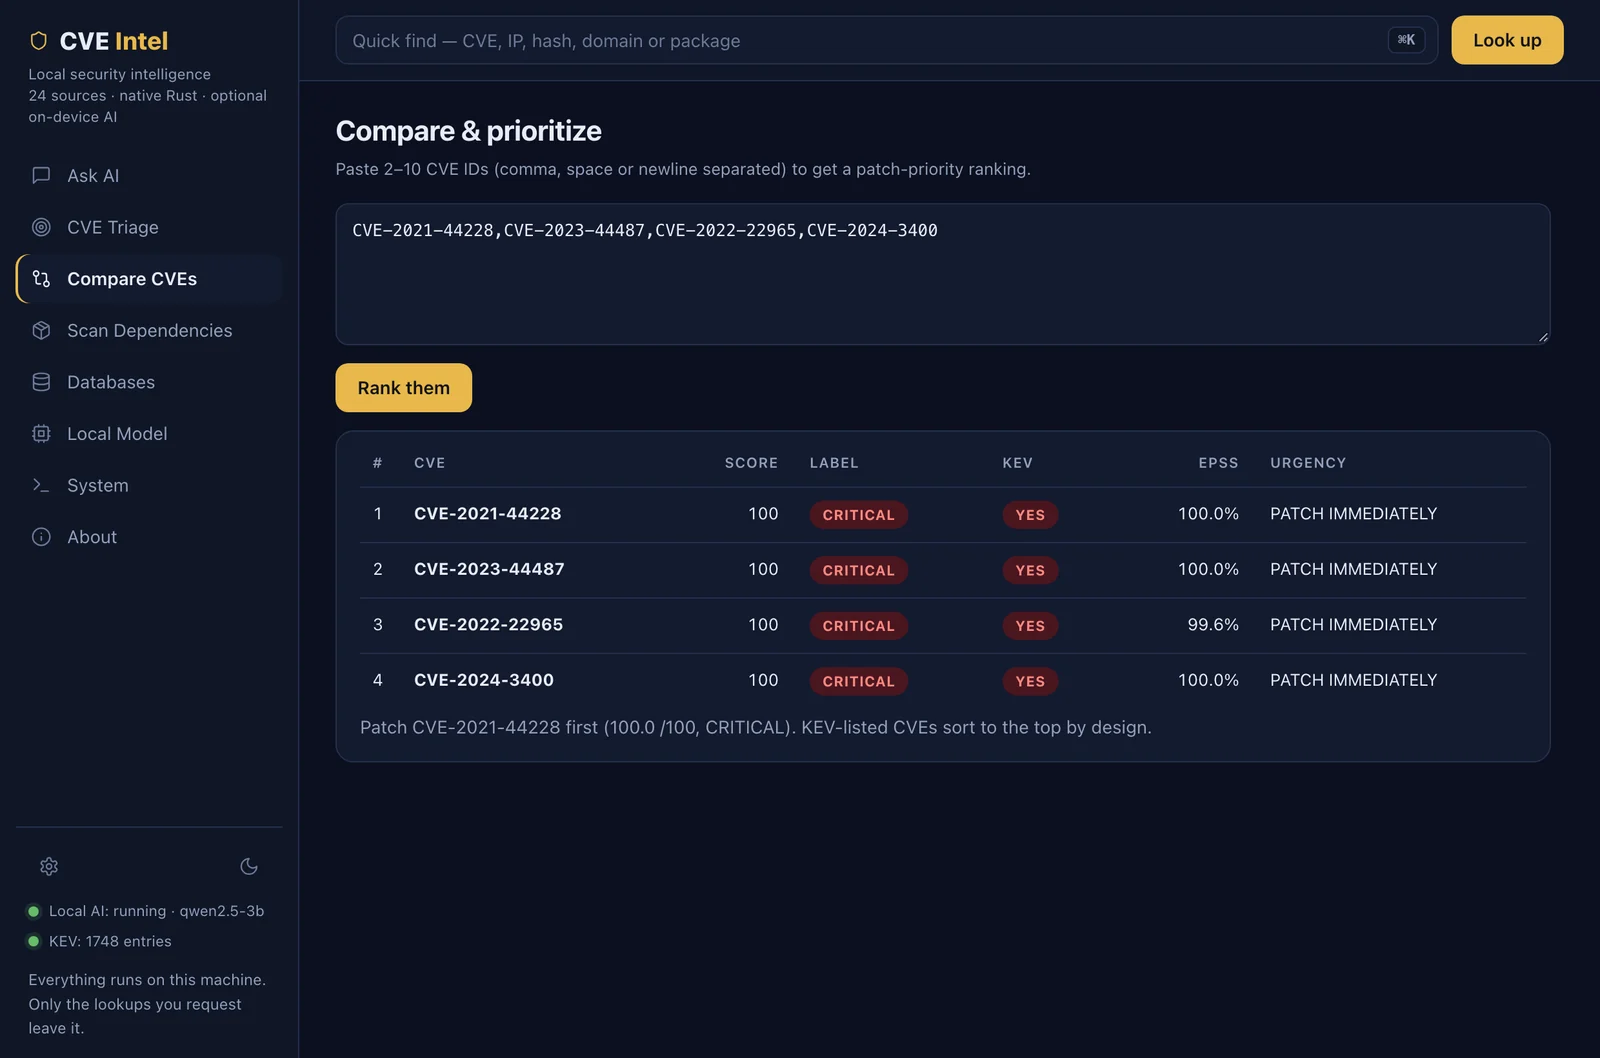 |
فحص التبعيات — الثغرات المعروفة من OSV.dev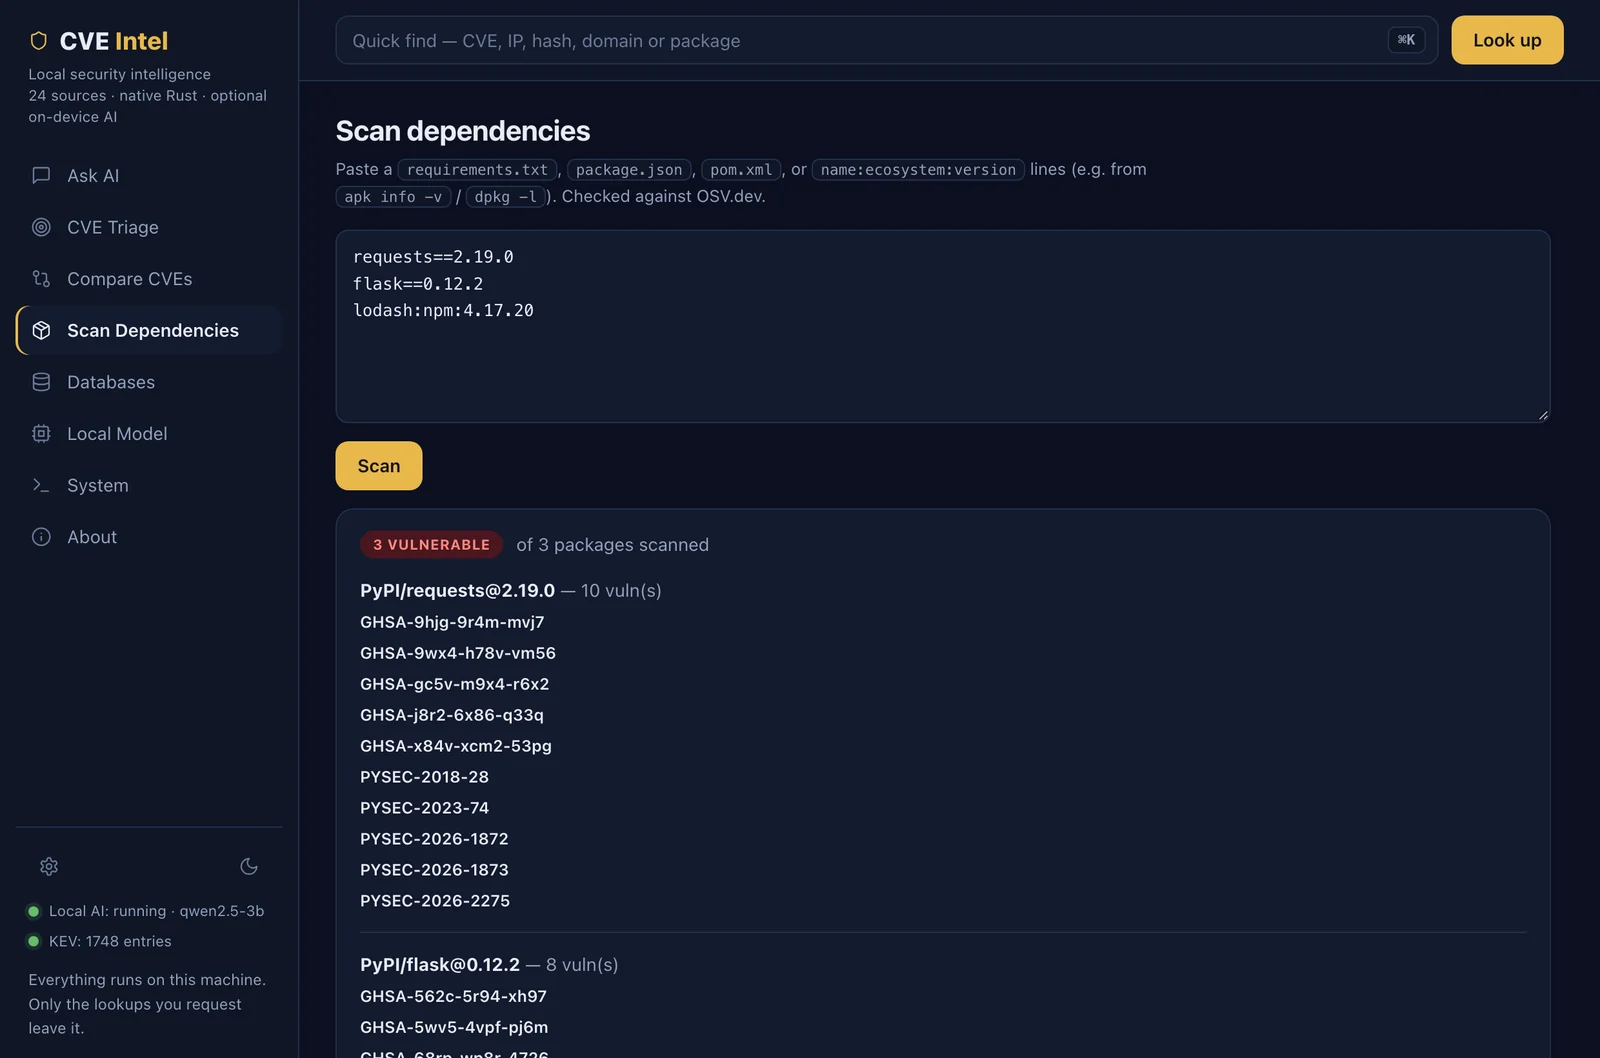 |
قواعد البيانات — كل مصدر بيانات وحالة مفتاحه وذاكرته المؤقتة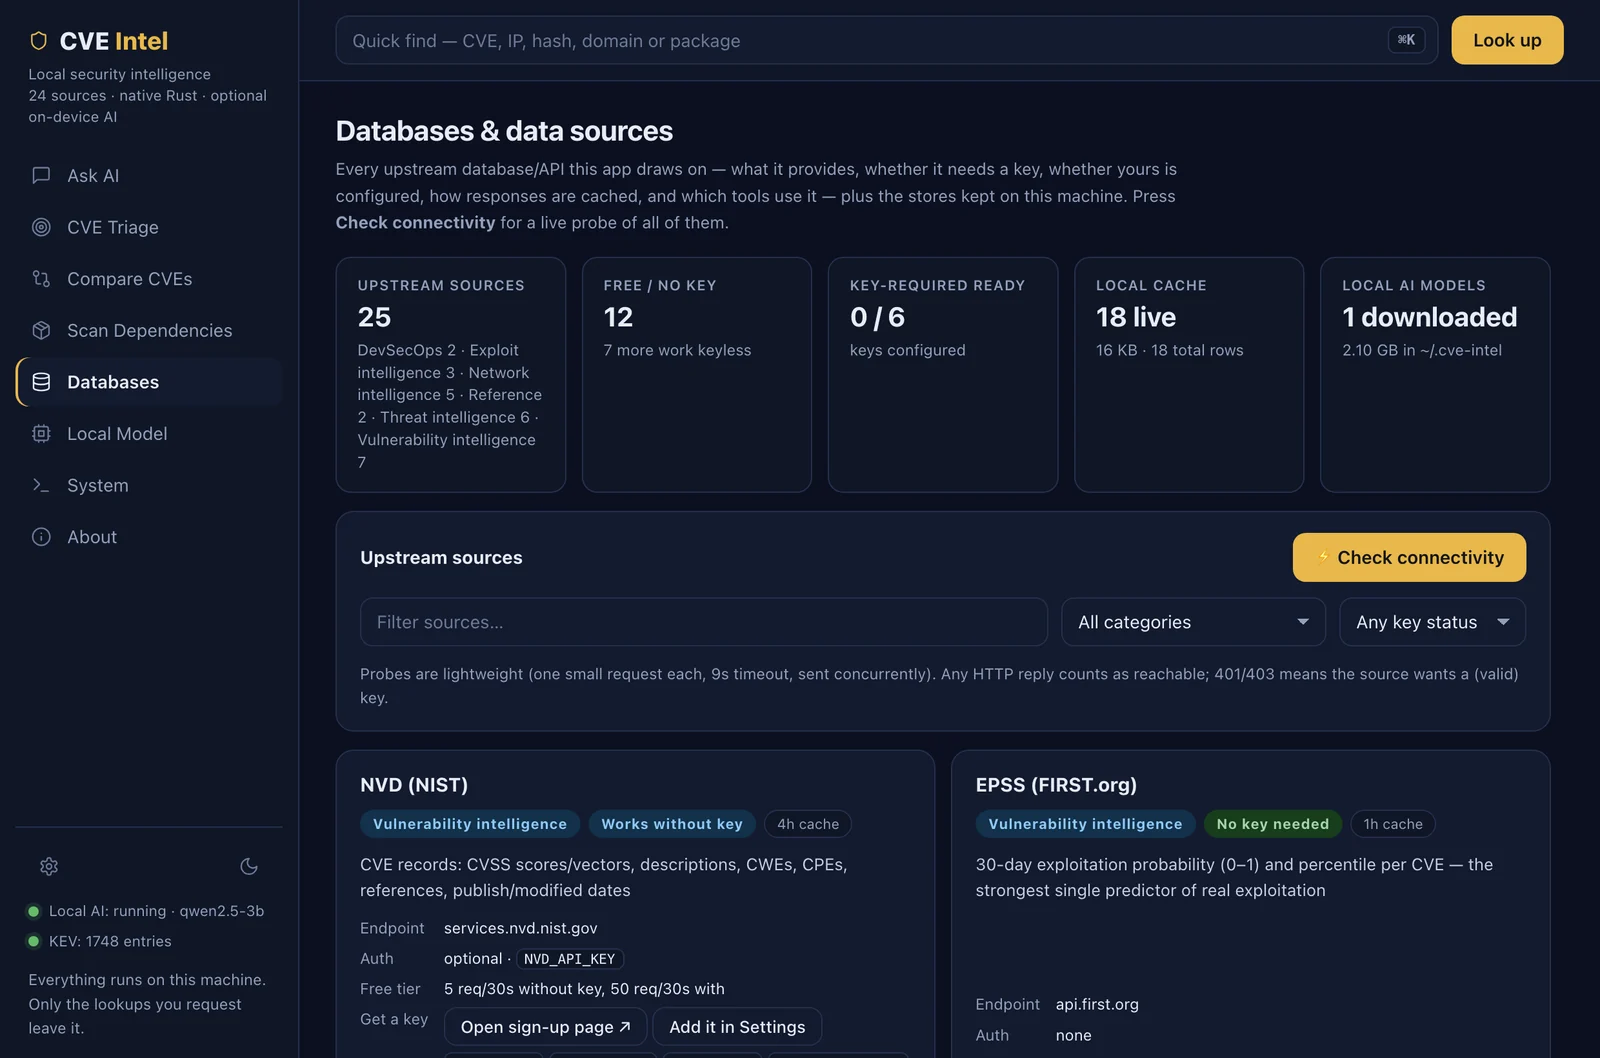 |
السمة الفاتحة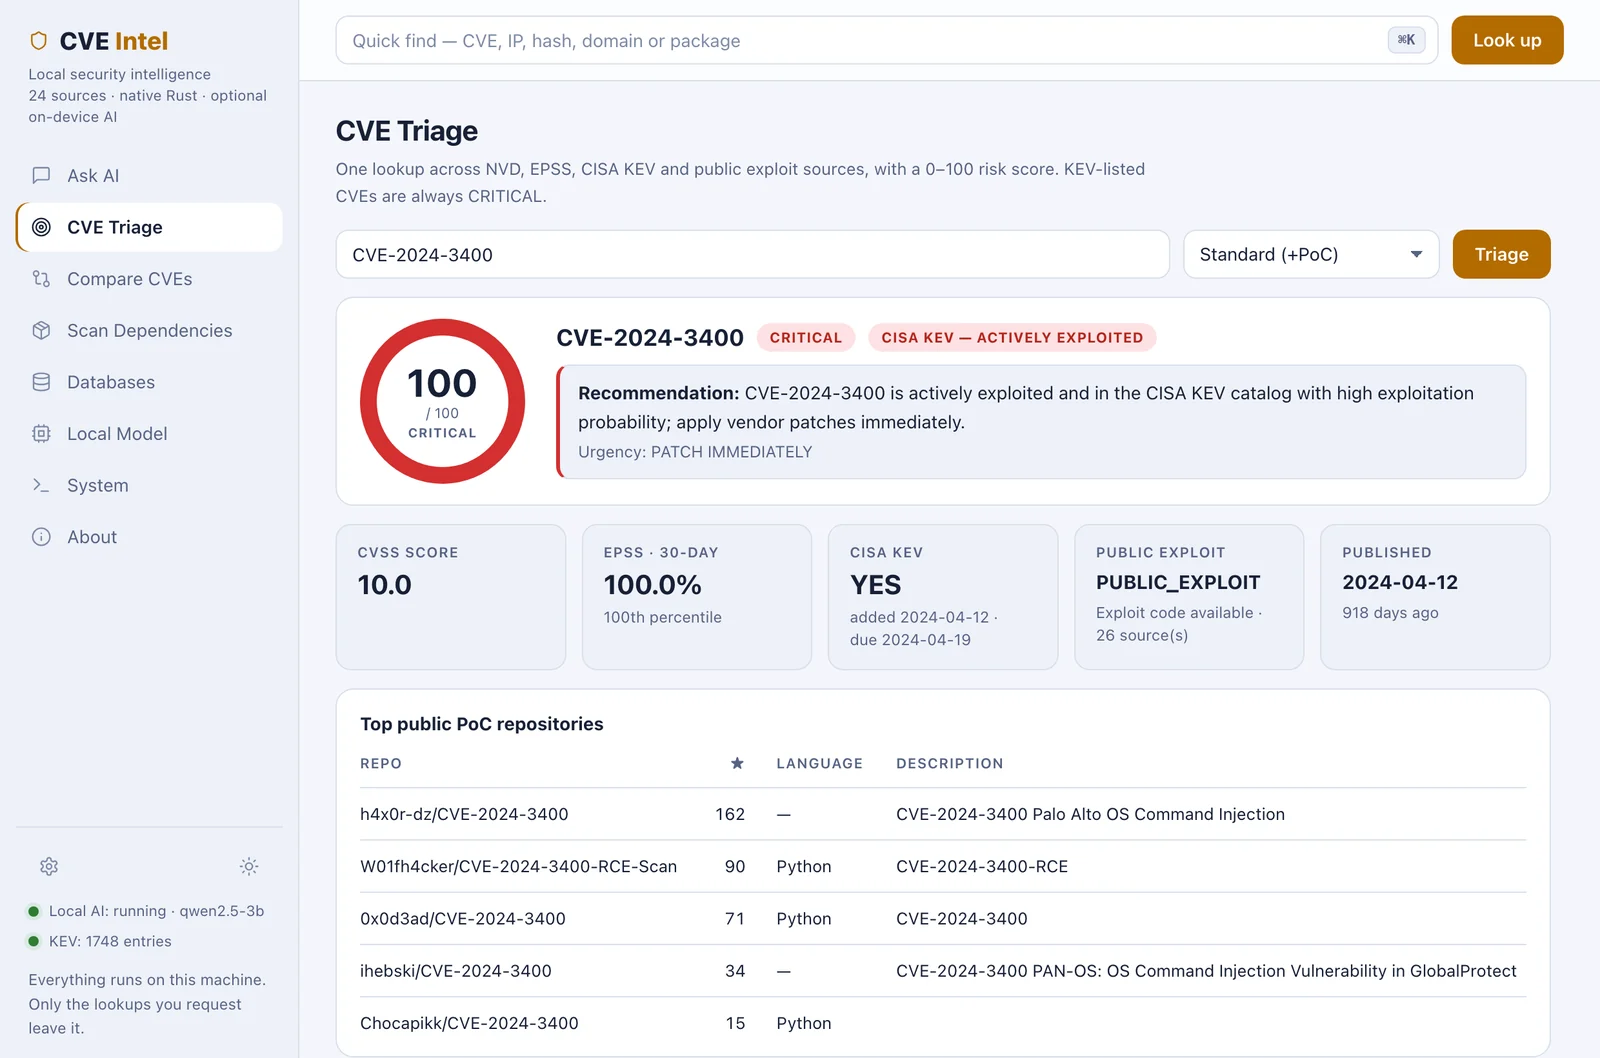 |
| الحالة | ما تفعله |
|---|---|
| تتصدر ثغرة CVE جديدة عناوين الأخبار يوم الجمعة. هل نتوقف عن كل شيء؟ | اسأل "هل يجب أن نرقّع CVE-2024-3400 هذا الأسبوع؟" أو شغّل cve-intel triage CVE-2024-3400 --depth deep. ستحصل على درجة، وما إذا كانت مدرجة في CISA KEV، واحتمال الاستغلال EPSS، وأي شيفرة استغلال عامة، ودرجة إلحاح واضحة. |
| أبلغ ماسح الثغرات للتو عن 40 نتيجة. أيها أولاً؟ | الصق معرّفات CVE في Compare CVEs (أو cve-intel compare CVE-… CVE-…) للحصول على ترتيب ترقيع مُرتّب بدلاً من الفرز حسب CVSS وحده. |
| يظهر عنوان IP غريب في جدار الحماية أو سجلات تسجيل الدخول. | الصقه في Quick Find (⌘K) أو شغّل cve-intel ip 185.220.101.34 للحصول على السمعة من AbuseIPDB وGreyNoise وShodan وغيرها. تُرفض عناوين IP الخاصة/الداخلية ولا تُرسل إلى الخارج أبداً. |
| يشير EDR الخاص بك إلى ملف غير معروف. | يفحص cve-intel hash <sha256> كلاً من MalwareBazaar وVirusTotal وCIRCL hashlookup دفعة واحدة. |
| قبل الإصدار: هل تبعياتنا آمنة؟ | الصق ملف requirements.txt / package.json / pom.xml في Scan Dependencies، أو شغّله في CI (أدناه). |
| تعمل داخل أداة برمجة بالذكاء الاصطناعي (Claude Code، Cursor، VS Code). | أضف CVE Intel كخادم MCP واسأل مساعدك عن ثغرات CVE أثناء عمله في مستودعك. راجع examples/mcp/. |
| أنت جديد على إدارة الثغرات. | اسأل "اشرح EPSS وCISA KEV كما لو كنت جديداً." يشرح تبويب Ask الأدلة بلغة بسيطة. |
أفشل بناء CI عندما تحتوي إحدى التبعيات على ثغرة معروفة:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
احصل على حكم قابل للقراءة آليًا لتذكرة أو لوحة معلومات:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
النماذج الصغيرة ضعيفة في استدعاء الأدوات المباشر، لذا بُني Ask على ثلاث طبقات:
الإعداد بنقرة واحدة (علامة تبويب Ask في سطح المكتب، أو واجهة سطر الأوامر أدناه) يثبّت
بيئة تشغيل llama.cpp الرسمية لنظام التشغيل/المعمارية لديك في ~/.cve-intel/bin/، وينزّل
نموذج GGUF صغيرًا في ~/.cve-intel/models/، ويشغّله على
127.0.0.1 فقط:
| النموذج | التنزيل | الحد الأدنى للذاكرة | ملاحظات |
|---|---|---|---|
| Qwen 2.5 1.5B Instruct (Q4_K_M) | ~1.0 GB | 4 GB | الأسرع |
| Qwen 2.5 3B Instruct (Q4_K_M) ★ | ~1.9 GB | 6 GB | الافتراضي الموصى به |
| Llama 3.2 1B Instruct (Q4_K_M) | ~0.8 GB | 4 GB | الأصغر |
| Llama 3.2 3B Instruct (Q4_K_M) | ~2.0 GB | 6 GB | محادثة قوية |
| Qwen 2.5 7B Instruct (Q4_K_M) | ~4.7 GB | 10 GB | ترقية اختيارية |
هل لديك بالفعل Ollama / LM Studio / خادم llama-server الخاص بك؟ وجّه
CVE_LLM_BASE_URL إلى أي نقطة نهاية متوافقة مع OpenAI بدلًا من ذلك.

