gmh5225/minidumpreader
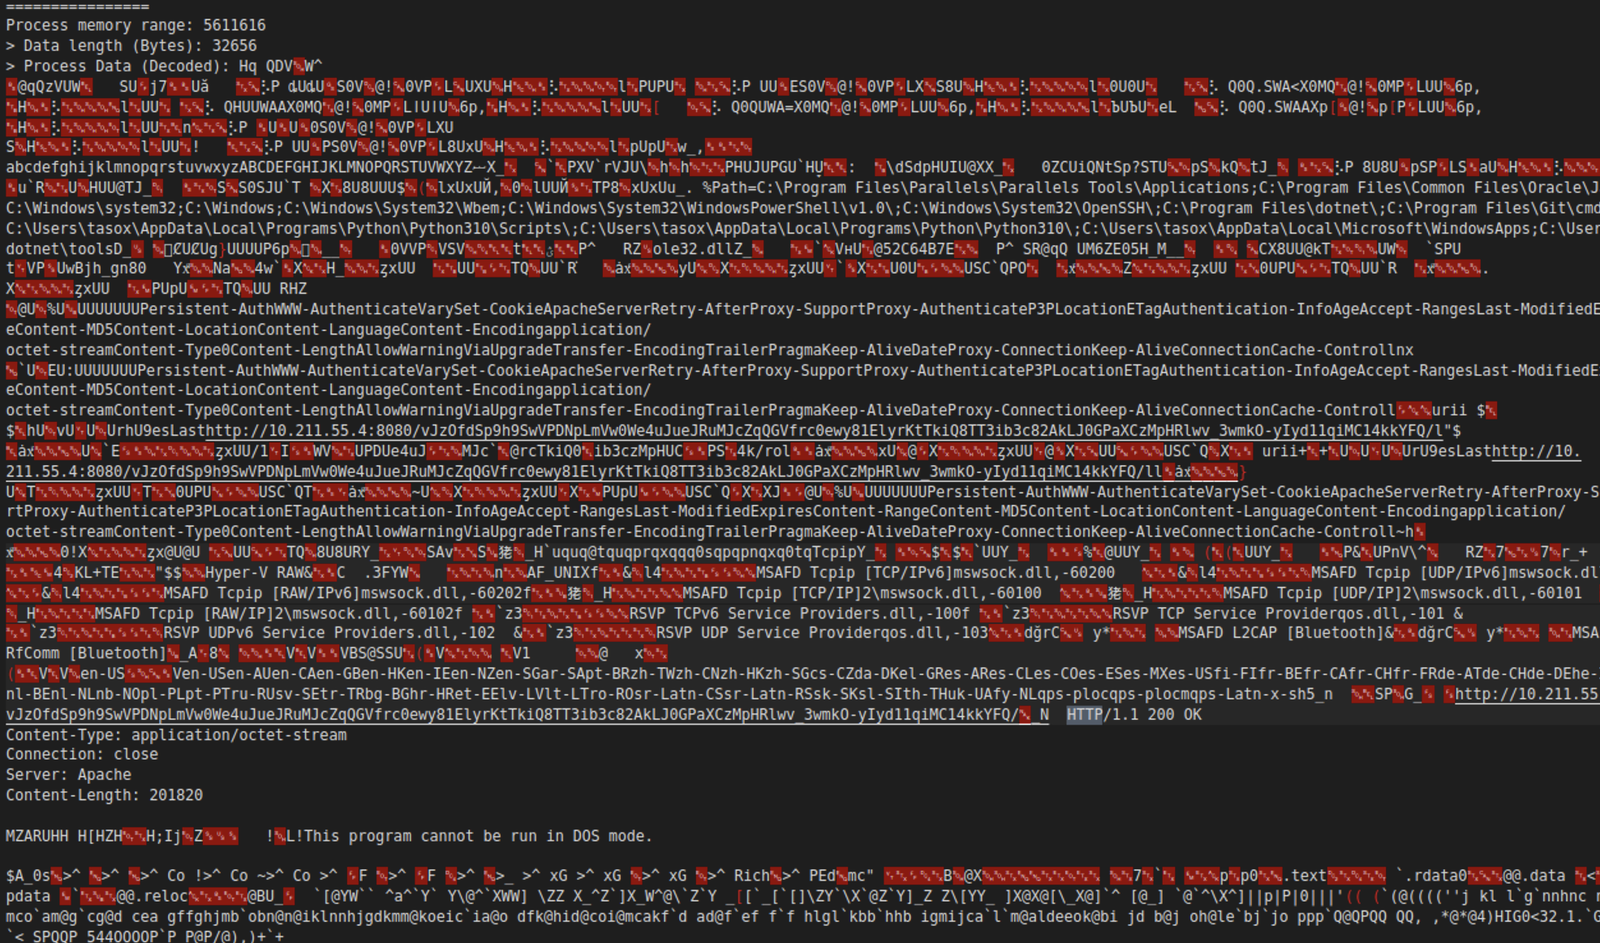
يحلّل ملفات Windows MiniDump (MDMP) باستخدام Kaitai Struct، ويستخرج سلاسل الذاكرة ويفحصها مقابل قواعد YARA لأغراض التحليل الجنائي وفرز البرمجيات الخبيثة.

miniDumpReader هو قارئ لملفات Windows MiniDump (MDMP) يستفيد من Kaitai Struct (https://kaitai.io) لتحليل تفريغات الذاكرة في Windows.
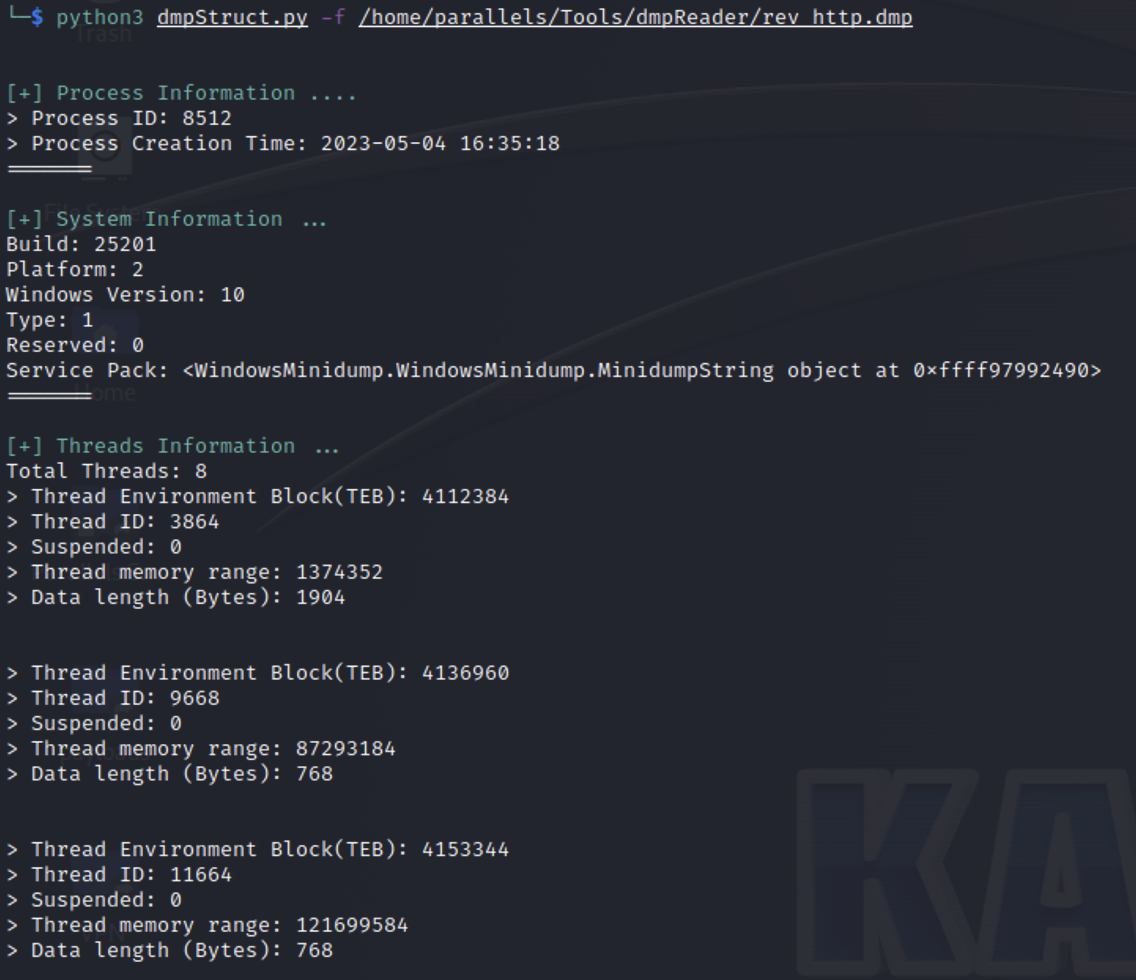
python3 -m pip install kataistruct
──(parallels㉿kali-linux)-[~/Tools/miniDumpReader]
└─$ python3 dmpStruct.py -h
usage: dmpStruct.py [-h] [-f FILE] [-X] [-y YARA]

[*] Usage: dmpStruct.py -f <*.dmp>

options:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  Provide a DMP file (minidump)
  -X, --hex             Writing data in hex into memoryStrings.txt
  -y YARA, --yara YARA  Yara rule(s) directory or file.
تُحفظ النتائج تلقائيًا في memoryStrings.txt
# Scan DMP with Yara
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules
# Writing Hex strings to memoryStrings.txt
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules -X
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -X