
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
veiled-eye — أداة تحقيق في الهوية ضمن OSINT. انتقل من بريد إلكتروني أو اسم مستخدم أو رقم هاتف أو محفظة عبر 46 مصدرًا إلى ملف تعريف واحد ورسم بياني للعلاقات. | Kitploit
أدوات/GitHubGitHub/emrekybs/veiled-eye
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعOSINT للهندسة الاجتماعيةجمع المعلوماتالأدوات والمكوناتاستخبارات التهديداتتعداد النطاقات الفرعيةجمع البريد الإلكترونيموارد منسقة
GitHubemrekybs/veiled-eye

veiled-eye

1120منذ 25 أياملم تتم المراجعة بعد
مشاركة

أداة تحقيق في الهوية ضمن OSINT. انتقل من بريد إلكتروني أو اسم مستخدم أو رقم هاتف أو محفظة عبر 46 مصدرًا إلى ملف تعريف واحد ورسم بياني للعلاقات.
عرض المستودعالموقع الإلكتروني

Veiled Eye

Veiled Eye

لكل ظل حكاية.

تحقيق في الهويات لأغراض OSINT وCTI. أعطه بريدًا إلكترونيًا أو اسم مستخدم أو رقم هاتف أو محفظة عملات مشفرة. يشغّل 46 مصدرًا بالتوازي، ويتتبع كل خيط تعيده، ويربط كل شيء في ملف تعريف واحد.
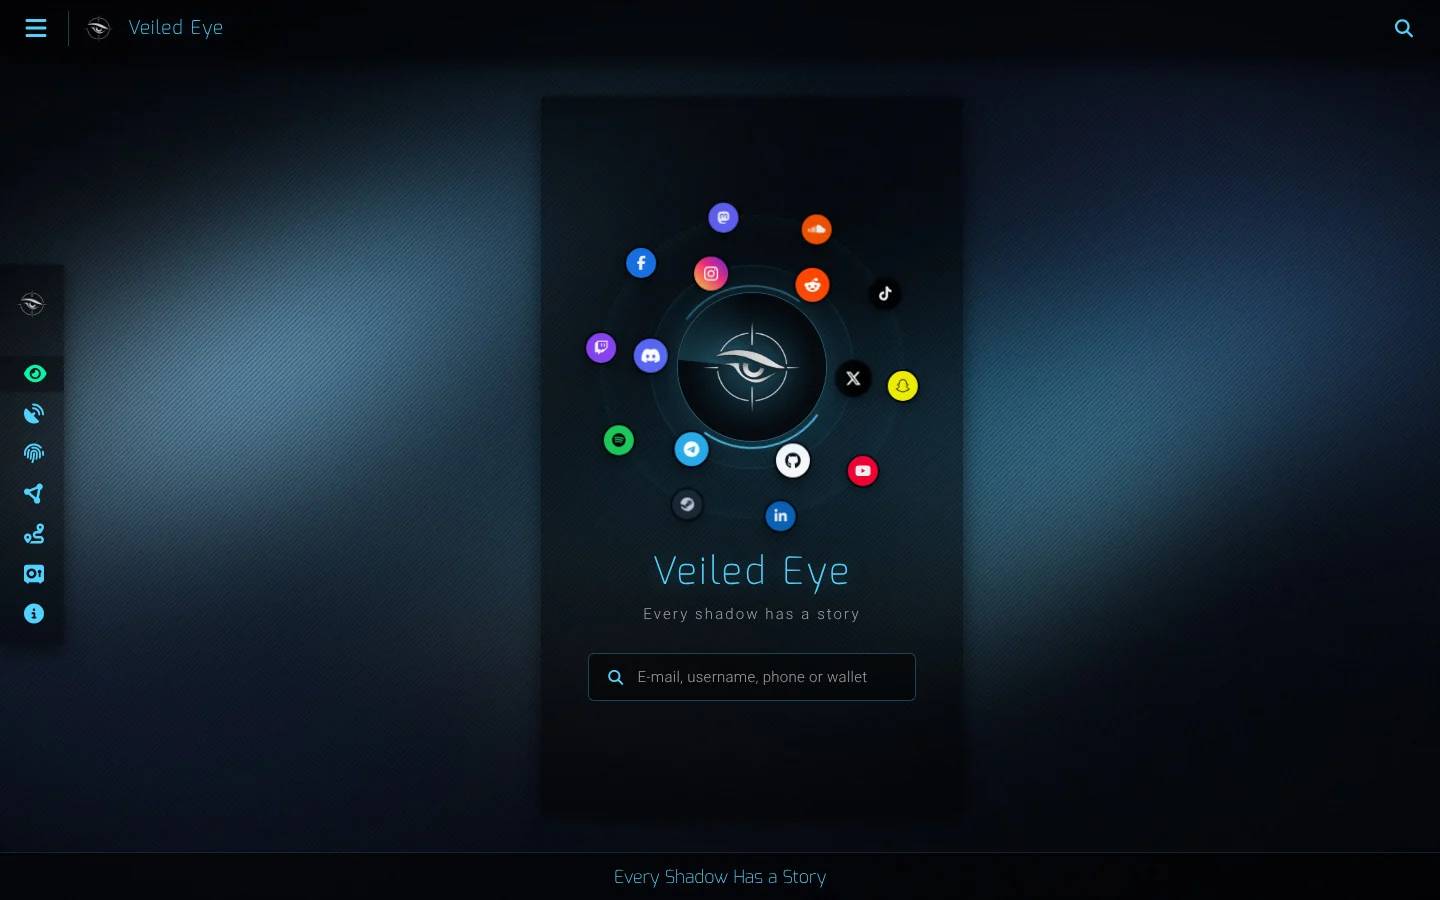
Veiled Eye home

التثبيت

pipx install veiled-eye      # recommended
# or
pip install veiled-eye

من المصدر (بدون PyPI)

git clone https://github.com/emrekybs/veiled-eye
cd veiled-eye
python3 -m venv .venv && source .venv/bin/activate
pip install -e .

أو في سطر واحد، معزولًا: pipx install git+https://github.com/emrekybs/veiled-eye

التشغيل

veiled-eye serve             # web UI → http://127.0.0.1:4300

يحتاج serve إلى Redis. إذا كان redis-server مثبتًا فسيتم تشغيله نيابةً عنك، وإلا فشغّل docker run -d -p 6379:6379 redis:7-alpine.

تفضّل الطرفية؟ لا حاجة إلى Redis:

veiled-eye scan johndoe
veiled-eye scan -e [email protected] -x html,pdf --outdir case/

أوامر أخرى: veiled-eye modules، veiled-eye doctor، veiled-eye proxies. تُضبط المفاتيح وملفات تعريف الارتباط وقائمة الوكلاء في واجهة الويب ضمن API Keys.

ما الذي تحصل عليه

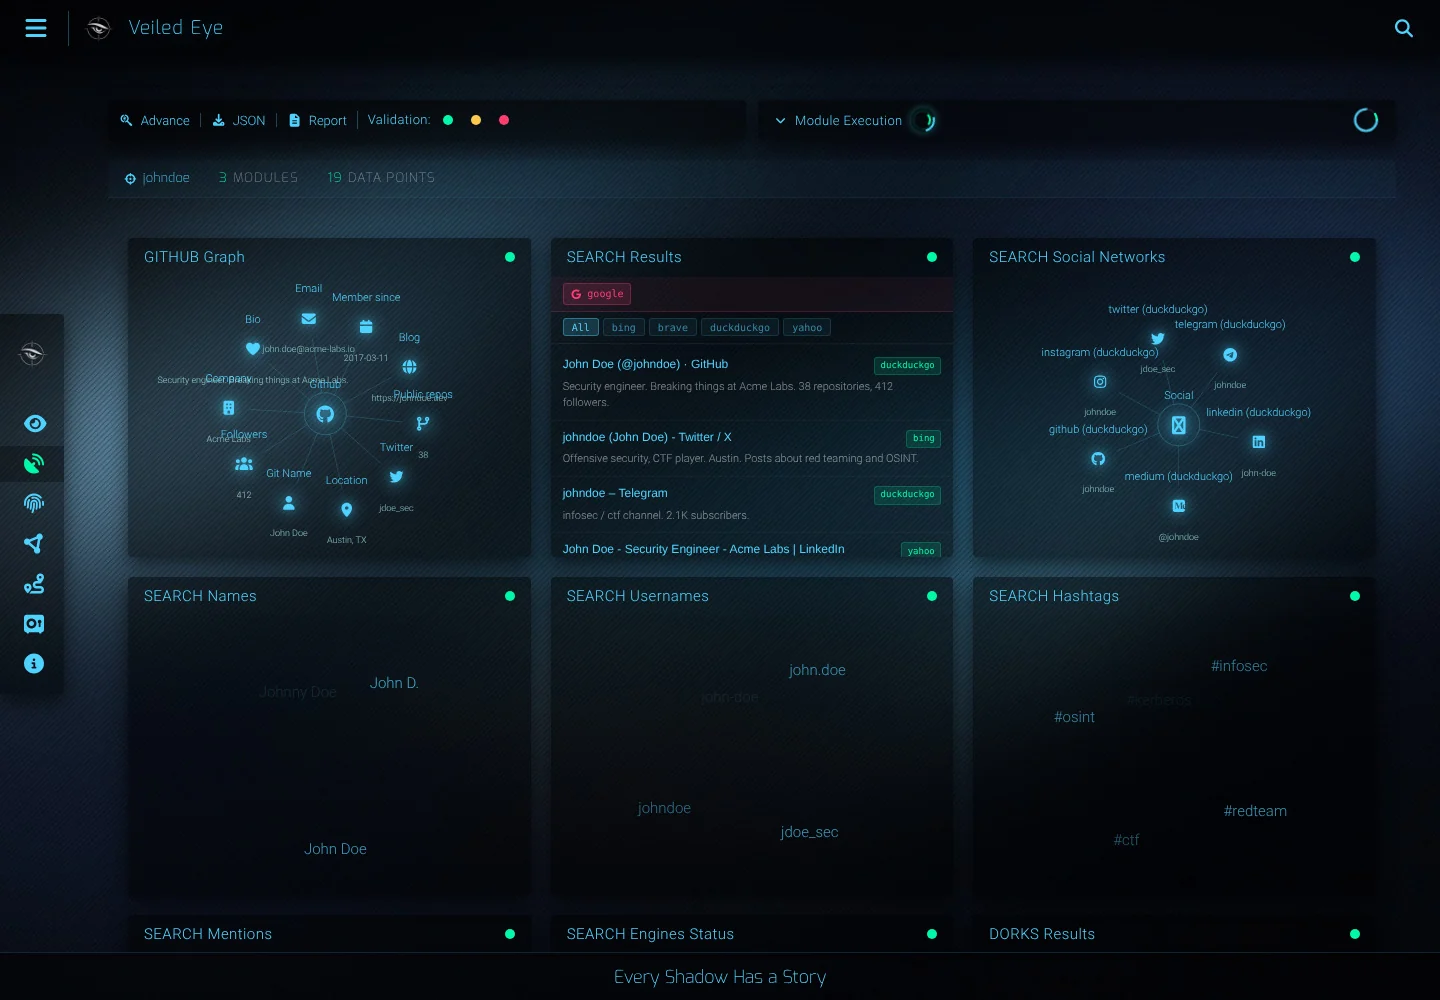
اسم المستخدم

Username scan

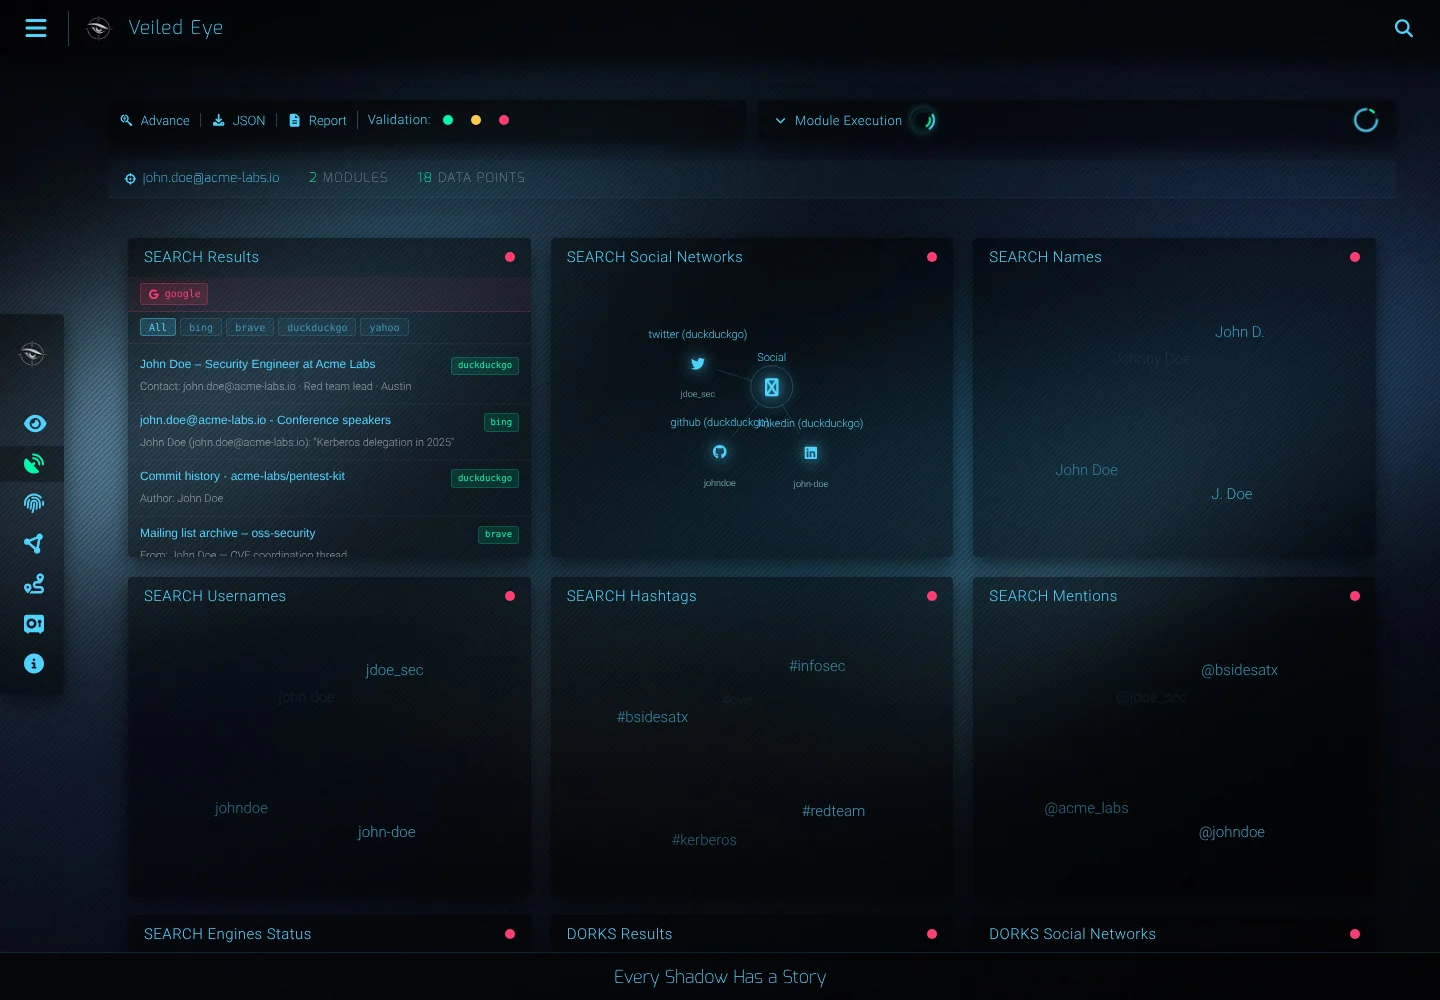
البريد الإلكتروني

E-mail scan

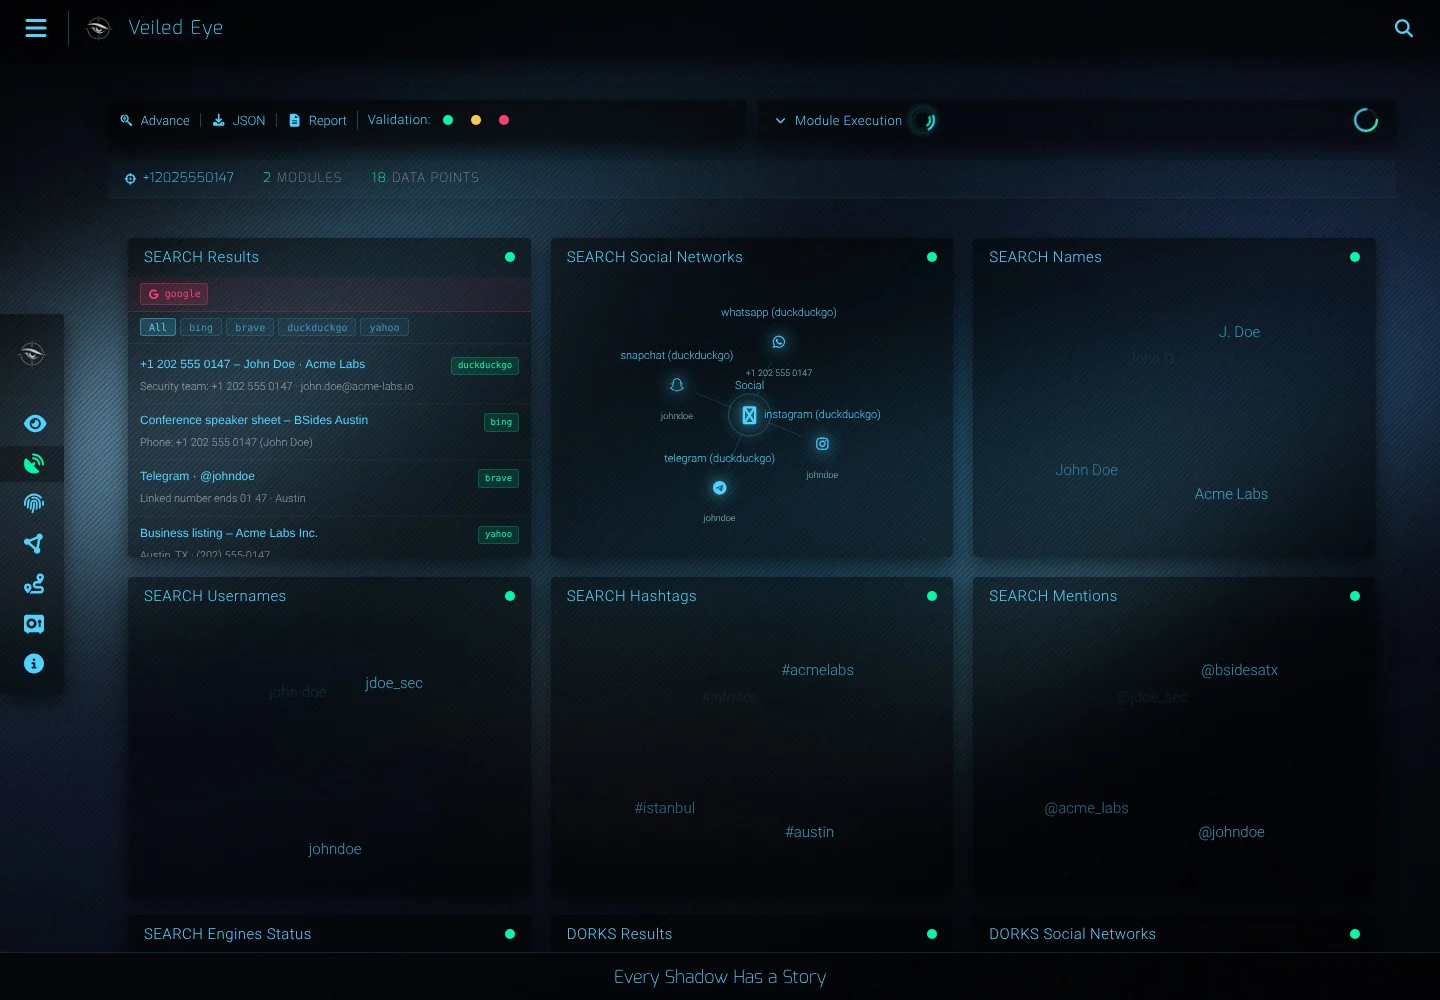
الهاتف

Phone scan

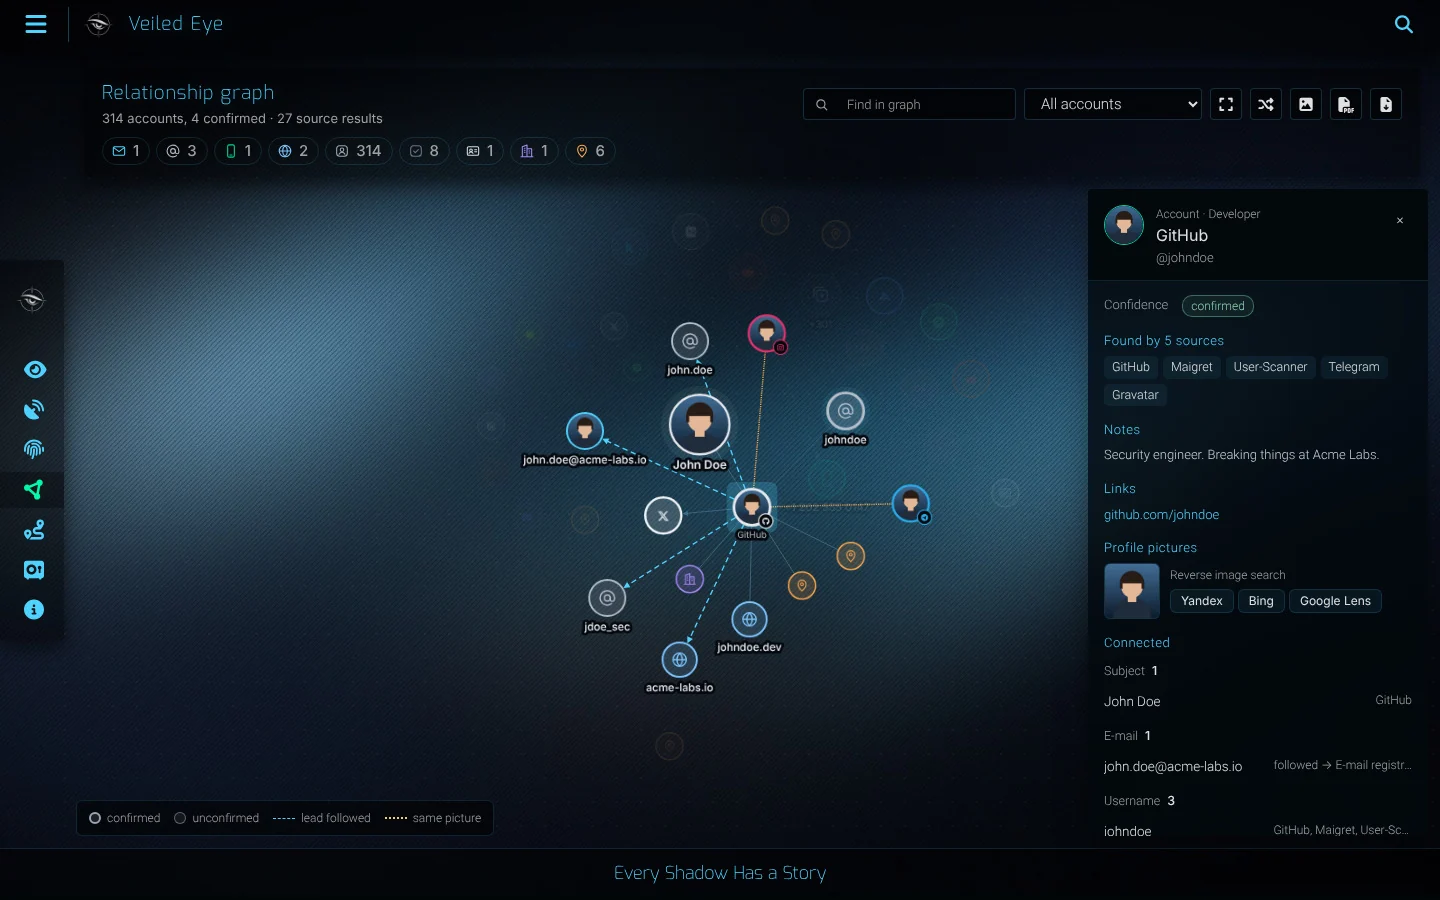
مخطط العلاقات

Relationship graph

التصدير: تقرير PDF / HTML، وSTIX 2.1، وGraphML، وCSV، وJSON.

Docker

git clone https://github.com/emrekybs/veiled-eye && cd veiled-eye
docker compose up -d         # http://localhost:4300

الاستخدام المسؤول

حقّق فقط في الأشخاص والمنظمات المصرّح لك بذلك. يقرأ Veiled Eye البيانات العامة؛ والجلسات التي تضيفها تُستخدم فقط لقراءة الملفات الشخصية العامة.

الترخيص

GPL-3.0-or-later. راجع LICENSE وNOTICE و CREDITS. من إعداد Emre Köybaşı.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →