

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
HostBadger — أداة تدقيق وتقوية تحصين مضيفات Windows بلغة PowerShell: فحوصات CIS وDISA STIG وEssential Eight، وإصلاحات قابلة للتراجع، وتحليل اختياري بالذكاء الاصطناعي | Kitploit
أدوات/GitHubGitHub/g4bri-3l3/hostbadger
أدوات دفاعيةتصعيد الامتيازاتماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينالأوراق والأبحاثسوء التكوينالاستجابة للحوادثتحليل السجلات
GitHubg4bri-3l3/hostbadger

HostBadger

274108منذ 6 أيامتمت المراجعة من قبل Kitploit
مشاركة

أداة تدقيق وتقوية تحصين مضيفات Windows بلغة PowerShell: فحوصات CIS وDISA STIG وEssential Eight، وإصلاحات قابلة للتراجع، وتحليل اختياري بالذكاء الاصطناعي

عرض المستودع
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

License: MIT OpenSSF Baseline

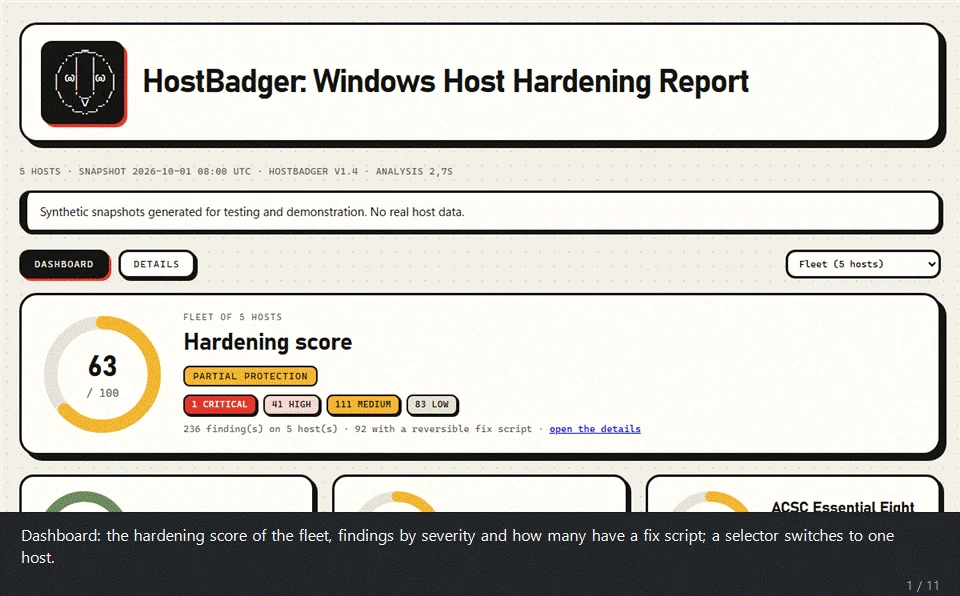
جولة في تقرير العرض التوضيحي

ملخص

يقوم HostBadger بتدقيق إعدادات الأمان في أجهزة Windows ويخبرك بما هو ضعيف. يعمل على خطوتين. يأخذ سكربت PowerShell واحد لقطة للقراءة فقط لجهاز مضيف. ثم يقرأ المحلل اللقطات دون اتصال ويكتب تقرير HTML، وملف CSV للنتائج، وإن أردت، JSON Lines لنظام SIEM. سلّمه لقطة واحدة أو مجلدًا يضم مئات اللقطات وستحصل على الأسطول بأكمله في تقرير واحد، أو تقرير واحد لكل مضيف.

  • 223 فحصًا ونحو 1,600 إعداد: 210 فحوصات مكتوبة يدويًا بالإضافة إلى 1475 قاعدة من سجل DISA STIG، مع معيار CIS Windows 11 كخط أساس، و برامج التشغيل مطابقة مقابل 2,198 ملف برنامج تشغيل معروف بأنه ضعيف أو خبيث (LOLDrivers).
  • اجمع من أي مكان، وحلّل من أي مكان: المجمّع ملف .ps1 واحد، بلا وحدة وبلا مطالبة، يعمل بصلاحية SYSTEM أو كمسؤول عبر أي أداة يمكنها تشغيل سكربت PowerShell على مضيفيك (الاستجابة الحية لنظام EDR مثل CrowdStrike Falcon RTR، أو RMM، أو Configuration Manager أو سكربتات Intune، أو سكربت بدء تشغيل نهج المجموعة، أو PowerShell remoting) ويستغرق نحو 15 ثانية لكل مضيف.
  • للقراءة فقط: لا يغيّر شيئًا ولا يبدأ شيئًا، ولا يجري أي اتصال شبكي إلا إذا طلبت ذلك: -CheckUpdates (تبحث خدمة Windows Update عن التحديثات المفقودة)، -KevOnline (ينزّل كتالوج CISA KEV، www.cisa.gov)، -DriversOnline (ينزّل كتالوج LOLDrivers، www.loldrivers.io)، -EolOnline (ينزّل بيانات دورة حياة البرمجيات، endoflife.date)، -ChocoOnline (ينزّل إصدارات البرامج، community.chocolatey.org)، -CveOnline (ينزّل ثغرات CVE ودرجات EPSS، services.nvd.nist.gov و epss.empiricalsecurity.com)، -ExtensionsOnline (ينزّل قائمة إضافات المتصفح التي أُزيلت من المتاجر، raw.githubusercontent.com)، -ExploitsOnline (ينزّل مراجع Metasploit و Exploit-DB، raw.githubusercontent.com و gitlab.com) و -SendToAI (Gemini). يُذكر كل واحد منها حيث يُعرض. ويُثبت Test-HostBadgerSafety.ps1 الباقي من الشيفرة.
  • صادق بشأن الثغرات: ما تعذّرت قراءته يُدرج على أنه غير مُقيَّم، وليس أبدًا على أنه سليم.
  • لا شيء لتثبيته: Windows PowerShell 5.1 أو PowerShell 7.
  • Windows 10 وWindows 11 وWindows Server: يحصل كل مضيف على الفحوصات العامة و سجلات STIG الخاصة بـ Defender وFirewall وEdge وChrome وFirefox وOffice (عند تثبيتها)؛ ويحصل مضيف Windows 10 أيضًا على STIG الخاص بـ Windows 10، ومضيف Windows 11 على STIG الخاص بـ Windows 11. أرقام قواعد CIS هي أرقام معيار المضيف نفسه: Windows 11، Windows 10، Windows Server 2022 أو 2019 أو 2016 (تحتفظ الإصدارات الأخرى بأرقام Windows 11). ويحصل مضيف Windows Server 2016 أو 2019 أو 2022 أو 2025 على STIG الخاص به، وقواعد وحدة التحكم بالمجال أو خادم العضو حسب الدور (لا تحصل إصدارات الخادم الأخرى على STIG الخاص بـ Windows)؛ وتُقيَّم حقوق المستخدم الخاصة به مقابل قائمة خادم العضو أو وحدة التحكم بالمجال في معيار CIS Server.

يقرأ ما يفعله المضيف فعليًا، وهو ليس دائمًا ما تنص السياسة على أنه ينبغي فعله.

الميزات

مجالات الأمان

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






