 pet-projects2845224/open-souce-soc
مختبر SOC مفتوح المصدر يجمع السجلات ويوحّدها باستخدام Fluent Bit وVector، ويكتشف الحالات الشاذة عبر Suricata وOpenSearch، وينشئ تلقائيًا تذاكر حوادث ITSM في Znuny.

هذا المشروع عبارة عن منصة مخبرية توضح الدورة الكاملة لمعالجة أحداث الأمن: من جمع السجلات من الأجهزة الطرفية إلى إنشاء الحوادث في نظام إدارة الخدمات (ITSM).
البنية مبنية حصريًا على حلول مفتوحة المصدر وتحاكي عمل مركز مراقبة الأمن (SOC) القادر على اكتشاف الشذوذات وتوليد التنبيهات وإنشاء تذاكر تلقائيًا للمحللين.
يغطي هذا الجزء: الجمع، والتطبيع، والتخزين، والارتباط الأساسي، وإدارة الحوادث.
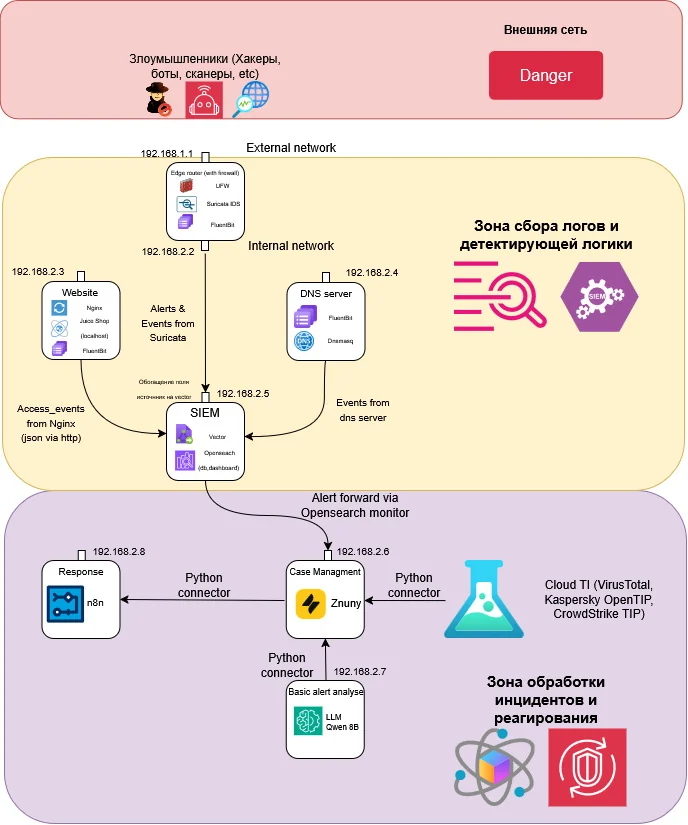
| المكوّن | الدور | عنوان IP |
|---|---|---|
| Nginx + JuiceShop | خادم ويب (وكيل عكسي) مع تطبيق قابل للاستغلال. | 192.168.25.3 |
| dnsmasq | خادم DNS محلي لتوليد سجلات DNS. | 192.168.25.4 |
| Suricata | نظام كشف/منع التسلل (IDS/IPS) لتحليل حركة المرور وتوليد التنبيهات. | 192.168.25.2 |
| Fluent Bit | وكيل خفيف لجمع السجلات وإرسالها الأولي. | على المصادر |
| Vector | مُجمِّع ومُطبِّع وموجِّه للسجلات (VRL). | 192.168.25.5 |
| OpenSearch | مخزن البيانات (SIEM) ومحرك الارتباط. | 192.168.25.5 |
| Znuny (OTRS) | نظام ITSM لإدارة الحوادث. | 192.168.25.6 |
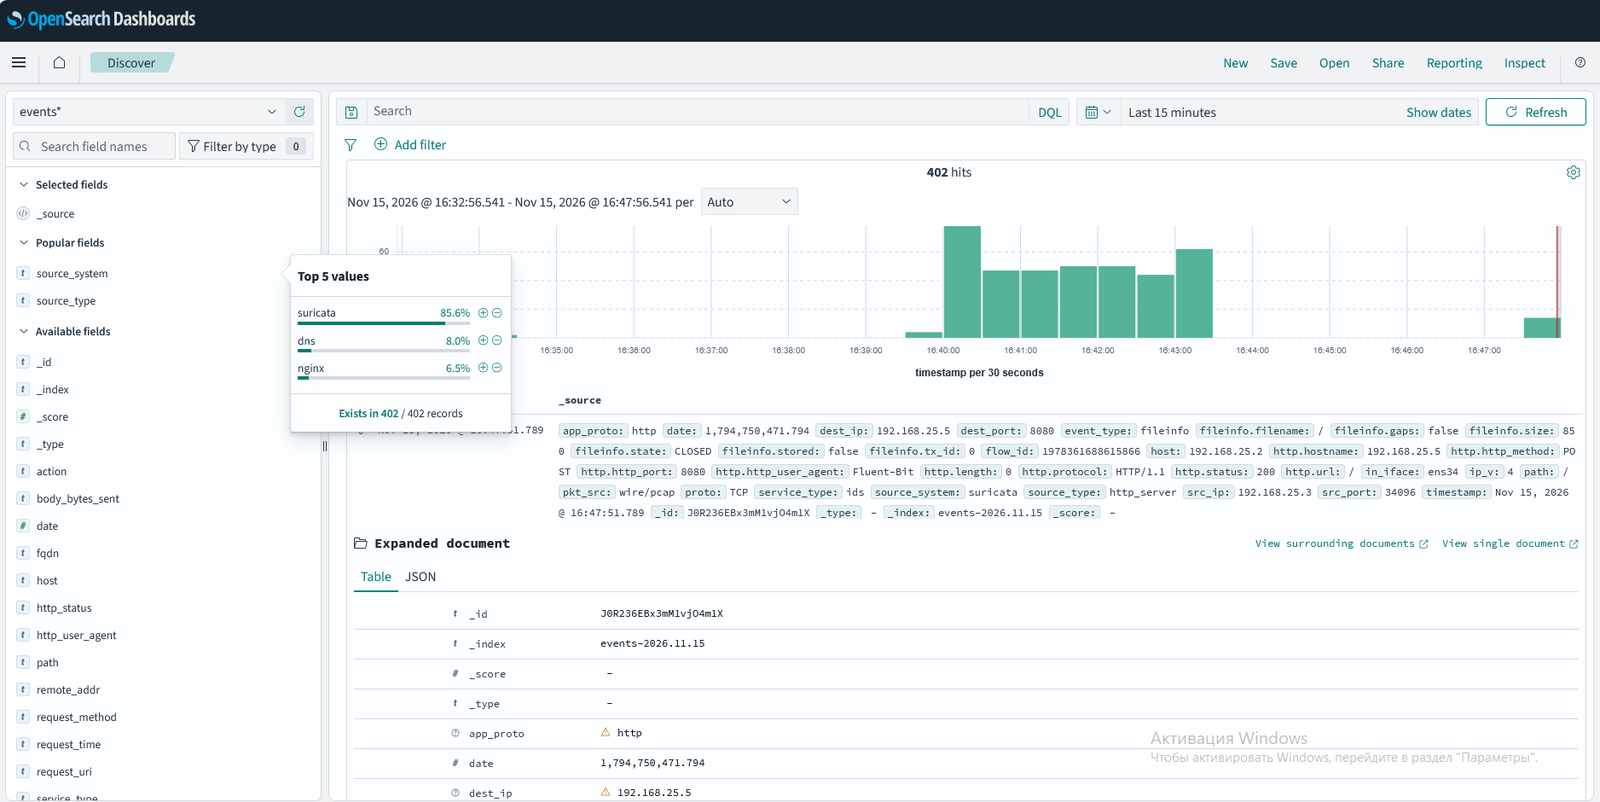
استلام الأحداث المطبَّعة في OpenSearch:
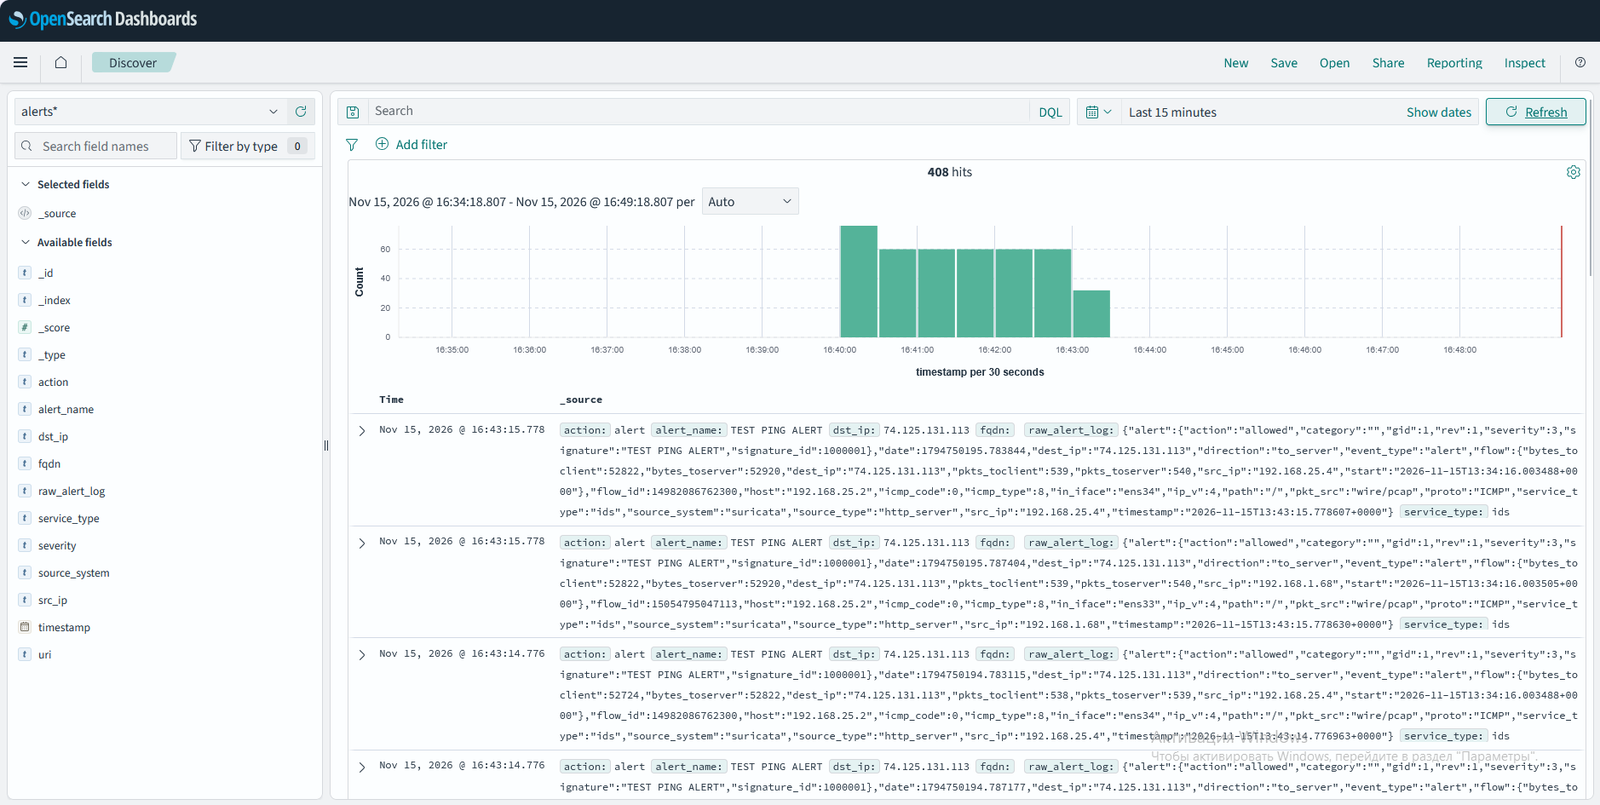
استلام التنبيهات في OpenSearch (Suricata):
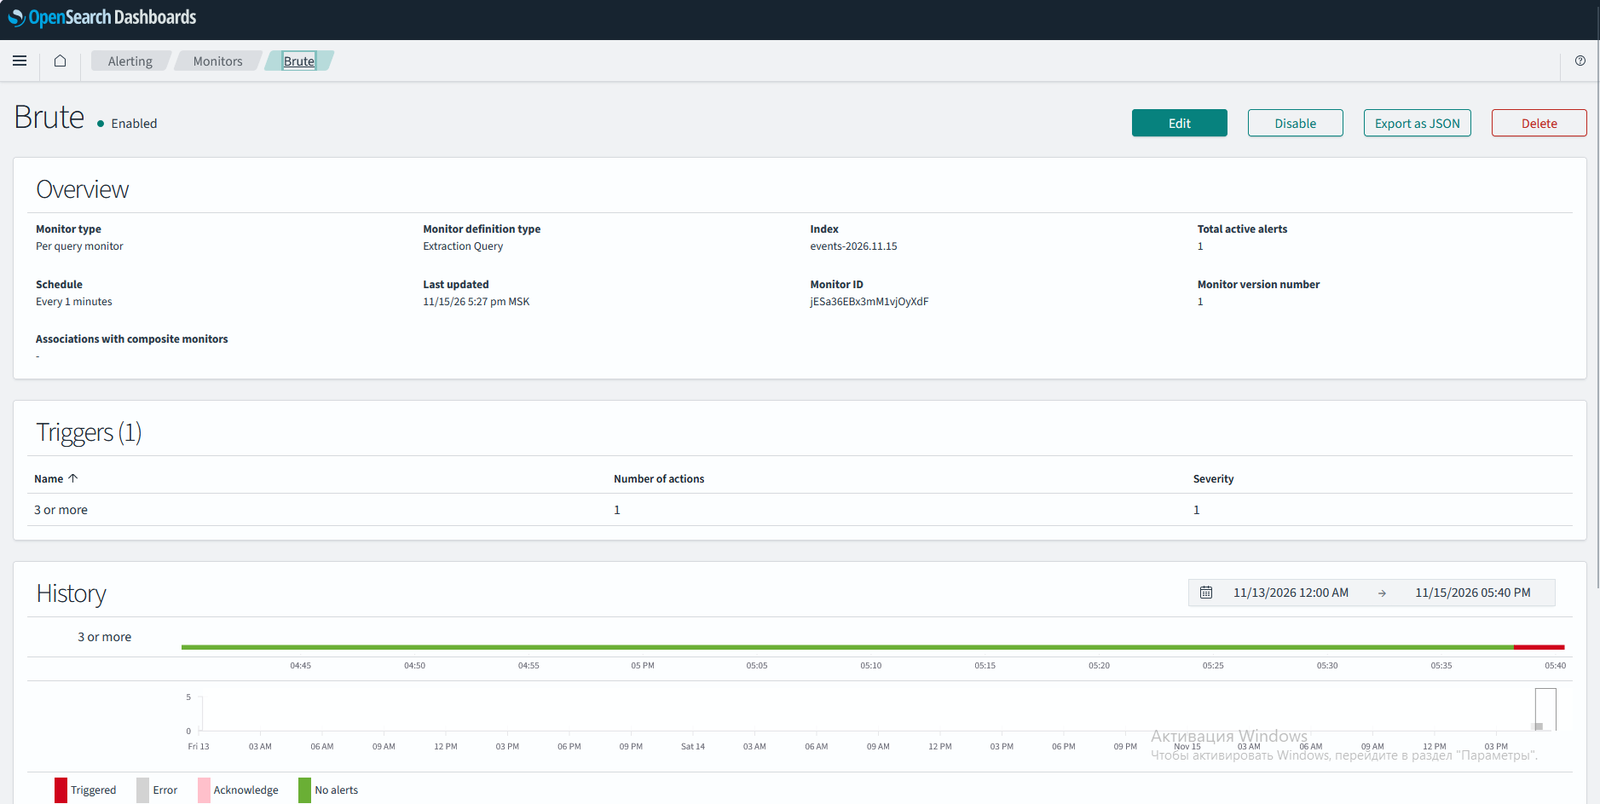
المراقب المُنشأ لأحداث Nginx في OpenSearch (كمثال على قاعدة ارتباط):
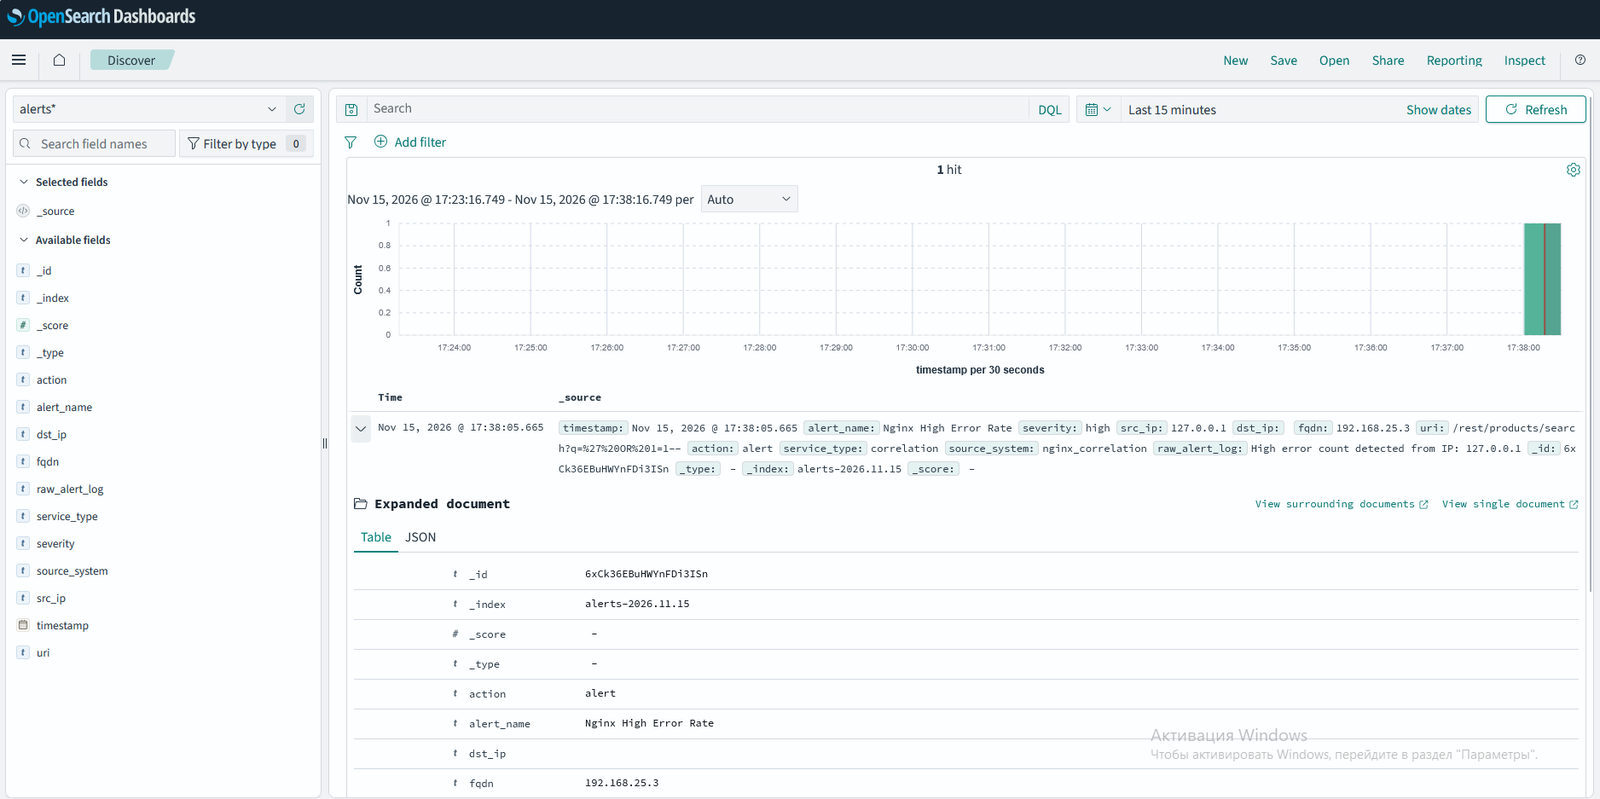
تنبيه وفق قاعدة Nginx في OpenSearch:
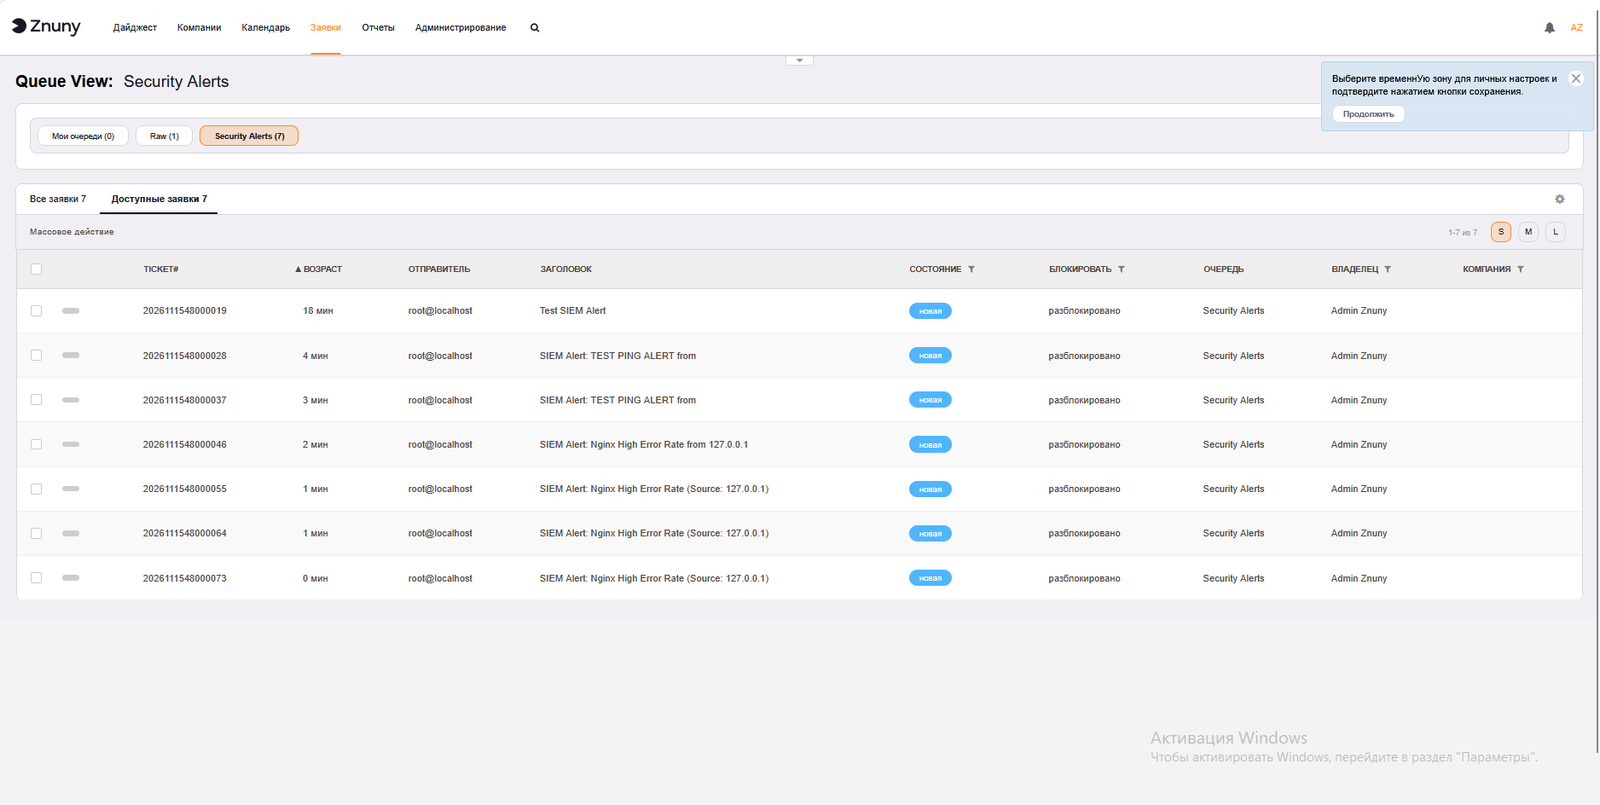
استلام التنبيهات في ITSM لإدارة الحالات:
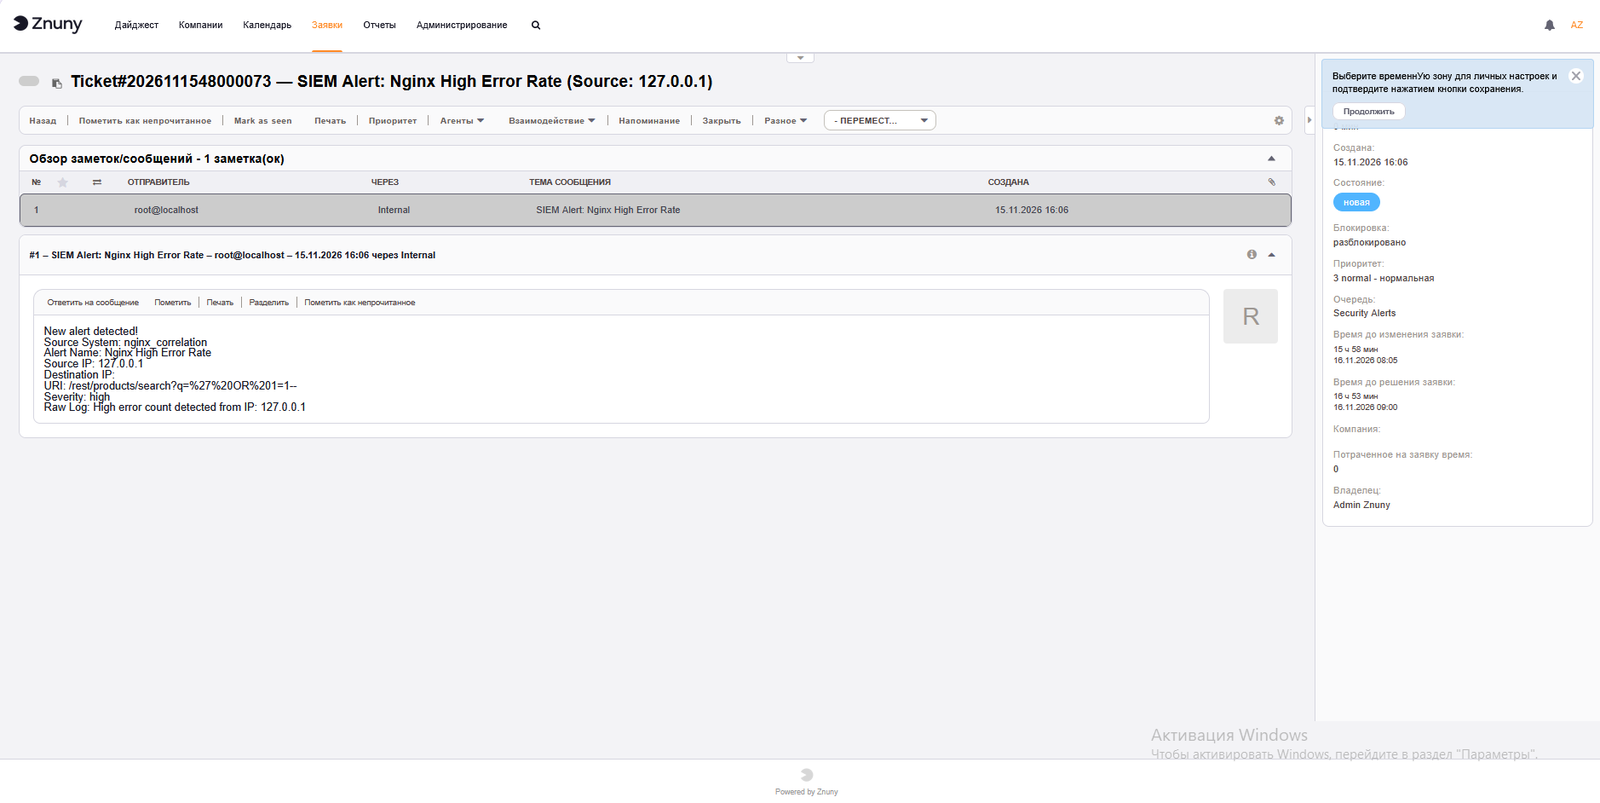
التنبيه في ITSM:
Belov Sergey - @cybersec_road







