
 buybitart/get-the-hacker
اصطد تهديدات WiFi بصمت. أمسك بالقراصنة.

تجوّل. امسح. اكتشف. افهم.
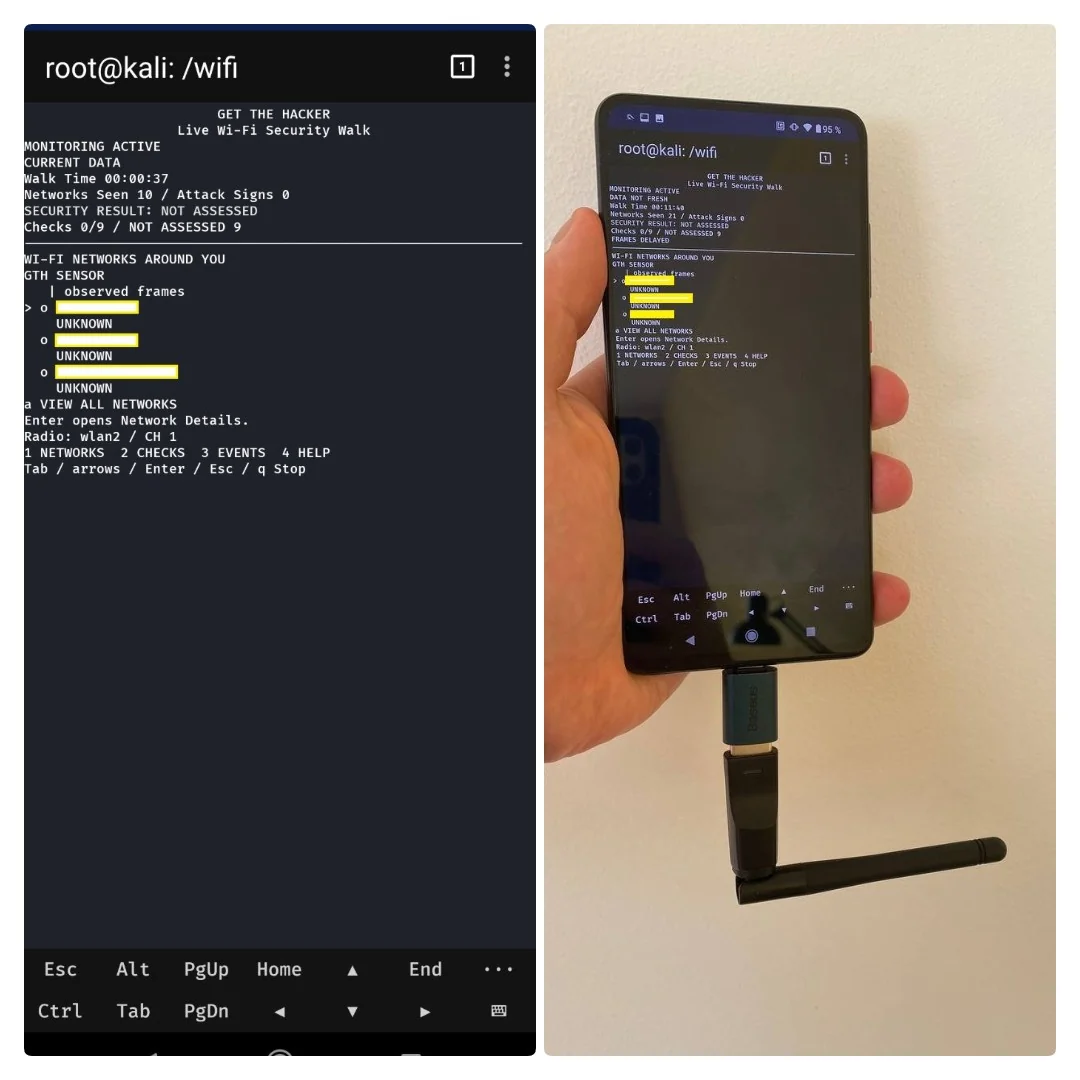
GTH هو نظام كشف تسلل لاسلكي (WIDS) سلبي للواي فاي من تطوير Aliaksandr Zasinets. يفحص الإطارات المستلمة بحثًا عن علامات الهجوم. ويحفظ الأدلة. الترخيص: GPL-2.0-only.
يفحص GTH دفعات Deauth، وتغييرات سياسة نقطة الوصول (AP)، وعلامات Evil Twin. كما يفحص الاستطلاع (Recon)، وعلامات KARMA، ومحاولات EAPOL، والرفض المتكرر. طلبات الاستكشاف (Probe Requests) العادية ونقاط الوصول غير المعروفة ليست هجمات. عنوان MAC لا يحدد هوية شخص.
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
يتطلب Python 3.11+، ودعم SQLite، وBash.
على Linux أو Termux يلزم أيضًا iw وip.
Scapy 2.6.1 مضمّن. لا حاجة إلى pip install للاستخدام الأساسي.
يتطلب الالتقاط الخام صلاحيات الجذر، وبرنامج تشغيل مدعومًا، ووضع المراقبة (Monitor Mode).
بعد النسخ، اضبط وضع السكربت:
chmod +x gth.sh install.sh
شغّل bash install.sh مرة واحدة لإضافة الأمر gth.sh.
يستخدم مجلد bin الخاص بالمستخدم. ولا يثبّت أي حزم.
./gth.sh
لا حاجة إلى أي خيارات. يوقف Ctrl+C الالتقاط ويحفظ التقارير. يمكن لواجهة wlan2 غير المتصلة الدخول إلى وضع المراقبة إذا كان برنامج التشغيل يدعم ذلك. تُستعاد حالة الراديو المتغيرة عند الخروج. لا يتم تبديل المحول المتصل تلقائيًا. يوفر wlan0 في الوضع المُدار حالة الرابط المحلي. لكنه لا يوفر كشف حزم WIDS. يفحص GTH القناة الحالية. ولا يتنقل بين القنوات. GPS اختياري. يعمل الالتقاط دون تحديد موقع GPS.
| النتيجة | المعنى |
|---|---|
| DETECTED | طابقت الأدلة المحفوظة قاعدة مؤشر هجوم |
| NOT DETECTED | لم تطابق أي علامة القواعد والإطارات المفحوصة |
| NOT ASSESSED | لا يوجد للفحص نتيجة مكتملة |
استخدم 1 إلى 4 للشبكات والفحوصات والأحداث والمساعدة. استخدم الأسهم وEnter وEsc لعرض التفاصيل. افتح رابط لوحة المعلومات المحلي الظاهر في المساعدة. مخطط نقطة الوصول رسم تخطيطي. وهو ليس خريطة موقع.
يحفظ Linux الجلسات الجديدة في reports/ داخل هذا التطبيق.
يحفظ Android النتائج في /sdcard/Download/GTH/.
تُنشأ التقارير والسجلات أثناء التشغيل. وهي ليست ملفات مصدرية.
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
يولّد العرض التجريبي إطارات اصطناعية في الذاكرة. ولا يرسل أي إطارات راديوية. يتطلب إعادة التشغيل إدخال Wi-Fi PCAP خامًا أو PCAPNG أو JSONL مُطبّعًا. احتفظ بسجلات الجلسة وملفات Proof معًا للتحقق.
اقرأ التثبيت، وAndroid، والبنية، والكشف، والتقارير، والقيود. راجع شيفرة الطرف الثالث لتراخيص المصدر المضمّنة.






