Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LogsTotal — كشف Sigma متعدد المحركات مستضاف ذاتيًا لسجلات الأحداث | Kitploit

أدوات/GitHubGitHub/wagga40/logstotal
أدوات دفاعيةإدارة مؤشرات الاختراق (IOC)تحليل الثغرات الأمنيةالتحاليل الرقمية الجنائيةاستخبارات التهديداتكشف التسللالاستجابة للحوادثتحليل السجلات
GitHubwagga40/logstotal

LogsTotal

كشف Sigma متعدد المحركات مستضاف ذاتيًا لسجلات الأحداث
عرض المستودع
48988منذ 19 أيامتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

LogsTotal

شعار LogsTotal

LogsTotal منصة تحليل سجلات ذاتية الاستضافة. ألقِ ملف سجل — Windows EVTX أو Event XML، أو Winlogbeat/EVTX JSON، أو auditd، أو syslog، أو تصدير journald، أو Sysmon for Linux — وتعمل عدة محركات كشف على تشغيل قواعد Sigma عليه وتُبلّغ بما وجده كل منها: النتائج مجمّعة حسب الخطورة، وسياق MITRE ATT&CK، والكيانات المعنية، وأدوات المحلل فوق ذلك.

لا حاجة إلى حساب لإرسال ملف أو قراءة النتائج العامة.

محركات الكشف: Zircolite، Chainsaw، Hayabusa، ChopChopGo و RSigma. إضافة محرك آخر تتطلب إدخالاً في الكتالوج ومحوّلاً (adapter)، مع تعيين مخرجات مُنمّط، لملف تنفيذي أو صورة Docker — راجع إضافة محوّل أداة.

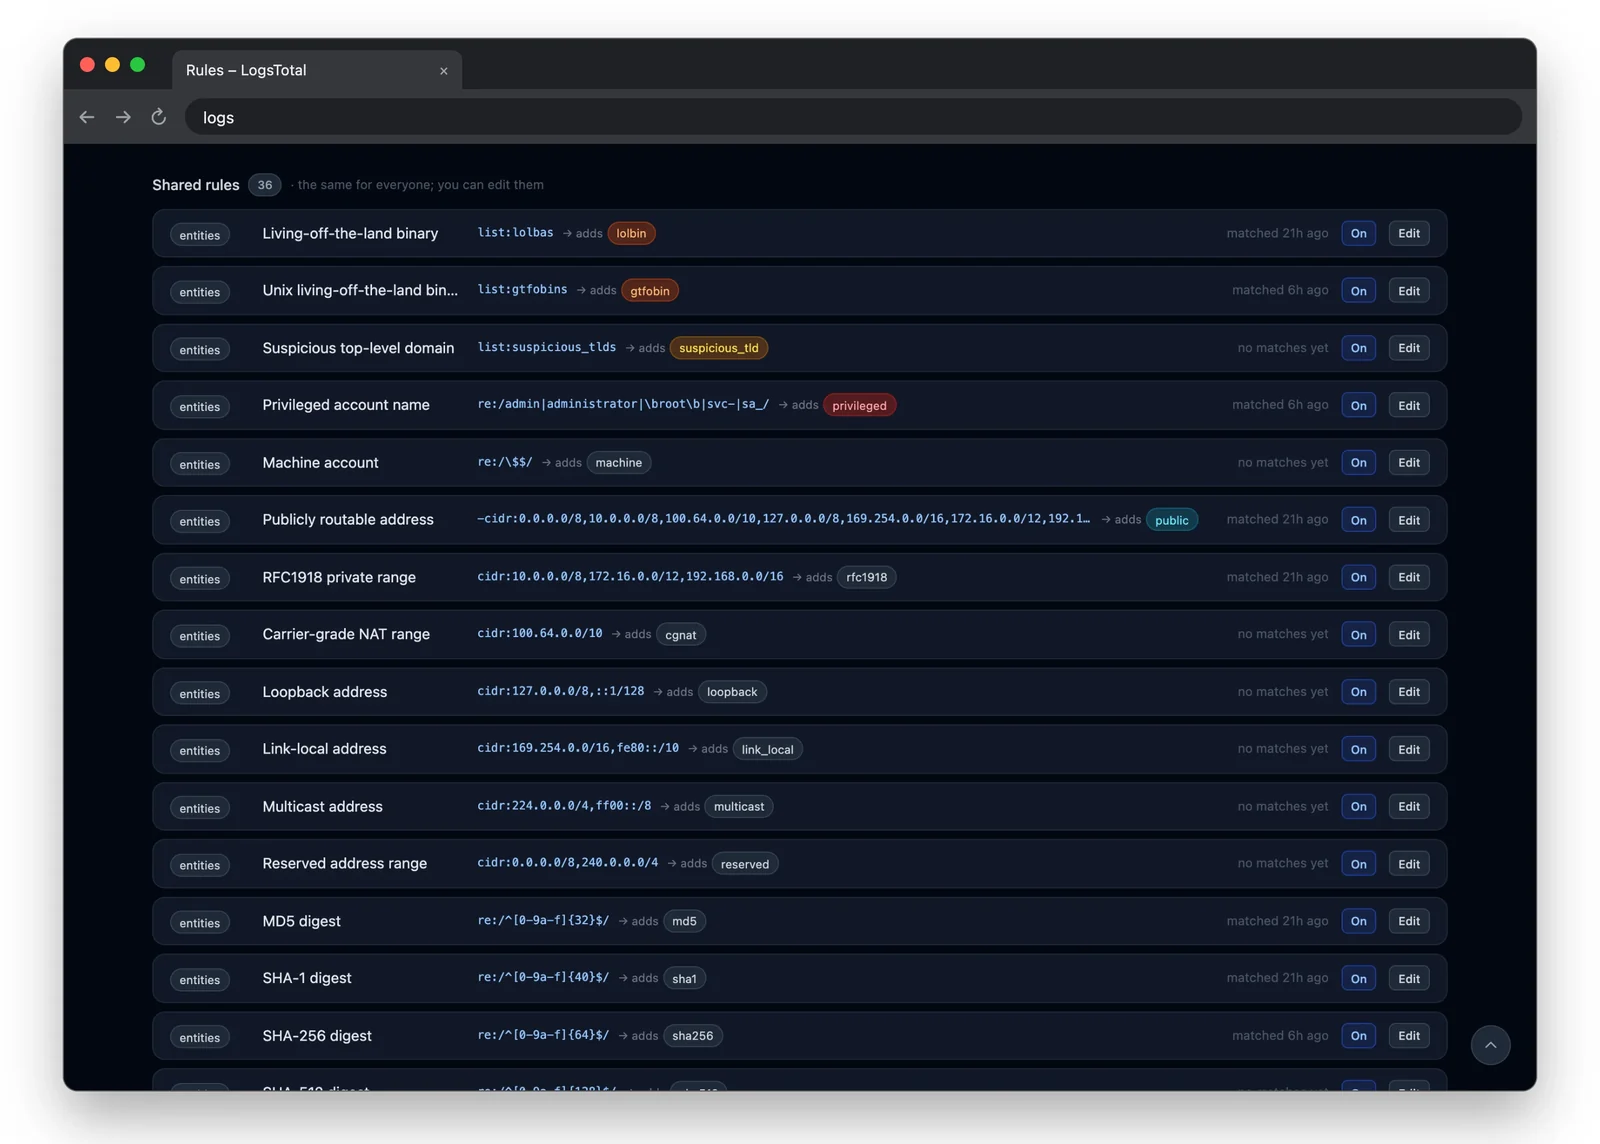
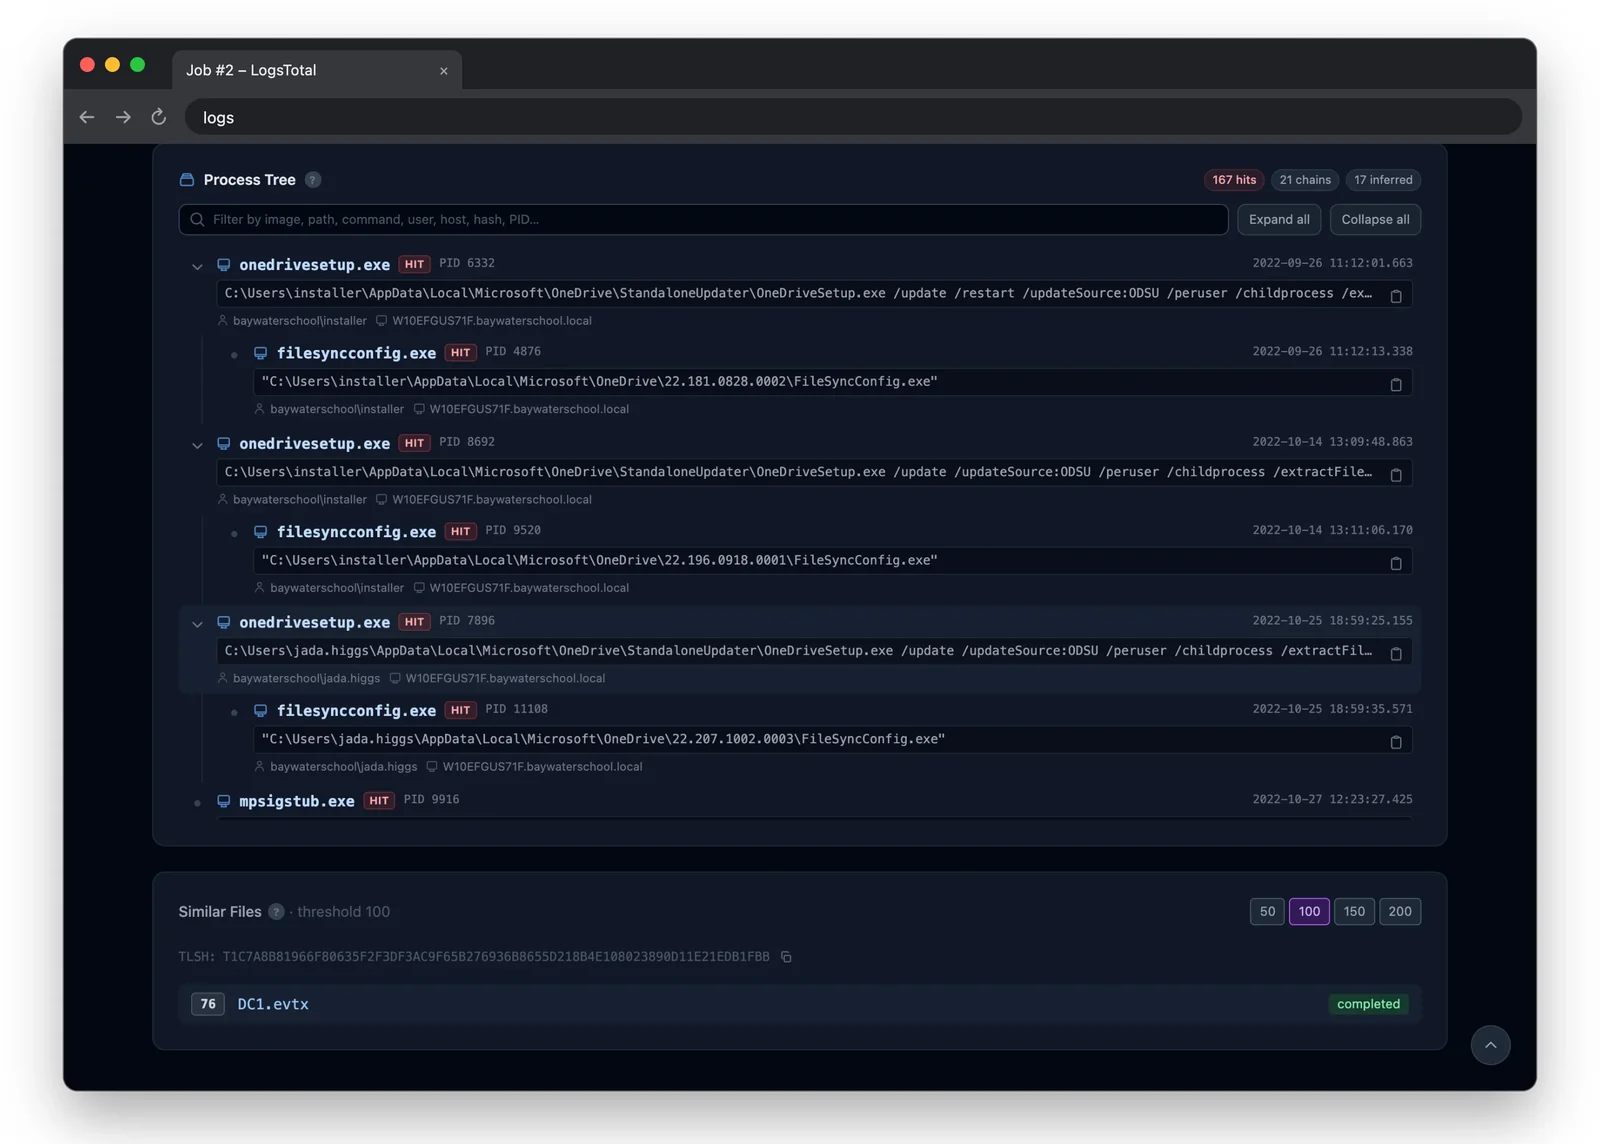
لقطات الشاشة

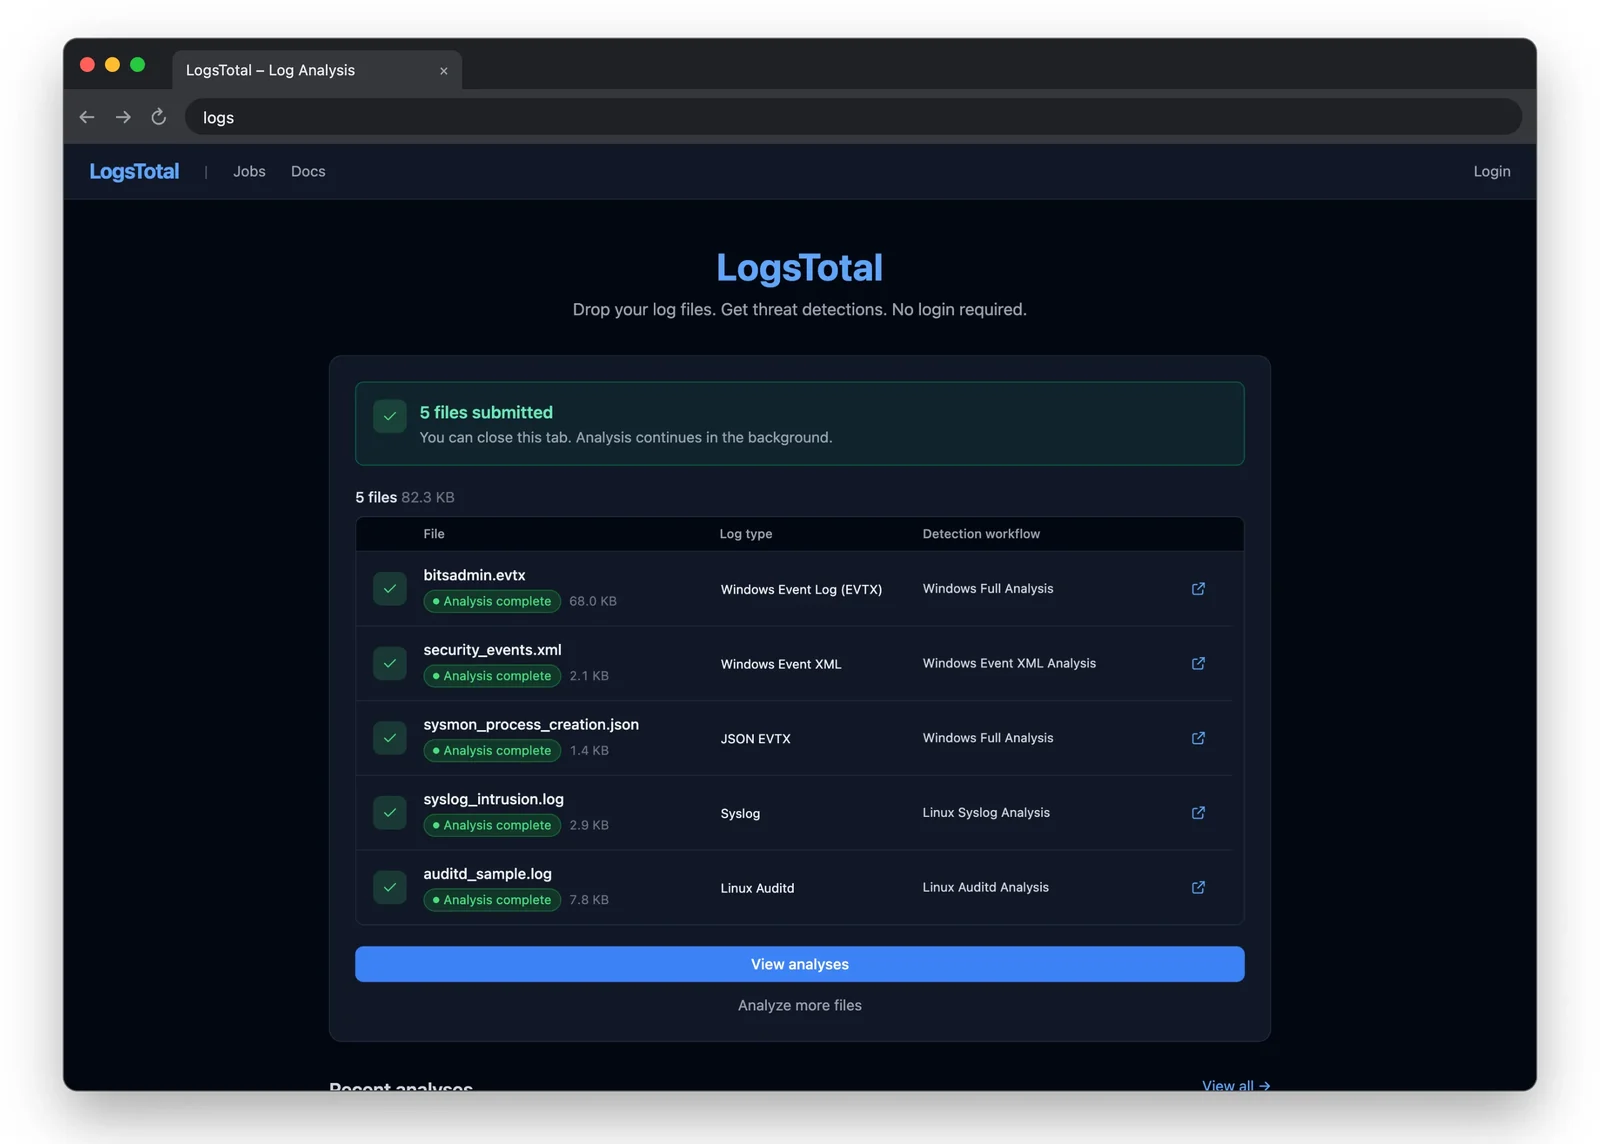
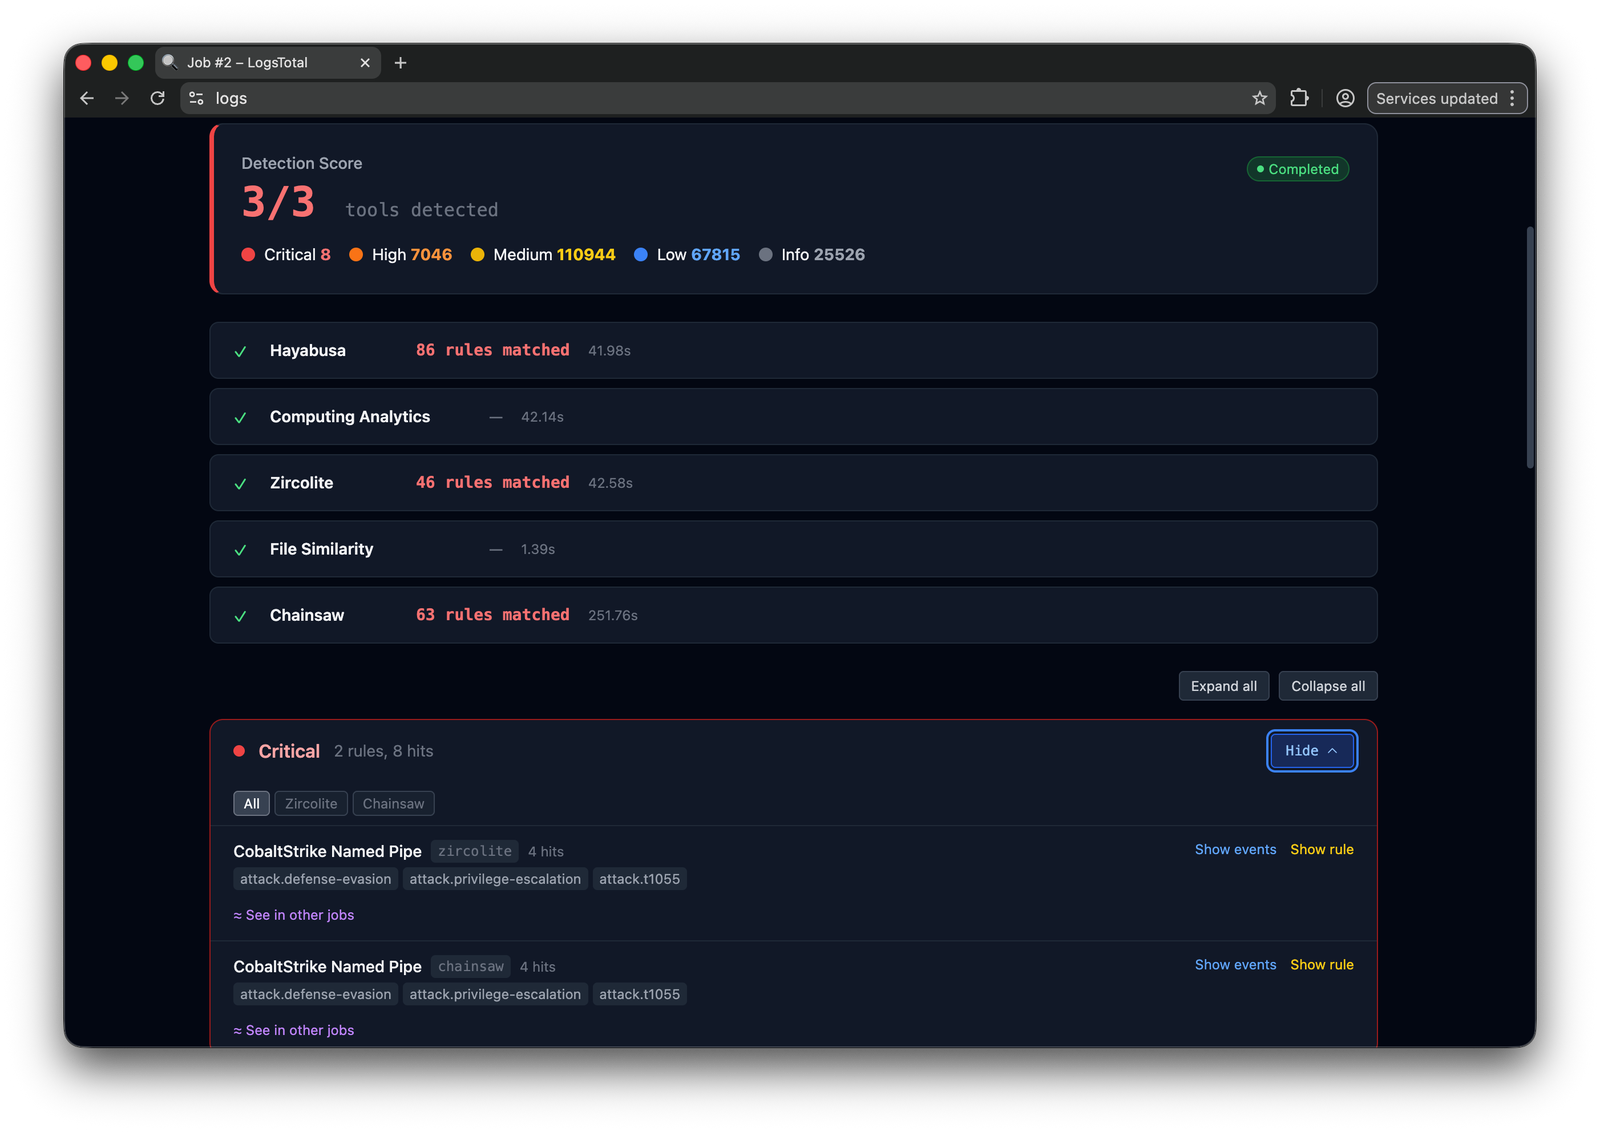
الرفع وسير العملالكشفالتحليلات
الشاشة الرئيسيةالنتائجالتحليل
الخط الزمني للأحداثالقواعدشجرة العمليات

ما الذي تحصل عليه

  • ألقِ سجلاً، واحصل على تقرير كشف. خمسة محركات متاحة؛ يحدد سير العمل ونوع السجل أي المحركات تعمل. يُكتشف نوع السجل عند الإلقاء.
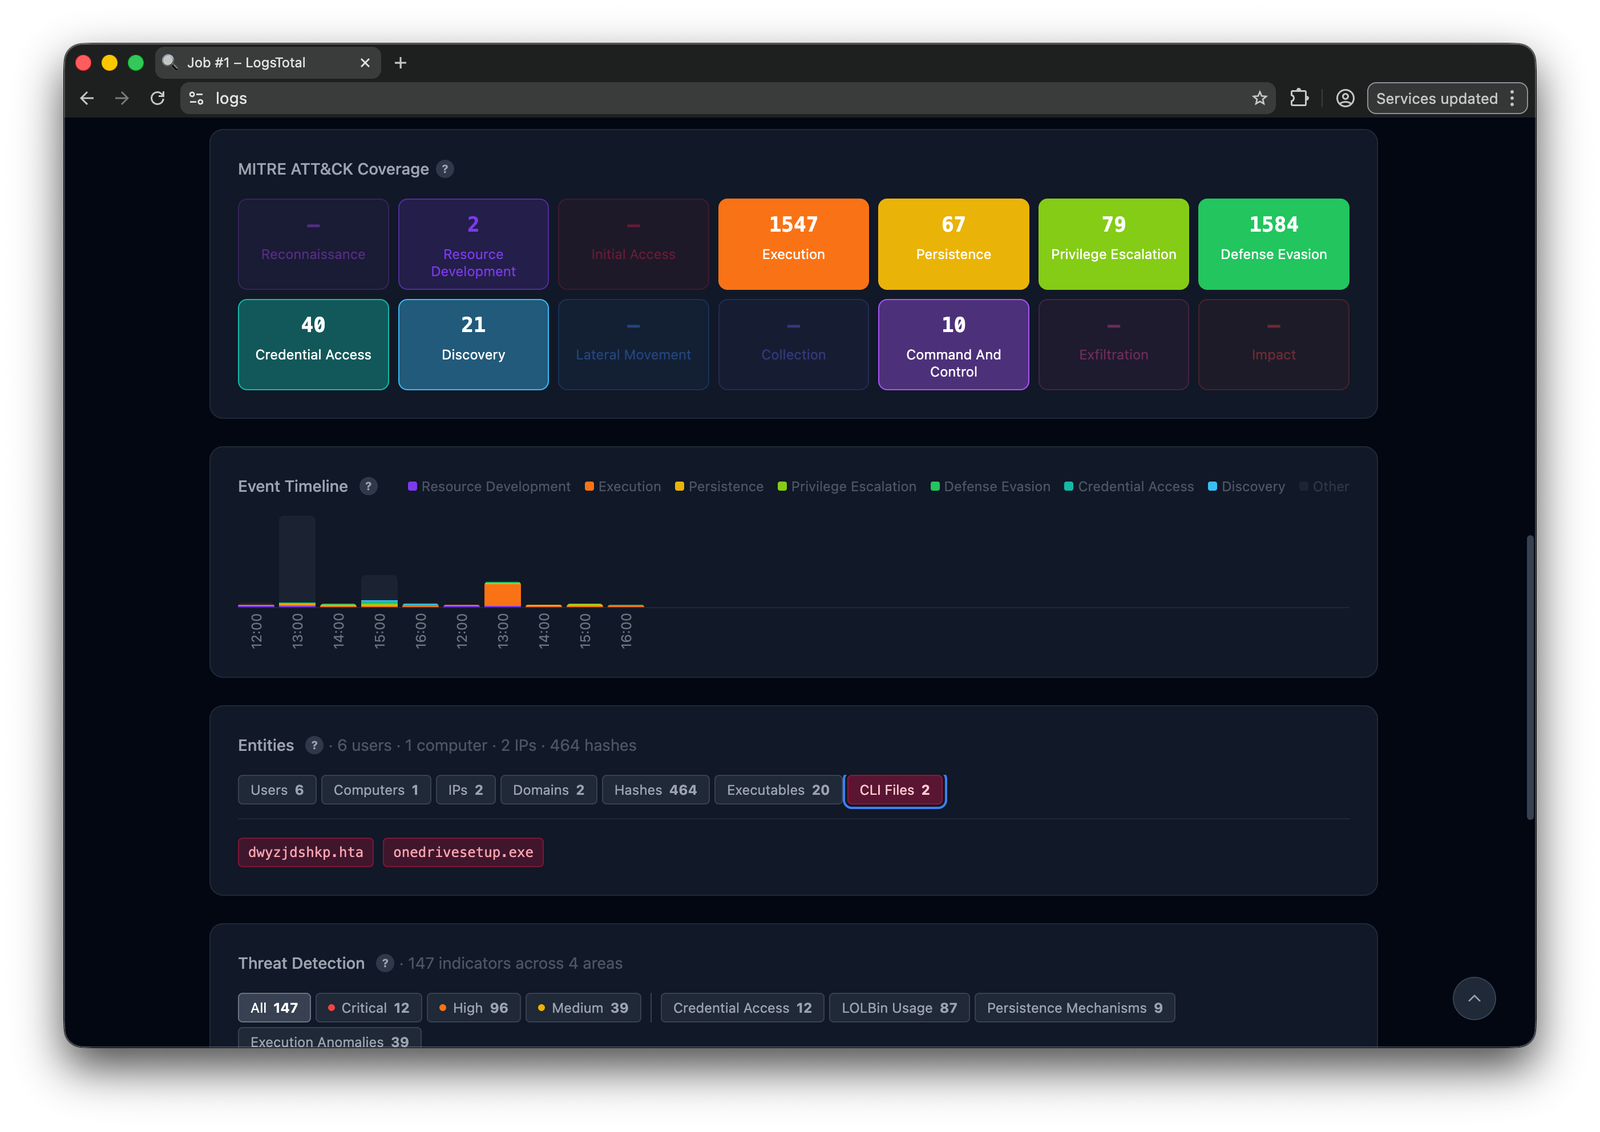
  • سياق MITRE ATT&CK — خريطة حرارية للتكتيكات لكل مهمة.
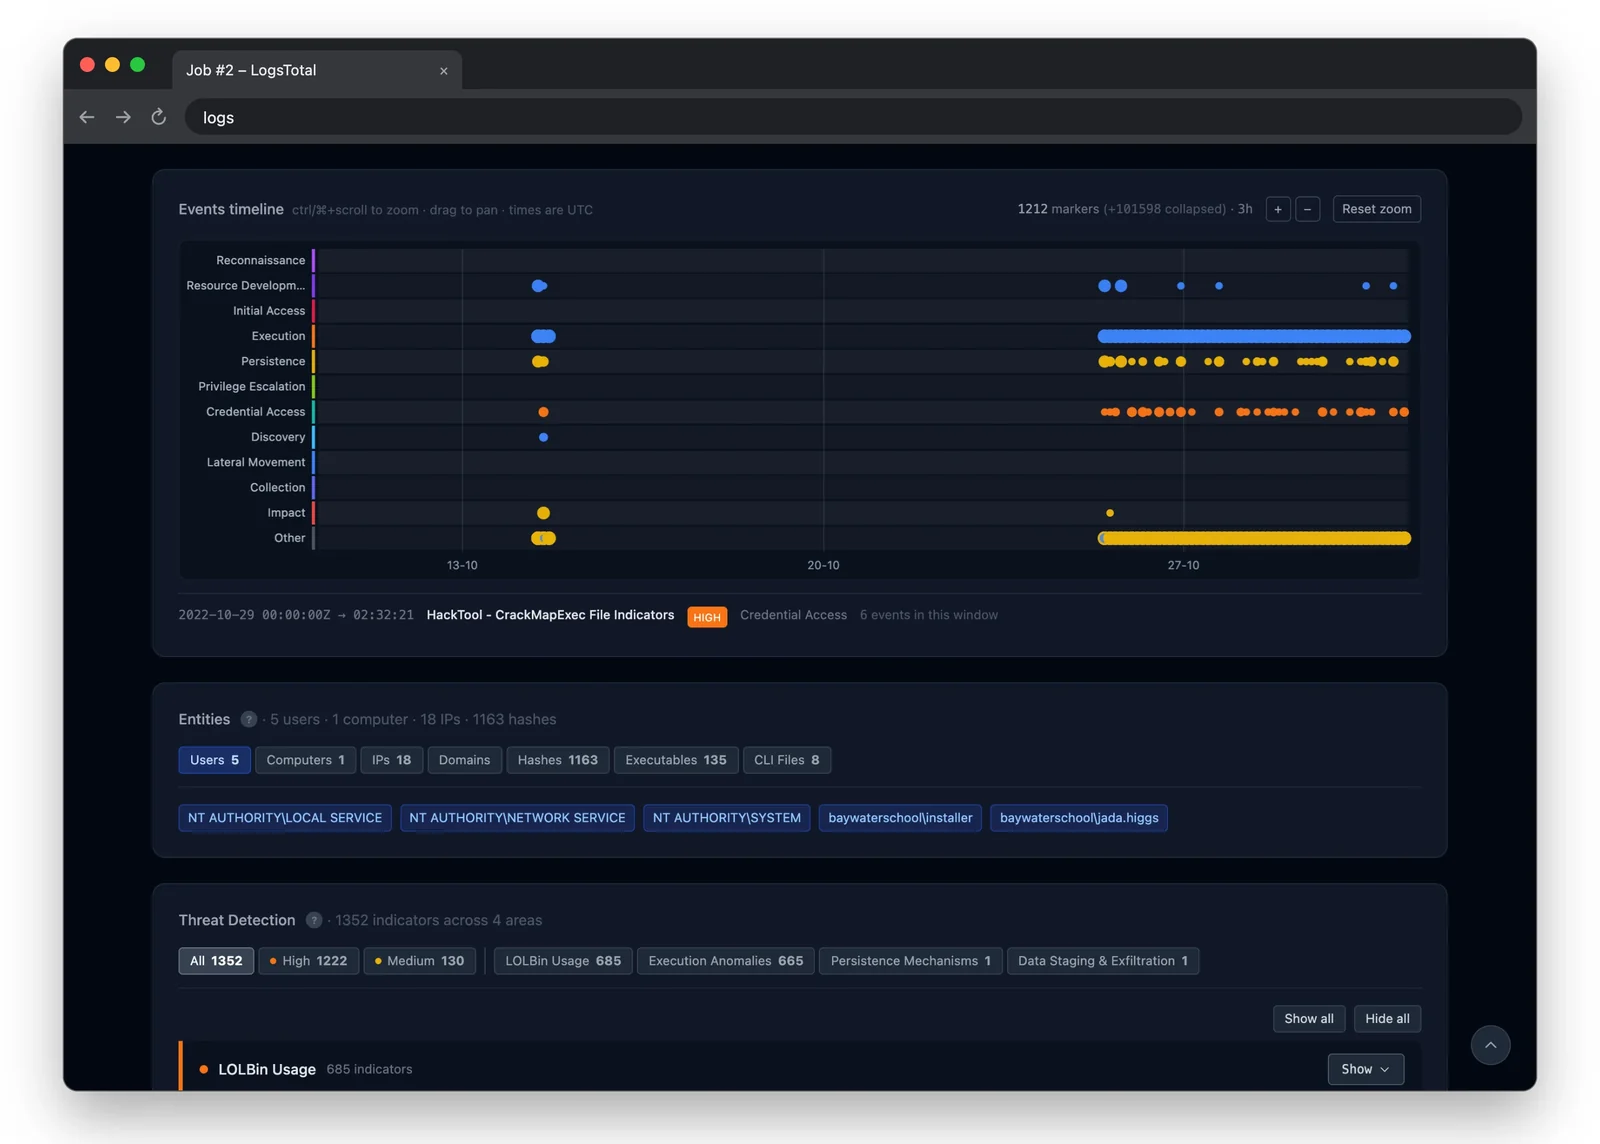
  • خطان زمنيان — مدرّج نشاط بالساعة حسب التكتيك، وخط زمني لكل تنبيه قابل للتكبير.
  • استكشف كل حدث، وليس الأحداث المطابقة فقط: بحث، ومدرّج قابل للتكبير، وقيم الحقول، والتجميع (stacking) (أندر التوليفات أولاً)، وتصدير CSV/NDJSON عبر فهرس يبنيه LogsTotal من كل عملية رفع.
  • أشجار العمليات من كل إنشاء عملية في السجل، مع تمييز عمليات الكشف.
  • استخراج الكيانات والتحوّل بينها (pivoting)، وحالات التحقيق.
  • رسم بياني للعلاقات مع كشف المجتمعات، وإيجاد المسارات، وتلوين التهديدات، وتصدير GraphML.
  • القواعد — طبقة كشف خاصة بك فوق ما ينتجه التحليل، مع وسم تلقائي، وتنبيهات، وخطافات ويب موقّعة.
  • التصدير إلى بقية منظومتك — تغذية IOC (CSV/JSON/STIX/MISP)، وحزم STIX، وأحداث MISP، وحزم IOC للحافظة.
  • تشابه ضبابي — مطابقة TLSH بين عمليات الرفع، إضافة إلى ربط القواعد بين المهام.

نموذج الوصول

الميزةمسؤولعضومستخدممجهول
الرفع والمهامنعمنعمنعمنعم
الإرسالات الخاصةنعمنعمنعملا
استكشاف كل حدث في مهمةنعمنعممهامه الخاصةلا
الاستخبارات (الكيانات، الحالات، القواعد)نعمنعملالا
صفحات المسؤول وسير العملنعملالالا

يعيّن المسؤولون الأدوار على /admin/users.

المتطلبات المسبقة

  • Ubuntu أو Debian (المنصتان المُختبرتان)، مع Docker Engine وإضافة Compose.
  • 7z (p7zip-full)، وrsync، وcurl.
  • Python 3.11 أو أحدث على المضيف، بالمكتبة القياسية فقط، للسكربتات المساعدة.
  • لا شيء للأوامر نفسها: يجلب ./logstotal نسخته المثبّتة من Task.
  • متصفح سطح مكتب بعرض 1024 بكسل أو أكثر، للأشخاص الذين يستخدمونه.

القائمة الكاملة، مع أوامر التثبيت، موجودة في المتطلبات المسبقة.

البدء السريع

نزّل logstotal-<version>.7z من صفحة الإصدارات. على المضيف:

7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart

./logstotal quickstart ينشئ ملف .env، ويولّد كل سر — بما في ذلك كلمة مرور المسؤول، التي تُطبع مرة واحدة، لذا احفظها — ويبني الحزمة ويتحقق منها، ويشغّلها، وينتظر حتى تستجيب. من الآمن إعادة تشغيله.

ثم افتح http://<host>:8000 وسجّل الدخول باستخدام ADMIN_EMAIL من .env وكلمة المرور المطبوعة. النسخة خطوة بخطوة، وPostgreSQL، وما يجب فعله بعد ذلك موجودة في تثبيت على مضيف واحد.

للترقية، شغّل ./logstotal upgrade من الدليل نفسه: فهو ينزّل أحدث إصدار ويطبّقه. ./logstotal upgrade:rollback يستعيد الإصدار الذي قبله، على هذا المضيف أو على كل مضيف في الأسطول. كل عملية تراجع تستهلك لقطة الحالة الخاصة بها، لذا فإن تشغيلها مرتين يعود بك إصدارين إلى الوراء. راجع الترقية والتراجع.

التوثيق

تُنشر وثائق المسؤول على https://wagga40.github.io/LogsTotal/، وكل إصدار يشحنها في docs/:

  • المتطلبات الأساسية، ثم التثبيت على مضيف واحد، HTTPS باستخدام Caddy، تثبيت الأسطول أو التثبيت دون اتصال
  • الإعدادات — كل متغير بيئة
  • الحالة والسجلات وفحوصات اليوم الأول
  • الترقية والتراجع
  • الأمان والقيود المعروفة
  • الأوامر — كل أمر ./logstotal

دليل المحللين (إرسال السجلات، وقراءة النتائج، وIntel) مدمج في التطبيق، على المسار /docs. يبدأ المساهمون بـ التطوير المحلي.

المشروع

  • CHANGELOG.md — ما تغيّر في كل إصدار
  • CONTRIBUTING.md — كيفية اقتراح تغيير
  • SECURITY.md — الإبلاغ عن ثغرة أمنية (يُرجى عدم فتح مشكلة علنية)
  • LICENSE — MIT
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    387
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →