
 yashubitra/evil_twin_attack
هجوم نقطة الوصول المارقة والدفاع عنها على Kali Linux: إلغاء المصادقة باستخدام aireplay-ng، وتوأم شرير airbase-ng مع بوابة أسيرة، بالإضافة إلى كشف فوري لعدم تطابق BSSID/MAC ونص برمجي للفصل التلقائي عبر pywifi.

يوضح هذا المشروع تنفيذ هجوم التوأم الشرير (Evil Twin) وأساليب الوقاية منه والكشف عنه وأساليب الخداع للتخفيف من آثاره على الشبكات اللاسلكية. يستغل هجوم التوأم الشرير الثغرات في شبكات Wi-Fi من خلال إنشاء نقاط وصول (APs) مزيفة تحاكي النقاط الشرعية، مما يخدع المستخدمين للكشف عن معلومات حساسة.
Evil_Twin_Attack_Combined_Report.pdf: تقرير شامل يفصّل جميع مراحل المشروع.Evil_Twin_Offense_Report.pdf: توثيق لمحاكاة الهجوم.Evil_Twin_Prevention_Report.pdf: شرح تدابير الوقاية المنفذة.Evil_Twin_Detection_Report.pdf: تحليل تقنيات الكشف.Evil_Twin_Deception_Report.pdf: استراتيجيات الخداع لجمع معلومات عن المهاجم.detect_evil_twin.py: يكتشف نقاط الوصول المزيفة التي تنتحل هوية شبكات Wi-Fi الشرعية من خلال مراقبة BSSIDs.prevent_evil_twin.py: يمنع الاتصال بالشبكات غير الموثوقة أو المزيفة بناءً على التحقق من SSID.server.py: يستضيف بوابة التقاط (captive portal) تصيدية لمحاكاة جمع البيانات أثناء الهجوم.index.html: ملف HTML لصفحة تسجيل الدخول في بوابة الالتقاط، مصمم لتبدو واقعية للمستخدم.Evil_Twin.txt: أوامر إعداد هجوم التوأم الشرير وتنفيذه وتفكيكه.creds.txt: يسجل بيانات الاعتماد التي تم التقاطها أثناء محاكاة الهجوم.LICENSE: معلومات الترخيص الخاصة بالمستودع.pywifi، tkinter).استنسخ هذا المستودع:
git clone https://github.com/your-username/Evil_Twin_Attack.git
cd Evil_Twin_Attack
استنسخ هذا المستودع:
sudo apt update
sudo apt install aircrack-ng dnsmasq
pip install pywifi tkinter
استنسخ هذا المستودع:
sudo python3 custom_captive_portal/server.py
شغّل prevent_evil_twin.py لقطع الاتصال تلقائيًا بالشبكات المزيفة:
python3 Evil_Twin_Prevention/prevent_evil_twin.py
راقب SSIDs و BSSIDs بحثًا عن أي شذوذ باستخدام detect_evil_twin.py:
python3 Evil_Twin_Detection/detect_evil_twin.py
انشر نقاط الفخاخ (honeypots) والأدوات المضللة باستخدام SSIDs مزيفة لتضليل المهاجمين:
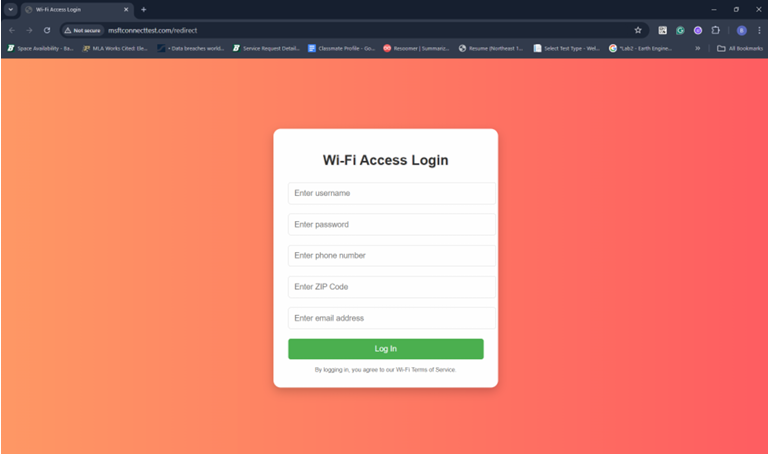
هذه هي صفحة تسجيل الدخول التي تُعرض على الضحايا عند اتصالهم بنقطة الوصول المزيفة:
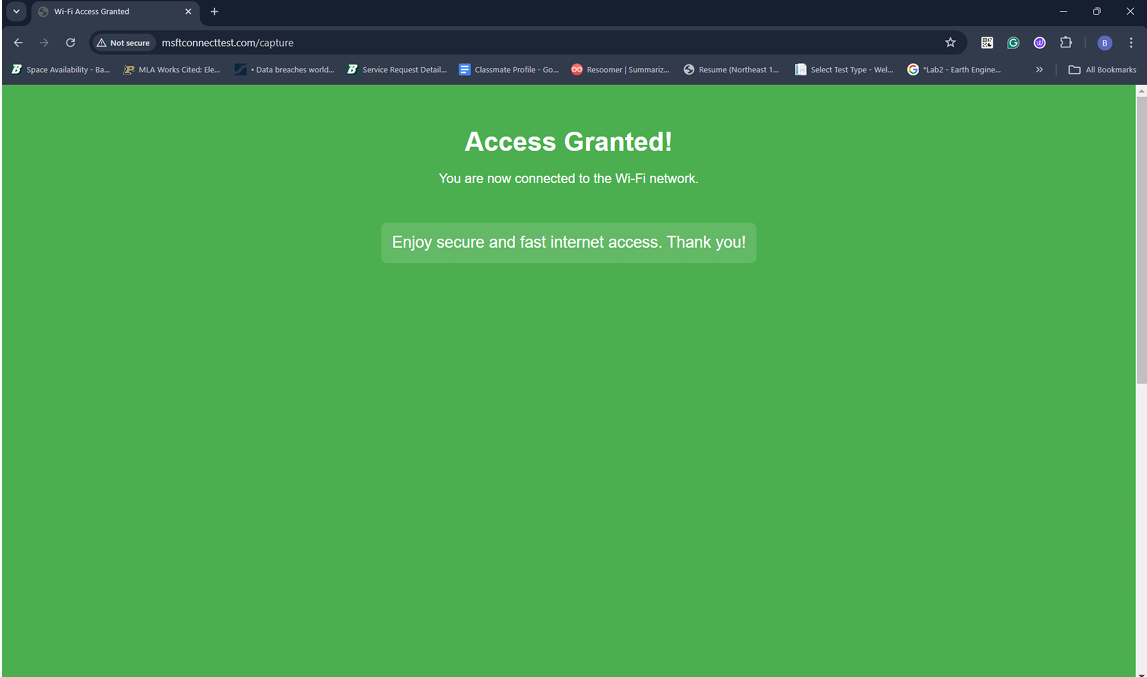
تؤكد هذه الشاشة نجاح اتصال الضحية بنقطة الوصول المزيفة:
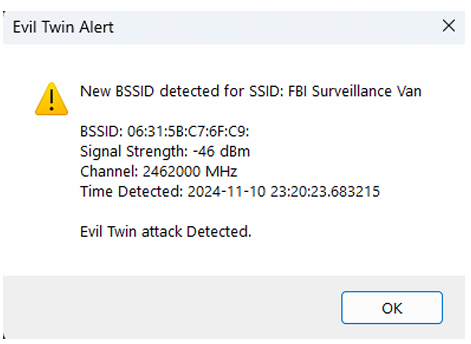
لقطة شاشة لسكربت الكشف وهو يحدد هجوم Evil Twin محتملاً:
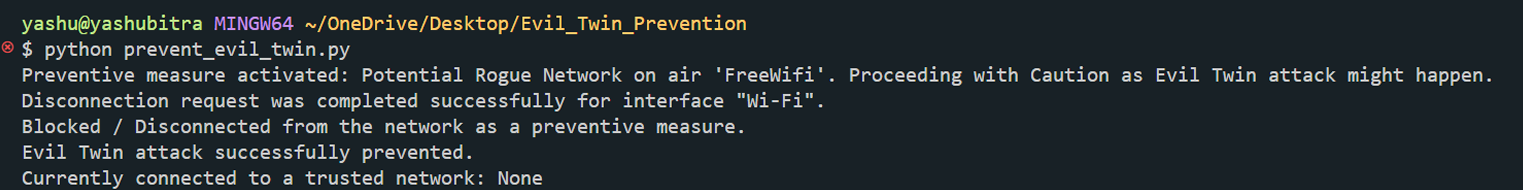
لقطة شاشة لسكربت الوقاية وهو يقطع الاتصال بالشبكات غير الموثوقة:
هذا المشروع لأغراض تعليمية فقط. الاستخدام غير المصرح به لهذه التقنيات غير قانوني. تأكد من حصولك على الأذونات المناسبة قبل اختبار هذه الأدوات على أي شبكة.
هذا المشروع مرخص بموجب شروط ملف LICENSE المرفق في المستودع.
