
auth-header-trust-rules
 bk-security/auth-header-trust-rules
用于标记 header-trust 认证绕过模式(CVE-2025-29927 类)的 Semgrep 规则。与 bk-security.github.io 配套使用。
authentication-authorizationstatic-code-analysisvulnerability-analysis+3
bk-security/auth-header-trust-rules用于标记 header-trust 认证绕过模式(CVE-2025-29927 类)的 Semgrep 规则。与 bk-security.github.io 配套使用。
 sudo-wp/sudowp-hooks-visualizer
一个安全加固版的 "Simply Show Hooks" 分支。替换了被入侵的原版(CVE-2024-6297)并修补了未列出的跨站脚本(XSS)漏洞。
 mbennett-labs/crypto-scanner
用于扫描代码库中量子脆弱密码学的CLI工具。
 roninforge/roninforge-hono
Cursor 插件,适用于 Hono v4(TypeScript 边缘 Web 框架)。包含 59 个 LLM 回归测试,配有 BAD/CORRECT 配对。固定使用 hono ^4.12.19(>= 4.9.7 以修复 CVE-2025-59139)。涵盖 Express 中间件泄漏、v3…
 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。
 slowql/slowql
下一代SQL静态分析器,用Rust编写。282+条规则。零误报。安全、性能、可靠性、成本、合规性、质量。14种SQL方言。离线。CI/CD就绪。
 behisecc/vibesec-skill
这项技能帮助Claude编写安全代码并防止常见漏洞。
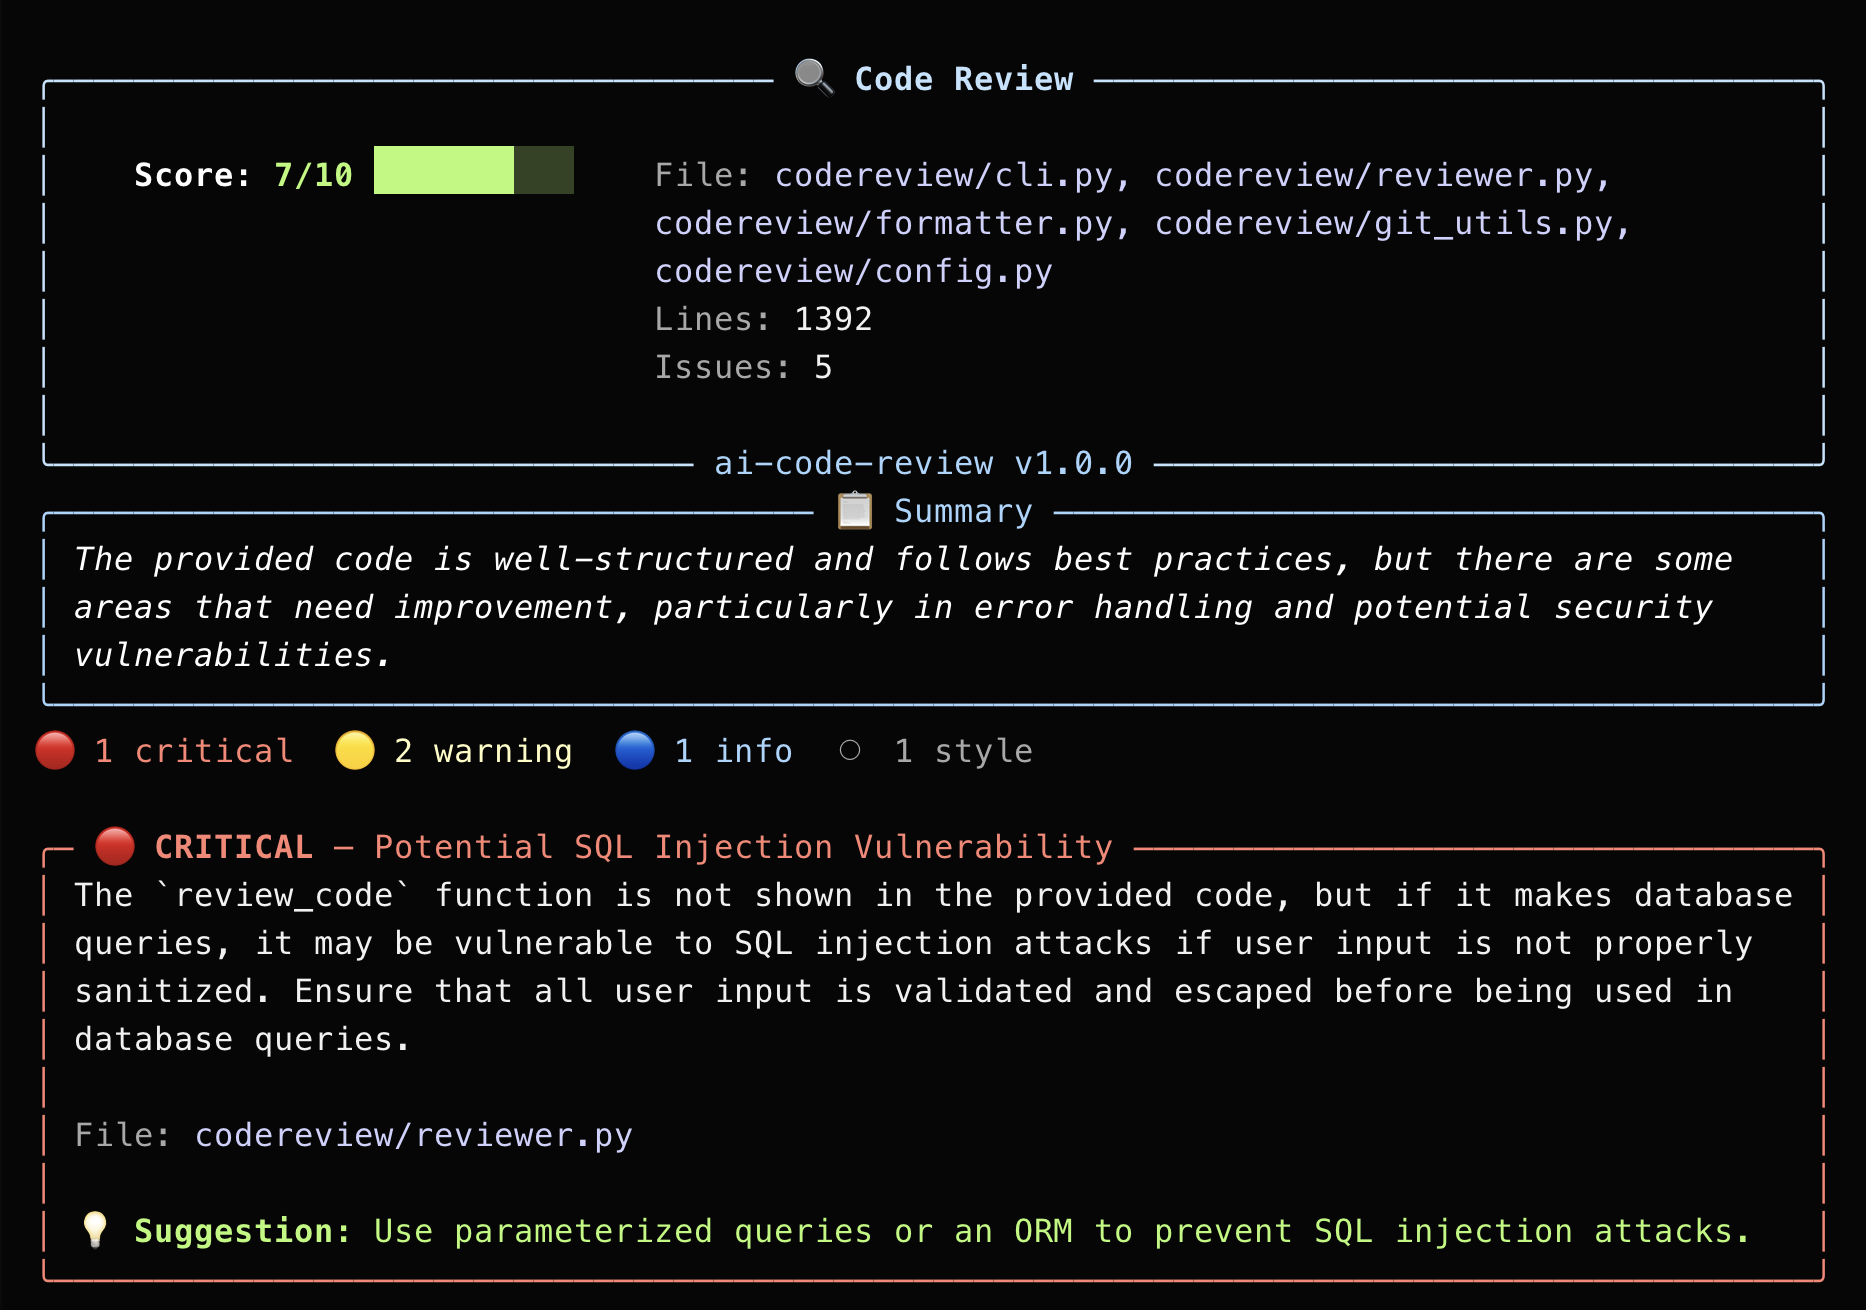 jaydendancer12/ai-code-review
AI驱动的CLI工具,利用LLMs审查代码中的安全漏洞、错误和反模式。支持本地和云提供商、git diff以及CI/CD集成。
 corgea/sighthound
基于Tree-sitter的静态漏洞扫描器,支持模式匹配和污点流分析,适用于多语言源代码。输出结果支持文本、JSON、CSV或SARIF格式,可集成CI/CD。
 lirantal/awesome-nodejs-security
- 精选的 Node.js 安全工具目录,包含静态分析器、漏洞扫描器以及涵盖 OWASP Top 10、供应链安全和安全编码实践的教育资源。
 bearer/bearer
代码安全扫描工具(SAST),用于发现、筛选并优先处理安全与隐私风险。
 python-security/pyt
用于检测 Python Web 应用程序中安全漏洞的静态分析工具
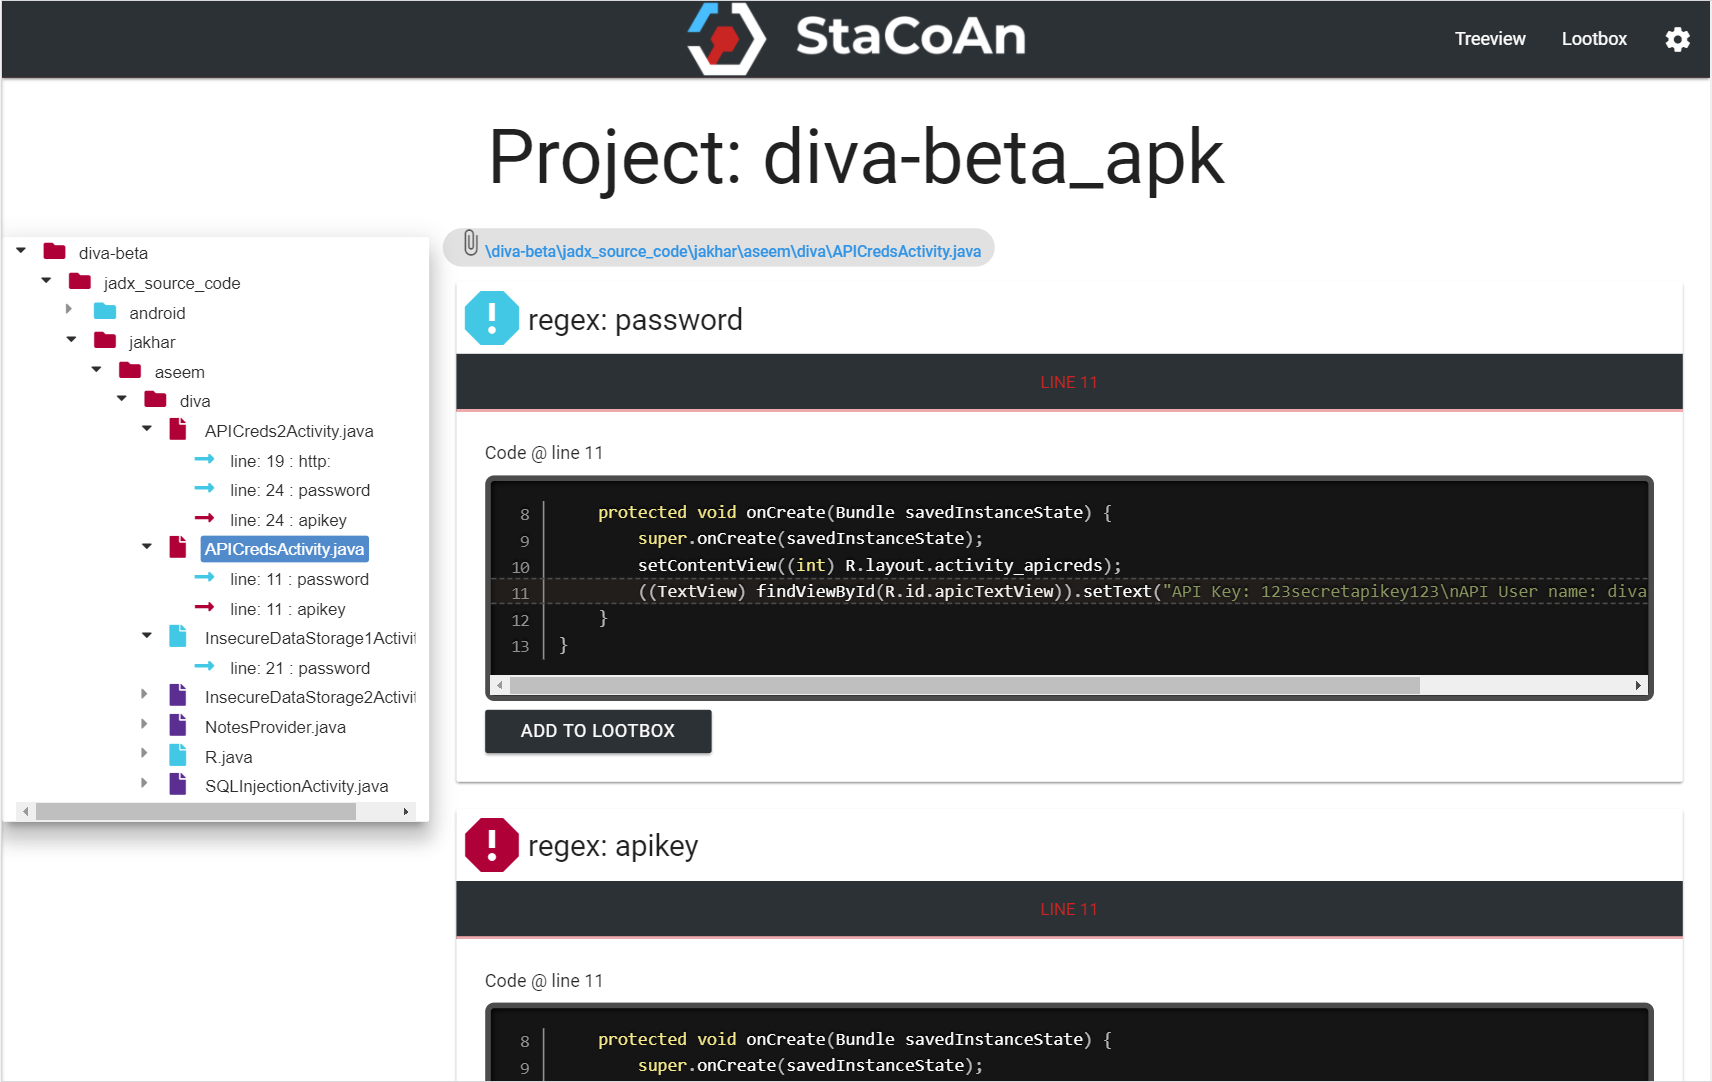 vincentcox/stacoan
StaCoAn 是一款跨平台工具,帮助开发者、漏洞赏金猎人和道德黑客对移动应用进行静态代码分析。
 ajinabraham/nodejsscan
nodejsscan 是一个针对 Node.js 应用程序的静态安全代码扫描器。
 olacabs/jackhammer
Jackhammer - 一款安全漏洞评估/管理工具,旨在解决所有安全团队的问题。
 security-code-scan/security-code-scan
用于 C# 和 VB.NET 的漏洞模式检测器