
 nccgroup/lightweight_static_analysis
使用开源工具 + 少量你自己的代码,创建实用、轻量级的静态分析
 nccgroup/matt.net
Matt.Net 是围绕微软 CAT.NET 代码审计工具的简单 GUI 封装程序。
 nccgroup/secretscrub
处理来自静态分析工具的 SARIF 输出,以检测并移除源代码中硬编码的机密信息,生成不含原始机密信息的干净副本。
 nccgroup/vcg
VisualCodeGrepper - Code security scanning tool.
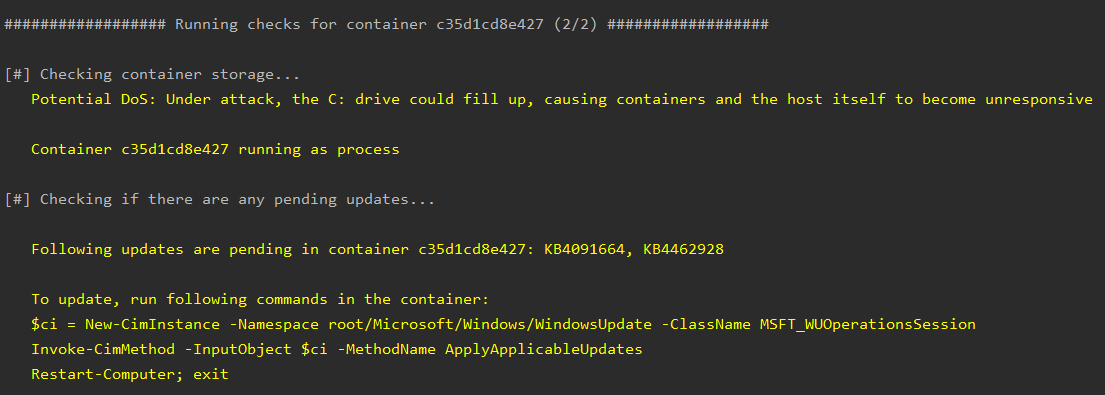 nccgroup/whalescan
Whalescan 是一款针对 Windows 容器的漏洞扫描器,它执行多项基准检查,并检查容器上的 CVE/易受攻击的软件包。
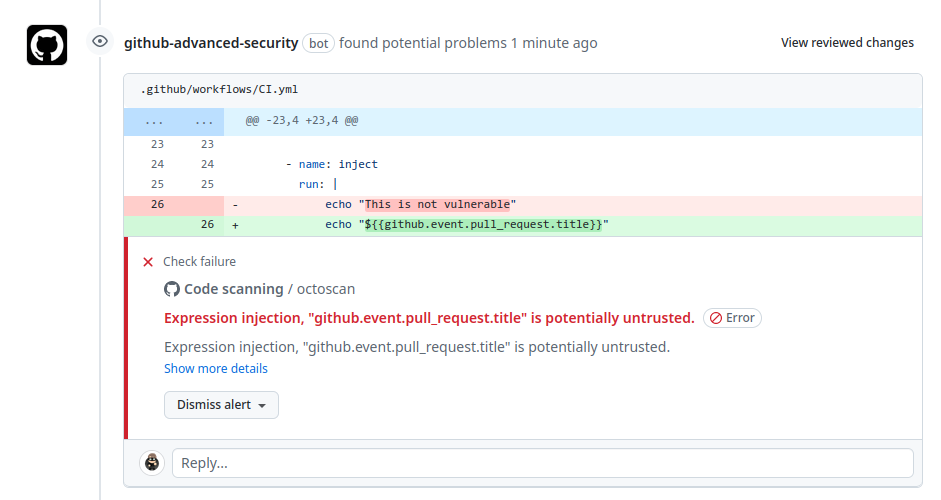 synacktiv/action-octoscan
📦 :octocat: 一个对您的 GitHub Actions 执行安全扫描的 GitHub Action。
 synacktiv/appledb_rs
精心整理的 Apple 内部产物数据库(entitlements、框架、设备版本),提供 API、CLI 和 WebUI,用于 iOS/macOS 安全研究和逆向工程。
 0xdea/ghidra-scripts
精选的 Ghidra 脚本,用于自动化逆向工程和漏洞分析:定位不安全函数、提取反编译器伪代码、修复 Objective-C 交叉引用以及解析 MIPS 系统调用。
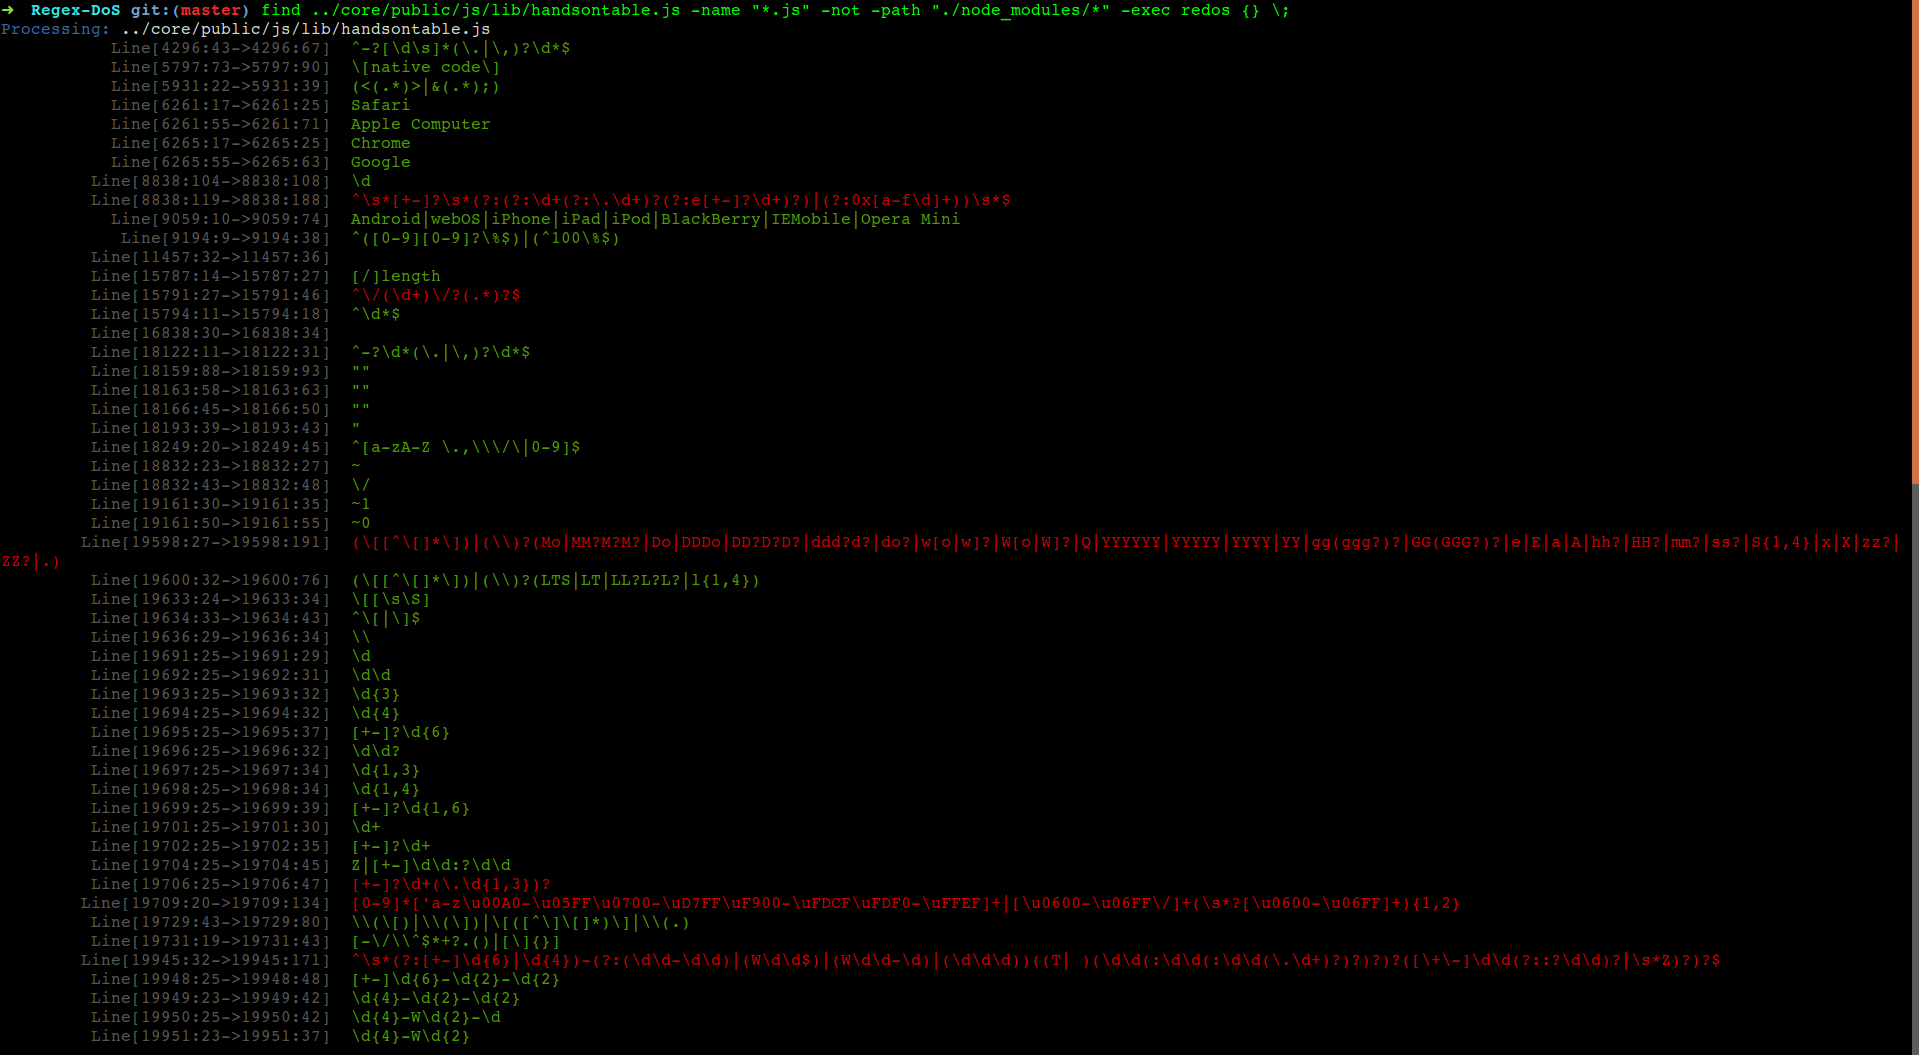 jagracey/regex-dos
👮 👊 正则表达式拒绝服务(ReDoS)扫描器
 synacktiv/weggli_rules_sstic2023
针对C/C++代码进行静态分析的精选weggli查询,用于识别危险函数、栈问题及malloc溢出漏洞。
 0xdea/haruspex
漏洞研究助手,可从 IDA Hex-Rays 反编译器中提取伪代码。
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 atlassian/git-secrets-scan
Scans Git repositories for hardcoded secrets, keys, and passwords using Gitleaks, integrating security into Bitbucket Pipelines with Code Insights…
 knostic/openant
来自 Knostic 的 OpenAnt 是领先的开源基于 LLM 的漏洞发现产品,帮助防御者主动发现已验证的安全缺陷,同时将误报和漏报降到最低。第一阶段负责检测,第二阶段负责攻击。幸存下来的才是真实漏洞。
 sonarsource/sonarcloud-scan
一个触发 SonarCloud 分析的 Bitbucket Pipe