
 kc57/awesome-pentest
一份很棒的渗透测试工具和资源列表。
 airbus-cert/vbsparkle
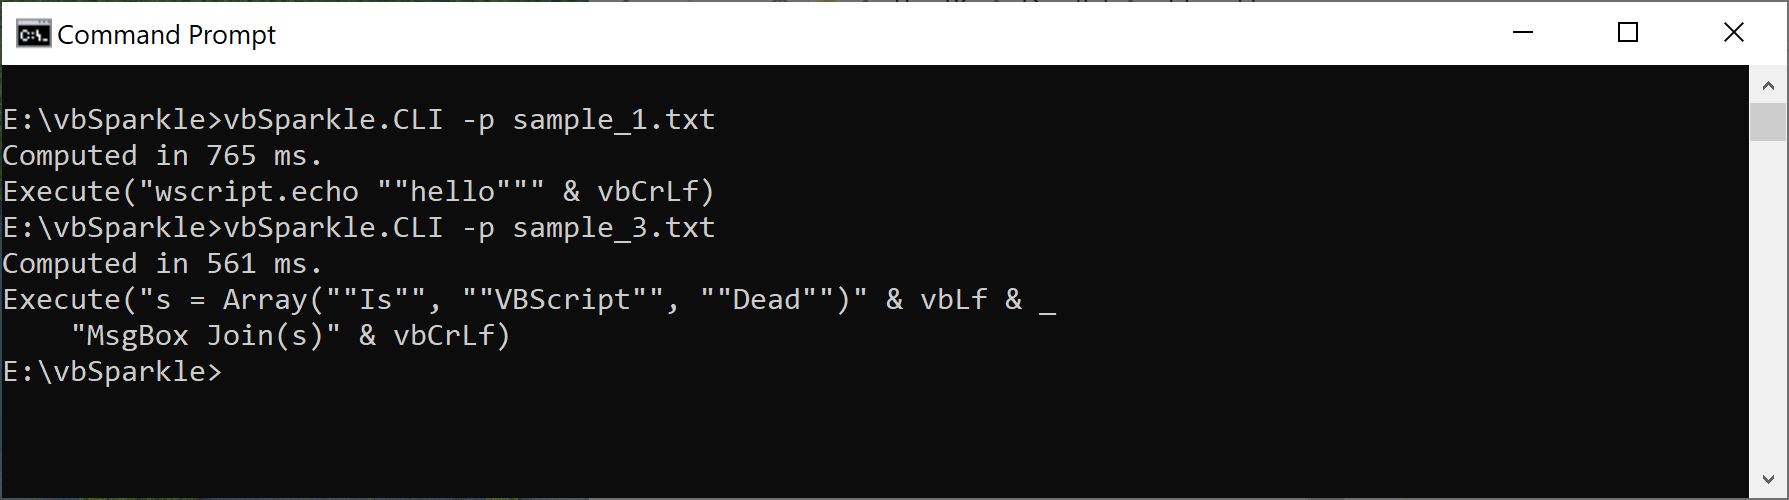
VBScript 与 VBA 的源代码到源代码反混淆器,支持部分求值
 0x3c3e/slides
CodeQL + DTrace = XNU 中的内存信息泄露漏洞
 clearbluejar/ghidrecomp
Python 命令行 Ghidra 反编译器
 kadenzipfel/smart-contract-vulnerabilities
智能合约漏洞及其防护方法合集
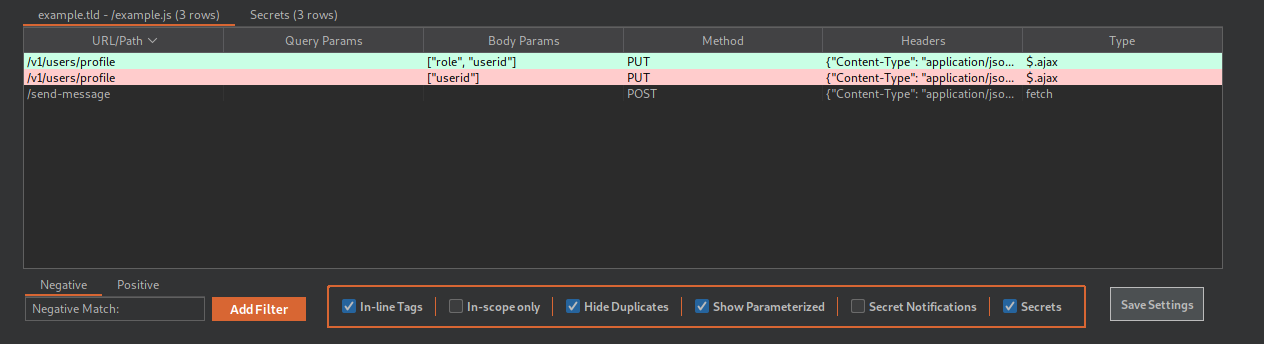 0x999-x/jsluicepp
jsluice++ 是一款 Burp Suite 扩展,旨在使用命令行工具 jsluice 对 JavaScript 流量进行被动和主动扫描。
 trailofbits/multiplier
将 C/C++ 构建产物索引到可查询的整个程序数据库中,暴露 AST、token 和 IR 级别的 API,用于代码审计与漏洞分析。
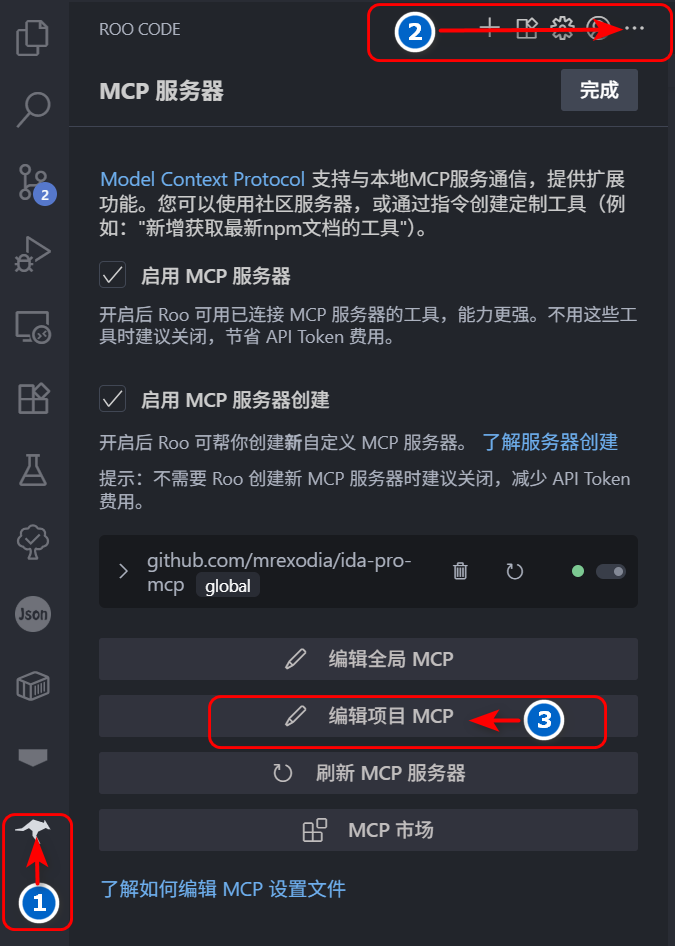 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
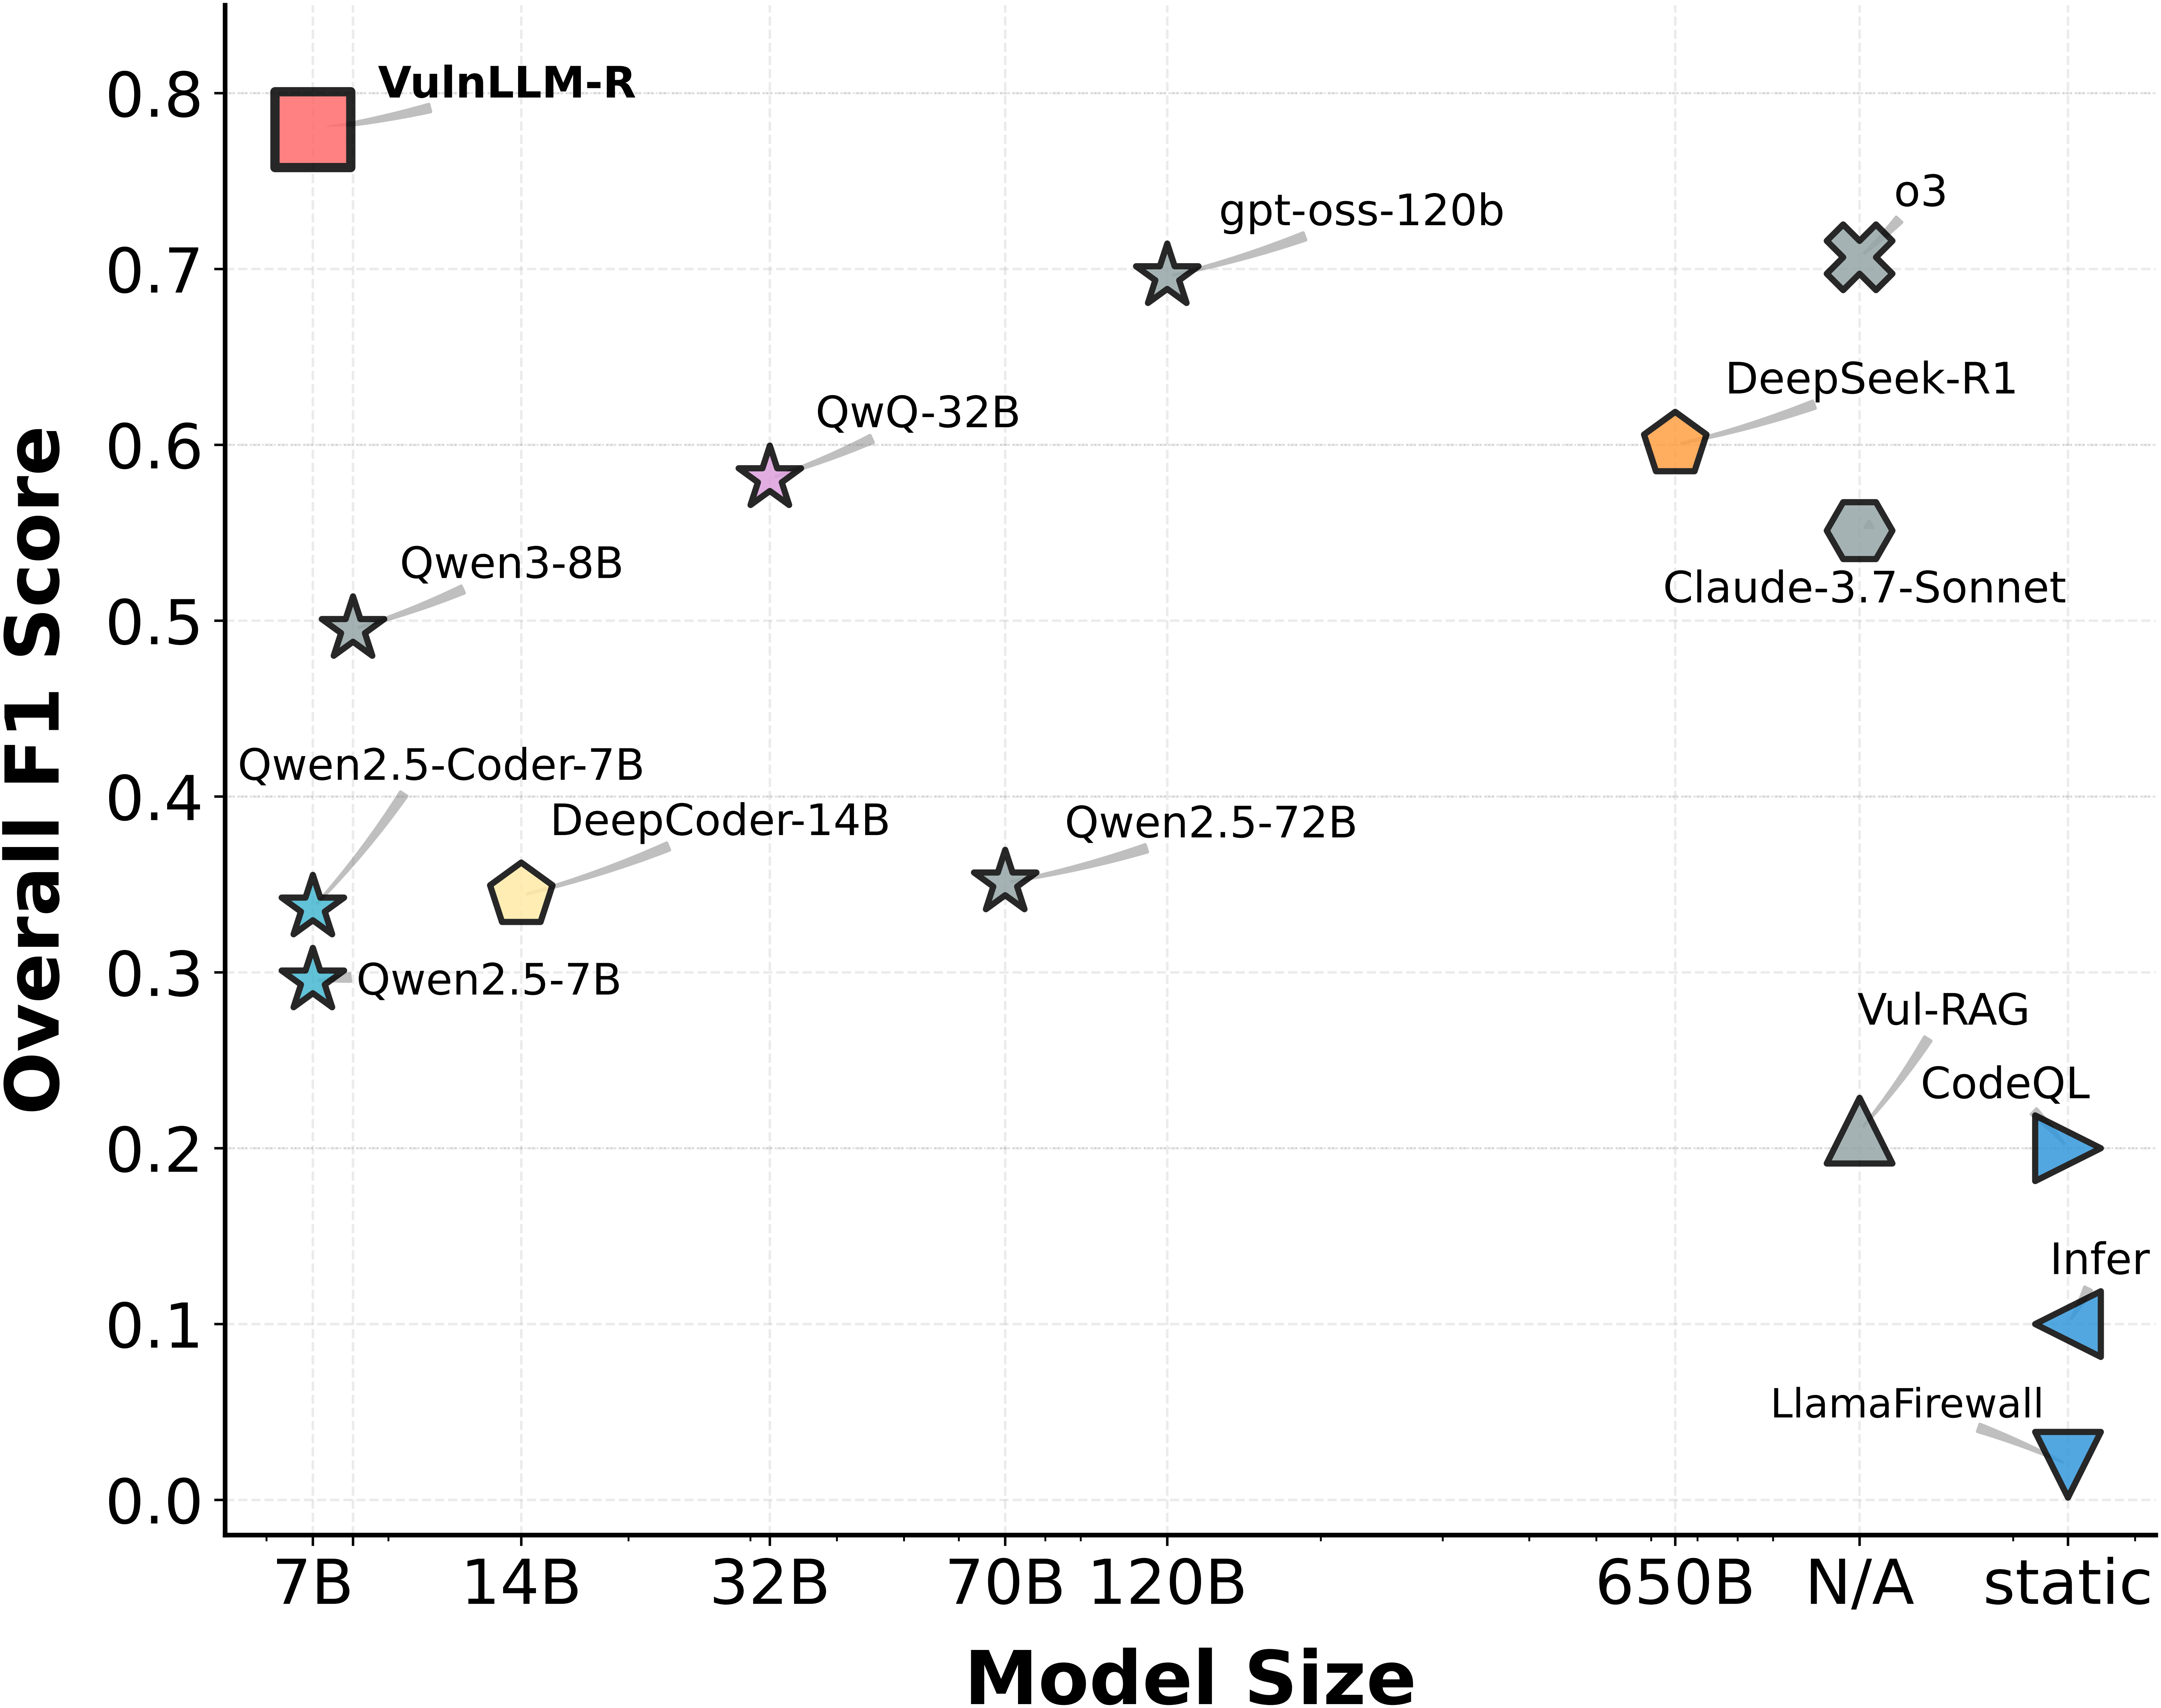 ucsb-mlsec/vulnllm-r
专用推理 LLM,用于 C/C++ 和 Python 源代码漏洞检测,包含数据集构建、SFT/DPO 训练以及结果复现脚本。
 pantheon-security/medusa
AI 优先的安全扫描器。v2026.7 新增:Claude Code 失陷检测——在克隆前审查 .claude/ 钩子、权限与技能——另配备常驻的 AI 攻击特征扫描器,以及原生 Rust 与 PHP 规则。此外:medusa scan --git 可审查任意仓库,medusa secrets…
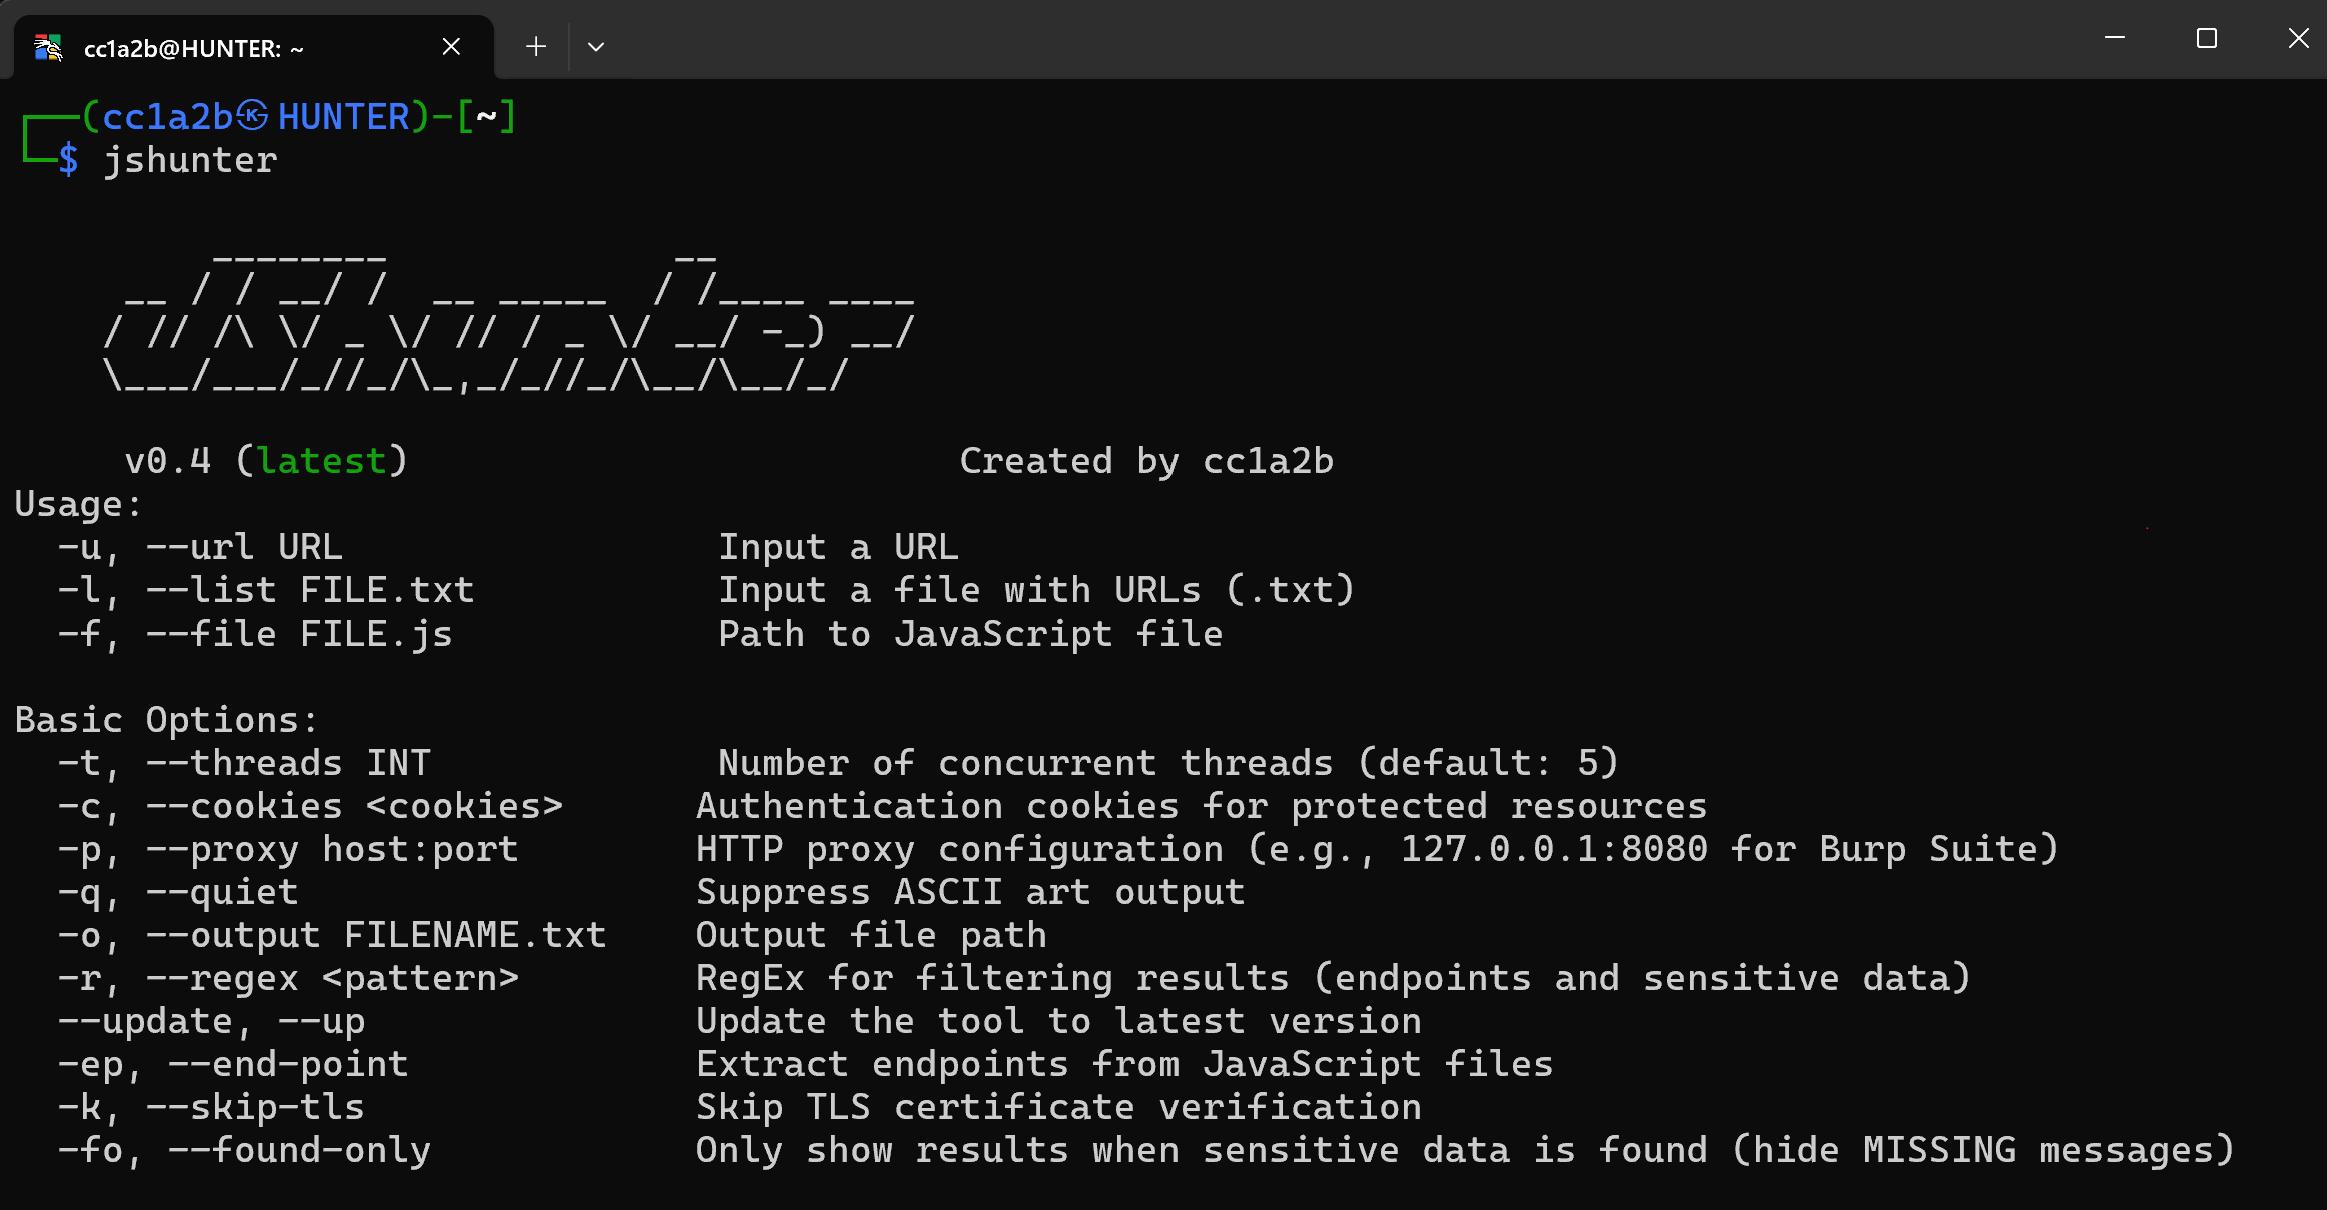 cc1a2b/jshunter
jshunter 是一款命令行工具,专为分析 JavaScript 文件并提取端点而设计。该工具专注于识别敏感数据,例如 API 端点和潜在的安全漏洞,使其成为渗透测试人员和漏洞赏金猎人的必备资源。
 robocoder/rips-scanner
RIPS - 用于检测 PHP 脚本漏洞的静态源代码分析器
 vusec/ghostrace
概念验证与静态分析工具包,用于在 Linux 内核中查找推测性竞态条件(SCUAF)gadget。包含 1200+ gadget 数据集。
 nccgroup/call_map
Call Map 的当前开发位于 https://github.com/ajylee/call_map。Call Map 是一款用于导航 Python 调用图的工具。
 nccgroup/cq
专为专家手动安全代码审查而设计的快速代码安全扫描器。将带行号引用的发现结果输出到文本文件,便于轻松过滤和分类处理。