

Christmas
 maldev-academy/christmas
演示旨在远程执行 shellcode 的多进程注入链的 PoC
ids-ips-evasionshellcodepost-exploitation+3


 vxcrypt0r/voidgate
一种可用于绕过 AV/EDR 内存扫描器的技术。该技术可通过即时解密单个加密的汇编指令,来隐藏已知且已被检测的 shellcode(例如 msfvenom 生成的),从而使内存扫描器对该特定内存页面失效。
 iilegacyyii/datainject-bof
通过覆盖 combase.dll 中的控制流保护指针来劫持代码执行
 rad9800/pmd
实用的 Windows 恶意软件开发课程:API 哈希、DLL 旁加载、shellcode 执行、PE 操作、payload 托管和投递实验。
 zarkones/bloodfangc2
适用于 Windows 的现代 PIC 植入体(64 位与 32 位)
 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
 hkl1x/bypass_av
在 Windows 上,通过反沙箱检测、ntdll 解钩、动态 API 解析及多层 shellcode 混淆(XOR/RC4/Base64/MAC)来规避杀毒软件与沙箱。
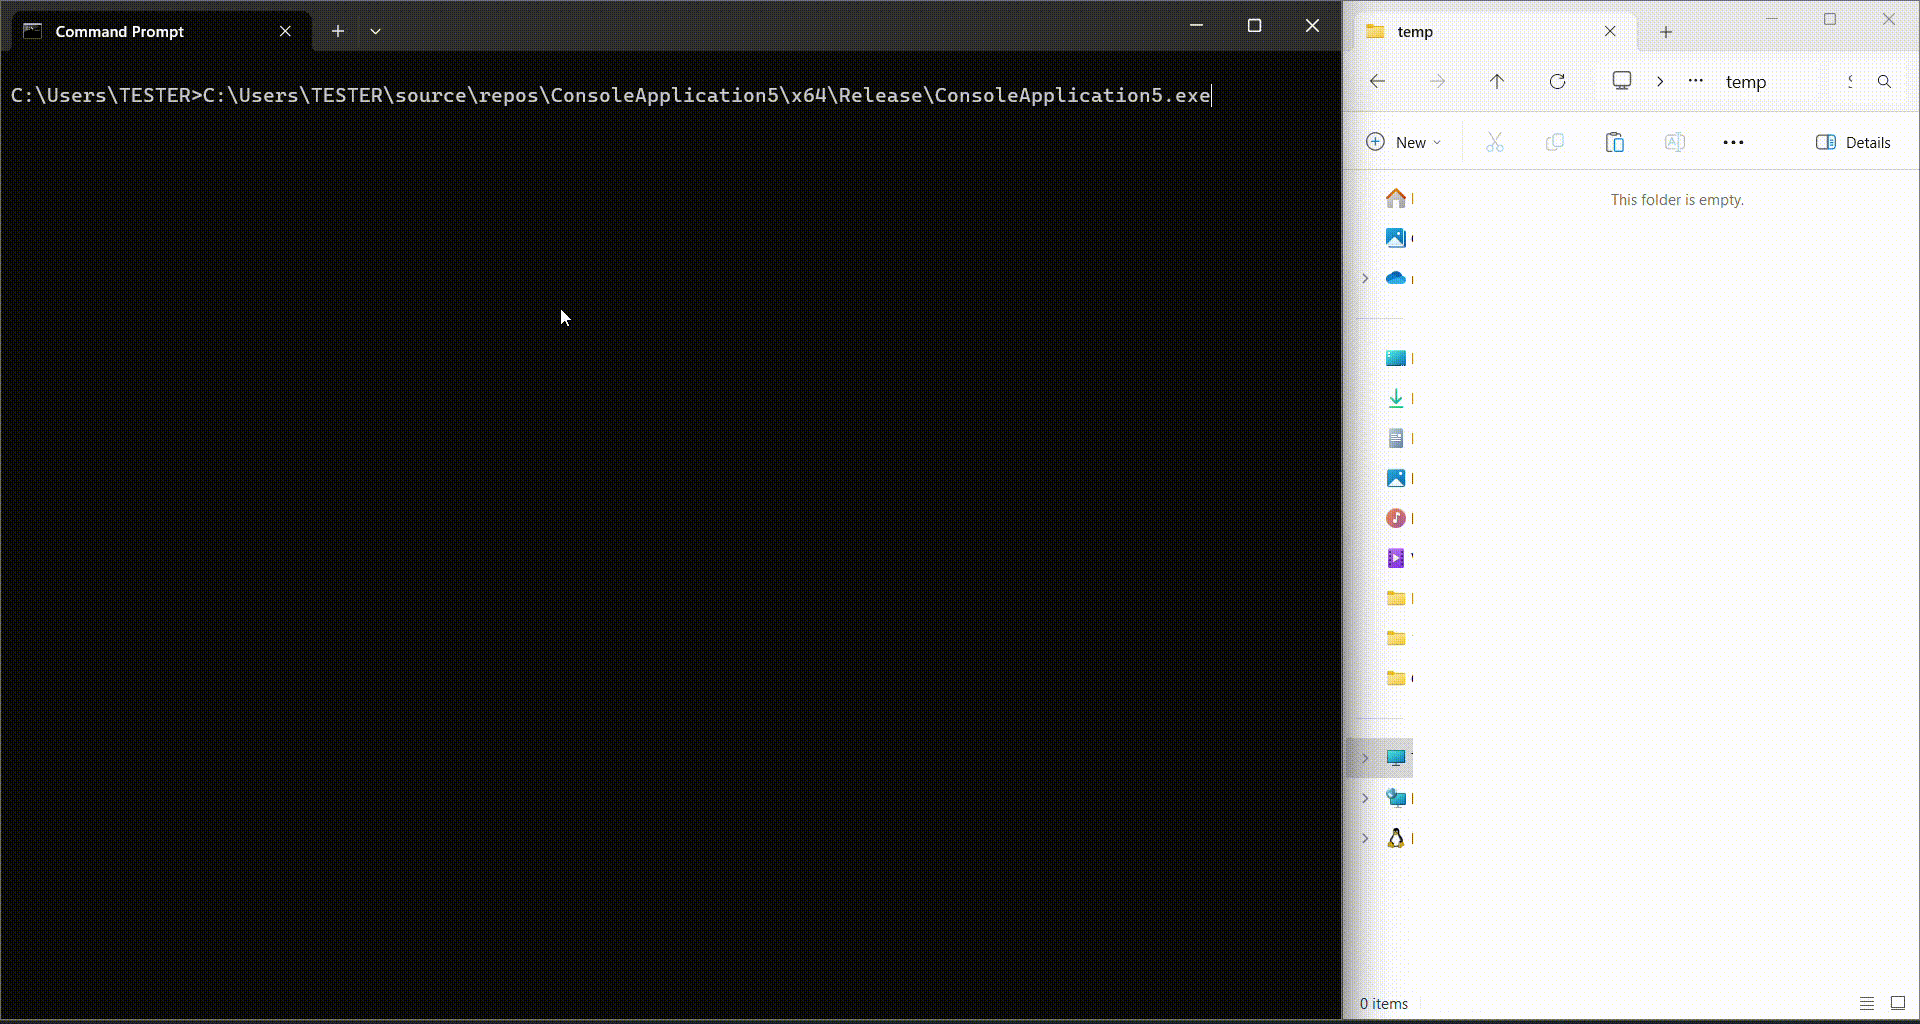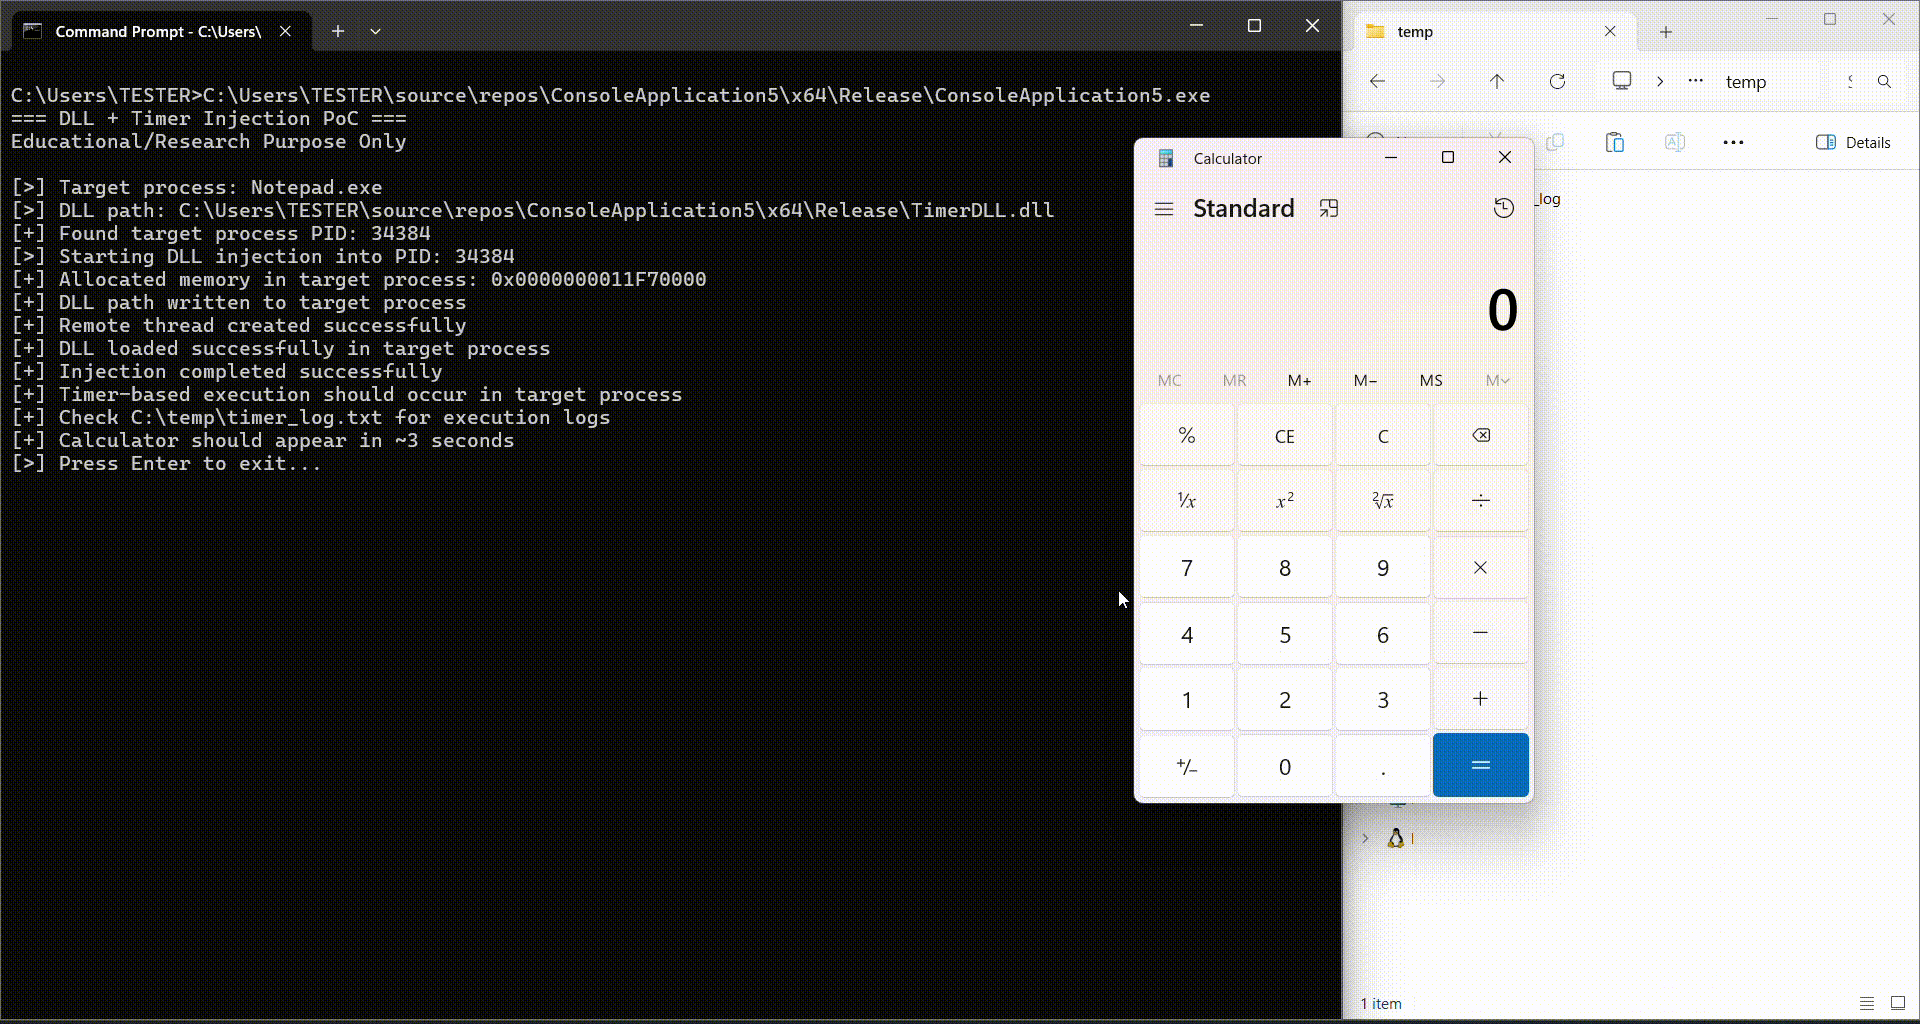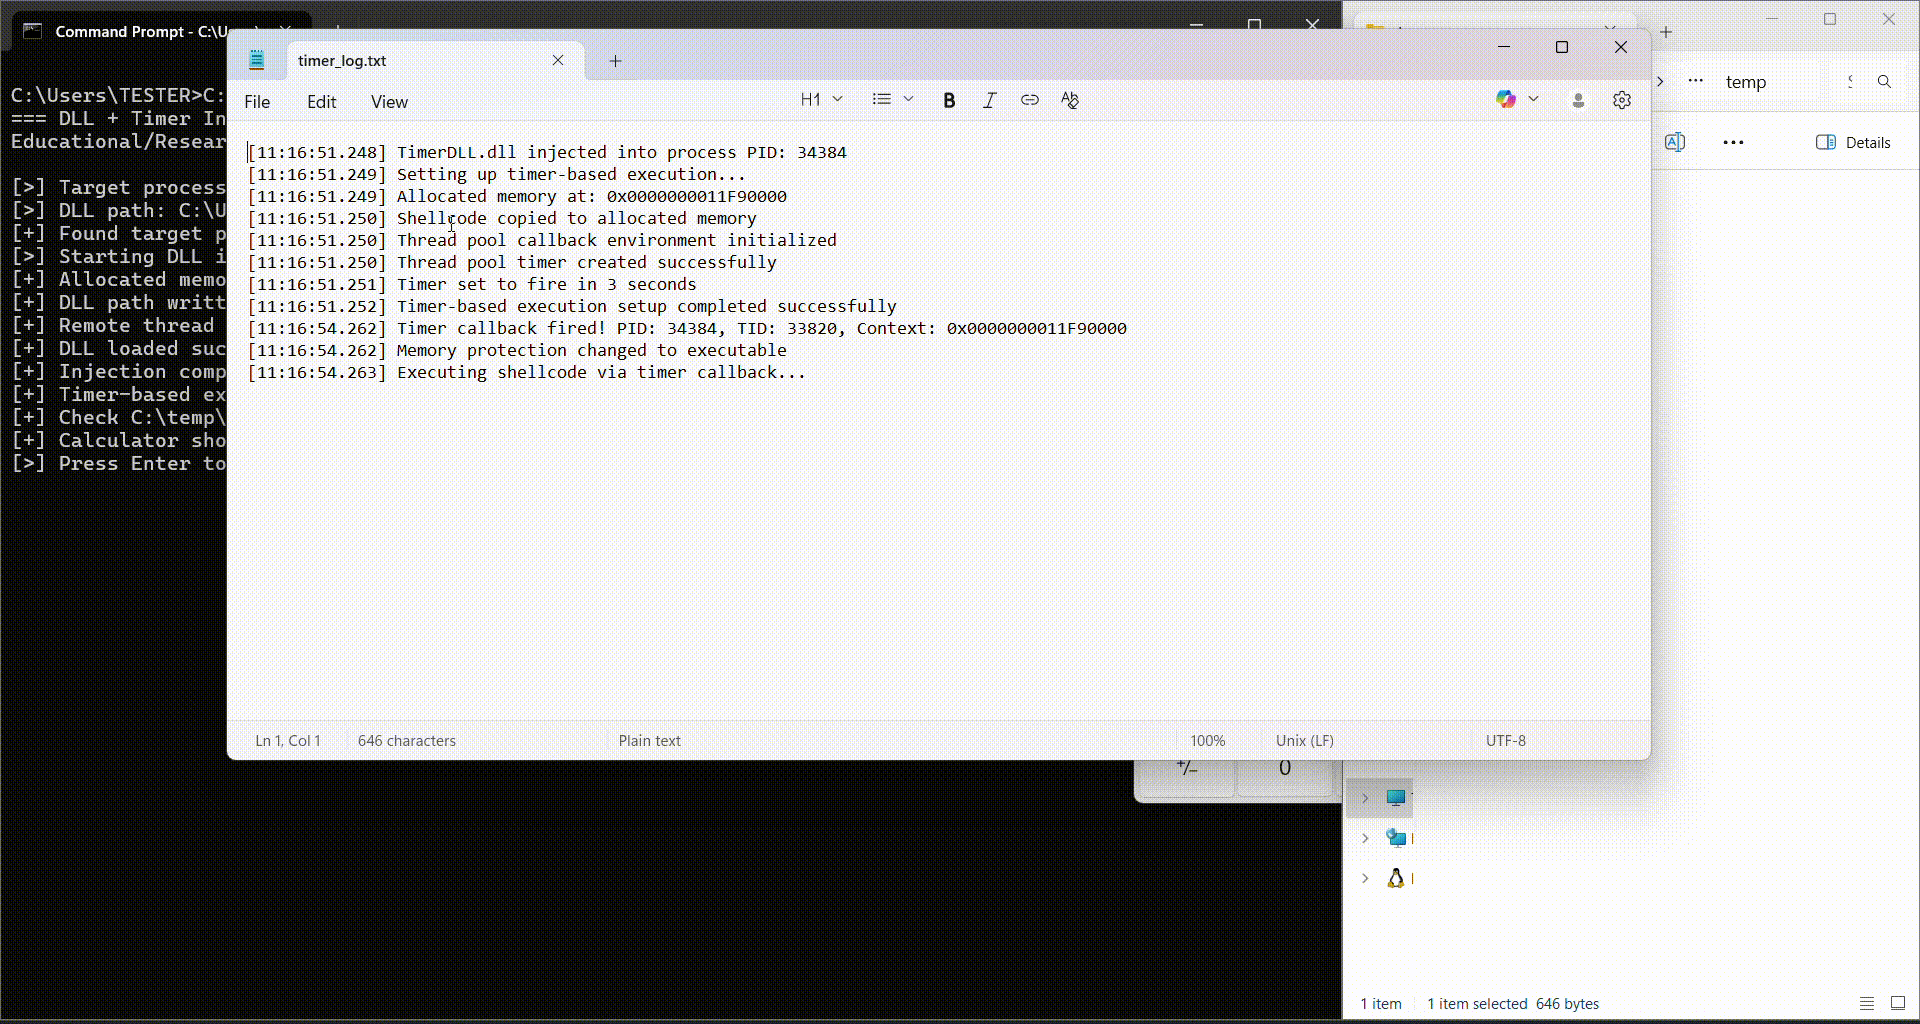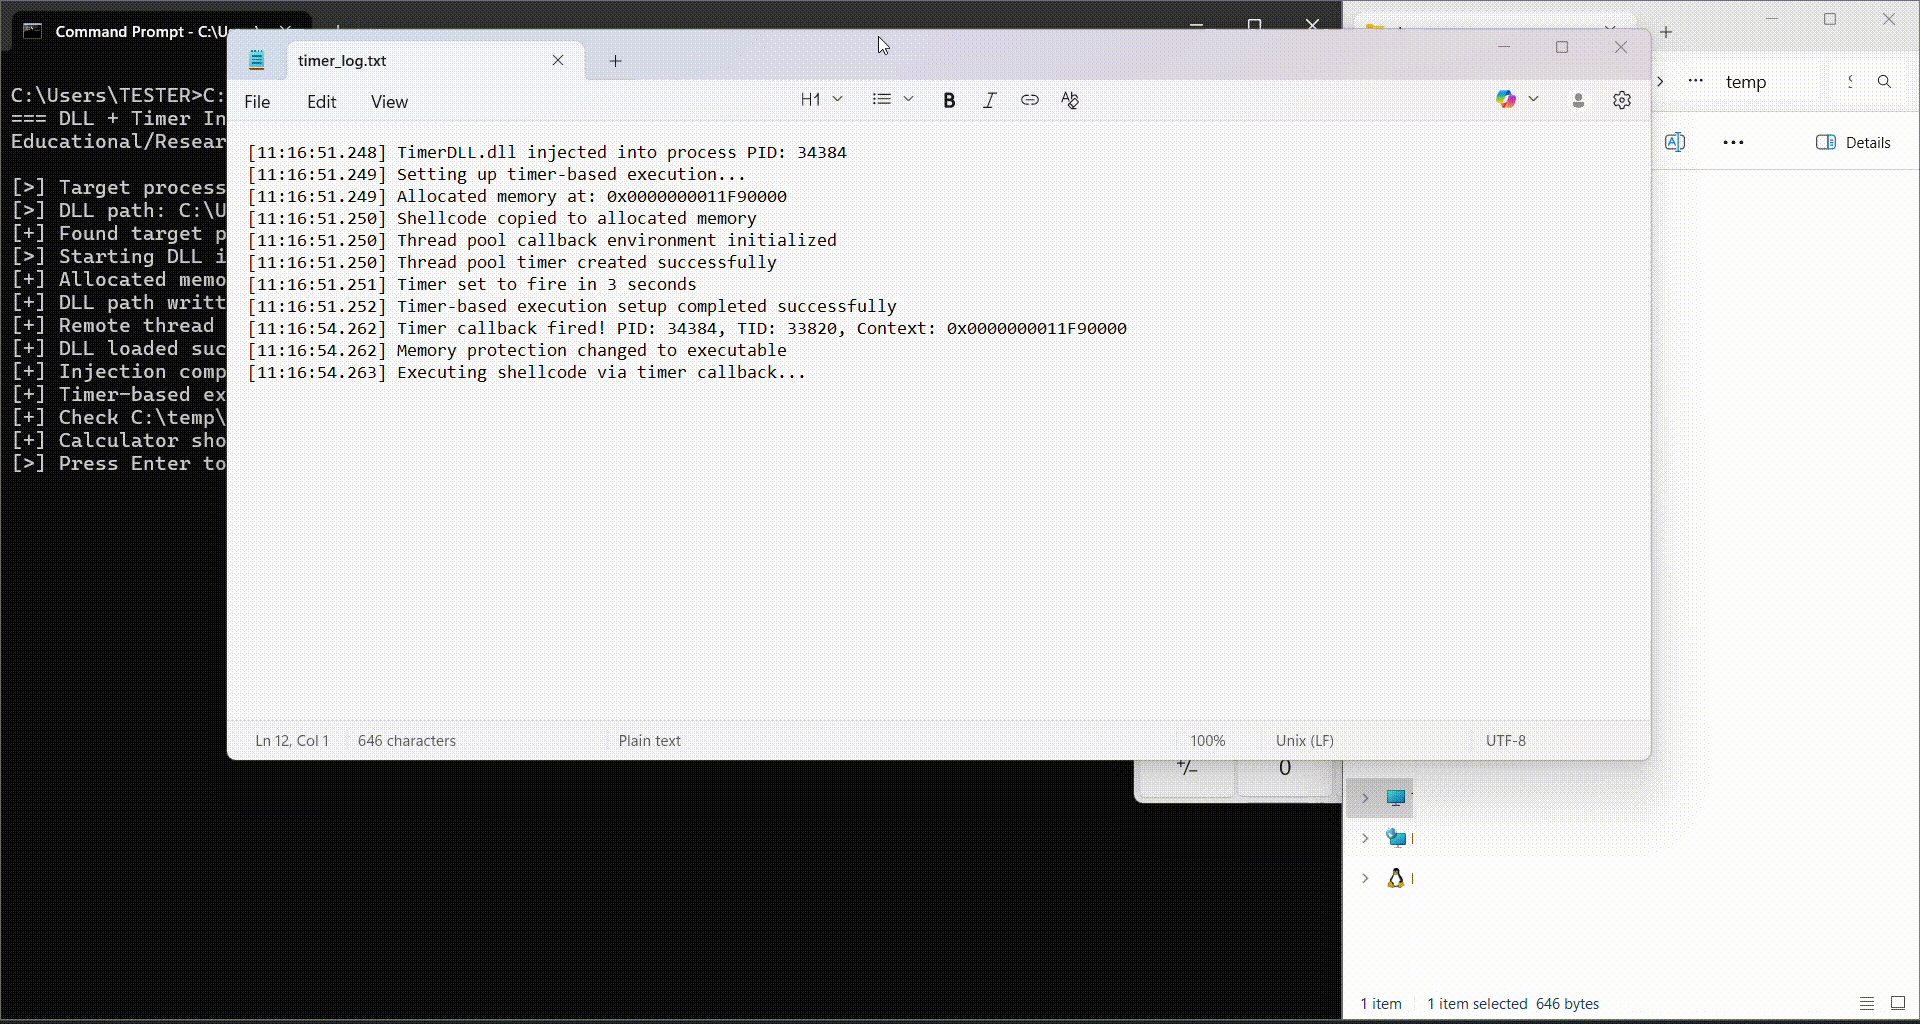 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
远程DLL注入与基于定时器的Shellcode执行

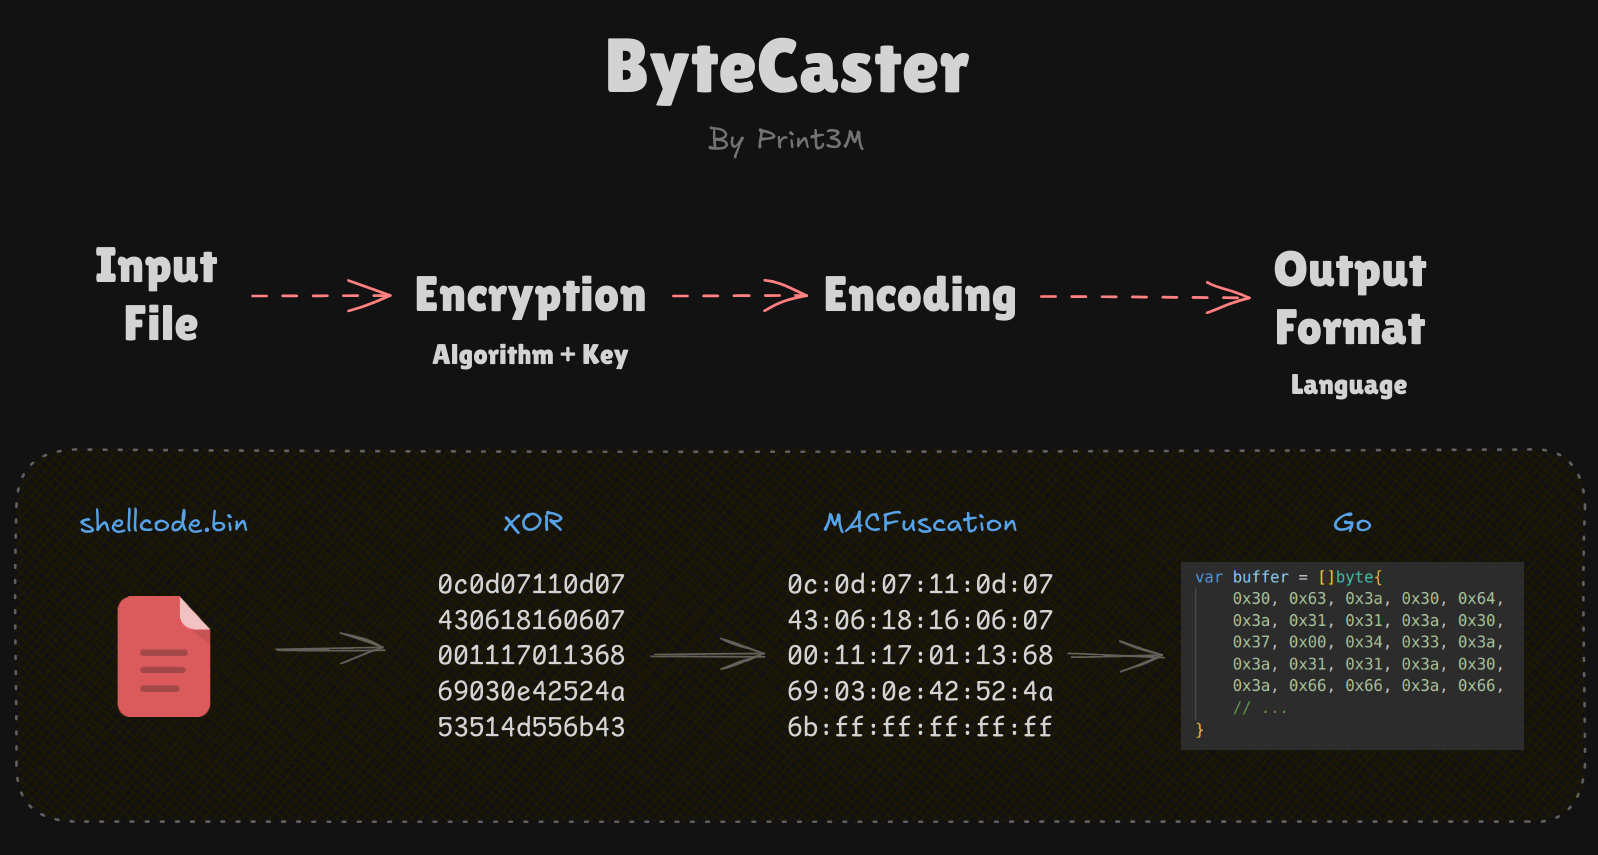 print3m/bytecaster
用于载荷加密、混淆及字节数组转换的瑞士军刀——一条命令搞定一切(支持 14 种输出格式)!☢️
 n0qword/win32k-callback-detouring
滥用 win32k.sys 内核回调机制实现任意代码执行
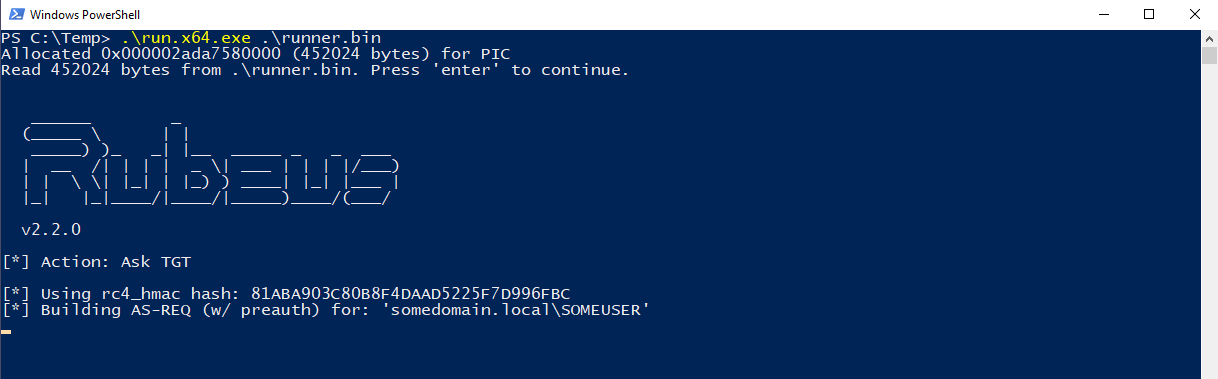 ofasgard/execute-assembly-pico
一个用于 Crystal Palace 的 PICO,实现 CLR 托管以在内存中执行 .NET 程序集。
 winterknife/silverpick
Windows 用户模式 Shellcode 开发框架 (WUMSDF)

 0xsch1zo/nullgate
简化间接系统调用使用的库。作为 PoC 的 AV/EDR 绕过相当有趣。