

linux_injector
 namazso/linux_injector
一个适用于 x64 Linux 的简单无 ptrace 共享库注入器
shellcodepost-exploitationpenetration-testing+3
namazso/linux_injector一个适用于 x64 Linux 的简单无 ptrace 共享库注入器

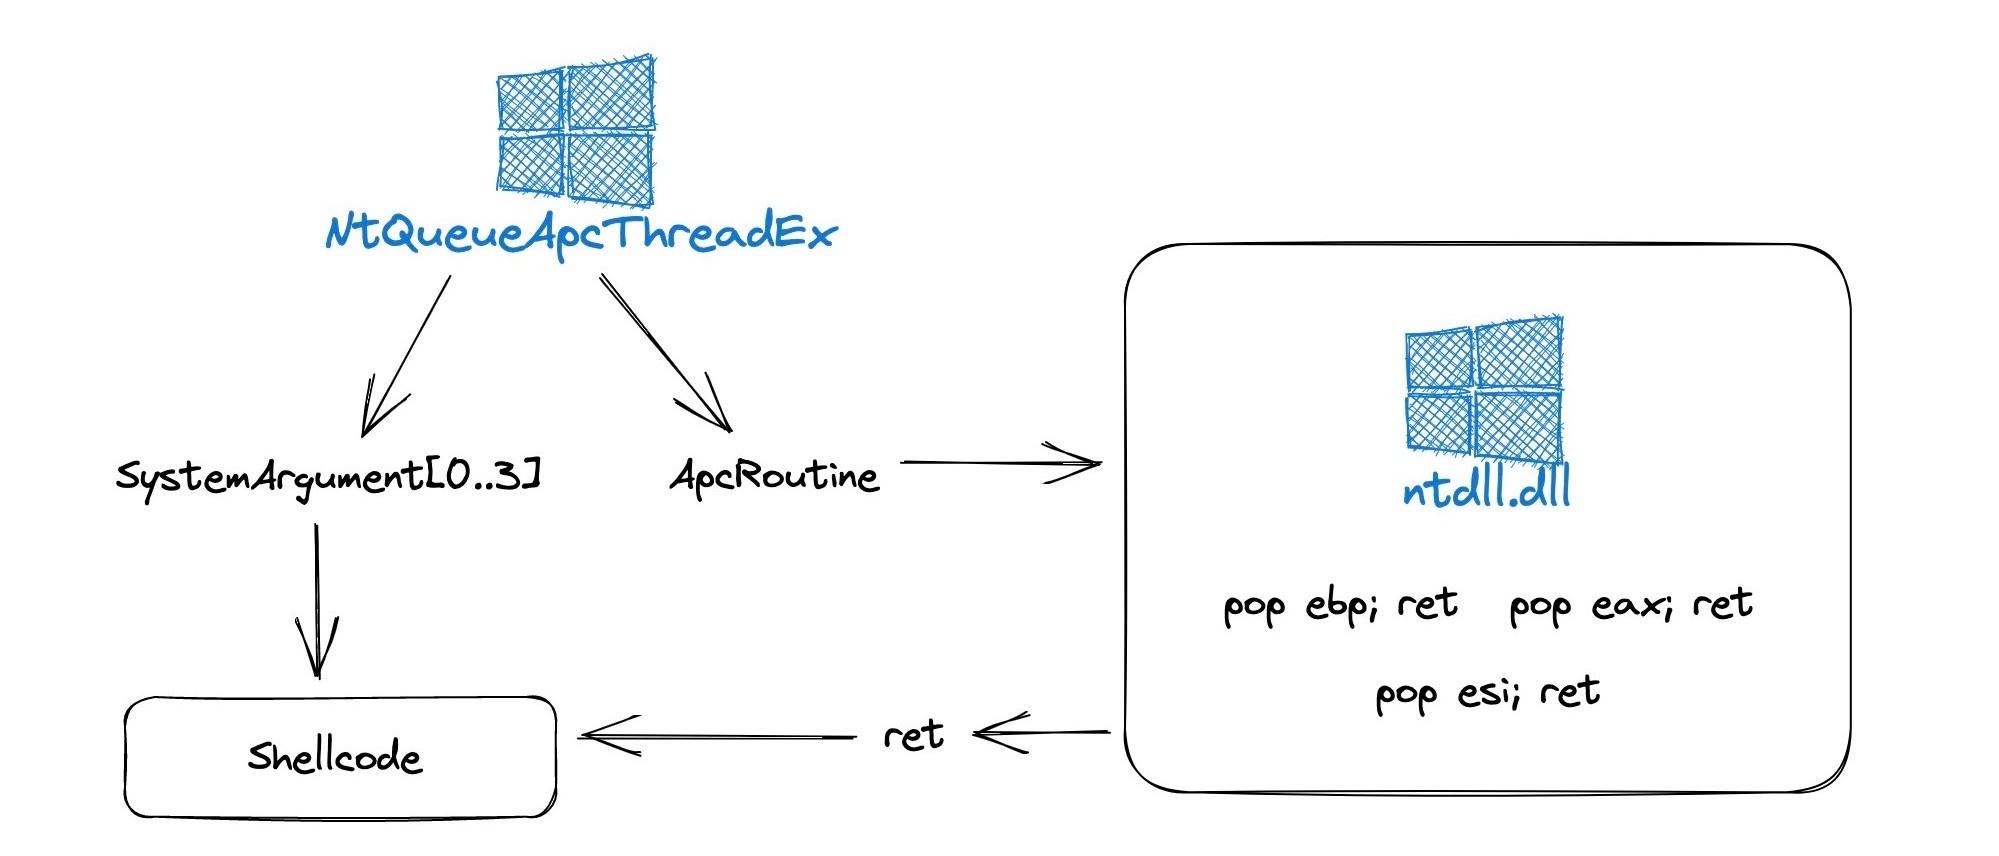 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
这种利用滥用 ApcRoutine 与 SystemArgument[0-3] 参数并传入随机 pop r32; ret gadget 来使用 NtQueueApcThreadEx 的新颖方式,可用于隐蔽的代码注入。
 netspooky/scare
适用于命令行的多架构汇编 REPL 与模拟器。
 saadahla/d1rkldr
采用间接动态系统调用实现的 Shellcode 加载器,支持 MAC 格式的 shellcode,从 PEB 解析 API,并在运行时解析 Syscall 调用及 syscall 指令地址
 saadahla/shellcode-hide
此仓库包含:简单的 shellcode 加载器,编码器(base64 - custom - UUID - IPv4 - MAC),加密器(AES),无文件加载器(Winhttp, socket)
 ps1337/lastenzug
利用 PIC、WebSockets 和汇编级静态混淆的 Socks4a 代理
 lsecqt/offensivecpp
该仓库包含在特定攻击场景中可能派上用场的 C/C++ 代码片段。
 dump-guy/sc2pe
使用 AsmResolver 将 shellcode 转换为 PE 的简单 dotnet Native AOT 应用程序
 dump-guy/sc2elf
使用 LibObjectFile 将 shellcode 转换为 ELF 的简单 dotnet Native AOT 应用
 connormcgarr/eatguard
导出地址表保护缓解措施的实现,例如导出地址过滤(EAF)
 airbus-cert/yara-ttd
在时间旅行调试跟踪中使用 YARA 规则
 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows shellcode 的静态分析演练:PowerShell 载荷解码、XOR 混淆、PEB 遍历和导出地址表解析。
 virtualalllocex/defcon-31-syscalls-workshop
包含 DEF CON 31 工作坊"(In)direct Syscalls: A Journey from High to Low"的全部资料。

 lleon1435/kernel_vadinjector
Windows 10 DLL 注入器,通过驱动程序利用 VAD 并隐藏已加载的驱动程序