
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766,但使用 wasm
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766,但使用 wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943,但使用 wasm
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
 solomonsklash/sleepycrypt
一个在进程休眠时加密运行中进程映像的 shellcode 函数。
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 纯(无依赖)共享库 (.so),反射式 ELF SO 注入的 POC
 winterknife/pinkpanther
Windows x64 手工制作的令牌窃取内核模式 shellcode
 choisg/onedriveupdatersideloading
基于 PaloAltoNetwork Unit42 博客文章的 OneDriveUpdater.exe DLL 侧载 Payload
 codewhitesec/lastenzug
利用 PIC、WebSocket 和汇编层面静态混淆技术的 SOCKS4a 代理
 techryptic/pokemon-shellcode-loader
厌倦了整天盯着十六进制和弹出'\x41'?宁愿看看洛奇亚/小火龙?我有解决方案给你。
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
 iilegacyyii/shellcrypt
一款用于混淆 shellcode 的 QoL 工具。未来将支持串联编码/加密/压缩方法。

 secforce/sharpwhispers
SysWhispers2 的 C# 移植版本。它使用 SharpASM 查找代码洞以执行系统调用存根。
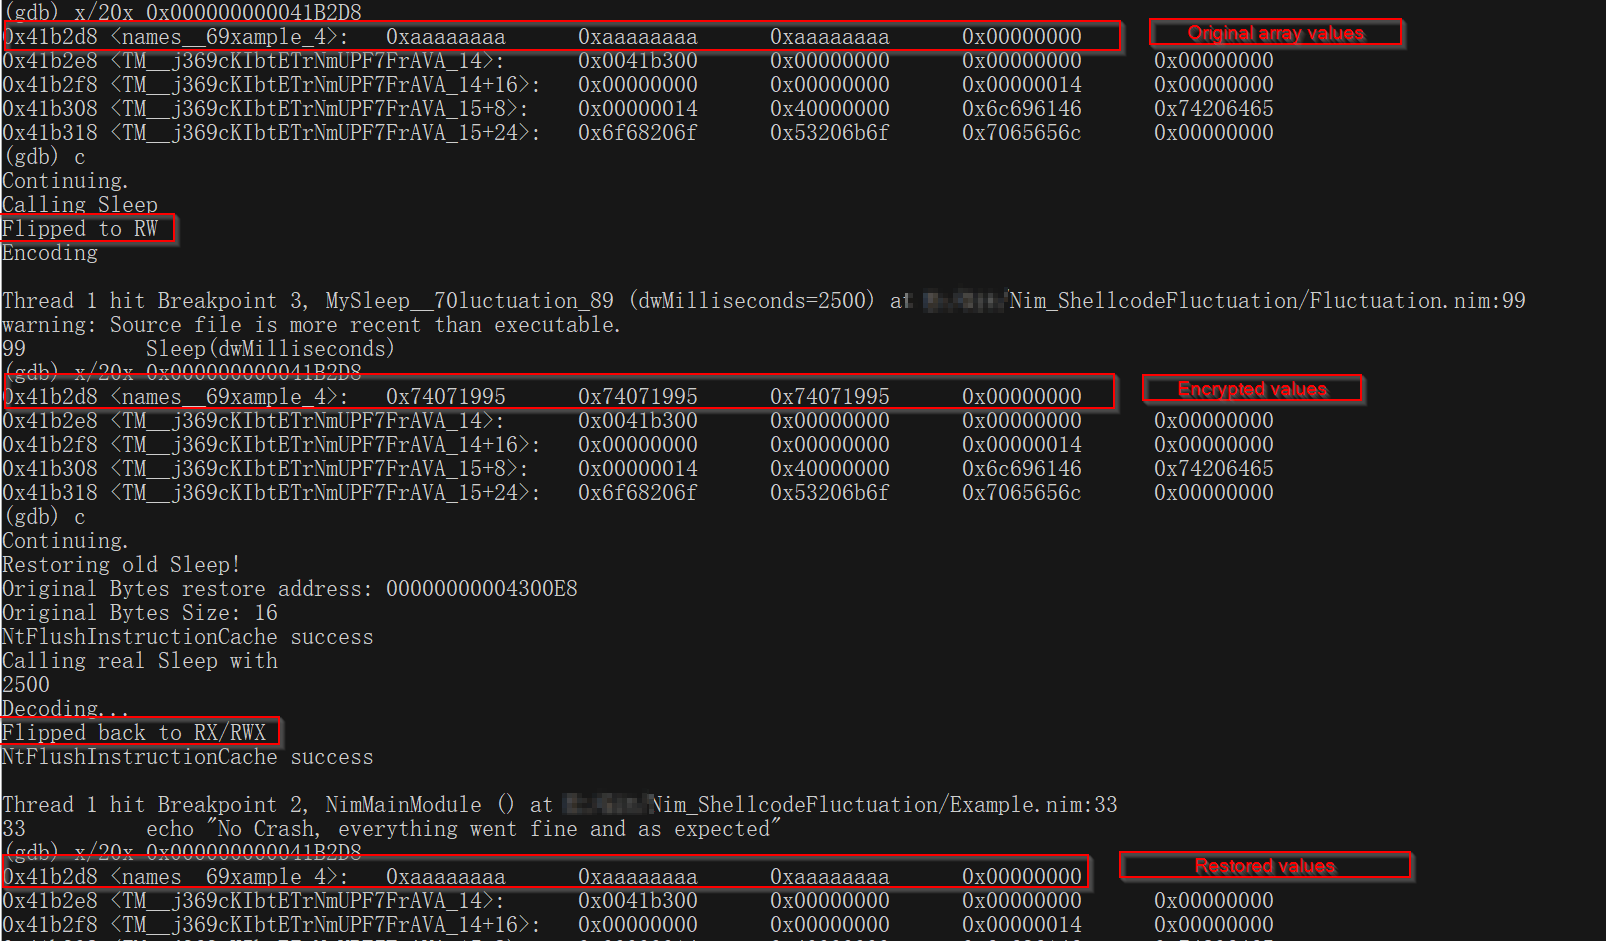 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC 移植到 Nim

 deepinstinct/dirty-vanity
一种针对新型注入技术的POC,利用Windows fork API来规避EDR。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injection--ed…
 bohops/dynamicdotnet
一个收录了各种利用 .NET 动态战术(tradecraft)的代码片段集合。