

firecracker
 firecracker-microvm/firecracker
用于无服务器计算的安全、快速的微型虚拟机。
cloud-infrastructure-securitycontainer-securitydynamic-analysis-sandboxing+3
37.5k
firecracker-microvm/firecracker用于无服务器计算的安全、快速的微型虚拟机。
 remnux/distro
为专注于恶意软件分析、逆向工程和数字取证的专用 Linux 发行版提供补充文件和 Debian 软件包源。
 google/gvisor
通过用户空间应用内核将容器沙箱化,该内核拦截系统调用、限制宿主机内核访问,并通过 OCI 运行时与 Docker/Kubernetes 集成。
 nestybox/sysbox
一款开源的下一代“runc”,它让无根容器能够像虚拟机一样运行 Systemd、Docker、Kubernetes 等工作负载。
 qubesos/qubes-core-admin
通过 Python 管理 API 管理 Qubes OS 域的核心生命周期,利用 Xen 实现安全隔离,并暴露事件系统以支持自动化。
 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
 trustsig-eu/wasm2c-tableflip
wasm2c 沙箱逃逸。一个不受信任的 WebAssembly 模块突破了生成的 C 沙箱,并在主机上执行任意 shell 命令。
 huzjie/aegisagent
面向 AI 智能体的运行时安全网关:以密码学方式认证工具调用、强制执行策略、对执行过程进行沙箱化,并记录防篡改的审计日志。
 kalilinux/build-scripts/kali-packer
创建并配置轻量级、可复现且可移植的开发环境 Kali 的 HashiCorp Packer 配置,用于创建 Kali HashiCorp Vagrant 盒子
 kalilinux/build-scripts/kali-vm
Kali Linux VM 镜像构建脚本
 borealisai/stepjack
用于评估计算机操作型AI代理对抗多步骤间接提示注入的基准测试框架,具备自动化对抗性目标分解与AWS沙箱测试环境。
 kalilinux/build-scripts/kali-cloud
# 构建 Kali 云镜像的脚本(https://salsa.debian.org/cloud-team/debian-cloud-images 的分支)
 kata-containers/kata-containers
Kata Containers 是一个开源项目和社区,致力于构建轻量级虚拟机(VM)的标准实现,其使用体验和性能表现与容器相似,但提供了虚拟机的工作负载隔离和安全优势。https://katacontainers.io/
 kalilinux/build-scripts/kali-docker
Kali Linux Docker

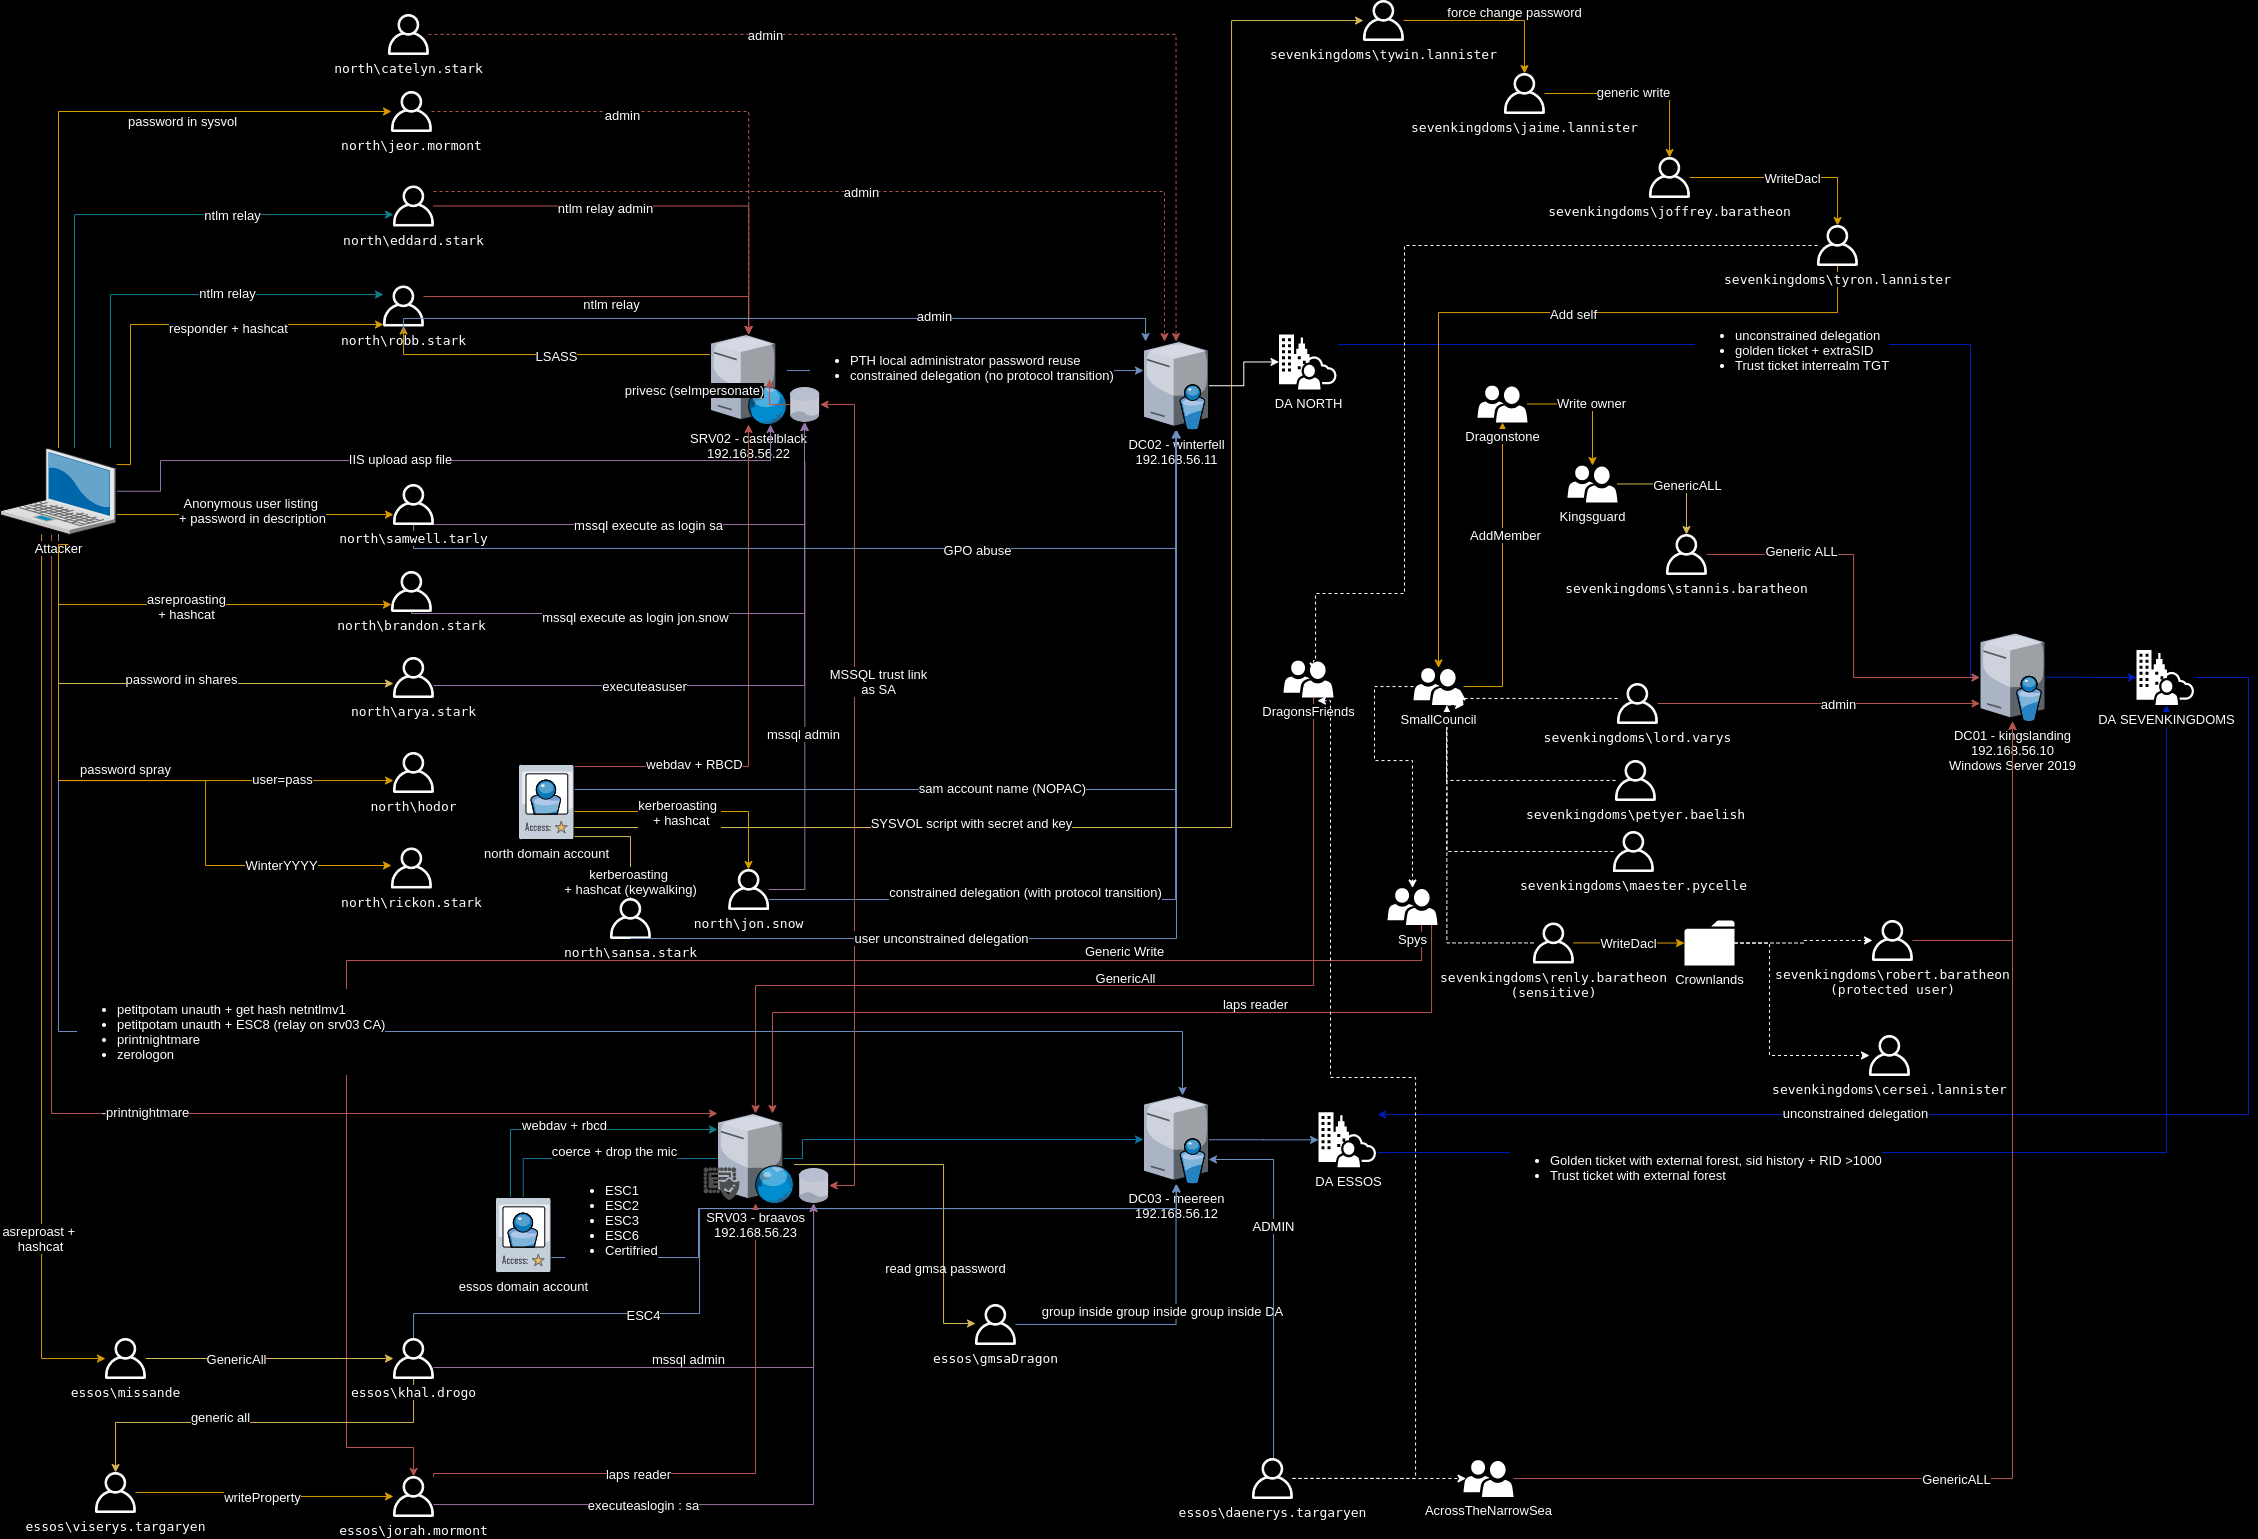 lkarlslund/deploy-goad
用于在 Ubuntu Linux 22.04 上部署 GOAD 的前置依赖安装脚本
 sinakarvandi/hypervisor-from-scratch
# 关于虚拟机监控器的一系列教程的源代码。可在以下网址获取:https://rayanfam.com/tutorials
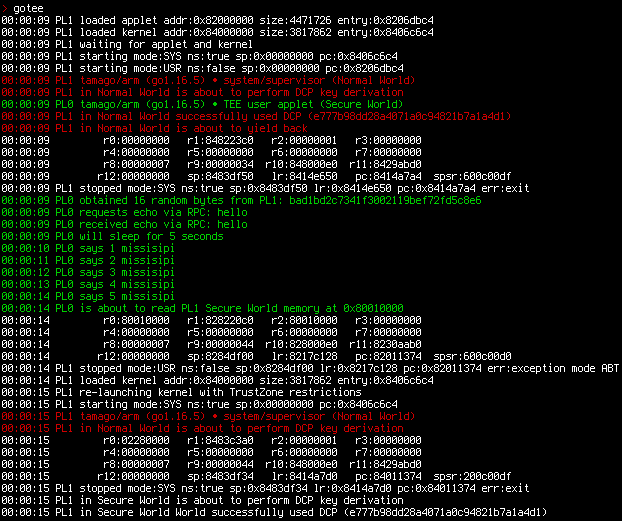 usbarmory/gotee
Go 可信执行环境 (TEE)