Archived
Webmin_Exploit_reverse_shell
 bytereaper77/webmin_exploit_reverse_shell
一个基于 C 的简单漏洞,存在于 Webmin 1.890 至 1.920 版本中
exploitationweb-application-exploitationpenetration-testing+4
 shard77/blackpill
一个使用自定义类型2虚拟机监控器、eBPF XDP和TC程序的Rust编写的Linux内核rootkit。
 spiderlabs/dohc2
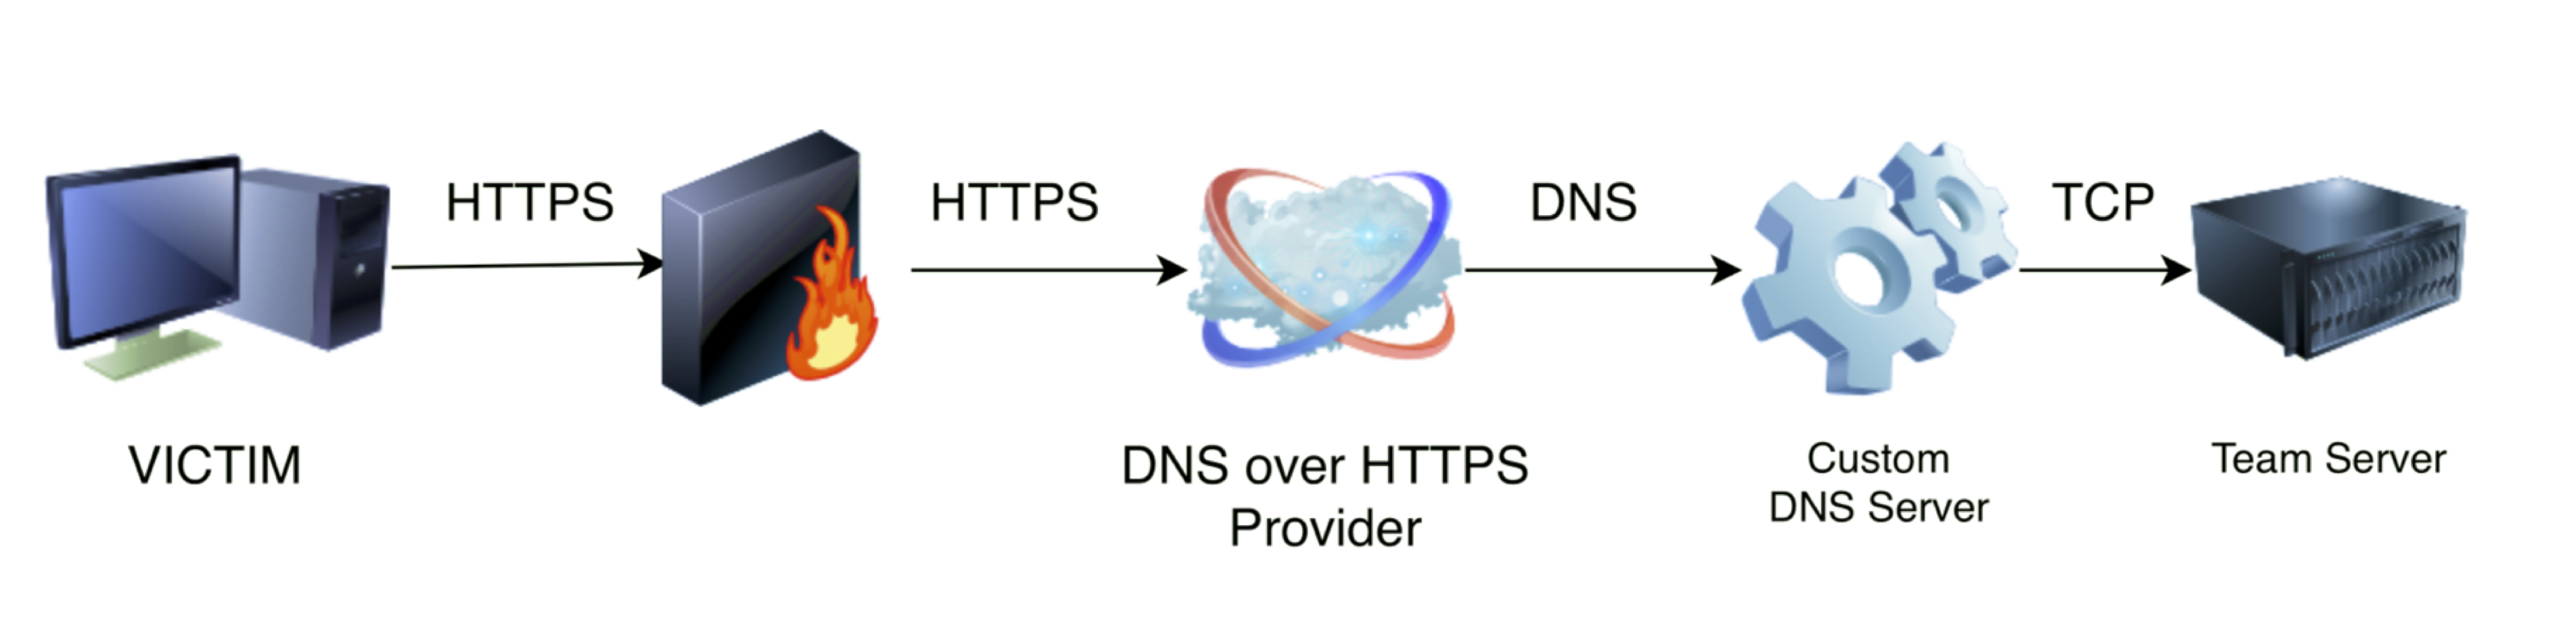
DoHC2 允许通过 DNS over HTTPS(DoH)利用 Ryan Hanson(https://github.com/ryhanson/ExternalC2)的 ExternalC2 库进行命令与控制(C2)。
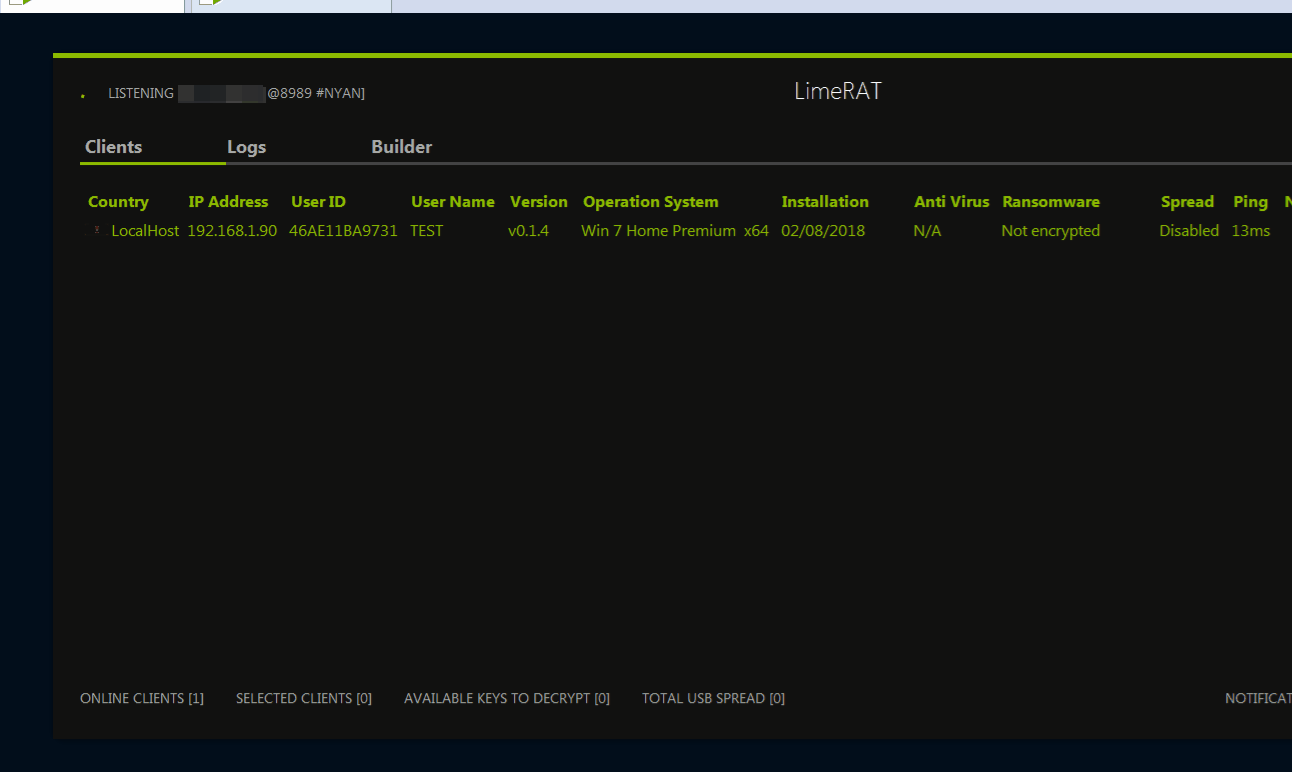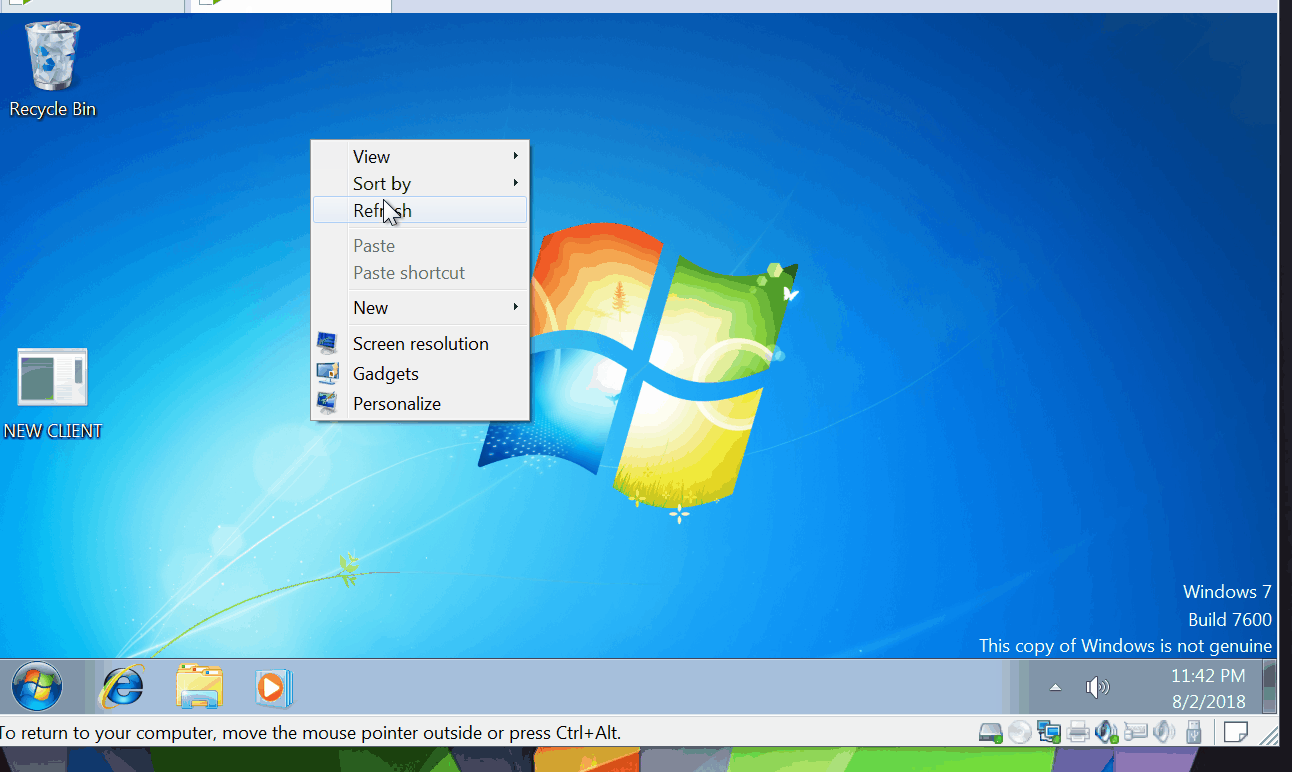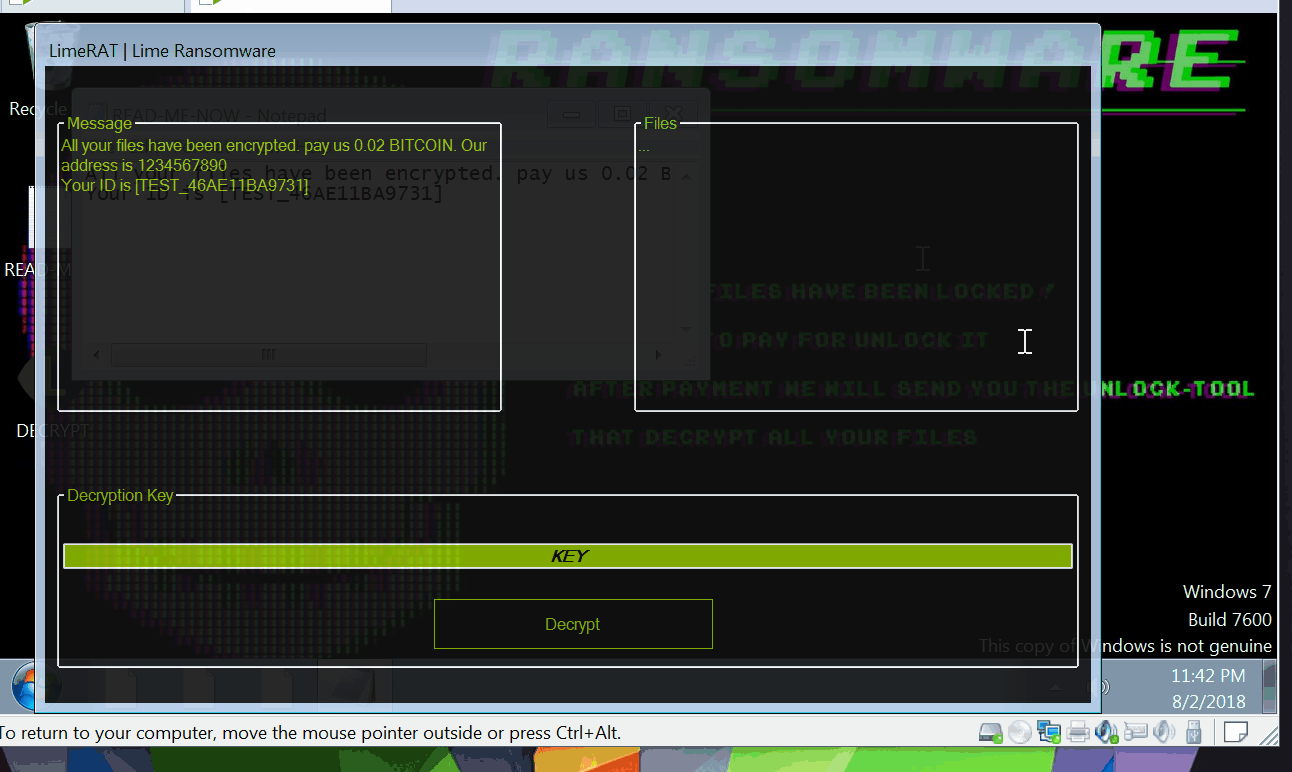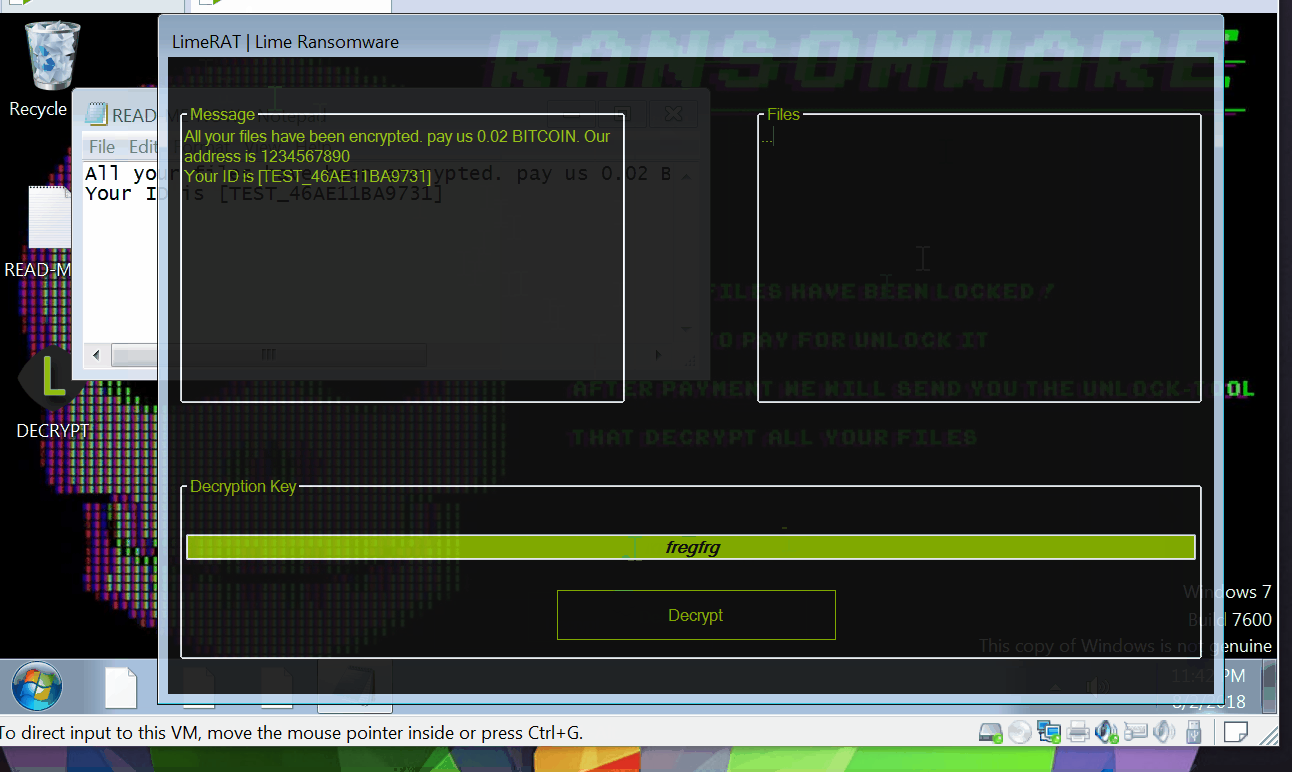 nyan-x-cat/lime-rat
LimeRAT | 简单而强大的Windows远程管理工具(RAT)
 mitre/caldera-crater
用于Caldera对手模拟框架的C#远程访问木马(RAT)植入程序,可在Windows系统上实现后渗透命令与控制。
 cisco-talos/remcos-decoder
Talos Decryptor POC,针对Remcos RAT 2.0.5及更早版本
 markoarmitage/metasploit-framework
app 将 nil 的 public 和 private 变成空白 3 个月前 config 使用 bundler/setup 以更优雅地处理 bundler 相关故障 11 天前 data 添加来自 nishang 的 token 操作 12 小时前 db 还原 "触发 Diff 的注释" 12…
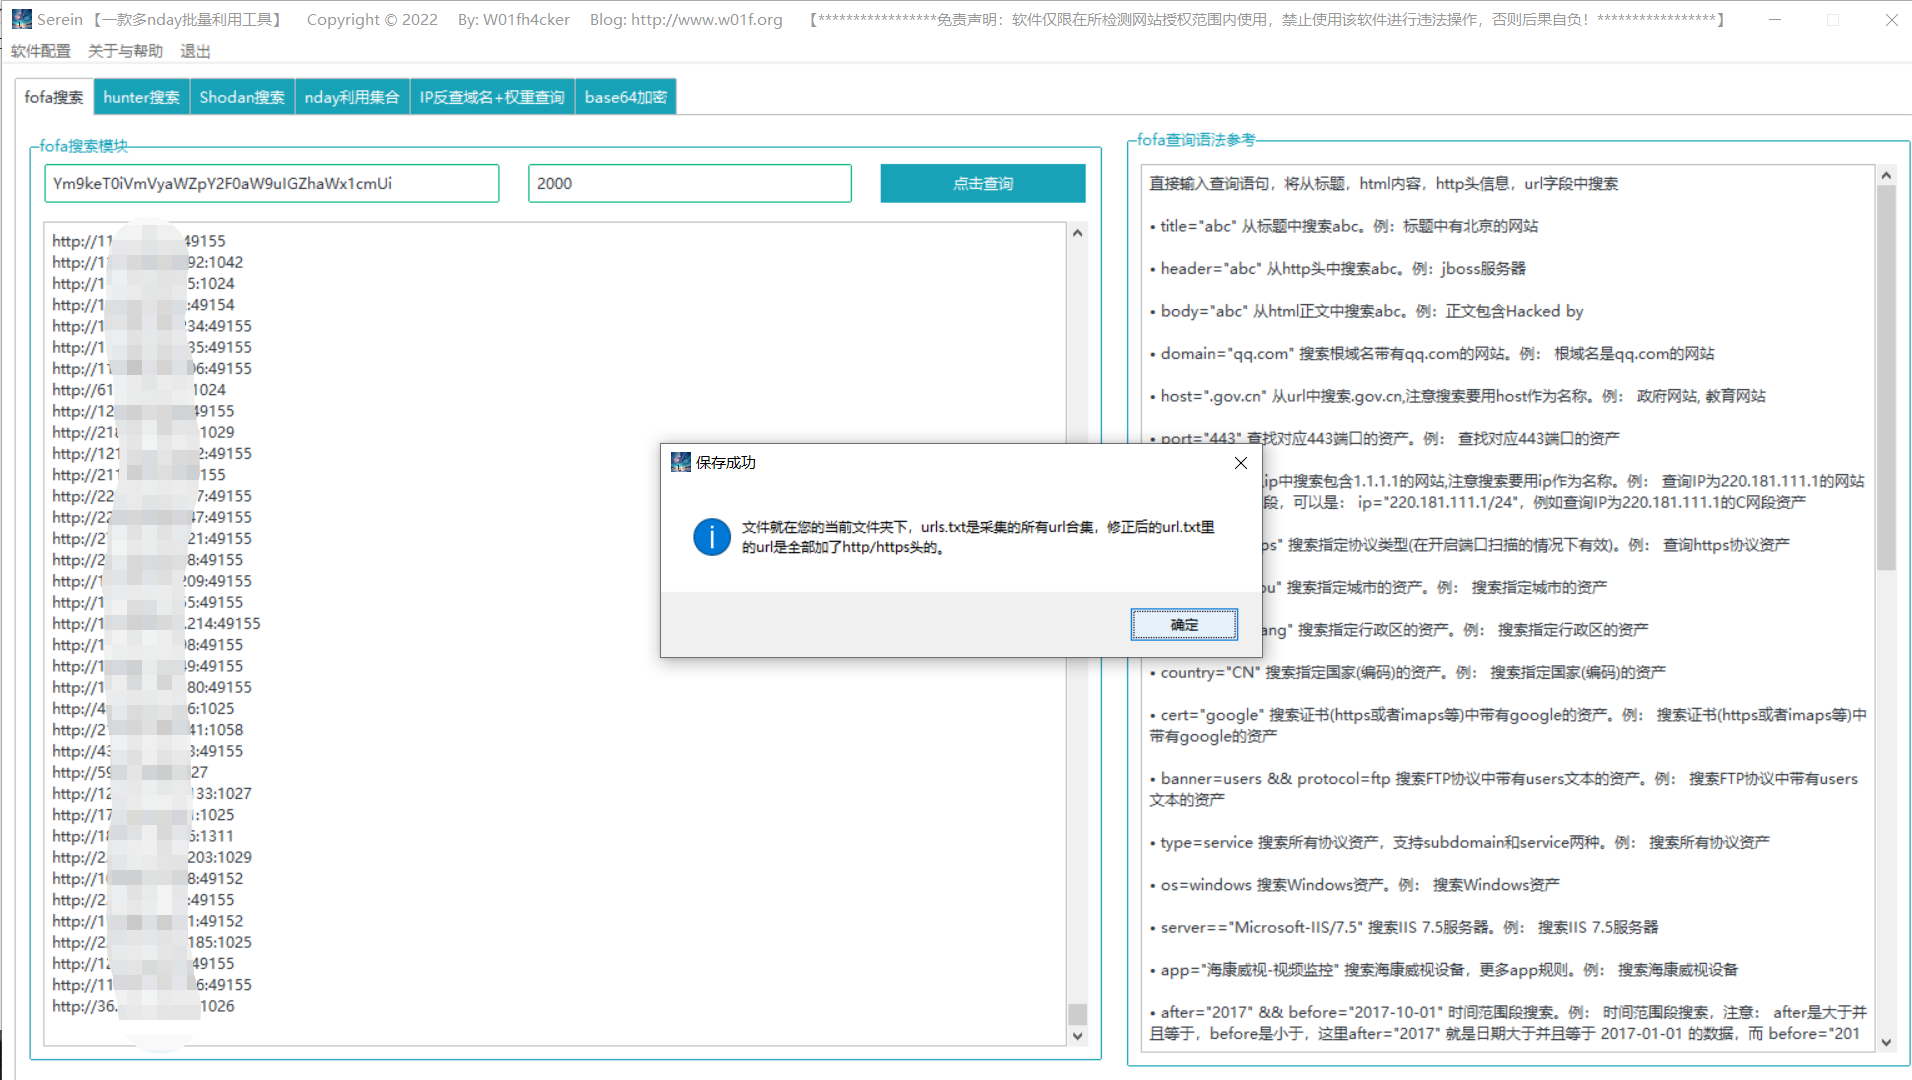 w01fh4cker/serein
【懒人神器】一款图形化、批量采集url、批量对采集的url进行各种nday检测的工具。可用于src挖掘、cnvd挖掘、0day利用、打造自己的武器库等场景。可以批量利用Actively Exploited Atlassian Confluence 0Day…
 0xbbuddha/hermes
一个针对 Linux 的 Mythic C2 Python 代理
 kiexitdispatcher/goredops
🦫 | GoRedOps 是一个致力于收集和分享红队高级技术与攻击性恶意软件的仓库,特别专注于 Go 编程语言,所有内容仅用于教育目的。
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 zerx0r/dvenom
🐍 Double Venom (DVenom) 是一款为你的 shellcode 提供加密包装器和加载器的工具。
 phoenixc2/phoenixc2
使用Python3构建的协作式命令与控制框架
 optiv/freeze.rs
Freeze.rs 是一个利用挂起进程和用 RUST 编写的直接系统调用来绕过 EDR 的载荷工具包。
 optiv/freeze
Freeze 是一款利用挂起进程、直接系统调用和替代执行方法来绕过 EDR 的载荷工具包。
 accenture/codecepticon
.NET/PowerShell/VBA 攻击性安全混淆器