
edrEvasionWorkshop
 tyeurada/edrevasionworkshop
# “逐步恶意软件开发:从加载器到内核规避EDR”研讨会材料 在DEF CON 34和BSidesLV 2026上展示。涵盖恶意软件开发、EDR架构、EDR规避、C2定制以及内核级技术。
defensive-toolsexploitationpost-exploitation+5
397
tyeurada/edrevasionworkshop# “逐步恶意软件开发:从加载器到内核规避EDR”研讨会材料 在DEF CON 34和BSidesLV 2026上展示。涵盖恶意软件开发、EDR架构、EDR规避、C2定制以及内核级技术。
 n0qword/mythic_ornn
LLM驱动的Mythic Agent、Payload-Type和C2配置文件生成器。
 gmh5225/cs-memoryevasion
一个面向红队人员的 Cobalt Strike 内存规避加载器
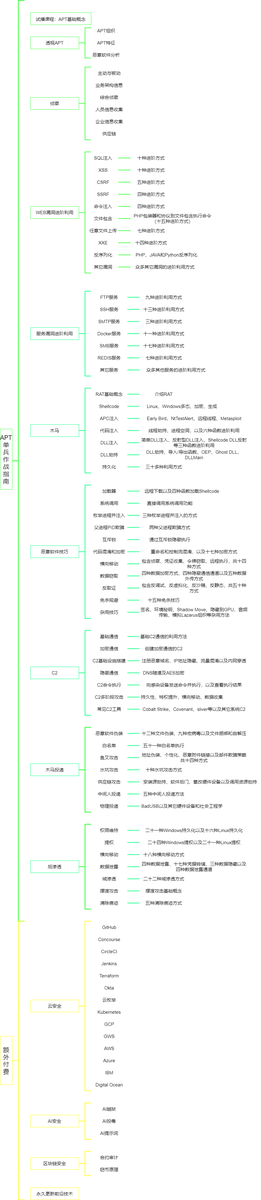 ghostwolflab/apt-individual-combat-guide
APT攻击技术学习教育指南与代码仓库,涵盖侦察、Web与服务漏洞利用、木马、C2(命令与控制)及后渗透阶段,并附有实践示例。
 javascript-obfuscator/javascript-obfuscator
混淆JavaScript和Node.js代码,通过变量重命名、字符串加密、控制流扁平化和反调试技术,保护源代码免受逆向工程。
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。
 stephenfewer/reflectivedllinjection
反射式DLL注入是一种库注入技术,它利用反射式编程的概念,将库从内存加载到宿主进程中。
 kitsune-de/stealth_call
Header-only Windows x64 间接系统调用库。零 CRT、零 IAT、VEH 反断点、AMSI/ETW 绕过、W^X 内存、按调用动态存根。
 gmh5225/cs-dropspawn_bof
CobaltStrike BOF,利用 DLL 应用程序目录劫持来生成 Beacon
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 machine1337/fudcrypt
基于 Python 的加密器,可混淆载荷以绕过防病毒软件和 EDR,为红队行动生成 FUD 存根。
 machine1337/pyobfuscate
一个简单高效的脚本,用于混淆 Python 载荷,使其完全 FUD
 withsecurelabs/doublepulsar-usermode-injector
一个实用工具,可利用 DOUBLEPULSAR 载荷中的用户态 shellcode,将任意 DLL 反射式加载到另一个进程中,用于测试检测技术或其他安全研究。
 teutekeune/ibssloader
研究工具集,用于通过 checkm8、修补后的 iBSS/iBEC 以及自定义裸机载荷在 iPad mini 1 上启动 Linux,涵盖设备树移植、内核构建和启动脚本。
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 基础设施加固资源收集 Wiki
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 ocfagb/hacktivity-vulns-exploits-lab
# 漏洞分析报告 + CVE 分析 + 针对 Hacktivity「漏洞、利用与远程访问载荷」实验的应对措施(netcat 反弹 Shell、Metasploit、CVE-2010-1240、CVE-2004-2687)
 airbus-cert/ditto
混淆PowerShell和JavaScript脚本,利用基于tree-sitter的解析,并提供多种可配置的伪装配置文件,以实现隐蔽性、体积控制和逆向难度调整。