
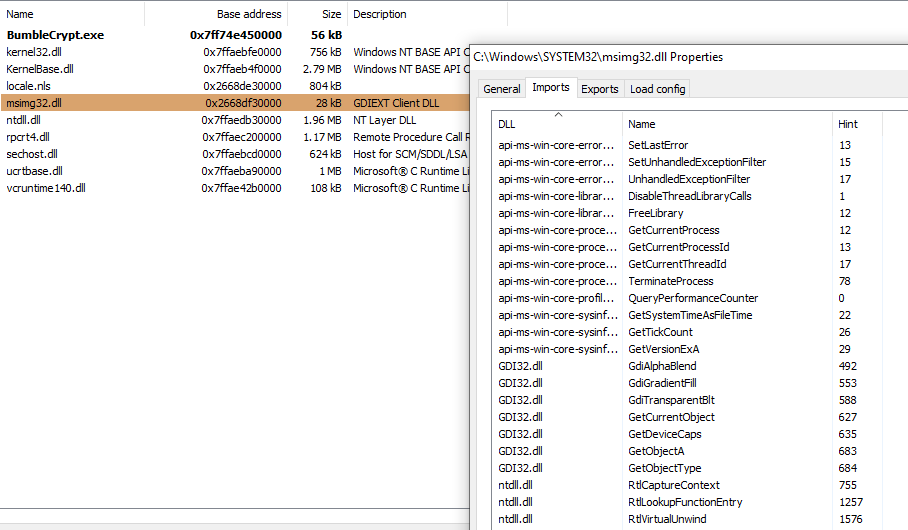
BumbleCrypt
 knight0x07/bumblecrypt
一个受大黄蜂启发的加密器
encryption-decryption-toolsred-teamingpayload-development+1
knight0x07/bumblecrypt一个受大黄蜂启发的加密器
 nul0x4c/manualrsrcdatafetching
手动从资源部分获取你的数据,无需 Windows APIs
 hazcod/ransomwhere
一个用于测试你的勒索软件响应策略的 PoC 勒索软件样本。
 i-am-shodan/usbarmyknife
USB Army Knife – 渗透测试人员和红队人员的终极近距离接触工具。
 peterferrie/win-exec-calc-shellcode
一个小巧、无空字节的 Windows Shellcode,可执行 calc.exe(x86/x64,支持所有操作系统/服务包)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
适用于 Linux x86 的字母数字分段反向 TCP shellcode,它会建立到监听器的 socket 回连,并通过 execve 执行 /bin/bash,旨在嵌入漏洞利用载荷中。
 tennc/webshell
这是一个 webshell 开源项目
 ajinabraham/xenotix-python-keylogger
Xenotix Python 键盘记录器(适用于 Windows)。
 schierlm/javapayload
JavaPayload 是一个纯 Java 载荷集合,用于在纯 Java 漏洞利用或常见错误配置(如未设置密码保护的 Tomcat 管理器或调试器端口)之后进行后渗透利用。
 touhidshaikh/bin2shell
bin2shell 是一个非常小的工具,用于从二进制文件中提取 shell 代码。
 xdrr/webapp-exploits
Web 应用程序漏洞利用开发
 1xpwn/cve-2025-32463
This CVE addresses a vulnerability in sudo versions 1.9.14 to 1.9.17, enabling unauthorized local privilege escalation to root access.
 kpwn/ps4-5.05-kernel-exploit
适用于 PS4 5.05FW 的完整内核漏洞利用。

 chaitanyaharitash/my-exploits
这个仓库全部是我自己编写的漏洞利用代码 :)