

Loki
 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
persistence-mechanismsexploitationids-ips-evasion+5
 johnswiftc/rustdllproxy
生成 Rust 编写的代理 DLL
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
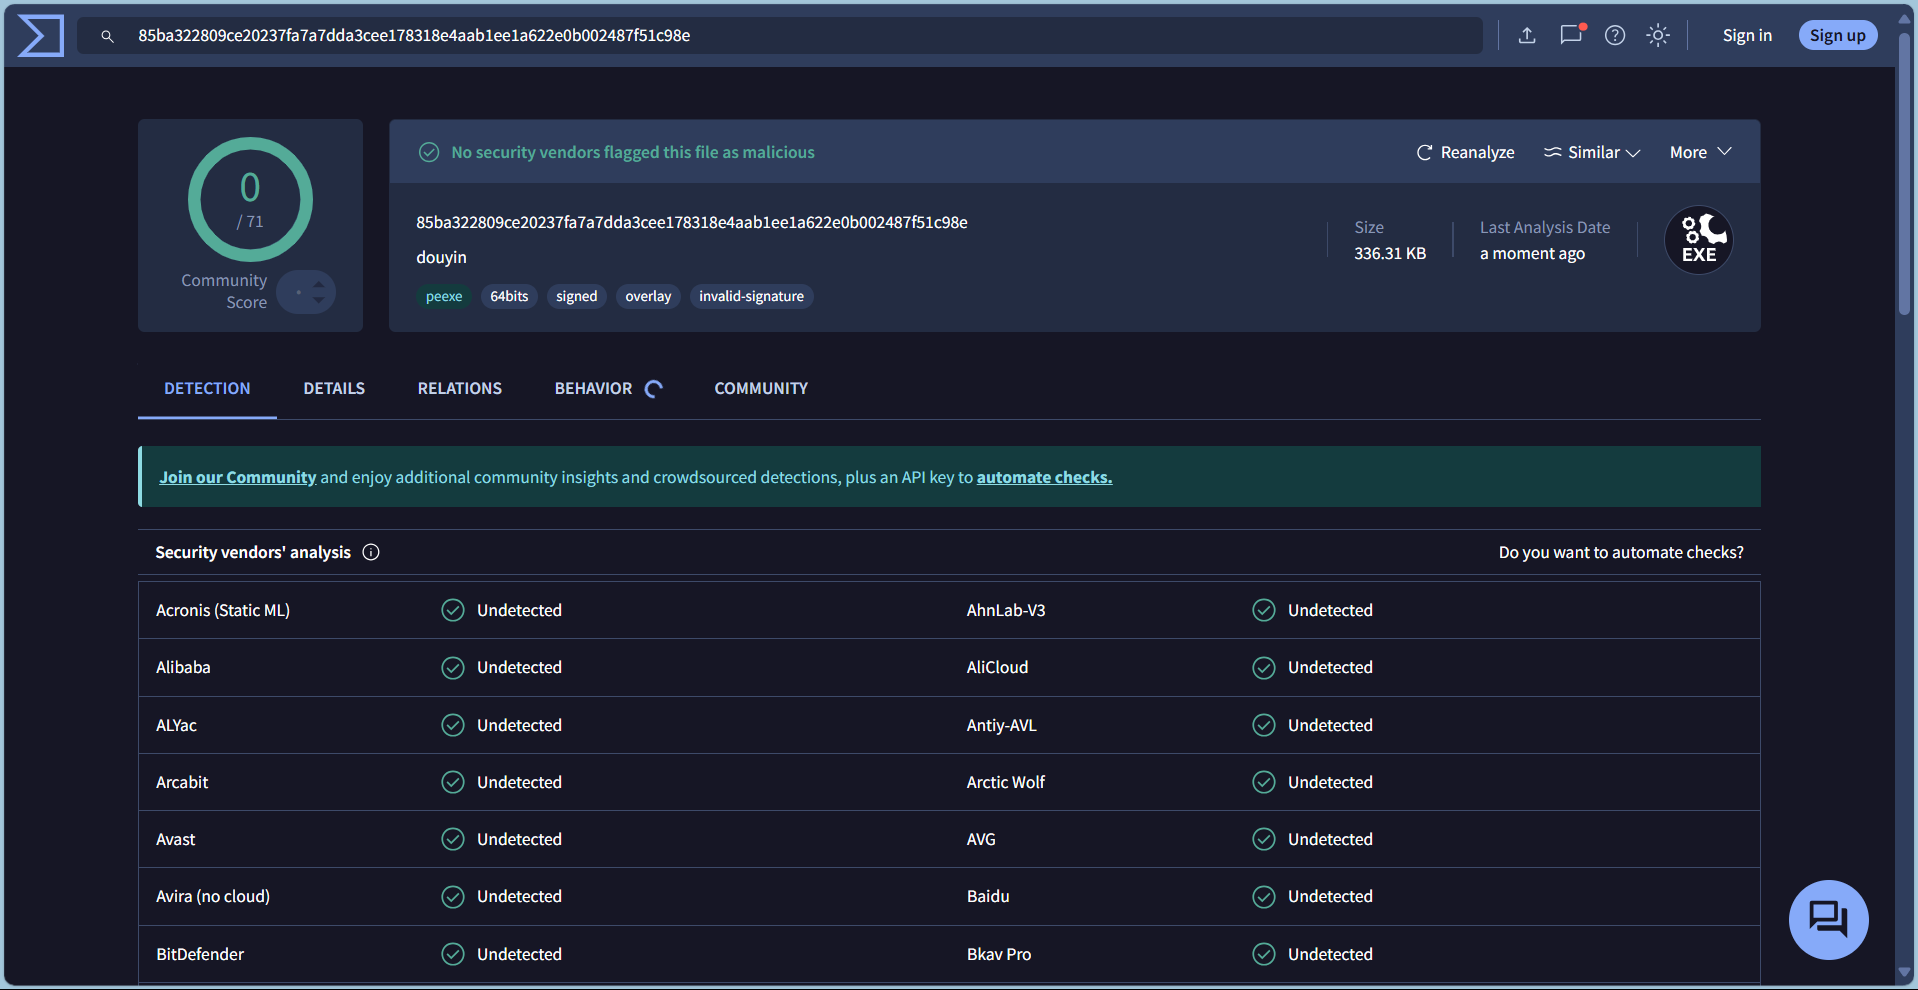 hkl1x/bypass_av
在 Windows 上,通过反沙箱检测、ntdll 解钩、动态 API 解析及多层 shellcode 混淆(XOR/RC4/Base64/MAC)来规避杀毒软件与沙箱。
 phith0n/collision-webshell
一个 WebShell 和一个具有相同 MD5 的正常文件
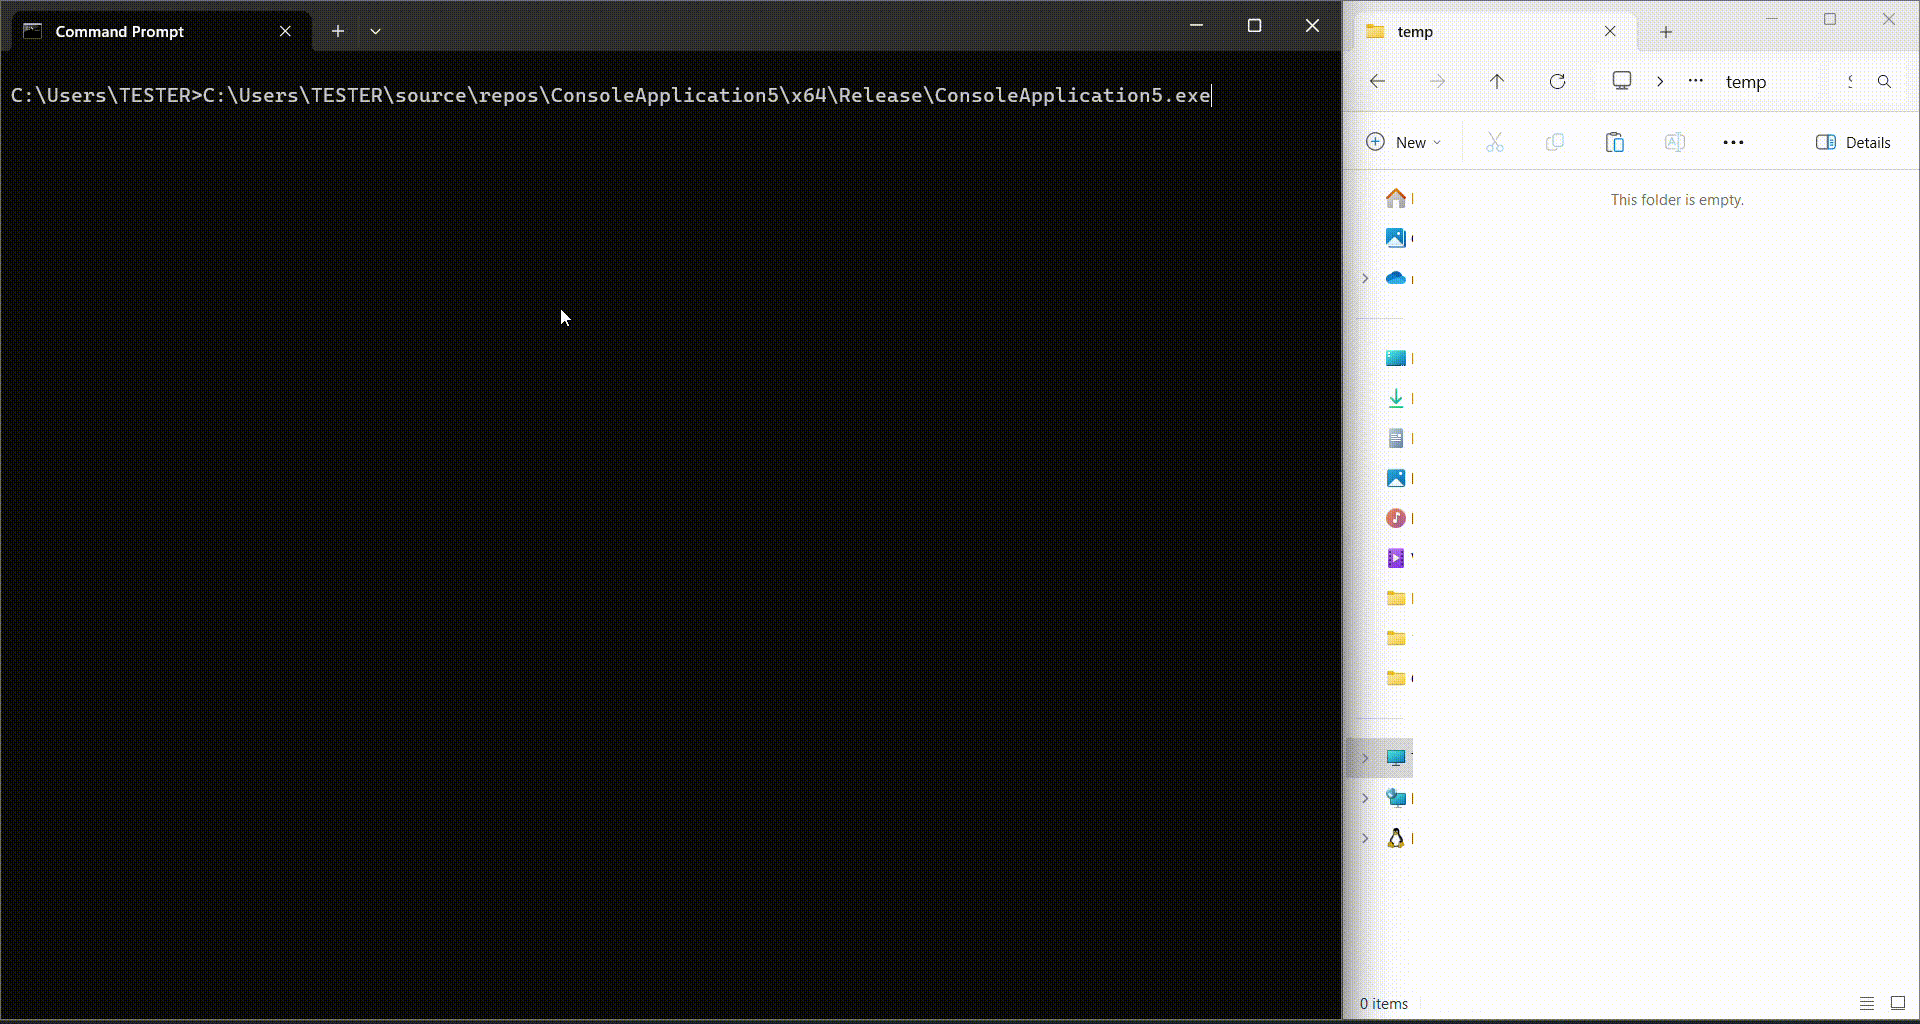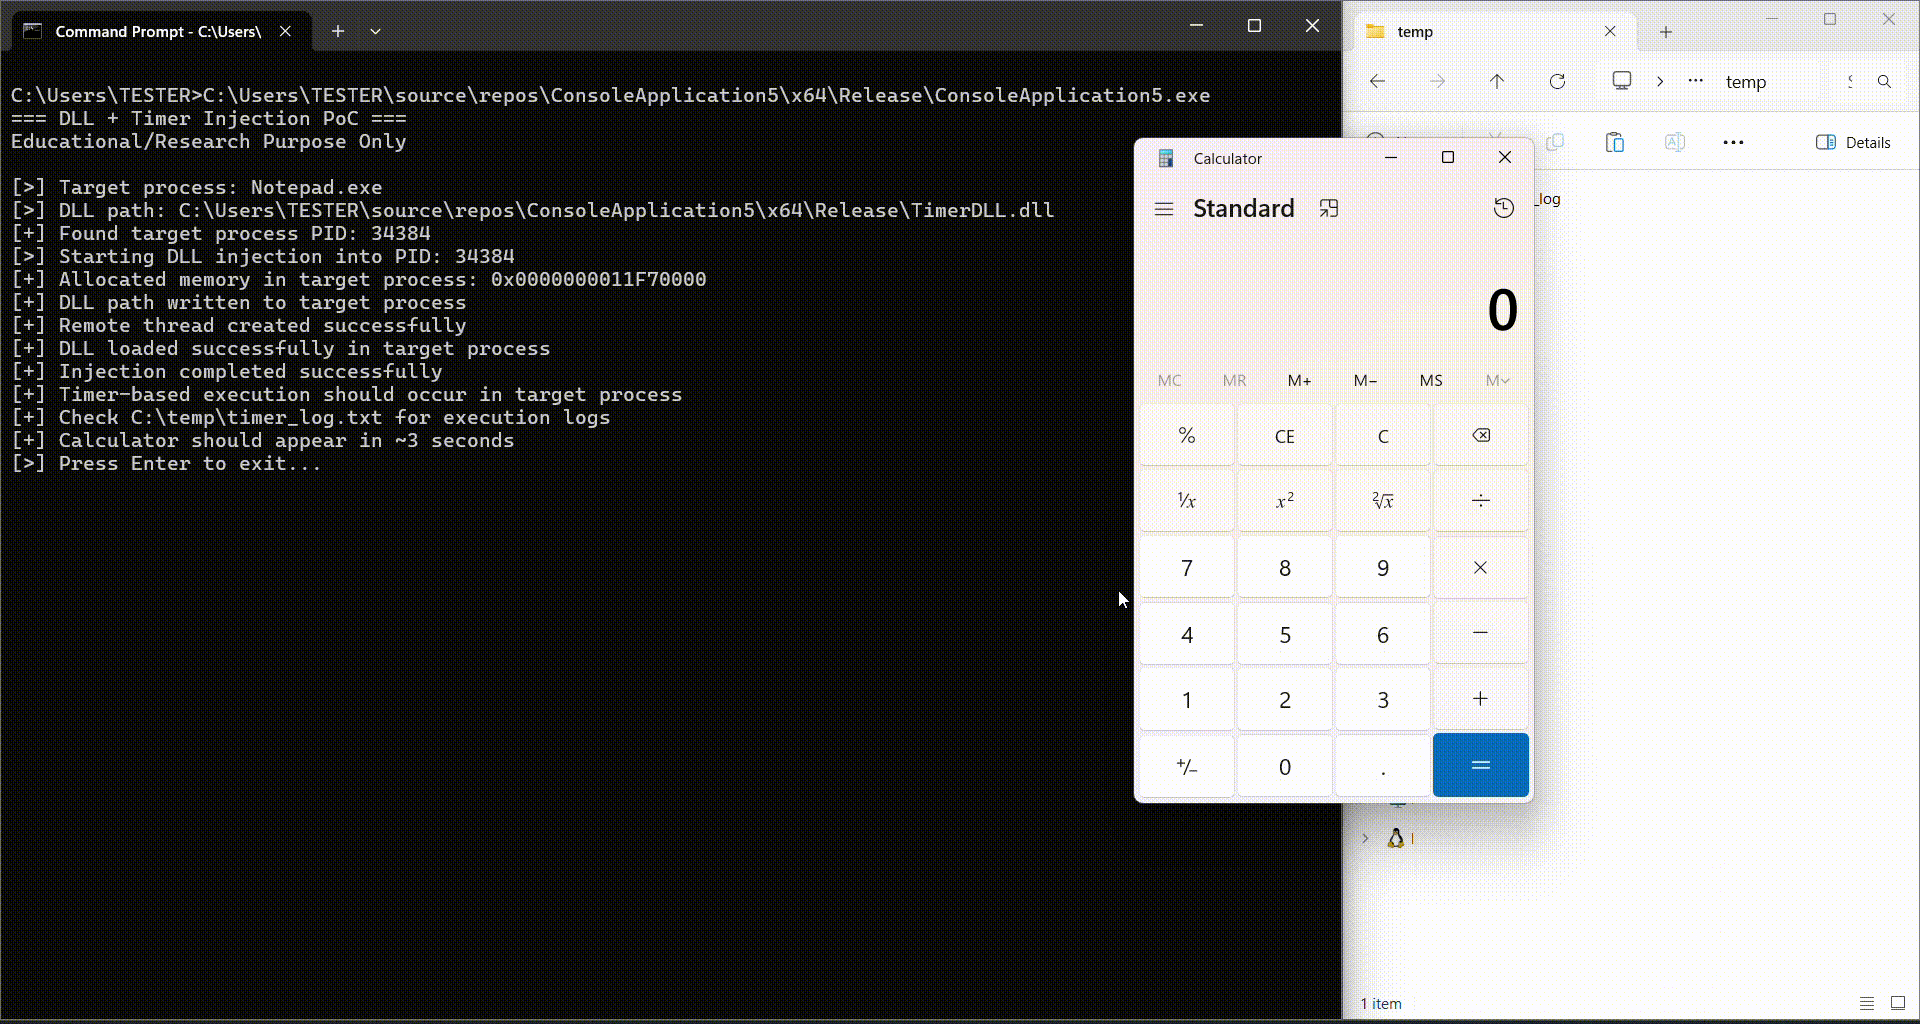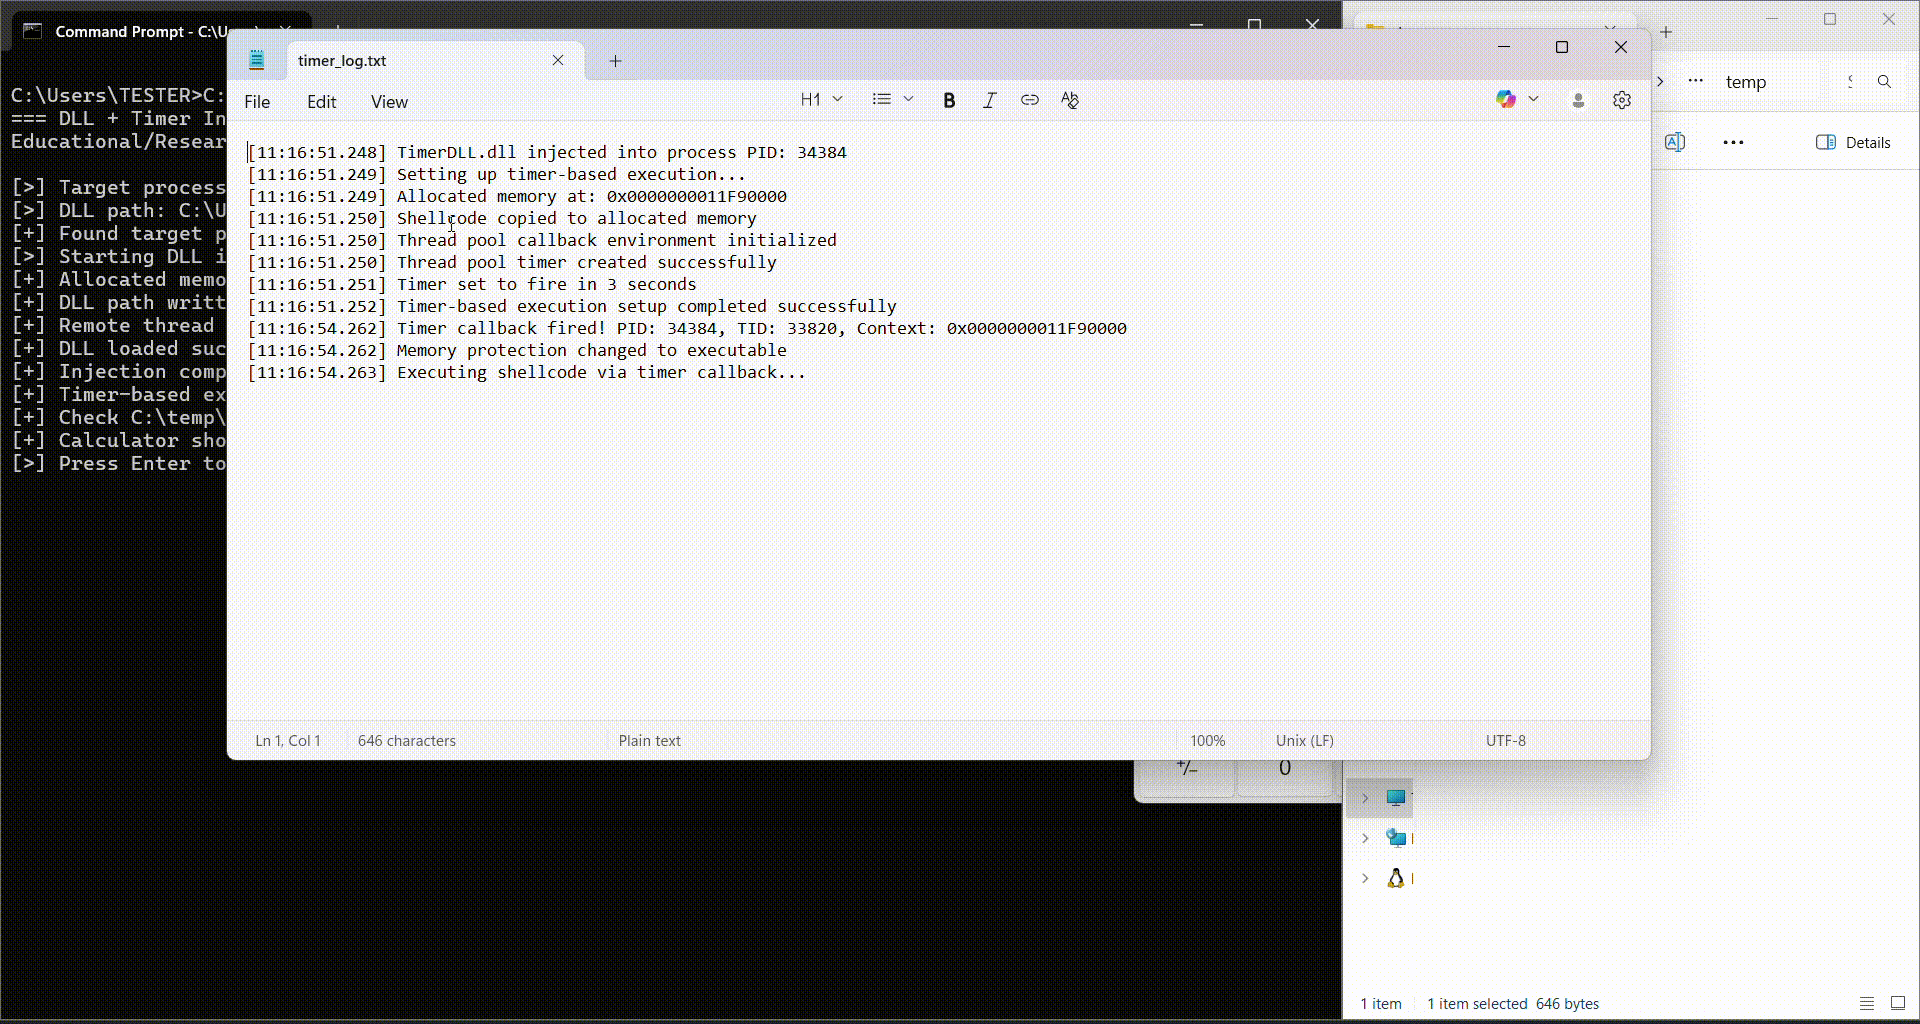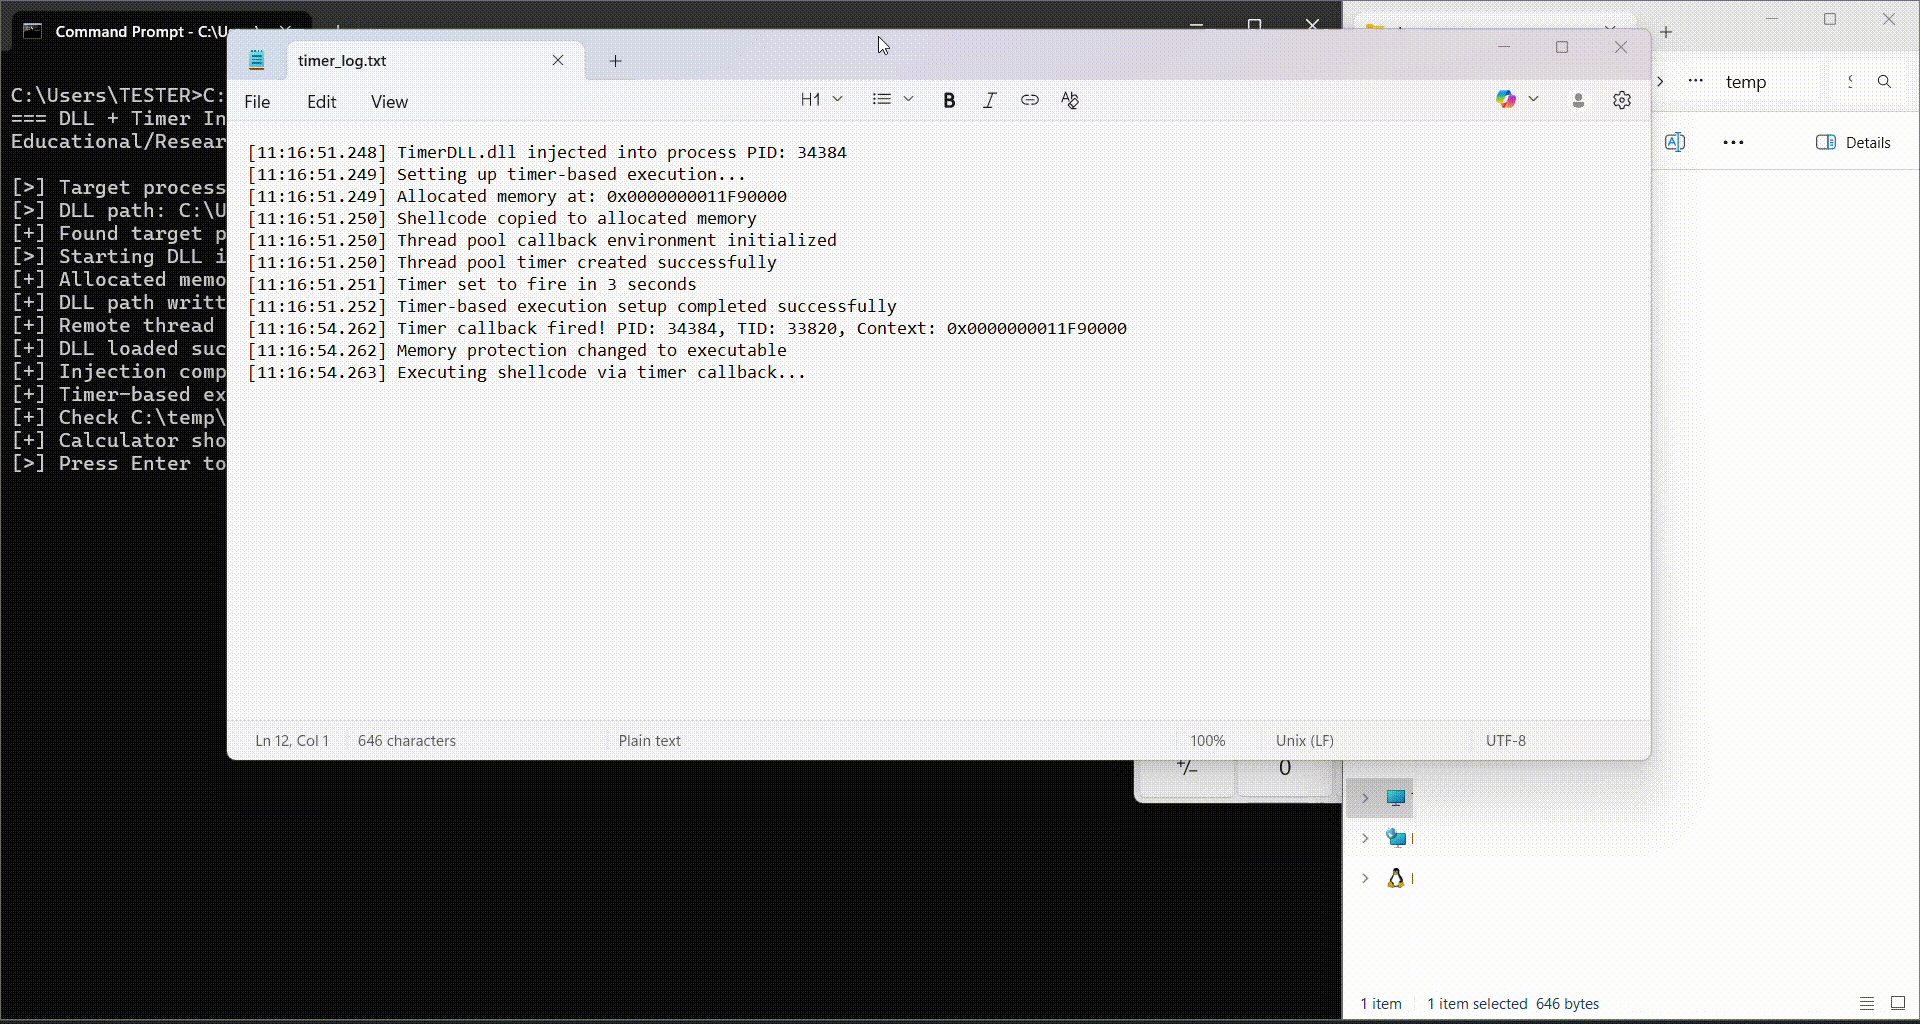 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
远程DLL注入与基于定时器的Shellcode执行
 rasta-mouse/libtp
用于通过线程池代理 Nt API 调用的 Crystal Palace 库
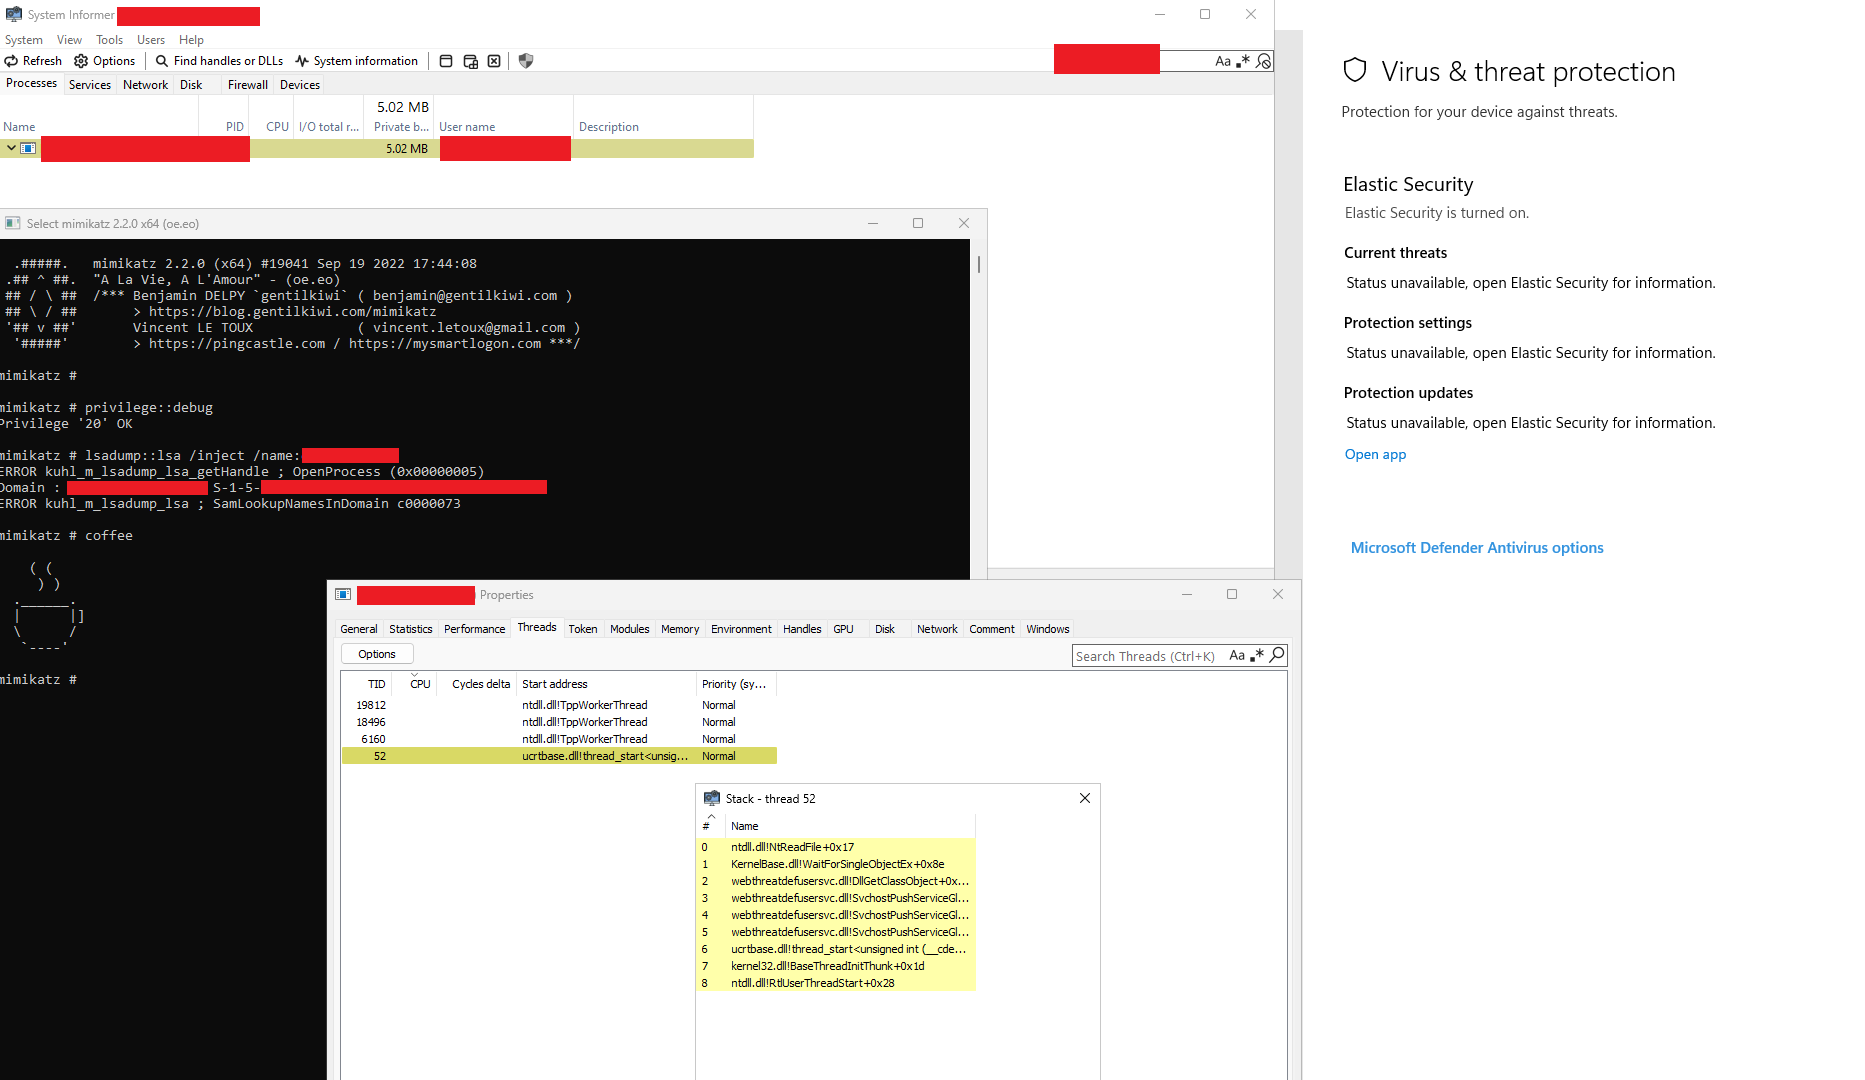 maldev-academy/maldevacademyldr.2
RunPE 实现,具有多种规避技术 (2)
 irsdl/viewstate-security-workshop
本仓库用于“使用YSoNet (YSoSerial.NET)测试ASP.NET ViewState”的研讨会。

 cobalt-strike/unhook-bof
移除 Beacon 进程中的 API 钩子。
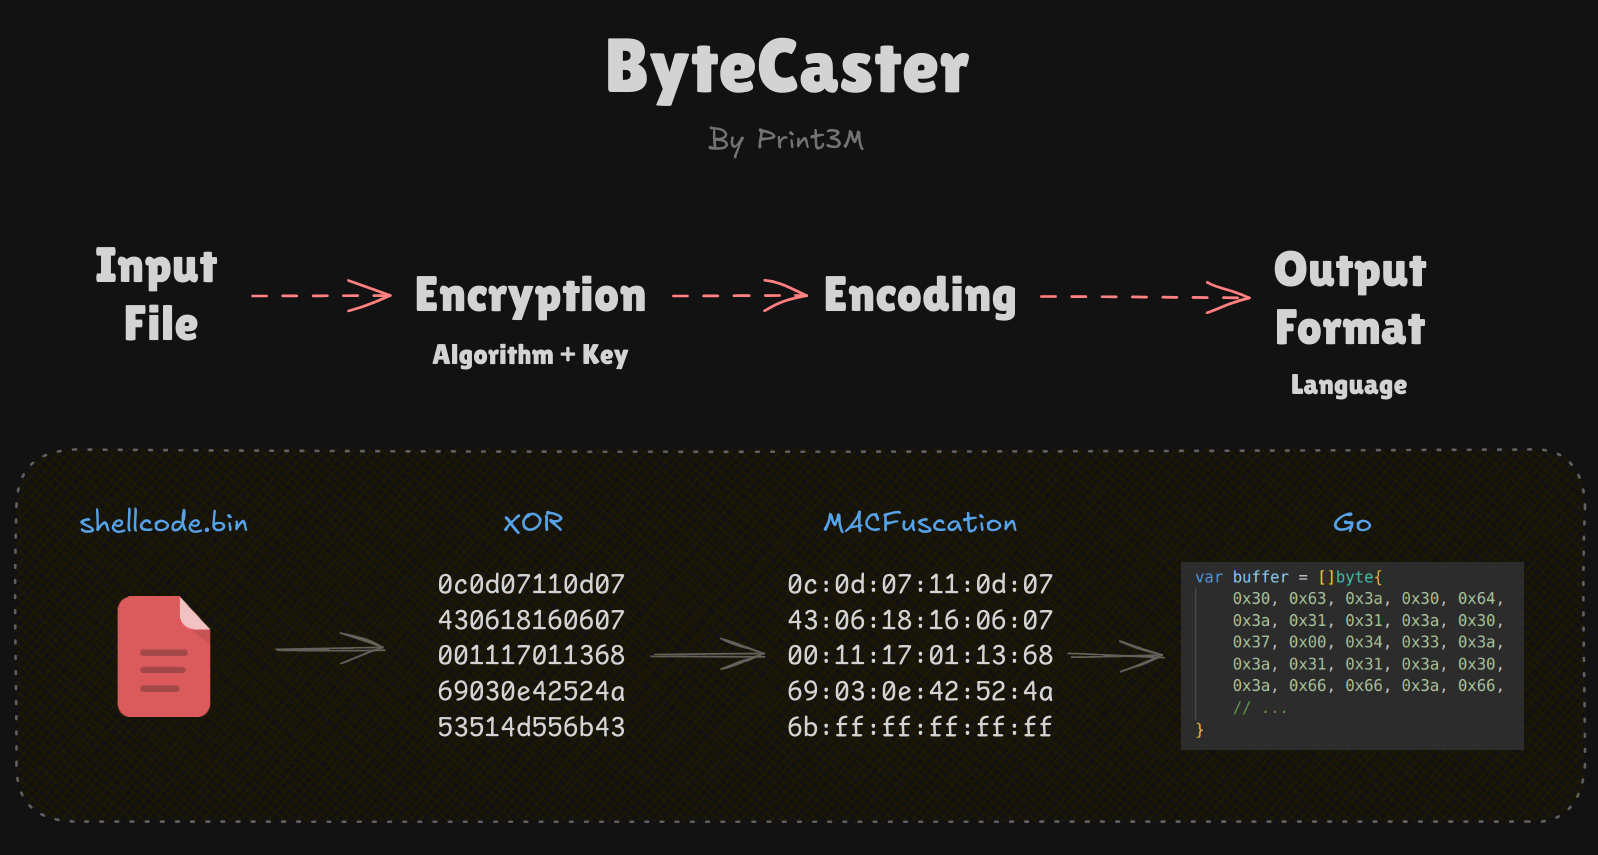 print3m/bytecaster
用于载荷加密、混淆及字节数组转换的瑞士军刀——一条命令搞定一切(支持 14 种输出格式)!☢️
 rasta-mouse/crystal-kit
规避工具包,用于 Cobalt Strike
 turtlesec-software/crlf-desyncs
用于基于 CRLF 的 desync 攻击的 Nuclei 模板和漏洞利用资源
 portswigger/css-the-bomb-inside-your-inbox
所有 Gareth Heyes 的 Black Hat 演讲材料:CSS:收件箱里的炸弹。
 learner330/fastjson-cve-2026-16723
Detailed CVE-2026-16723 analysis and exploit kit for Fastjson 1.2.83 RCE, covering vulnerable code paths, malicious JAR/bytecode generation, and a…
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
使用篡改的系统调用实现 Ghostly-Hollowing,用于远程 PE 注入
 joaoviictorti/rustbof
一个用 Rust 编写 Beacon Object Files (BOFs) 的模板