
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Payload 开发 — 工具 — 第 14 页 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
968 结果
WAREED-DNS-C2 preview

WAREED-DNS-C2

GitHubfaisal-p27/wareed-dns-c2

仅使用DNS的命令与控制框架,支持Windows代理、载荷生成、远程Shell执行、Shellcode注入及SOCKS5代理,用于隐蔽行动。
payload-generationids-ips-evasionpost-exploitation+3
126
1年前
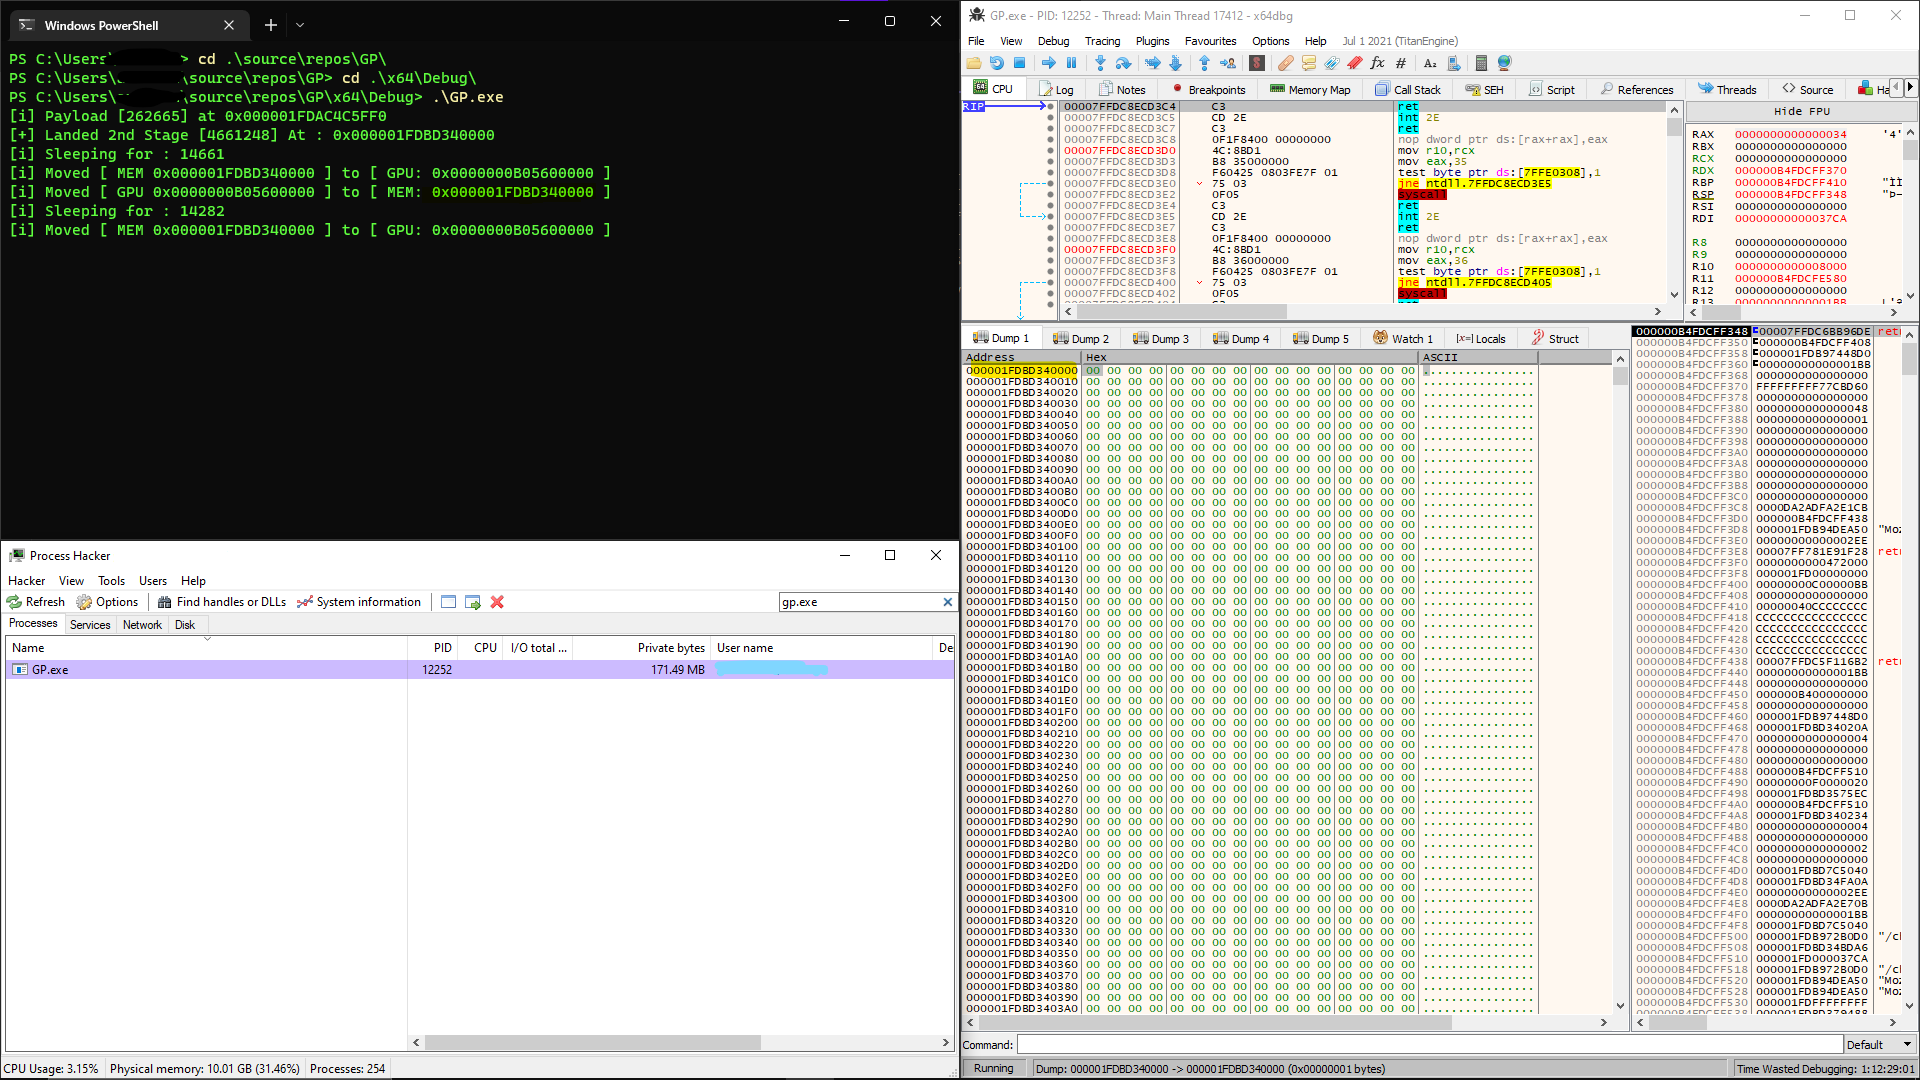
GPU_ShellCode preview

GPU_ShellCode

GitHubh1d3r/gpu_shellcode

通过 CUDA API 将反射式载荷隐藏在 GPU 内存中,在休眠期间擦除主机内存,并使用 VEH 处理器恢复可执行内存,从而规避内存取证。
post-exploitationred-teamingpayload-development+1
3204年前
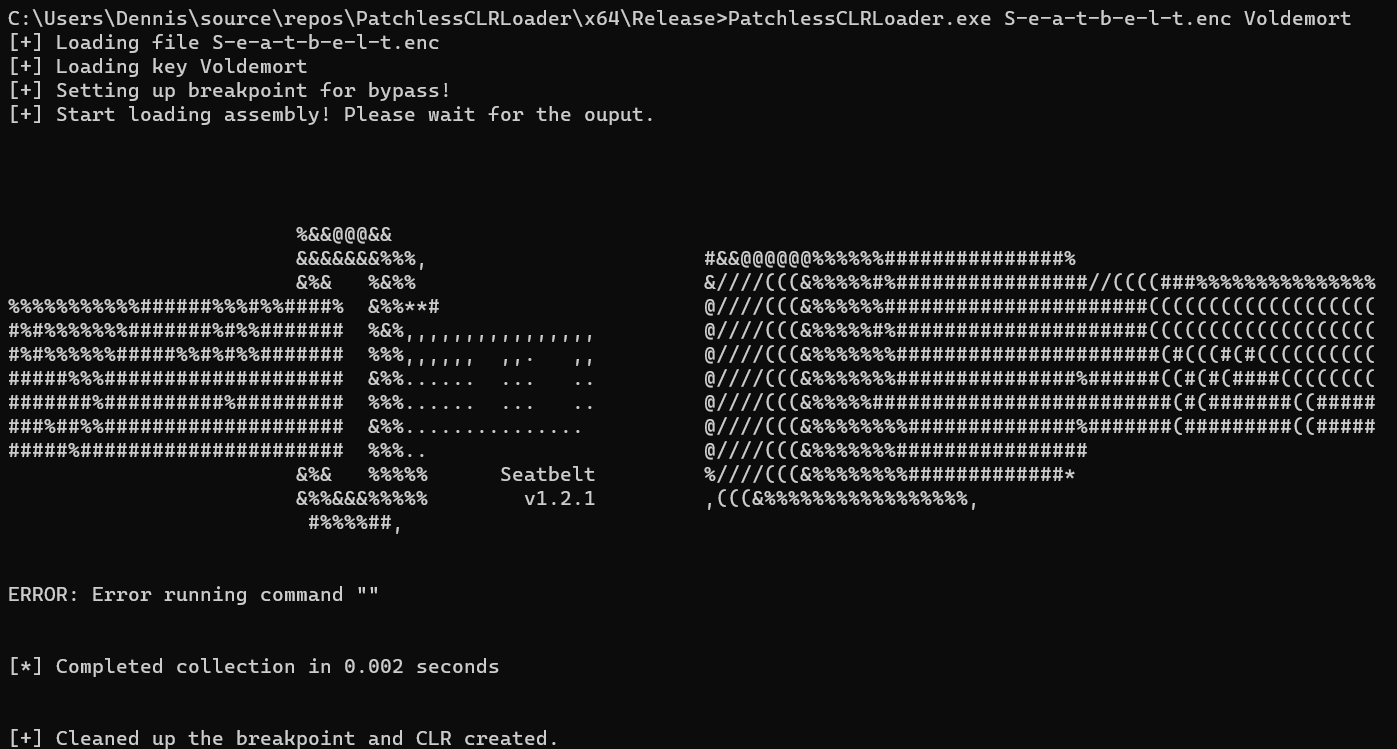
PatchlessCLRLoader preview

PatchlessCLRLoader

GitHubvoldesec/patchlessclrloader

.NET 程序集加载器,带无补丁 AMSI 与 ETW 绕过功能
ids-ips-evasionpost-exploitationred-teaming+1
3873年前
windows-api-function-cheatsheets preview

windows-api-function-cheatsheets

GitHub7etsuo/windows-api-function-cheatsheets

Windows API 函数调用的参考,涵盖文件操作、进程管理、内存管理、线程管理、动态链接库(DLL)管理、同步、进程间通信、Unicode 字符串处理、错误处理、Winsock 网络操作以及注册表操作等函数。
reverse-engineeringpost-exploitationmalware-analysis+3
1.5k2年前
DRMBinViaOrdinalImports preview

DRMBinViaOrdinalImports

GitHubmaldev-academy/drmbinviaordinalimports

创建反复制DRM恶意软件
reverse-engineeringmalware-analysisbinary-analysis+2
732年前
process-inject-kit preview

process-inject-kit

GitHubrasta-mouse/process-inject-kit

Cobalt Strike 的 Process Inject Kit 的移植版本
exploit-frameworkspost-exploitationred-teaming+2
1941年前
sleep_python_bridge preview

sleep_python_bridge

GitHubcobalt-strike/sleep_python_bridge

该项目是sleep语言与python语言之间的“桥梁”。它允许通过python控制Cobalt Strike团队服务器,而无需使用标准的GUI客户端。注意:该项目目前仍处于BETA阶段。其目标是提供一个测试游乐场,绝非官方支持的功能。也许未来这可以成为核心产品的一部分。
ioc-managementpayload-generationcommand-and-control+3
1881年前
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

用于维持对系统的访问权限及概念验证演示的工具。

persistence-mechanismspost-exploitationcommand-and-control+3
1828个月前
DataInject-BOF preview

DataInject-BOF

GitHubiilegacyyii/datainject-bof

通过覆盖 combase.dll 中的控制流保护指针来劫持代码执行

exploitationshellcodepost-exploitation+3
1551年前
PMD preview

PMD

GitHubrad9800/pmd

实用的 Windows 恶意软件开发课程:API 哈希、DLL 旁加载、shellcode 执行、PE 操作、payload 托管和投递实验。
reverse-engineeringshellcodemalware-analysis+6
1591年前
moonwalk preview

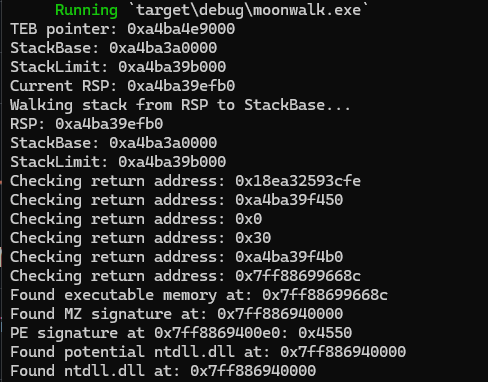
moonwalk

GitHubteach2breach/moonwalk

无需PEB遍历即可查找DLL基地址

post-exploitationbinary-analysiseducation+2
1701年前
zip_smuggling preview

zip_smuggling

GitHuboctoberfest7/zip_smuggling

Python3实用工具,用于创建可夹带附加数据以供日后提取的zip文件
data-exfiltrationred-teamingpayload-development+1
2751年前
defcon33_silence_kill_edr preview

defcon33_silence_kill_edr

GitHubarosenmund/defcon33_silence_kill_edr

用于击杀和静默 EDR 代理的 DEFCON 工作坊实战材料:实验环境搭建、BYOVD、自定义 C/C++ 规避工具以及逆向工程。

privilege-escalationreverse-engineeringpost-exploitation+6
3461年前
thc-tips-tricks-hacks-cheat-sheet preview

thc-tips-tricks-hacks-cheat-sheet

GitHubhackerschoice/thc-tips-tricks-hacks-cheat-sheet

各种技巧与诀窍
osintpersistence-mechanismslateral-movement+7
3.9k3个月前
DllShimmer preview

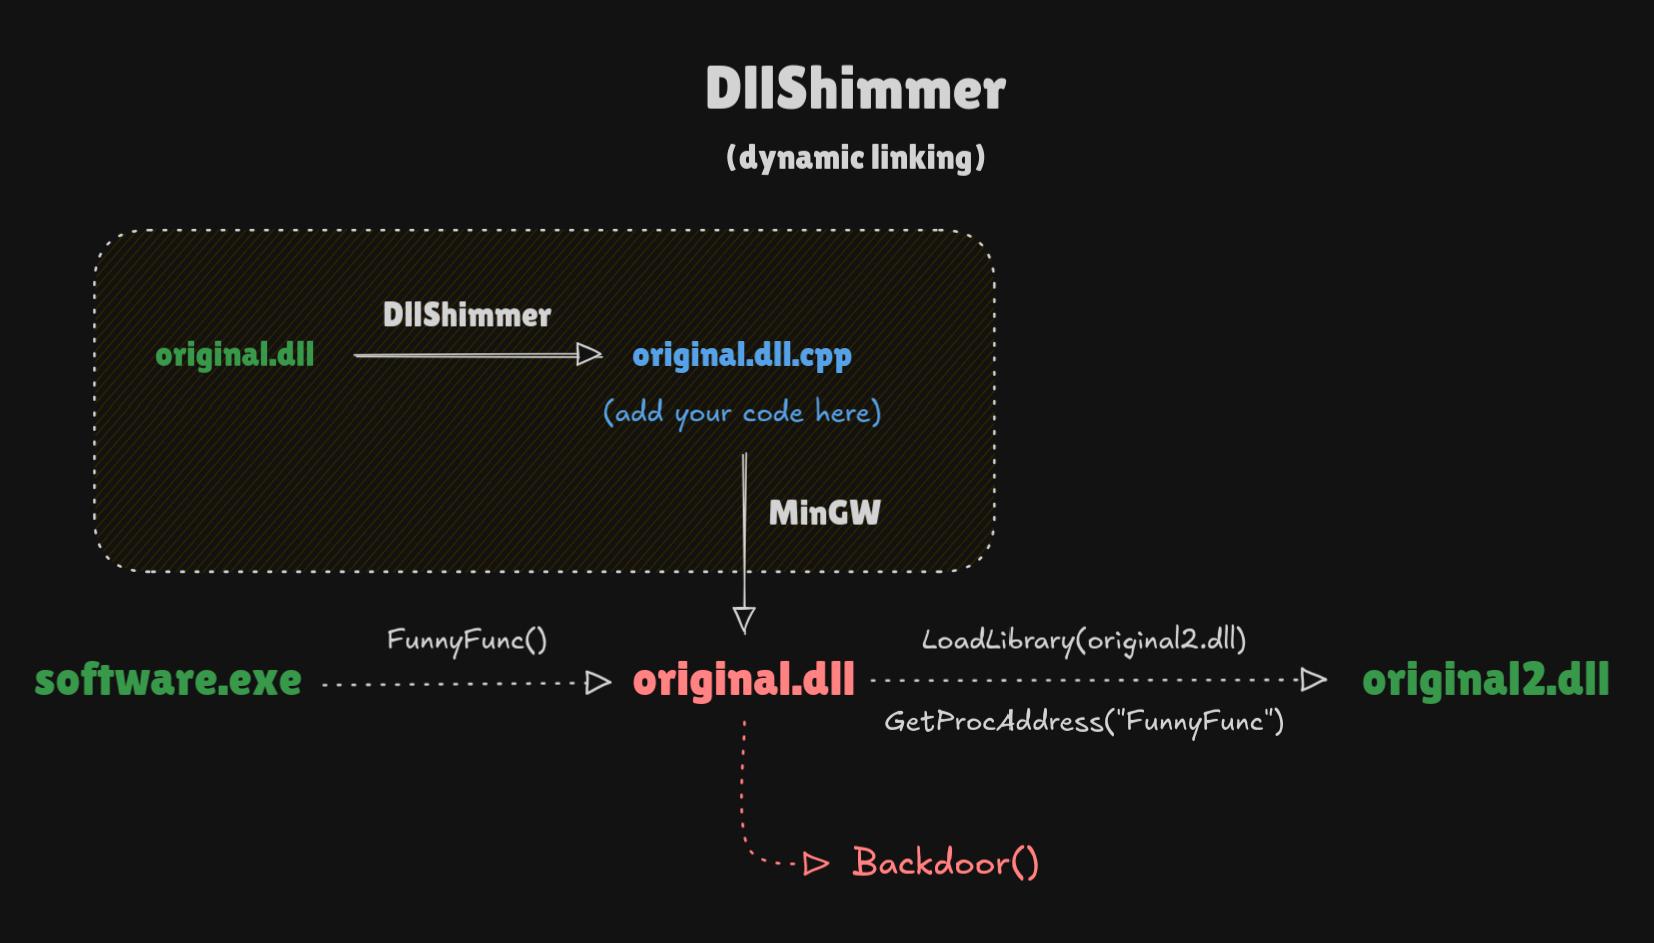
DllShimmer

GitHubprint3m/dllshimmer

轻松武器化 DLL 劫持。为任意 DLL 中的任意函数植入后门。

persistence-mechanismspenetration-testingred-teaming+2
7501年前
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

适用于 Windows 的现代 PIC 植入体(64 位与 32 位)
shellcodepost-exploitationcommand-and-control+4
1051年前
delete-self-poc preview

delete-self-poc

GitHublloydlabs/delete-self-poc

一种删除磁盘上被锁定文件或当前正在运行的可执行文件的方法。
post-exploitationred-teamingpayload-development
62011个月前
WSL_Payload_Builder preview

WSL_Payload_Builder

GitHubm1ddl3w4r3/wsl_payload_builder

一个功能强大的 Shell 脚本,用于创建带有嵌入式 payload 的自定义 WSL(适用于 Linux 的 Windows 子系统)发行版。

payload-generationpenetration-testingred-teaming+1
7211个月前
上一页1…131415…54下一页