Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Payload 开发 — 工具 — 第 12 页 | Kitploit

工具

全部Android安全身份验证与授权云基础设施安全防御工具磁盘取证嵌入式系统安全通用工具危害指标 (IOC) 管理OSINT (开源情报)数据包嗅探与分析密码破解渗透测试框架钓鱼工具权限提升侦察静态分析漏洞扫描器Web漏洞扫描器Wi-Fi审计蓝牙安全容器安全动态分析 (沙盒)加密/解密工具漏洞利用框架身份管理iOS安全物联网安全内存取证网络映射社会工程学OSINT密码攻击Payload生成持久化机制端口扫描静态代码分析 (SAST)威胁源与聚合器漏洞分析Web代理与拦截代码分析DNS和子域名枚举动态代码分析 (DAST)漏洞利用哈希分析IDS/IPS规避冒充工具横向移动移动应用渗透测试网络取证逆向工程RFID/NFC工具SCADA/ICS安全脚本与自动化无服务器安全ShellcodeWeb应用程序漏洞利用API安全测试配置审计数据泄露调试器取证分析信息收集移动取证网络访问控制后渗透利用安全虚拟化钓鱼攻击WAF绕过Web安全模糊测试网络安全隐写术无线安全数据恢复恶意软件分析数字取证硬件黑客密码学CTF渗透测试云安全DevSecOps移动安全隐私保护命令与控制社会工程学硬件安全实用工具与框架硬件与物联网安全秘密检测二进制分析威胁情报身份与访问管理 (IAM)供应链安全身份验证机器学习入侵检测论文与研究错误配置子域名枚举电子邮件收集学习与教育AI 辅助逆向DNS 模糊测试红队事件响应网络爬虫精选资源远程访问工具Shellcode 生成Payload 开发远程访问木马API 安全反机器人指纹欺骗CAPTCHA 绕过电子邮件安全DNS 分析混沌工程学习路径与课程容器逃逸AI 安全数据库安全固件分析异常检测日志分析对抗性攻击二进制利用实验室与实践
最新相关性最受欢迎最近更新
968 结果
Lockbit3.0-MpClient-Defender-PoC preview

Lockbit3.0-MpClient-Defender-PoC

GitHubsh0ckfr/lockbit3.0-mpclient-defender-poc

Lockbit3.0 微软 Defender MpClient.dll DLL 劫持 PoC
exploitationmalware-analysisred-teaming+2
177
4年前
macos_app_structure preview

macos_app_structure

GitHubyo-yo-yo-jbo/macos_app_structure

深入探讨 macOS 应用捆绑包、plist 文件和 launchd 进程行为的教育性内容,包含将载荷打包为 .app 文件及规避进程树监控的攻击性安全笔记。
persistence-mechanismsids-ips-evasioneducation+2
473个月前
HellHall preview

HellHall

GitHubmaldev-academy/hellhall

执行间接清理系统调用

ids-ips-evasionred-teamingpayload-development+1
6185个月前
Jormungandr preview

Jormungandr

GitHubidov31/jormungandr

Jormungandr 是一个 COFF 加载器的内核实现,允许内核开发者在内核中加载并执行其 COFF 文件。

post-exploitationred-teamingpayload-development+1
2443年前
weaponised-XSS-payloads preview

weaponised-XSS-payloads

GitHubhakluke/weaponised-xss-payloads

XSS 载荷,旨在将 alert(1) 升级为 P1
payload-generationexploitationweb-application-exploitation+3
1.4k3年前
CS_COFFLoader preview

CS_COFFLoader

GitHubtrustedsec/cs_coffloader

用于 Cobalt Strike 的 COFF 加载器,可在内存中执行 Beacon 对象文件,支持自定义工具并在红队行动中实现隐蔽的后渗透操作。
post-exploitationpenetration-testingcommand-and-control+2
1372年前
PE-Obfuscator preview

PE-Obfuscator

GitHubsaadahla/pe-obfuscator

PE 混淆器,以规避检测为核心设计

exploitationpost-exploitationred-teaming+2
2123年前
CVE-2025-55182-Advanced-React-Server-Components-RCE-Exploit preview

CVE-2025-55182-Advanced-React-Server-Components-RCE-Exploit

GitHubcerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit

针对 CVE-2025-55182 的高级 React Server Components RCE 扫描器。功能:多阶段指纹识别、漏洞验证、DNS 数据外传、交互式 shell、载荷混淆以及专业报告(JSON/HTML/PDF)。仅限授权测试。
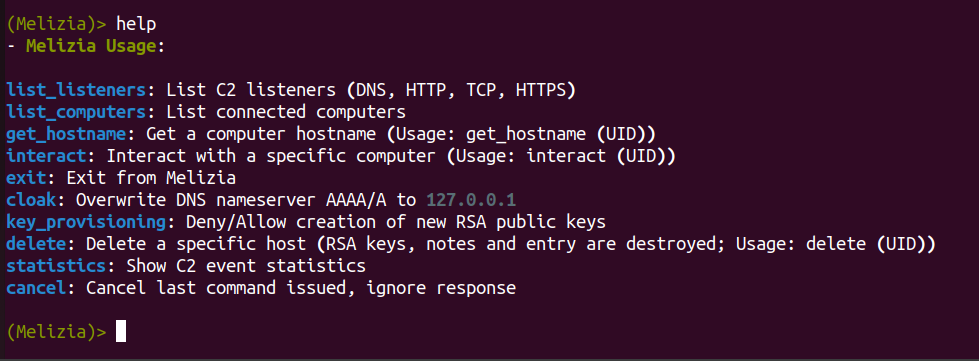
reconnaissancevulnerability-scannersexploitation+6
12个月前
zoshrinkC2 preview

zoshrinkC2

GitHubdemon-i386/zoshrinkc2

DNS over HTTPS 针对性恶意软件(仅运行一次)
payload-generationids-ips-evasioncryptography+3
973年前
dcomhijack preview

dcomhijack

GitHubwkl-sec/dcomhijack

使用DCOM和DLL劫持进行横向移动

exploitationlateral-movementpost-exploitation+3
3273年前
waf-community-bypasses preview

waf-community-bypasses

GitHubwaf-bypass-maker/waf-community-bypasses

精选的社区来源 Web 应用防火墙绕过载荷 CSV 集合,用于测试和验证 WAF 防护。

web-application-exploitationwaf-bypassweb-security+3
5492年前
DEFCON-31-Syscalls-Workshop preview

DEFCON-31-Syscalls-Workshop

GitHubvirtualalllocex/defcon-31-syscalls-workshop

包含 DEF CON 31 工作坊"(In)direct Syscalls: A Journey from High to Low"的全部资料。
shellcodeeducationred-teaming+2
7731年前
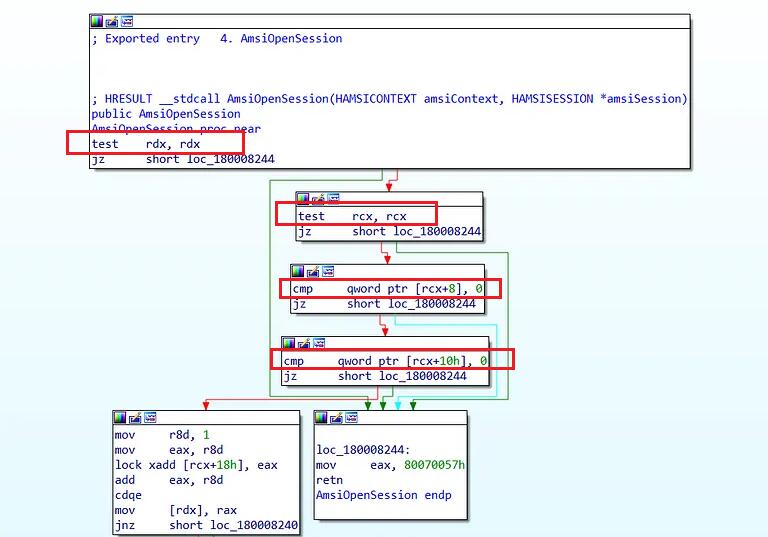
Amsi_Bypass_In_2023 preview

Amsi_Bypass_In_2023

GitHubsenzee1984/amsi_bypass_in_2023

Amsi 绕过载荷,适用于 Windows 11
payload-generationexploitationids-ips-evasion+4
3803年前
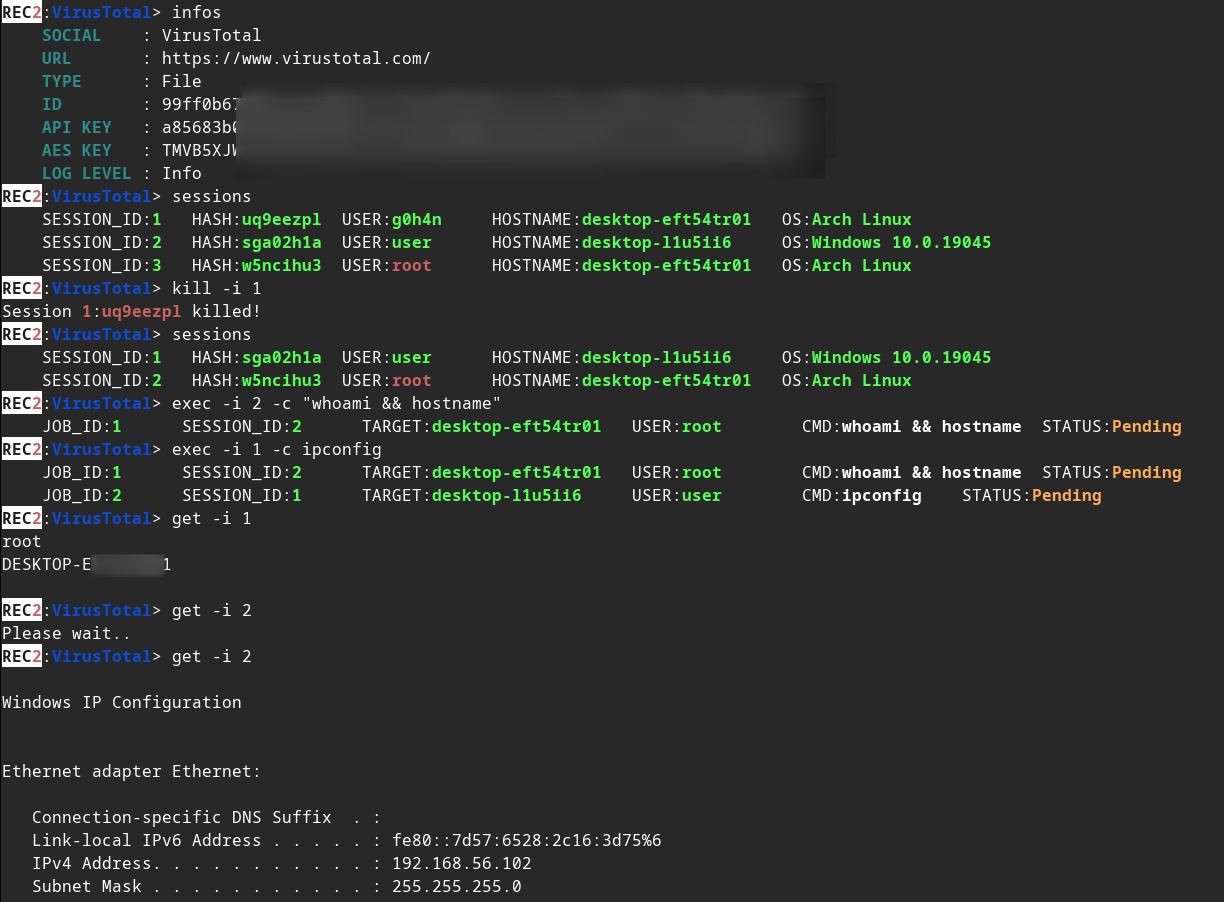
REC2 preview

REC2

GitHubg0h4n/rec2

REC2(Rusty External Command and Control)是一款客户端和服务器端工具,允许审计人员通过 VirusTotal 和 Mastodon API 执行命令,使用 Rust 编写。🦀

post-exploitationpenetration-testingcommand-and-control+3
1622年前
Percino preview

Percino

GitHubtunnelgre/percino

规避性 Golang 加载器

ids-ips-evasionshellcodepost-exploitation+4
1362年前
OffensiveLua preview

OffensiveLua

GitHubhackerhouse-opensource/offensivelua

攻击性 Lua。
privilege-escalationreconnaissancepassword-attacks+6
2258个月前
Kernel_VADInjector preview

Kernel_VADInjector

GitHublleon1435/kernel_vadinjector

Windows 10 DLL 注入器,通过驱动程序利用 VAD 并隐藏已加载的驱动程序
ids-ips-evasionshellcodepost-exploitation+3
543年前
No-Consolation preview

No-Consolation

GitHubfortra/no-consolation

一个运行非托管PE内联的BOF

penetration-testing-frameworksids-ips-evasionpost-exploitation+2
7021年前
上一页1…111213…54下一页