

Shellcode-Hide
 saadahla/shellcode-hide
此仓库包含:简单的 shellcode 加载器,编码器(base64 - custom - UUID - IPv4 - MAC),加密器(AES),无文件加载器(Winhttp, socket)
encryption-decryption-toolspayload-generationids-ips-evasion+4
443
saadahla/shellcode-hide此仓库包含:简单的 shellcode 加载器,编码器(base64 - custom - UUID - IPv4 - MAC),加密器(AES),无文件加载器(Winhttp, socket)
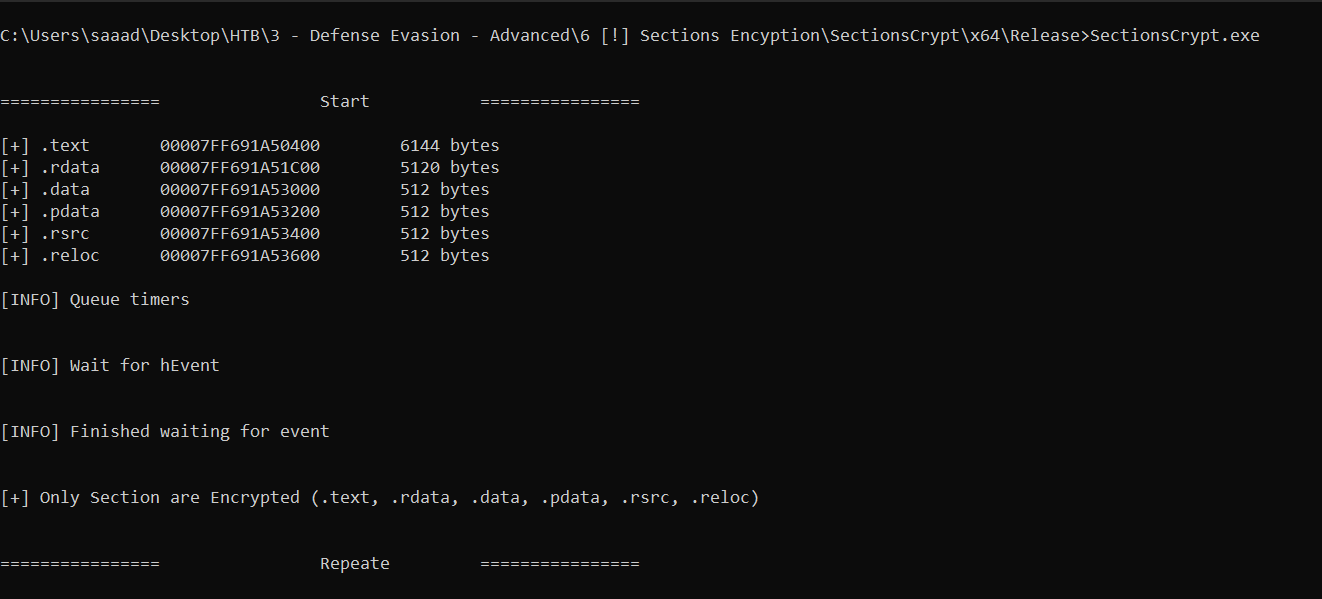 saadahla/d1rksleep
@5pider 对 EKKO 的改进版本,仅加密图像部分
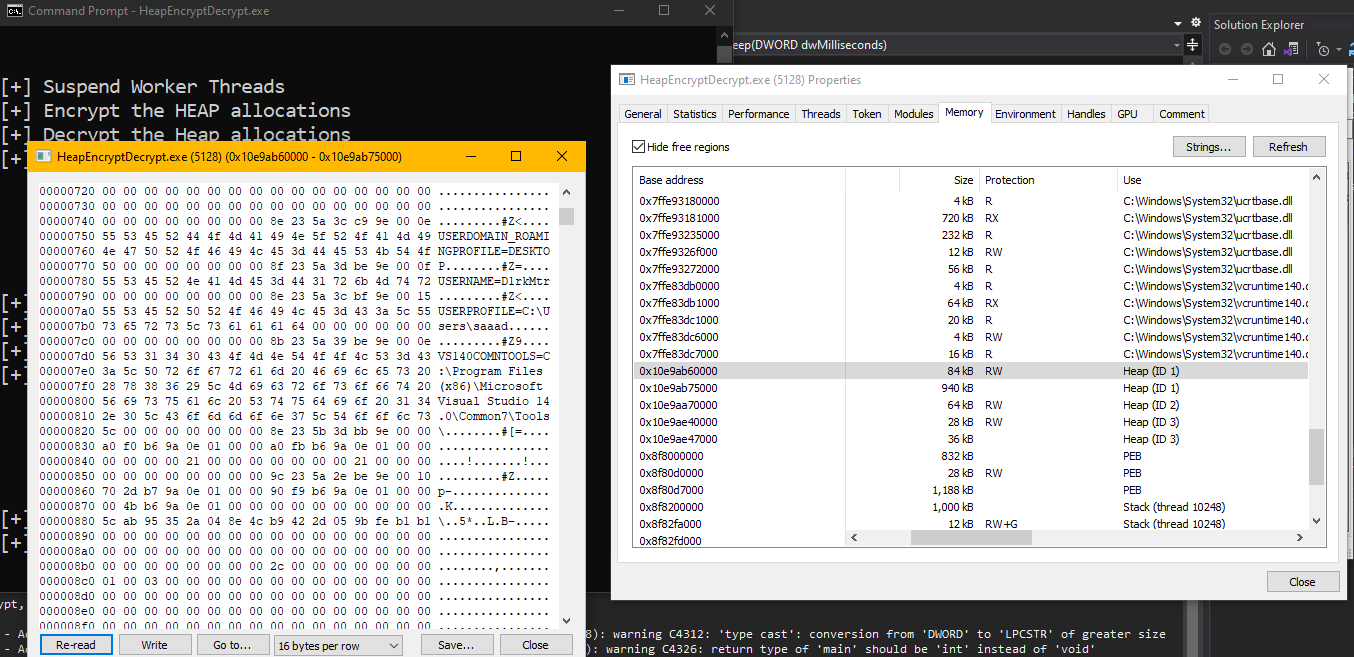 saadahla/heapcrypt
通过 Hook 并修改 Sleep 函数,用我们自定义的 sleep 替换它,从而在程序睡眠期间加密堆
 icyguider/newpowerdns
由 @domchell 对 PowerDNS 的更新版本。增加了通过 DNS A 记录进行传输的支持,以及一些其他实用的功能。
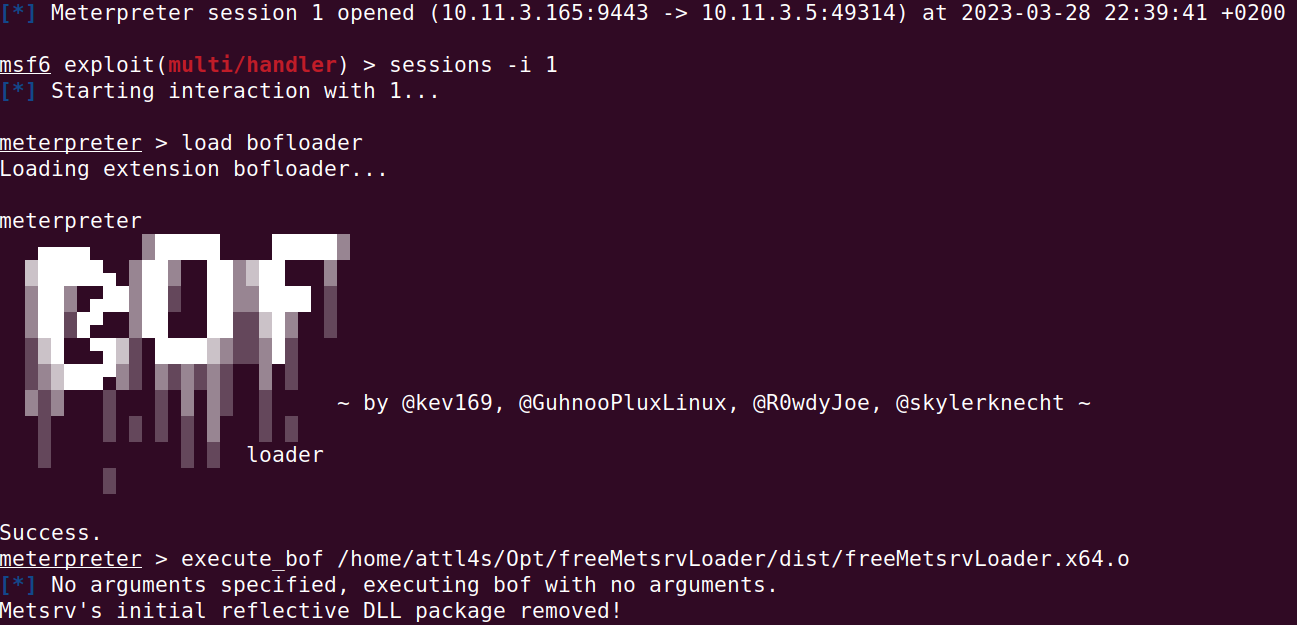 attl4s/freemetsrvloader
freeBokuLoader 分支,用于定位并释放 Metsrv 的初始反射式 DLL 包
 ps1337/lastenzug
利用 PIC、WebSockets 和汇编级静态混淆的 Socks4a 代理
 lsecqt/offensivecpp
该仓库包含在特定攻击场景中可能派上用场的 C/C++ 代码片段。
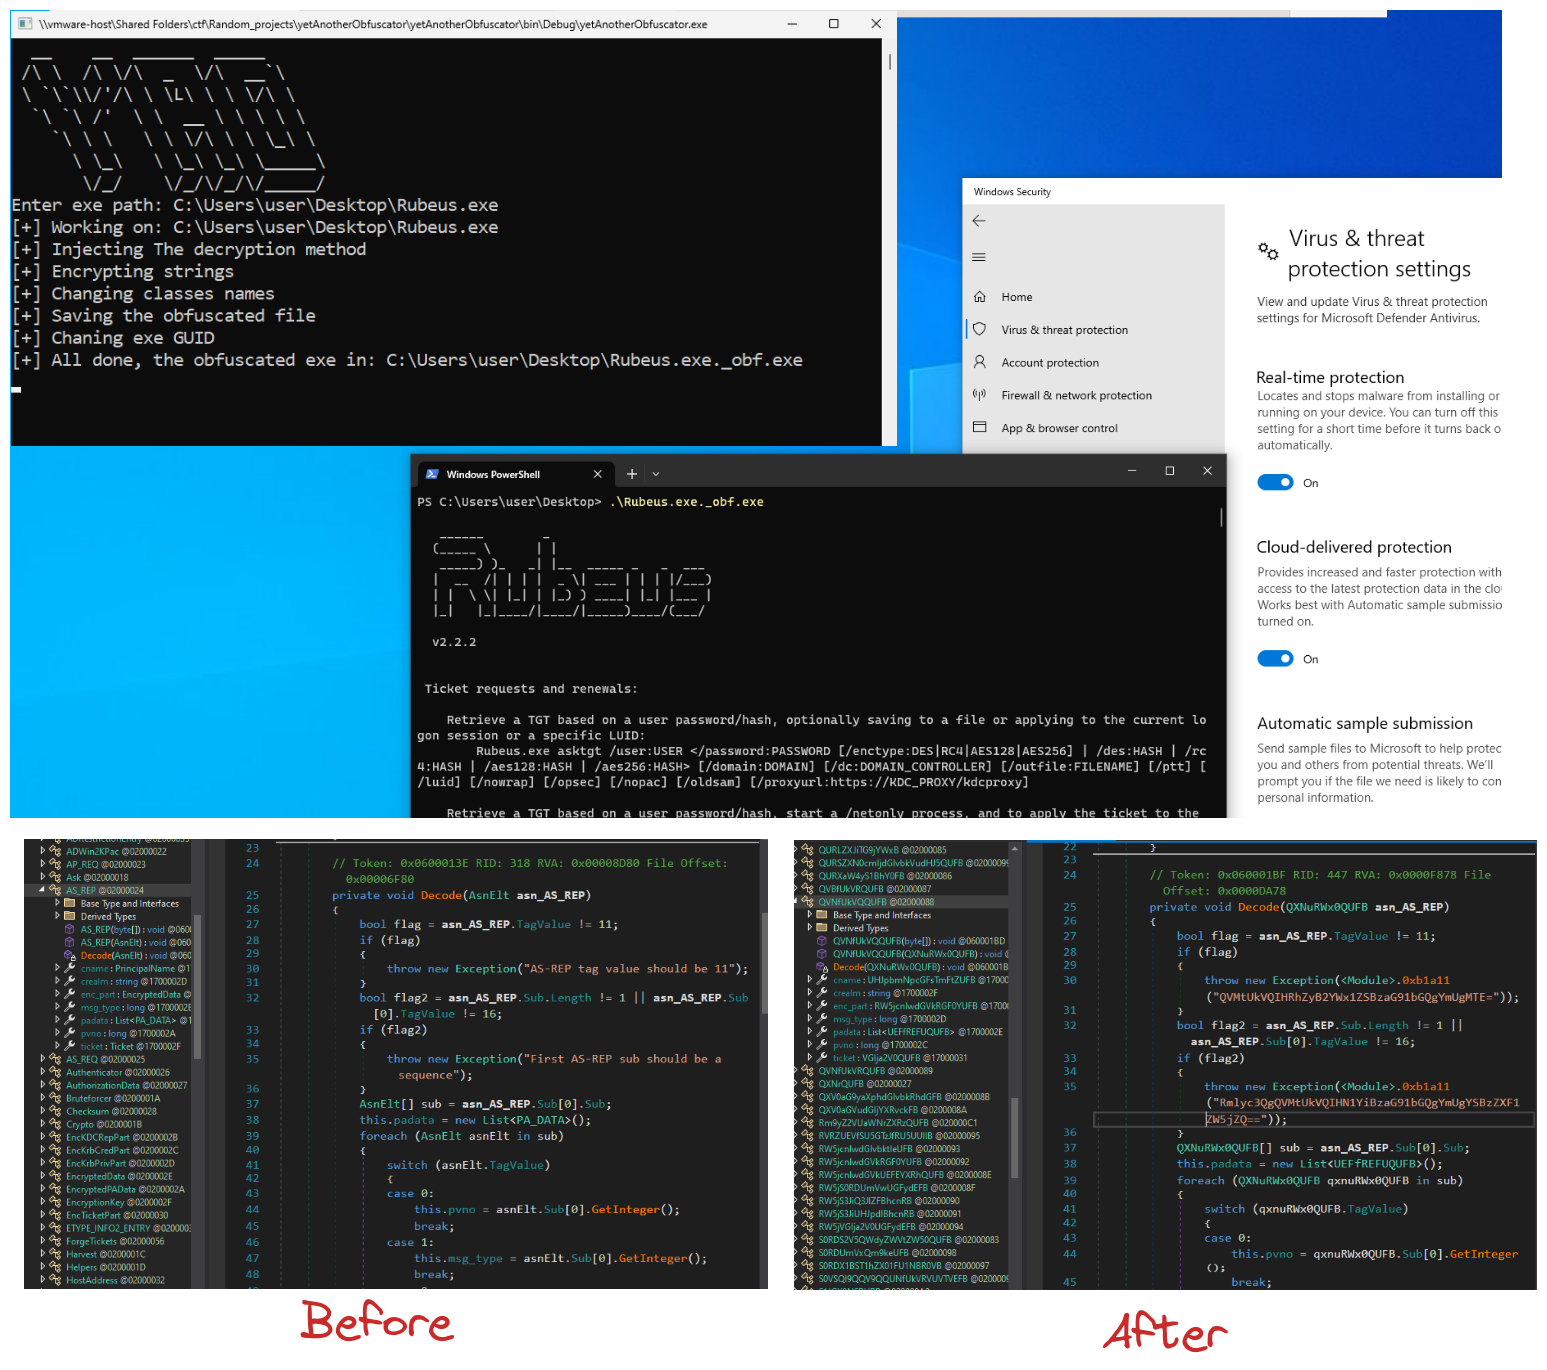 0xb11a1/yetanotherobfuscator
C# 混淆器,可绕过 Windows Defender
 t3l3machus/powershell-obfuscation-bible
用于手动混淆 PowerShell 脚本以实现 AV 规避的技术、示例及少量理论集合,仅供教育目的编译。本仓库内容为个人研究成果,包括在线阅读资料以及在实验室和渗透测试中进行反复试验的尝试。
 tw1sm/badger-builder
badger-builder 是一款 AI 辅助工具,用于生成动态的 Brute Ratel C4 配置文件。
 epi052/osed-scripts
面向 Offensive Security 的 Windows 用户态漏洞利用开发课程(OSED)的定制工具
 dump-guy/sc2pe
使用 AsmResolver 将 shellcode 转换为 PE 的简单 dotnet Native AOT 应用程序
 susmdt/effective-waffle
又一个睡眠加密的东西。这个项目也同样使用了 GitHub 默认的仓库名称。

 flangvik/obfuscatedsharpcollection
尝试对SharpCollection进行混淆处理的版本
 trustedsec/coffloader
通过解析 64 位 COFF 对象文件,在 Cobalt Strike 之外运行 Beacon 对象文件(BOF),并提供与 Beacon 兼容的参数生成及用于红队测试的辅助脚本。
 s4ntiagop/freebokuloader
一个简单的BOF,用于释放UDRL
 i-am-jakoby/powershell-for-hackers
这个仓库汇集了每个黑客都应该知道的 powershell 函数。