

gopacket
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
723
 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
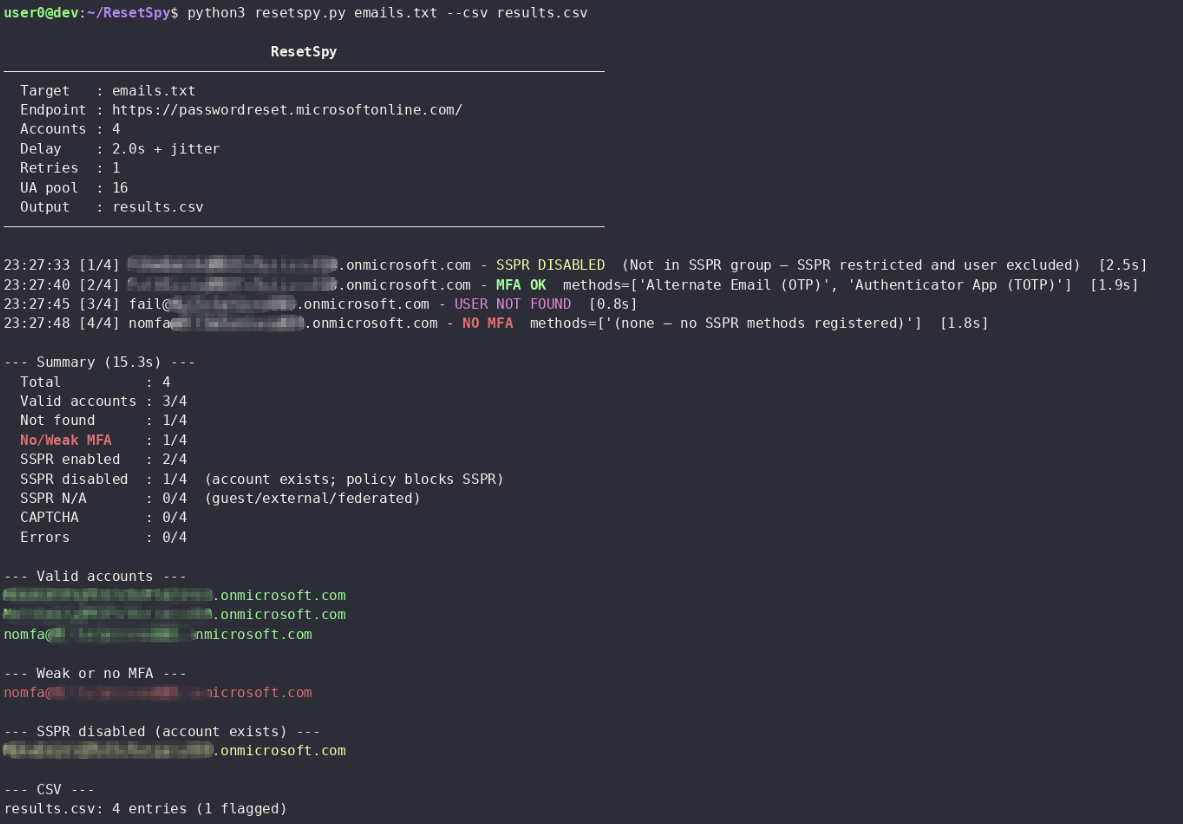 mlcsec/resetspy
通过 Microsoft 自助密码重置 (SSPR) 门户枚举用户账户和已注册的身份验证方法
 runzeroinc/sshamble
研究工具,用于扫描 SSH 服务中的身份验证绕过、时序泄露、弱密钥和会话后暴露,并支持 JSON 输出与分析。
 ivancabrera02/hashsiphon
通过HTTP身份验证代理提取当前用户的NetNTLMv2哈希,避免直接调用SSPI;v2将身份验证委托给BITS服务以打破进程归属。

 sakispat/simple-pentesting
一个用于授权渗透测试的教育性 Python 工具包:线程化端口扫描器、子域名与目录枚举、横幅抓取和主机发现,并配有功能丰富的 CLI。
 yeee3642/edu-recon
面向授权教育行业的侦察与分类编排工具(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、密钥/API密钥泄露、XSS、wp2shell),带Web控制面板
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
 gmh5225/csrfbrute
专为红队行动设计的CSRF登录暴力破解工具,具备动态CSRF Token刷新、多线程并发和会话恢复功能,支持高并发操作和智能重试机制。
 hackerest/pwneye
你的 ONVIF 和 RTSP 摄像机伴侣,用于发现和入侵现实世界中的安防摄像头 🎥
 mr-un1k0d3r/redteamscripts
一系列攻击性红队脚本合集,涵盖进程终止、网络钓鱼中的SPF绕过、密码喷洒以及ColdFusion密码解密。
 brannondorsey/naive-hashcat
即插即用的 hashcat 封装工具,通过预配置的字典、基于规则、组合器(combinator)和掩码攻击破解密码哈希,支持数十种哈希类型,并将恢复出的凭据写入 pot 文件。
 frizb/hashcat-cheatsheet
用于 OSCP/渗透测试的 Hashcat 参考:涵盖哈希识别、Linux、Windows、压缩包、数据库、Kerberos 票据的破解语法以及基于规则的攻击。
 ragnt/angryoxide
进攻性 802.11 审计工具,通过去认证、伪造客户端及信道切换攻击,自动化 WPA/WPA2 握手与 PMKID 捕获,支持无头模式、GPS 日志记录和 Hashcat 就绪输出。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 nccgroup/winauthlib
一个用于测试凭据的 Windows 域身份验证库