
cve-2026-31431-copy-fail
 gagaltotal/cve-2026-31431-copy-fail
自动扫描器与补丁辅助工具,用于CVE-2026-31431,通过SSH检测易受攻击的Linux主机,验证内核版本,并在多种发行版上应用内核升级或临时缓解措施。
vulnerability-scannersconfiguration-auditingnetwork-security
25个月前
gagaltotal/cve-2026-31431-copy-fail自动扫描器与补丁辅助工具,用于CVE-2026-31431,通过SSH检测易受攻击的Linux主机,验证内核版本,并在多种发行版上应用内核升级或临时缓解措施。
 radzarr/wsusresponder
# CVE-2025-59287 事件响应 PowerShell 模块 — WSUS 远程代码执行(RCE)
 fevar54/cve-2026-33634-scanner
TeamPCP供应链攻击(CVE-2026-33634)的IOC扫描器。
 azhariramadhan/cve-2026-39047
打印机利用框架,用于通过原始 9100 端口进行安全测试,具备 PCL 载荷投递、DoS 轰炸、C2 二维码、钓鱼二维码及隐蔽外泄标记功能。
 nu11secur1ty/pastokrapacefleciks
分析 .pcapng 文件,生成 HTML 报告,用于网络流量检查和取证审查。
 aish19siddiqua-commits/mtechweek_04
对隔离的 Metasploitable2 虚拟机进行的文档化渗透测试,使用 Metasploit 和 Nmap,涵盖远程利用、权限提升以及结合 MITRE ATT&CK 映射的缓解措施验证。
 cobbbex/cisco-asa-vulnerability-research
对 Cisco ASA 的 lina 二进制进行系统性逆向工程,以发现并分析内存破坏漏洞,包括 CVE-2025-20333 和 CVE-2025-20362,重点聚焦于寻找远程代码执行原语。
 toxy4ny/artaxerxes
高级多技术压力测试框架 面向高性能网络测试的教育型网络安全工具
 toxy4ny/rinhit
收集 macOS 和 iOS 痕迹,构建网络活动、跨设备身份与物理位置关联的时间线,用于侦察和红队行动。
 ramonzx6/rapid-reset-check
一款 Go CLI,可通过 ALPN 枚举协商 HTTP/2 的 HTTPS 端点,以识别需要针对 CVE-2023-44487 进行缓解审查的系统。采用安全默认配置,执行非利用性且经证书验证的 TLS 检查。
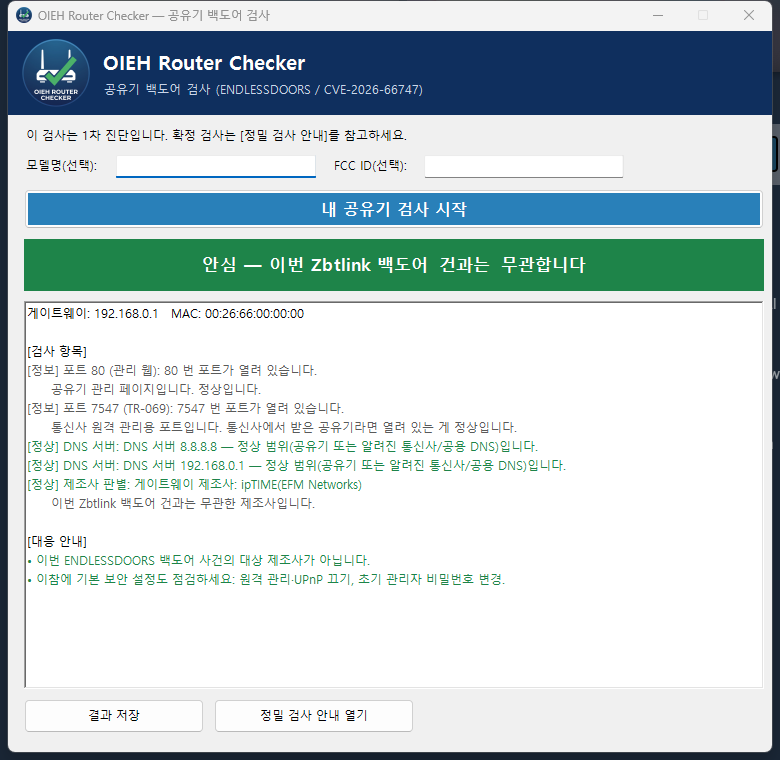 oiehnow/oieh-router-checker
一款Windows程序,只需单击一次即可检查我的路由器是否为Zbtlink ENDLESSDOORS后门(CVE-2026-66747)的目标
 iti/ics-security-tools
探索ICS安全的工具、技巧、窍门及更多内容。

 digitalbond/redpoint
Nmap NSE 脚本,用于 ICS/SCADA 发现与枚举——BACnet、EtherNet/IP、CoDeSys、Fox、Modicon、Omron、S7——通过协议查询进行安全评估。
 pmaynard/ics-testbed-framework
部署具有 IEC 60870-5-104 和 OPC-UA 节点的逼真虚拟 SCADA/ICS 测试平台,支持攻击模拟、合法数据包生成和红队安全演练。
 geeknik/scada-scanner
一款高性能、异步的 SCADA/ICS 扫描器
 dinotools/dionaea
低交互蜜罐,模拟易受攻击的网络服务以捕获恶意软件、shellcode 和漏洞利用尝试,支持 IPv6 和 TLS。
 dnsviz/dnsviz
通过探测解析器和权威服务器来分析 DNS 委派和 DNSSEC 安全性,然后验证、诊断并可视化区域行为,以评估部署就绪状态。